
Resumen
- La revisión 02 de Additional Authentication Method Reference Values, fechada el 2 de octubre de 2026, propone
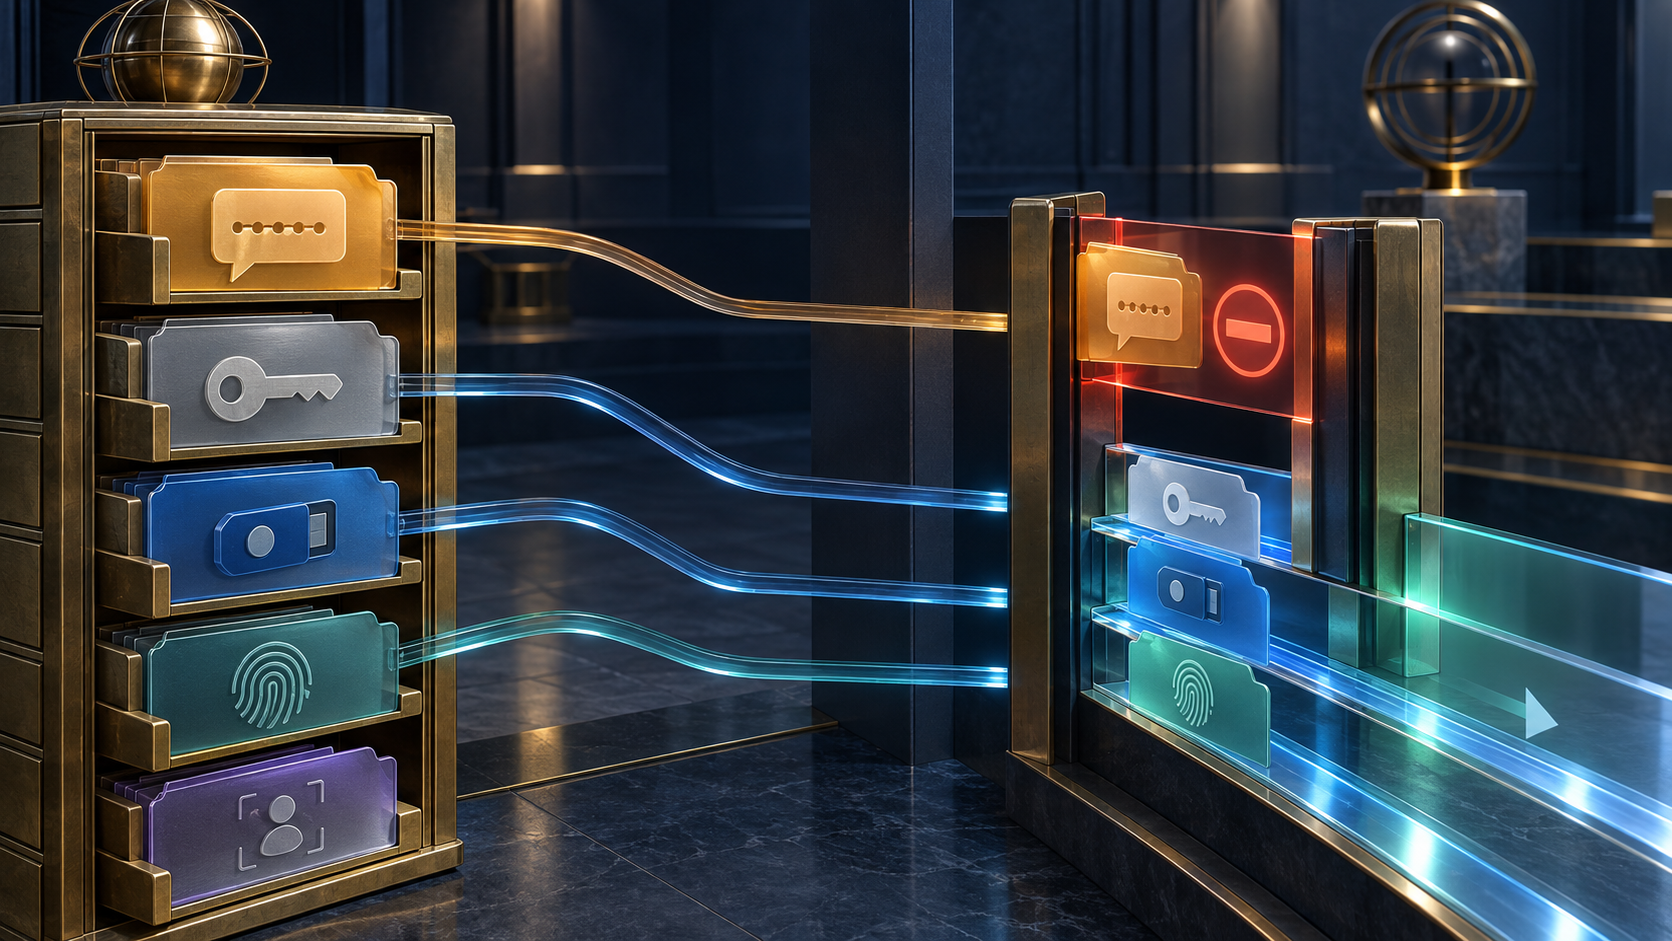
sqapara respuestas a preguntas de seguridad y advierte allí mismo que la guía vigente de NIST no las considera secretos aceptables. - El registro puede representar una práctica real sin convertirla en una práctica segura. Permiso de uso, combinación de factores y nivel de garantía siguen siendo decisiones del receptor.
Los registros de Internet funcionan mejor cuando nombran la realidad con precisión, incluida la parte de esa realidad que conviene retirar. draft-skyfire-oauth-amr-values-02 ofrece un caso claro. Con sqa, un emisor podría declarar que una autenticación utilizó respuestas a preguntas de seguridad. La advertencia adjunta impide interpretar esa capacidad descriptiva como rehabilitación técnica.
El borrador también propone referencias para confirmación dentro de una aplicación, señales de comportamiento, correo electrónico, códigos, URL, aprobación push, prueba facial de vida y passkeys. La revisión cambió psk por passkey para no confundirlo con una clave precompartida, eliminó call y optó por actualizar tel. Son decisiones sobre un vocabulario interoperable, no calificaciones de fortaleza.
La separación ya existe en OpenID Connect: amr registra métodos; acr expresa una clase de contexto de autenticación. RFC 8176 normaliza referencias breves y muestra pwd junto con kba. El registro activo de IANA conserva kba. Poder interpretar esa combinación no obliga a aceptarla en una transferencia, una recuperación de cuenta o un acceso administrativo.
NIST coloca el juicio en la capa de política. Su modelo actual afirma que las preguntas basadas en conocimiento no son secretos aceptables para autenticación digital bajo sus directrices. Las reglas de autenticadores tampoco permiten pedirlas al crear contraseñas. No hay choque entre mantener un nombre histórico y prohibir su uso actual: son funciones institucionales diferentes.
Algo parecido ocurre con bg. La propuesta reúne autenticación silenciosa del número telefónico por la red, reconocimiento del dispositivo, geolocalización y otras señales de fondo. NIST permite que indicadores de fraude como la ubicación informen el riesgo, pero no que cambien el nivel AAL ni sustituyan un factor. Telemetría útil no es prueba de autenticación.
Firmar el JWT tampoco transforma el método. La validación puede confirmar emisor, audiencia, integridad y vigencia. RFC 8725 exige además políticas explícitas para algoritmos, emisores y audiencias. La firma protege lo declarado; no amplía su significado.
El proceso de IANA tiene una misión acotada: asignar nombres estables, con Expert Review, evitando colisiones y ambigüedades. En la captura, los valores de la revisión 02 aún no figuraban en el registro activo y el documento seguía siendo un Internet-Draft individual sin stream ni nivel normativo. Una eventual inscripción resolvería referencia y ortografía, no autorización de despliegue.
Por eso hacen falta dos trazas. Una conserva el hecho interoperable: emisor, token, versión del vocabulario y valor amr. La otra conserva la decisión local: contexto, riesgo, política y responsable que determinaron si el método estaba permitido, restringido, exigía combinación o quedaba prohibido, además de la excepción o migración aplicable.
La especificación inicial mínima de Lu Heng ayuda a gobernar la frontera: estandarizar el símbolo mínimo y mantener local la decisión futura. Running-Code Primacy obliga a comprobar qué mecanismo se ejecutó. Reality Layers evita fundir registro, afirmación, señal antifraude, garantía y autorización en un único estado favorable.
sqa puede ser valioso precisamente para localizar dependencias heredadas y retirarlas. Que el registro pueda nombrar una pregunta de seguridad es transparencia. Que una organización decida no confiar en ella es responsabilidad.
Fuentes
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://openid.net/specs/openid-connect-core-1_0.html
- https://pages.nist.gov/800-63-4/sp800-63/model/
- https://pages.nist.gov/800-63-4/sp800-63b/aal/
- https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
- https://csrc.nist.gov/pubs/sp/800/63/4/final
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance