
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Historia de Internet
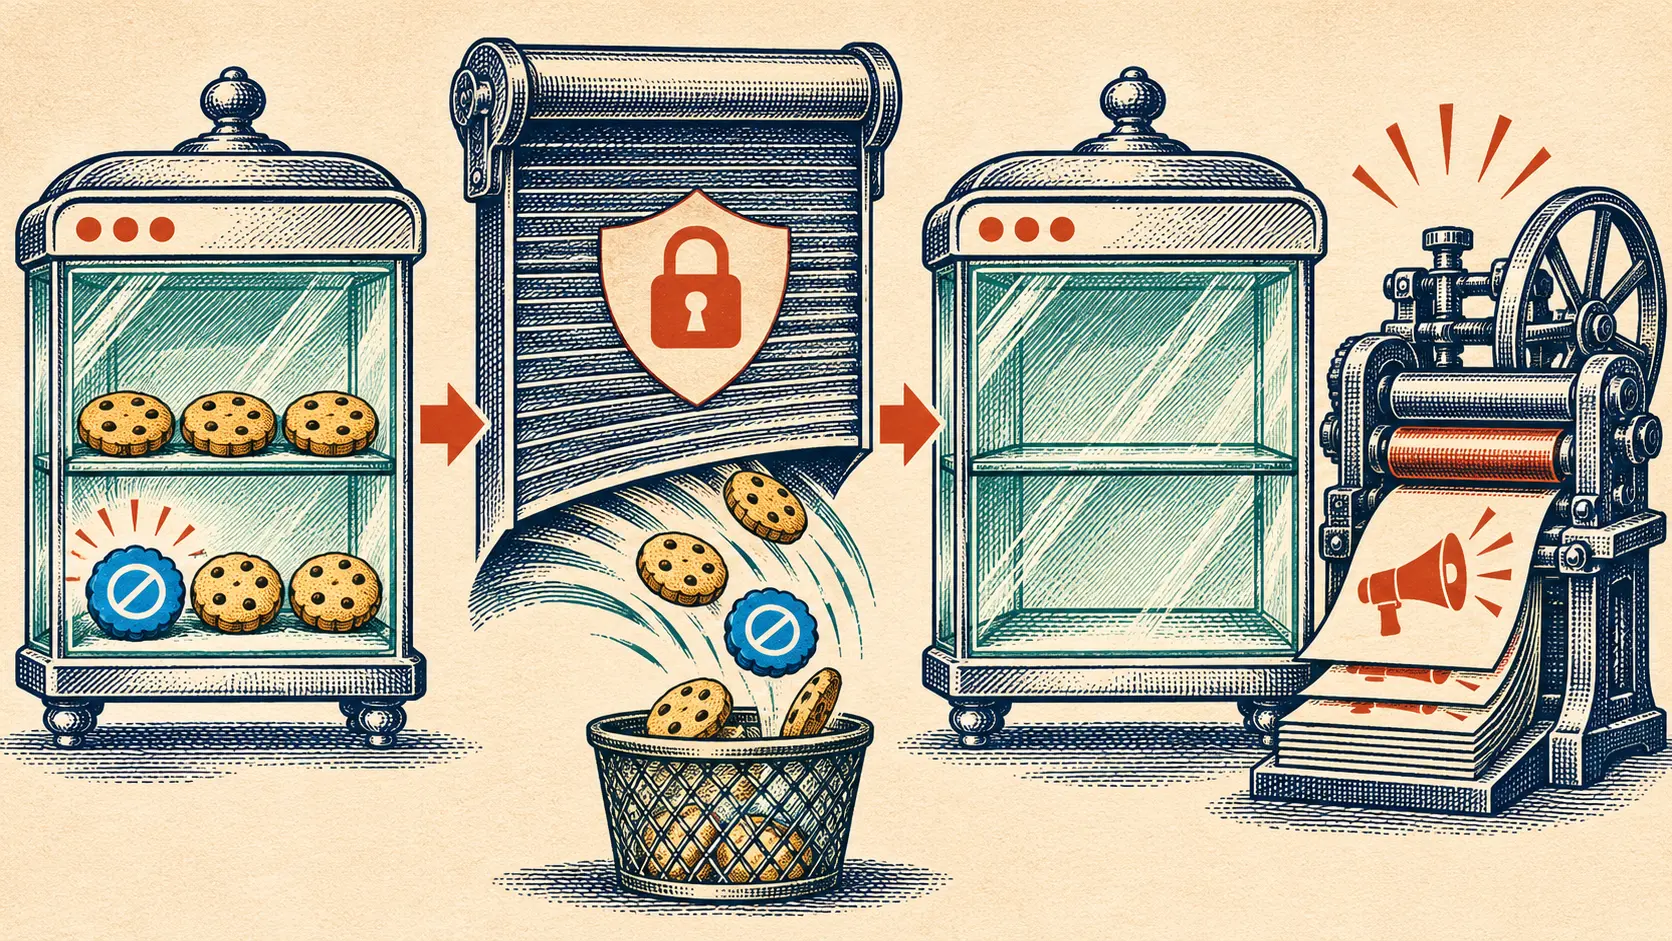
DoubleClick guardó el rechazo en una cookie. Bloquearlas podía borrarlo.
Para dejar de ser rastreado por DoubleClick, el usuario pedía una cookie de exclusión. En algunos navegadores, la opción general de rechazar cookies borraba también esa marca. Si más tarde volvía a aceptarlas, tenía que excluirse otra vez. La Comisión Federal de Comercio de…
IETF
El poder sigue firmado. El agente llega con la identidad vencida.
Una delegación puede resistir la espera de una segunda firma; la credencial de quien pretende ejecutarla, quizá no. La revisión de noviembre de un borrador sobre agentes cruza esas dos fechas en la mesa de autorización. Si la identidad de la instancia expiró, el permiso del…
IETF
La raíz es de confianza; el certificado sigue rechazado
El nuevo borrador de TLS pone una condición al segundo intento de conexión: reconocer la raíz no borra una caducidad, una revocación ni un nombre equivocado.
Historia de Internet
El navegador contó el puerto y dejó entrar todas las rutas
Para repartir permisos entre páginas, el navegador necesitaba una frontera. El RFC 6454 la fijó en esquema, servidor y puerto; la ruta quedó dentro.
IETF
La llave del subdominio puede avalar el nombre del padre
El nuevo borrador de DKIM2 permite al dominio principal cerrar esa puerta con un registro DNS. Si el dueño no publica la orden, la puerta queda abierta en la prueba propuesta de autenticidad de From.
Historia de Internet
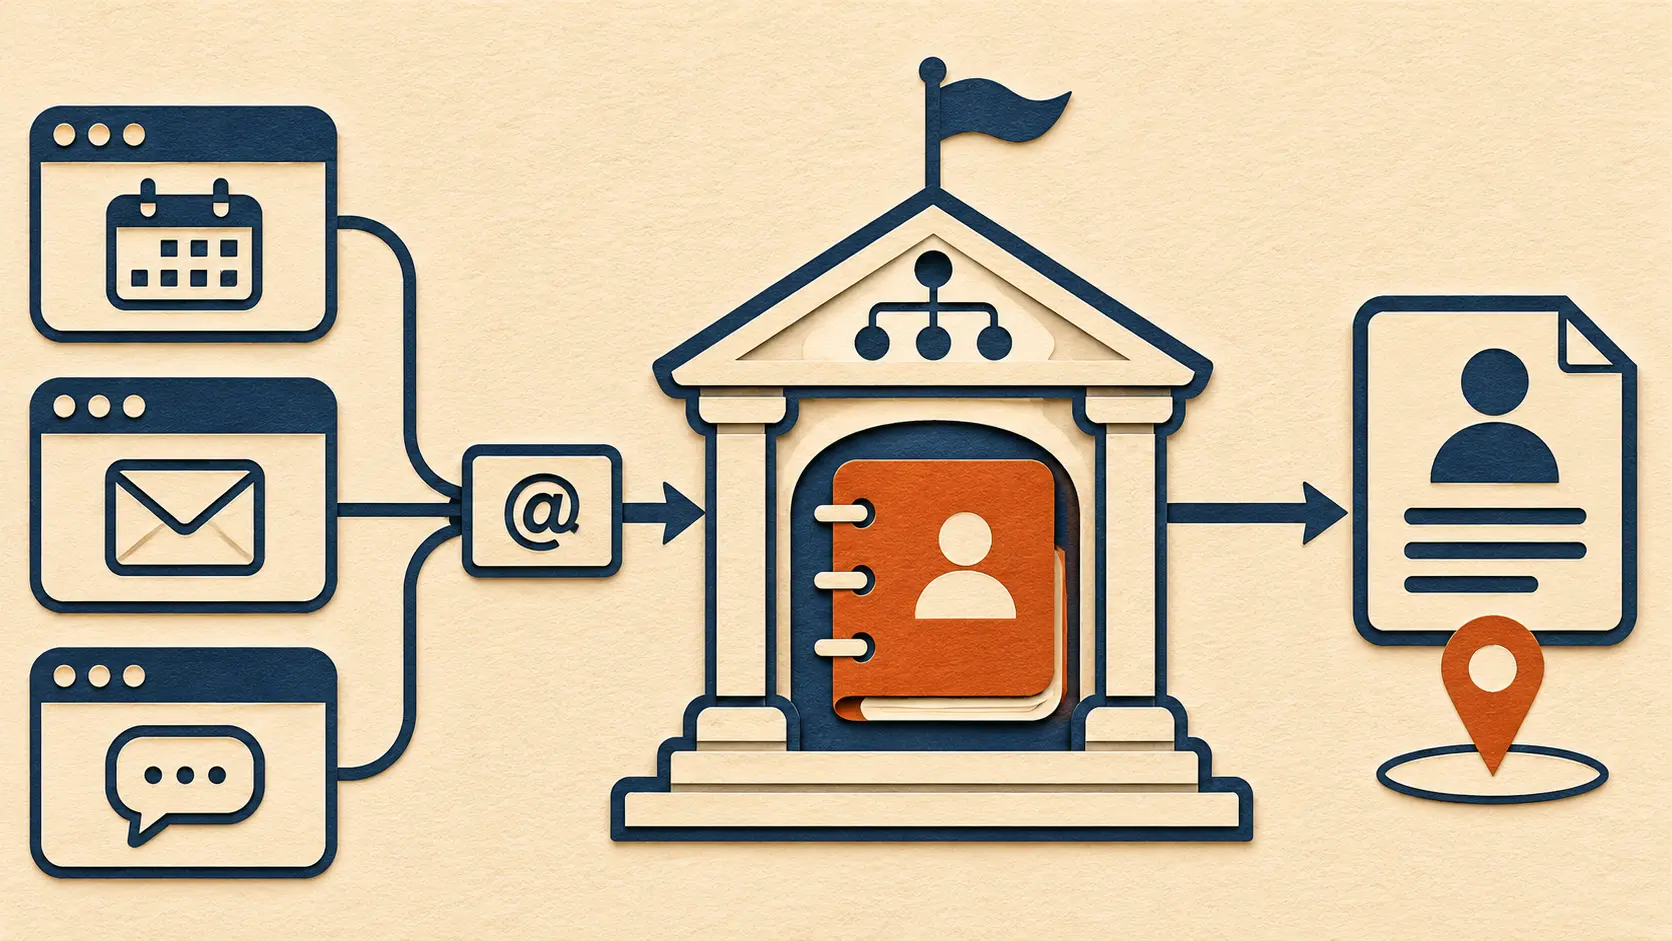
El usuario llevaba el nombre; el dominio guardaba la agenda
WebFinger permitió convertir una cuenta fácil de recordar en un enlace útil. La respuesta seguía saliendo del dominio que figuraba en el nombre.
IETF
Pedir una rama no convierte un token pequeño en pase total
La revisión del esquema Privacy Pass para MoQ obliga a mirar el tamaño real de una suscripción por prefijo. Si el token llega solo a una parte, el relevo tendrá que recortar lo que envía.
Tendencias de institucionales de Europa y Oriente Medio
Finlandia pone « correo basura » al remitente. La reserva puede ser real.
La nueva fase de control de los SMS empresariales cambia lo que ve el destinatario cuando falla la autorización del remitente. Una etiqueta de alarma puede llegar pegada a un aviso legítimo.
IETF
Dos etiquetas menos; el receptor tendrá que leer la frase completa
El borrador de atestación remota sobre EDHOC concentra en dos etiquetas lo que antes repartía entre cuatro. La casilla del registro se ahorra; la obligación de distinguir orden, solicitud y prueba cae sobre quien procesa el mensaje.
Tendencias de servicios en la nube globales
La promesa antifraude de Twilio tiene una puerta llamada Safe List
Twilio ofrece abonar ciertas tarifas si Fraud Guard deja pasar mensajes de fraude por bombeo de SMS. El derecho al abono depende de mantener la protección máxima, reclamar dentro de plazo y comprobar las excepciones activas en los números afectados. La configuración que salva un…
Tendencias de institucionales de Europa y Oriente Medio
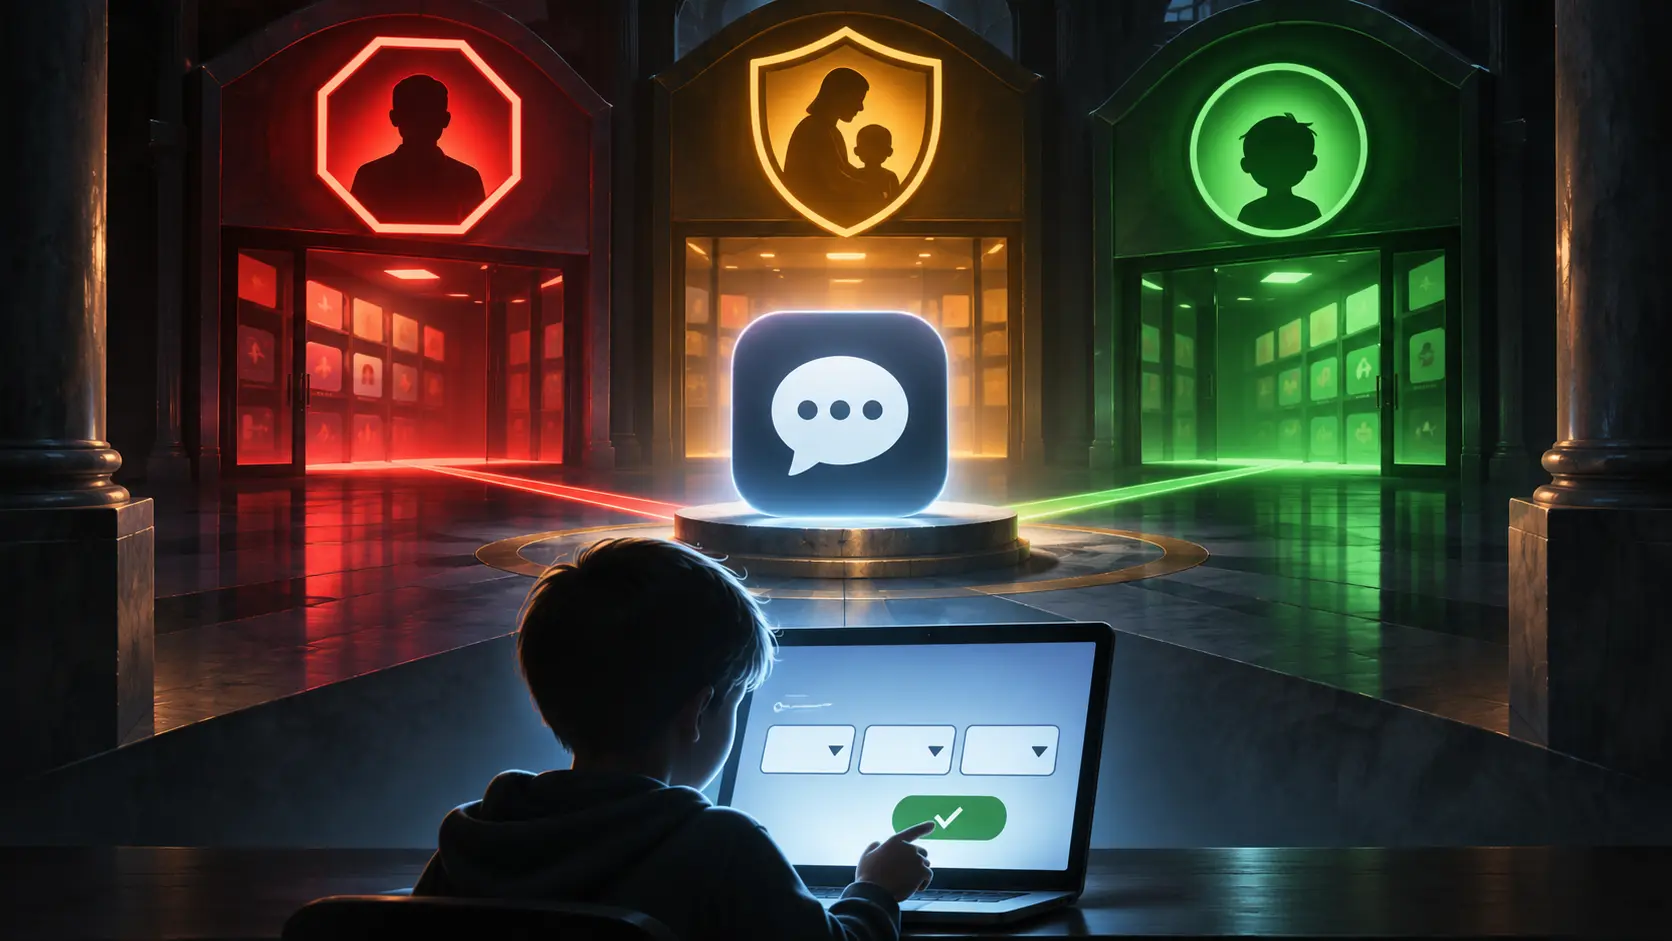
Una aplicación, tres etiquetas de edad: la puerta de las tiendas no se pone de acuerdo
La misma aplicación puede figurar como apta desde los tres años, para mayores de 13 o bajo orientación parental. Ofcom encontró además que muchas restricciones de descarga se apoyan en la edad que cada usuario escribe al registrarse.
IETF
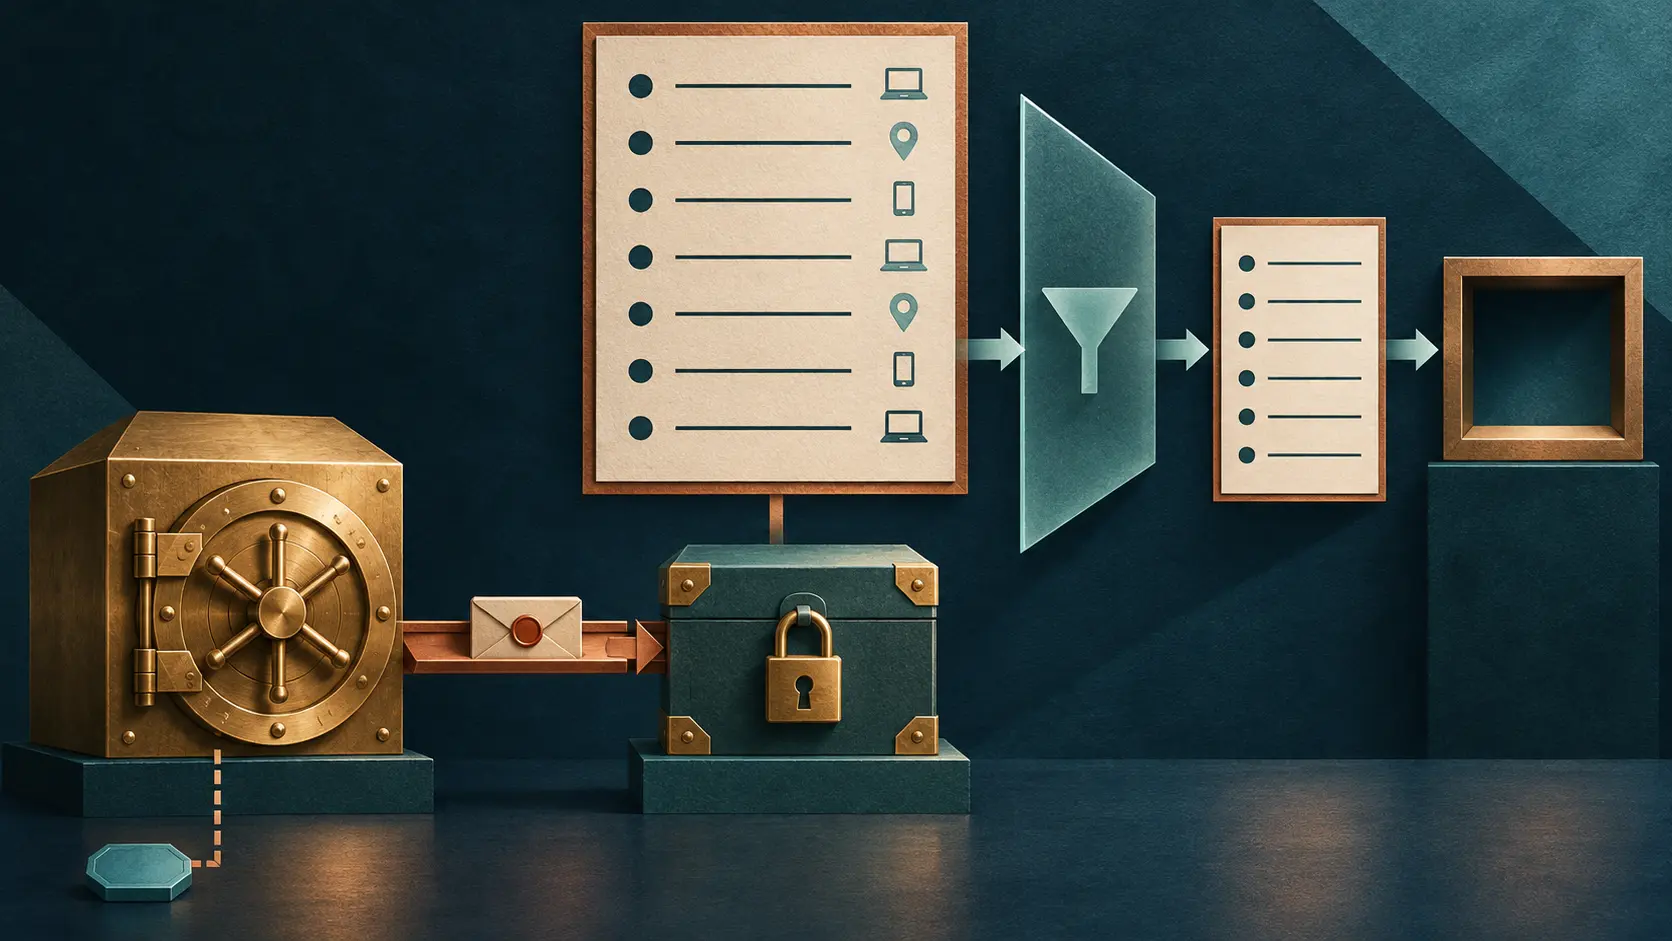
El servidor entrega el permiso; el registro puede delatar al dispositivo
El borrador ACE actualizado el 2 de noviembre acorta la ruta del token. Su nueva sección operativa plantea otra ruta, la de los registros: sirven para saber si llegó el permiso y también pueden unir las huellas de un cliente.
IETF
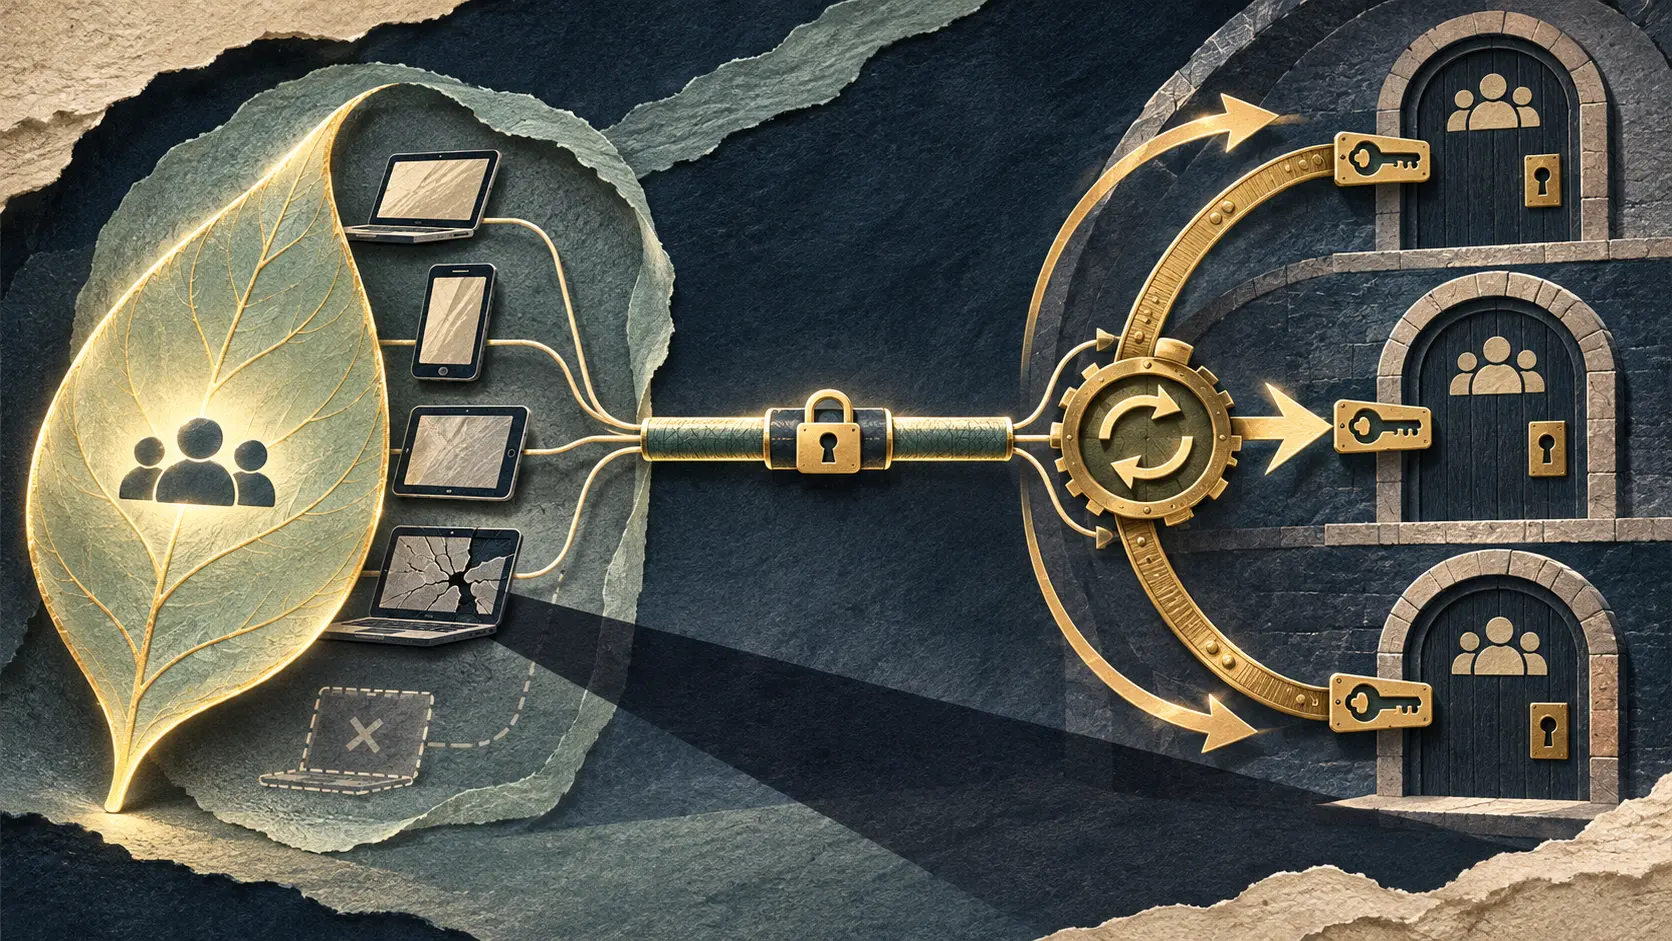
Un asiento para varios dispositivos; la llave robada abre todos los grupos
El borrador MLS del 2 de noviembre reduce el árbol de miembros y oculta qué dispositivo habla. Su nueva revisión también obliga a mirar el coste de expulsar a uno: la identidad compartida sigue viva en cada grupo hasta que cambien sus claves.
IETF
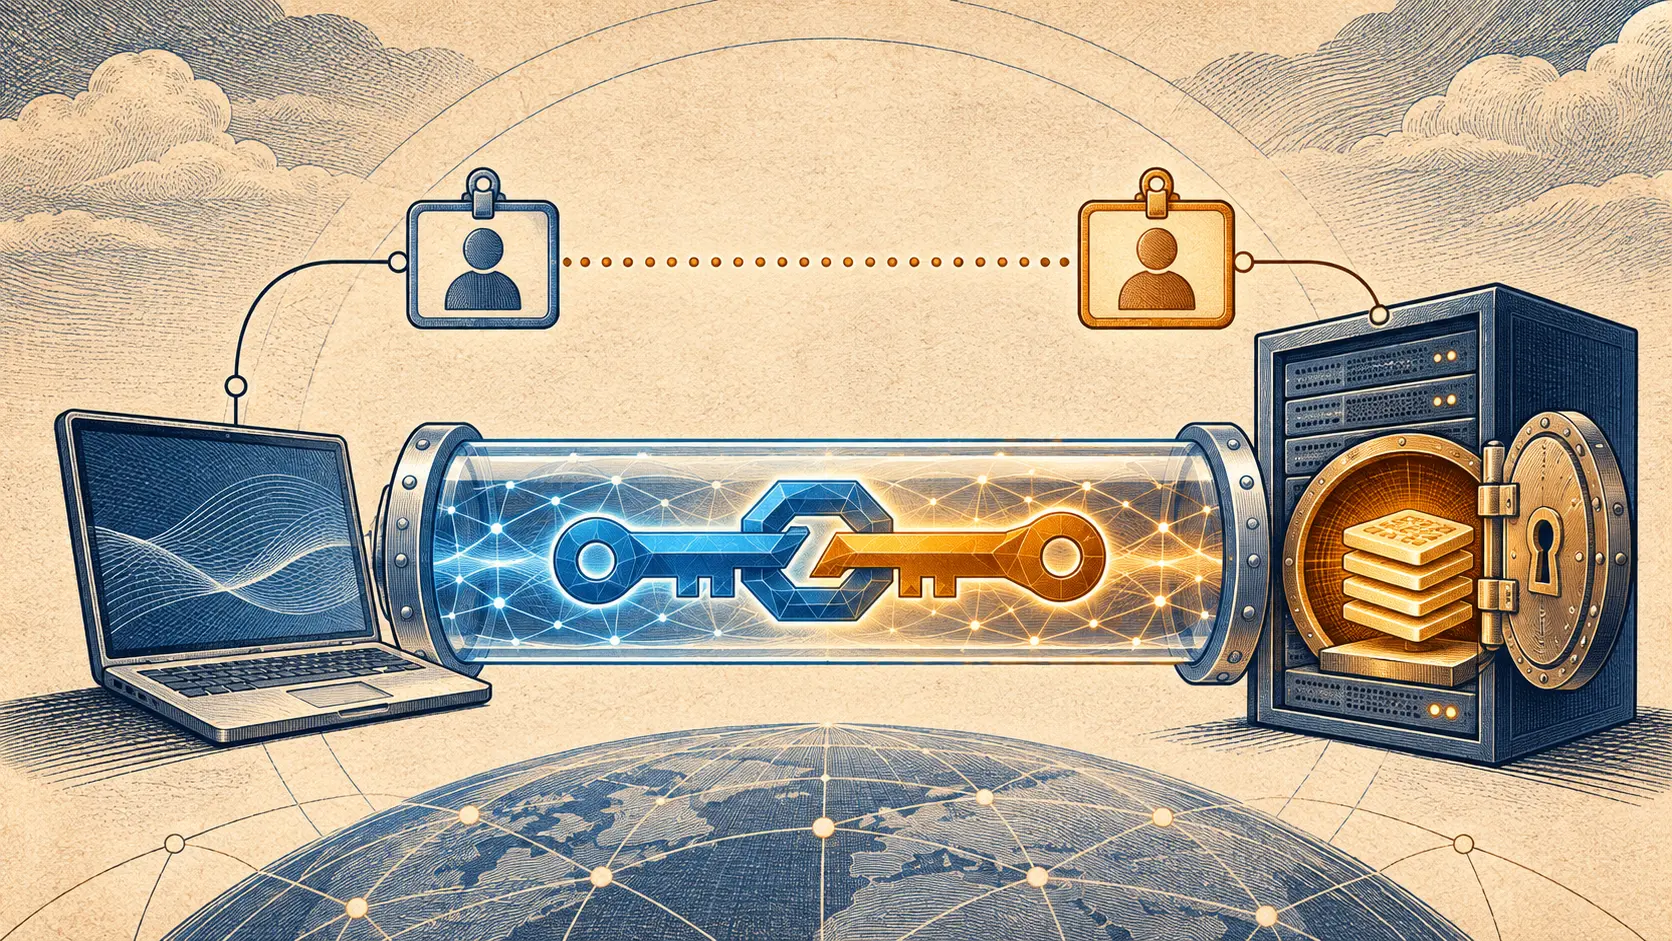
El candado mira al futuro. La placa con tu nombre queda fuera.
La propuesta EAP-PQPAKE intenta proteger las claves derivadas de una contraseña frente a futuros ataques cuánticos. Su intercambio inicial sigue mostrando quién habla con quién, y el servidor guarda un verificador cuyo robo obliga a rehacer credenciales.
Historia de Internet
HSTS cuidaba la segunda visita. Chromium se hizo cargo de la primera.
El sitio podía exigir HTTPS mediante una cabecera, pero el navegador tenía que llegar al sitio para recibirla. La primera petición a un dominio desconocido seguía expuesta. Una lista incluida en el navegador puso la regla antes del primer contacto.
IETF
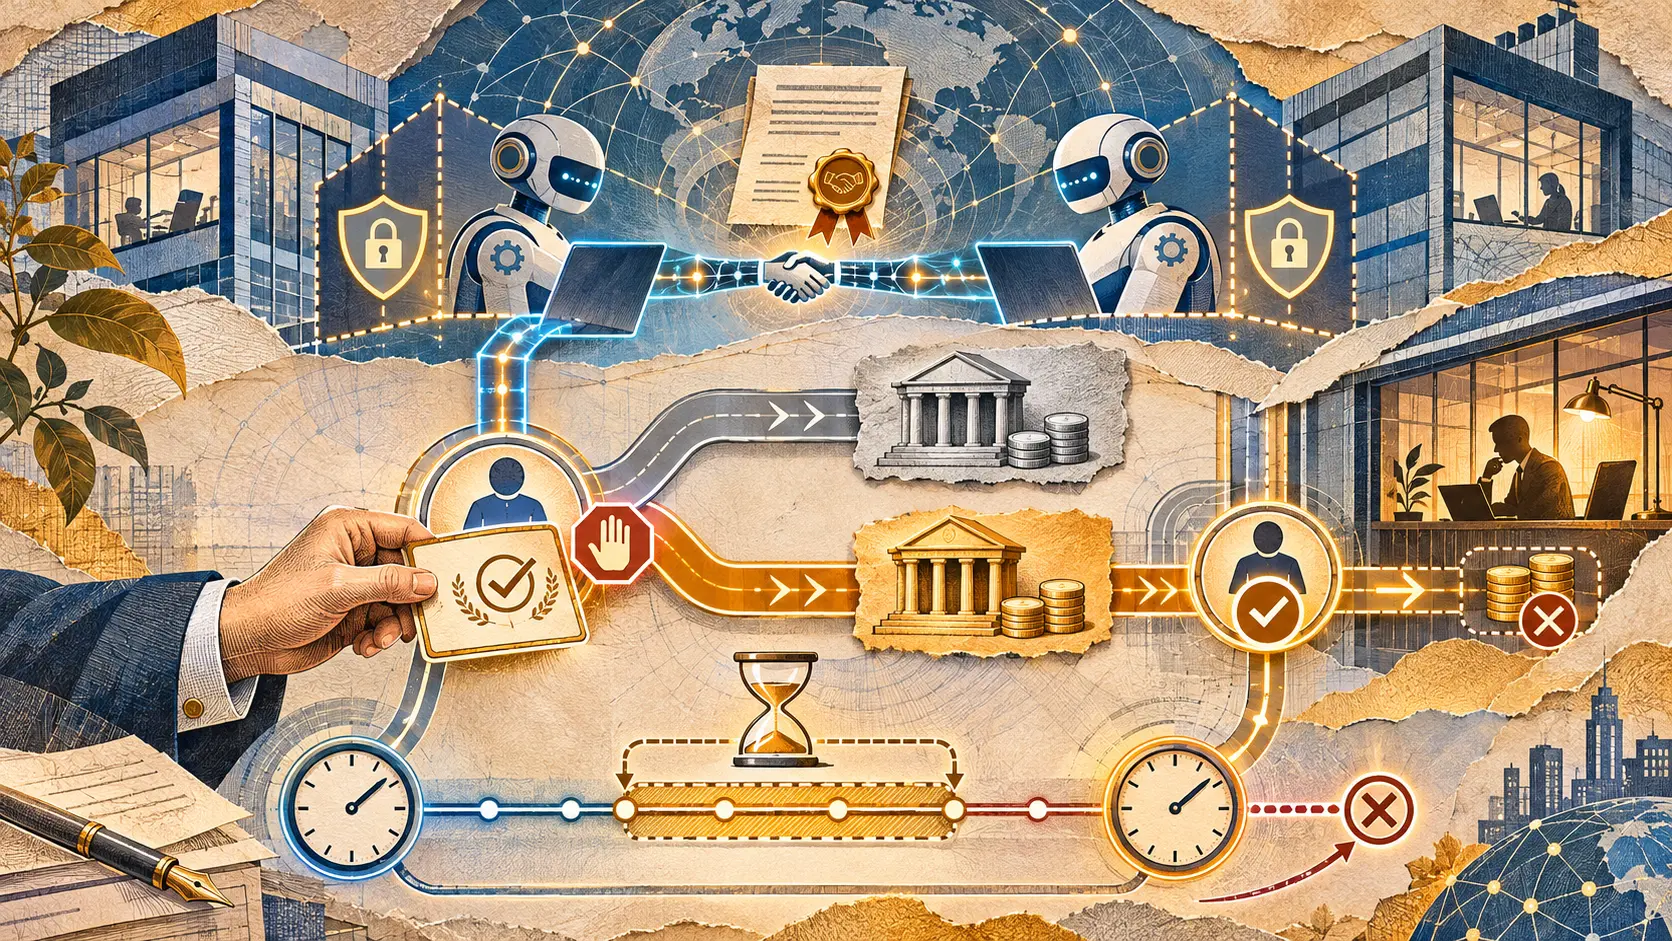
La máquina negocia el acceso; el banco exige dos manos humanas
Un borrador para acuerdos entre agentes empresariales dibuja una frontera incómoda para la automatización: cambiar el destino del dinero necesita más que una orden válida y una firma digital.
Expediente
El agente conserva la clave; otro emisor puede firmar el siguiente eslabón
Dos propuestas de delegación para agentes de IA prometen que cada permiso nuevo será más estrecho que el anterior. La promesa deja una pregunta sin resolver: ¿quién puede crear el permiso nuevo? Un informe independiente publicado el 2 de noviembre encuentra dos respuestas…
Expediente
Se suspendió al agente. Su clave todavía puede vivir en tu caché
El proveedor reduce la identidad pública de un agente a un aviso de suspensión. El nombre sigue reservado. Pero un verificador puede conservar la clave de firma que leyó antes. La revisión de un borrador individual del IETF, publicada el 31 de octubre, propone una salida precisa…
Historia de Internet
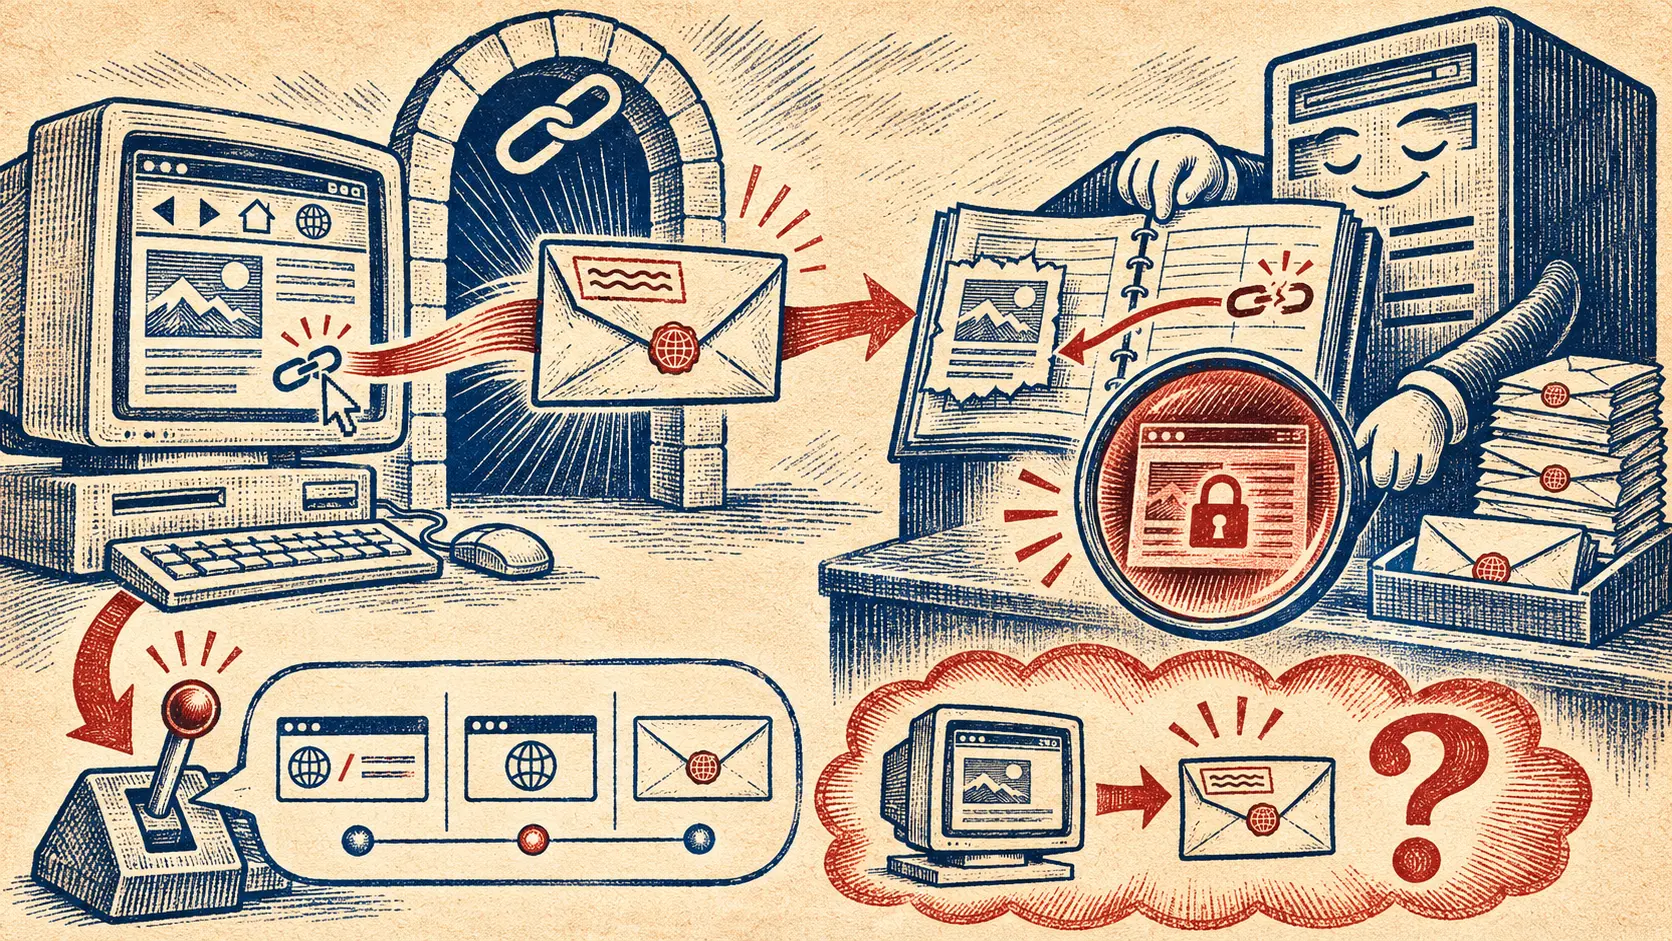
HTTP entregó al servidor la dirección de origen. Podía ser una página privada.
Al hacer clic, el navegador podía llevar consigo la dirección de la página que contenía el enlace. El campo HTTP `Referer`, descrito en 1996, servía para localizar vínculos rotos y reconstruir caminos entre páginas. El mismo documento advirtió que esa dirección podía revelar un…
Historias
RIPE cambió el acceso a su base de datos y la web se quedó sin sockets
El inicio de sesión OIDC llegó al sitio en septiembre. Después, conexiones sin cerrar agotaron la aplicación web durante unos minutos.