
Resumen
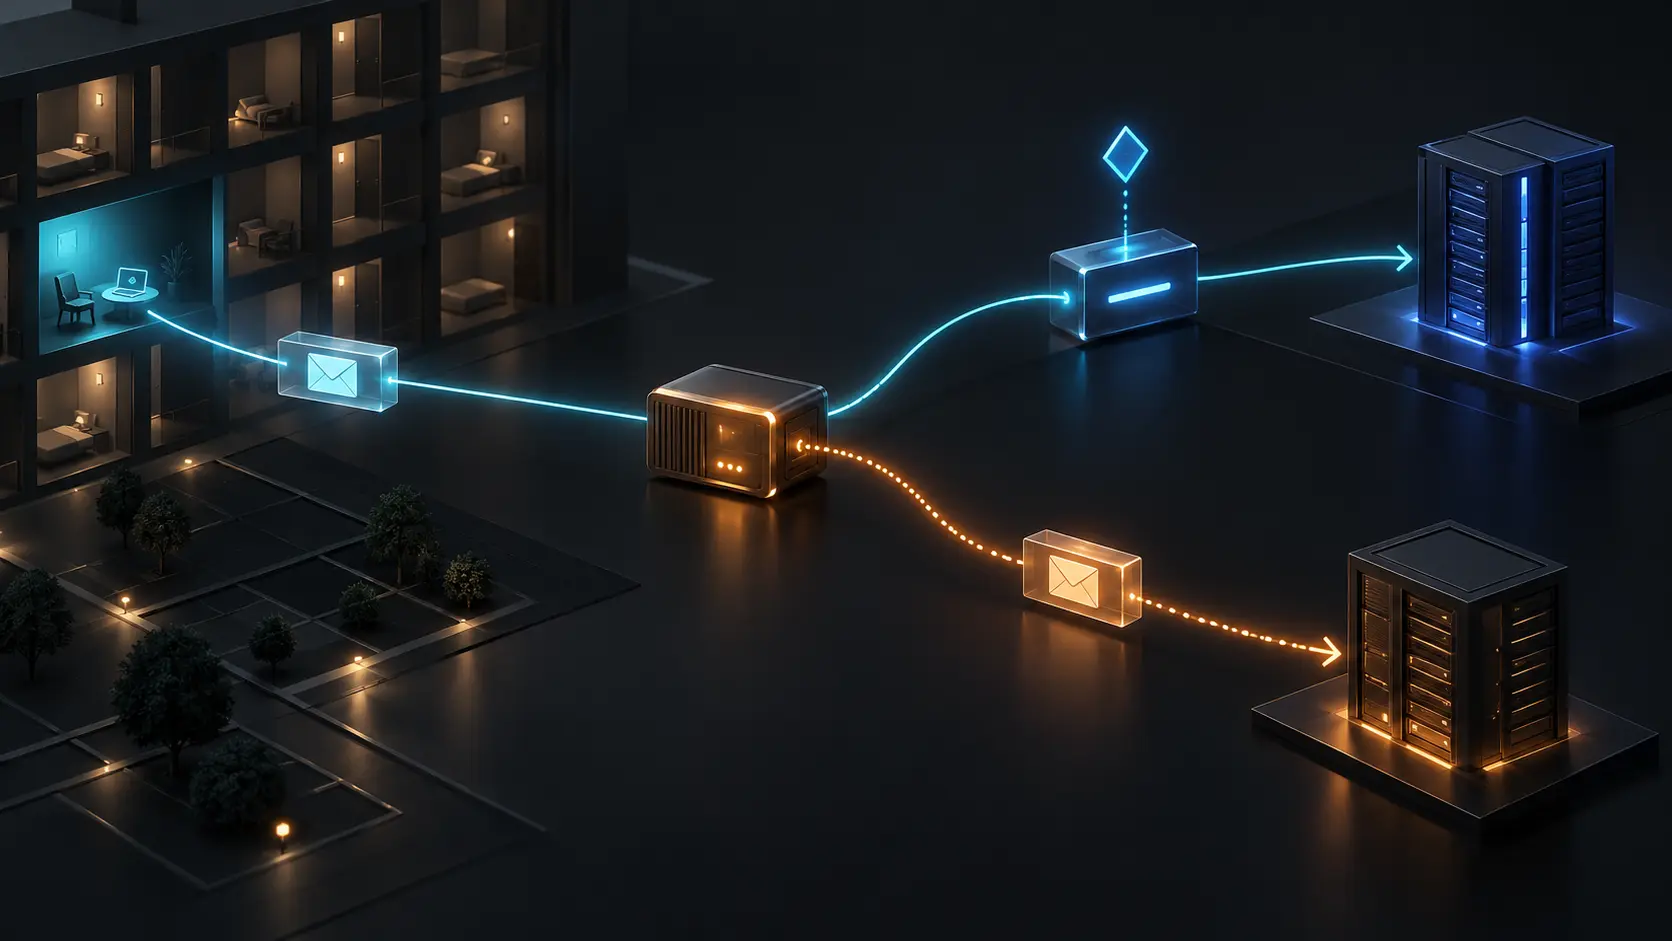
- RFC 5383 advirtió que hoteles y otros intermediarios podían interceptar conexiones salientes al puerto 25 sin respetar el host de destino y hacer que comunicaciones sensibles llegaran a un tercero desconocido.
- La separación de Message Submission en el puerto 587 vuelve visible una responsabilidad operativa. No convierte el número de puerto en identidad, cifrado, autorización ni comprobante de entrega.
Una disponibilidad que ocultaba una sustitución
El viajero configura el servidor de su organización. El DNS responde. La conexión TCP se abre. Aparece un saludo SMTP y el cliente permite continuar. Todos los indicadores técnicos básicos parecen positivos. Sin embargo, si el acceso del hotel intercepta el puerto 25, el sistema que contestó puede no ser el que figuraba en la configuración.
La sección 3 de RFC 5383 registra esta práctica histórica y su consecuencia: el usuario podía entregar comunicaciones potencialmente sensibles a servidores de terceros desconocidos, normalmente sin saberlo. El documento no cuantifica una incidencia actual ni acusa a una red concreta. Lo que demuestra es suficiente: alcanzar un socket no acredita que la ruta mantuvo la contraparte elegida.
El operador de acceso ha tomado una decisión de aplicación. Ya no se limita a transportar o bloquear; selecciona quién recibe el primer depósito del mensaje. Si esa decisión queda oculta, el control no lleva una obligación equivalente de información, registro y reparación.
Separar el mostrador de envío del transporte postal
El correo de Internet no es un acto único. Un usuario redacta. Un agente de usuario presenta el mensaje. Un servicio de envío autentica, aplica reglas y acepta o rechaza. Otros agentes transfieren. Un sistema de destino puede depositar el contenido. Una persona quizá lo lea.
RFC 2476 distinguió Message Submission de la transferencia SMTP ordinaria. RFC 4409 revisó el servicio y RFC 6409 es su sucesora vigente. El puerto 587 señala el punto de presentación del usuario, mientras que el 25 conserva el papel de transferencia entre sistemas. RFC 5383 pidió que los clientes móviles pudieran alcanzar 587 y que lo usaran por defecto.
La mejora no consiste sólo en escapar de un bloqueo. La separación permite asignar políticas y comprobantes correctos: qué cuenta se autenticó, qué extensiones admite el servicio, qué límites aplica, cuándo asumió custodia y qué identificador devolvió. Una puerta distinta reduce la tentación de mezclar política de cliente y política de relay.
Pero el letrero de la puerta no identifica a quien está detrás. Un proceso ajeno también puede escuchar en 587. El número es una convención de coordinación, no una credencial.
Siete pruebas que no deben convertirse en una
La cadena empieza con el nombre configurado y continúa con la resolución DNS. Luego aparecen la dirección realmente conectada, la identidad validada por TLS, el principal autenticado ante SMTP, la aceptación de la transacción, la transferencia posterior y el resultado en el destino. Cada paso responde a una pregunta diferente.
RFC 8314 recomendó más tarde TLS para acceso y envío de correo y documentó el servicio submissions en 465, además de reconocer STARTTLS en 587. Ese cambio impide leer la recomendación de 2008 como si el puerto 587 autenticara por sí mismo. Hay protección sólo cuando el cliente negocia el canal, valida la identidad de referencia y rechaza errores o degradaciones.
Un registro auditable conserva hostname previsto, respuesta DNS, peer observado, puerto, modo TLS, certificado, resultado de validación, saludo y capacidades, mecanismo de autenticación, principal, códigos SMTP, identificador de cola y marcas de tiempo. «Conectado» no es un resumen; es una pérdida de evidencia.
Bloquear de frente o desviar a escondidas
Controlar la salida por el puerto 25 puede responder a una política legítima contra spam o equipos comprometidos. La diferencia crítica está entre negar y sustituir. Un bloqueo explícito deja una señal que el cliente puede presentar. Una interceptación exitosa fabrica continuidad y desplaza la confianza.
El costo puede aparecer tarde. Un proxy que sólo entiende parte de SMTP puede alterar capacidades y dejar a los extremos desincronizados. Un certificado inesperado puede ser ignorado para conservar compatibilidad. Un mensaje puede recibir una respuesta positiva en un sistema que el proveedor elegido jamás vio.
Este análisis no repite el estudio general de firewalls de RFC 2979 ni el túnel HTTP de RFC 3093. Su objeto es el vínculo entre destino previsto y servidor observado. La familiaridad del protocolo no otorga legitimidad a la contraparte.
La respuesta 250 termina una pregunta, no toda la historia
Incluso en el servidor correcto, una respuesta de aceptación se limita a esa transacción y política. No prueba los relays posteriores, la escritura en buzón, la visualización o la lectura. La arquitectura de correo descrita por RFC 5598 ayuda a conservar esas funciones distintas.
Durante un incidente, el equipo debe unir recibos sin fusionarlos: selección del endpoint, identidad del canal, cuenta, sobre, contenido, cola, intento de relay, respuesta de destino y estado de buzón. Cuando hubo interceptación, el identificador de cola puede pertenecer a la infraestructura equivocada. Su aparente precisión no lo conecta con el servicio esperado.
La prueba operativa usa un servidor controlado y varias redes de acceso. Compara el destino configurado con el peer real, fuerza certificados incorrectos, retira STARTTLS, altera el saludo y bloquea puertos. La conducta aceptable es una falla visible o una conexión autenticada con el servicio previsto; nunca un downgrade silencioso para mantener el indicador verde.
Fuentes
- RFC 5383 HTML
- RFC 5383 en texto
- Ficha de RFC 5383
- RFC 5383 en IETF Datatracker
- RFC 2476
- RFC 4409
- RFC 6409
- RFC 5068
- RFC 8314
- RFC 5598
- RFC 5321
- RFC 5322
- RFC 2979
- RFC 3234
- RFC 2177
- Registro de servicios y puertos de IANA
- RFC 3207
- Heng Lu, Minimum Initial Specification
- Heng Lu, Running-Code Primacy
- Heng Lu, Reality Layers and Symbolic Power
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance