Zusammenfassung
- Cloudflare unterschied ausgefallenes Suchmaschinen-Crawling von einer Cloud-Mischung aus normalen Anwendungen und verdächtiger Automatisierung.
- Die stärkste Spur führte zu einem bestimmten Kundenkonto: mehrere übereinstimmende Anfragemerkmale bei wechselnden Herkunftsnetzen. Sie belegt keine Identität des Betreibers und keine Entwicklung im gesamten Internet.
Null Anfragen aus einem Netz sind eine eindeutige Zahl. Ihre Bedeutung ist es nicht.
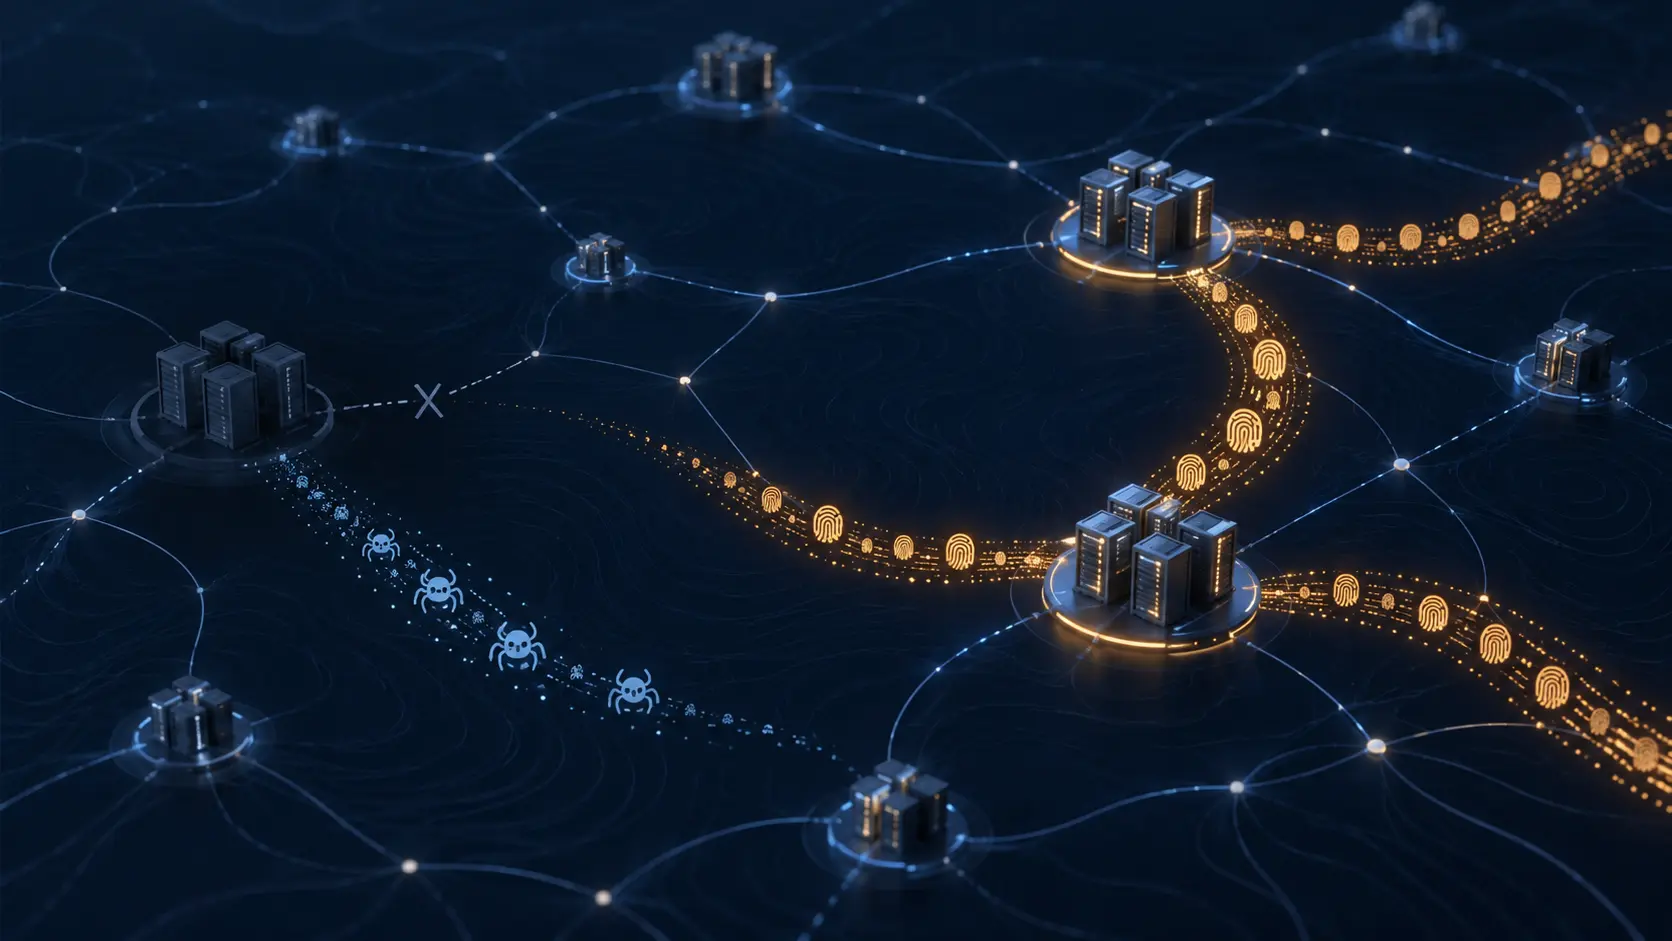
Nach der Unterbrechung am 8. Oktober kamen bei einem von Cloudflare untersuchten Glücksspielkunden keine Bot-Anfragen mehr aus Yandex.Cloud an. Gleichzeitig trafen über andere russische Hoster, darunter Radist und Selectel, Anfragen mit denselben auffälligen Merkmalen ein. Wer nur das frühere Herkunftsnetz beobachtete, sah einen Abbruch. Wer auf das Kundenkonto schaute, sah eine Fortsetzung.
Dieser Unterschied trägt Cloudflares Analyse vom 14. Oktober. Er verhindert auch eine zweite Fehlinterpretation: Ein großer Teil des verschwundenen Yandex-Verkehrs war keine Bedrohung, sondern Arbeit für die Suchmaschine.
Was einer Nachrichtenseite fehlte
Ein Suchdienst schickt Programme los, um Artikel für seinen Index zu finden. Ein Cloud-Anbieter vermietet dagegen Infrastruktur, auf der viele Kunden unterschiedliche Programme betreiben. Beide können automatisierte Anfragen an dieselbe Website liefern, erfüllen aber nicht dieselbe Aufgabe.
Cloudflare konnte die beiden Yandex-Netze anhand ihrer Kennnummern getrennt untersuchen: AS13238 für Search, AS200350 für Cloud. Solche Nummern heißen ASN. Für die Website beantworten sie die Frage, welches Netz eine Anfrage zugestellt hat. Gerade bei gemeinsam genutztem Cloud-Hosting bleibt damit offen, welcher Kunde das Programm betrieb. Der Netzname ist also nützlich für die Zuordnung der Verbindung, aber keine Unterschrift unter jeder Anfrage.
Für Nachrichtenseiten war die Funktion greifbar: Vor dem Ausfall entfielen etwa 90 Prozent des Verkehrs aus dem Suchnetz auf YandexBot beim Indexieren von Artikeln. Die Stichprobe enthielt außerdem YandexRenderResourcesBot und YandexImages für Arbeiten an Seiten und Bildern.
Insgesamt waren laut Cloudflare 99,5 Prozent der beobachteten Anfragen aus diesem Suchnetz automatisiert. Von diesen Bot-Anfragen galten 93,6 Prozent als verifiziert, erfüllten also Cloudflares Anforderungen an ehrliche Selbstidentifikation und nicht missbräuchliches Verhalten. Die Zahlen beschreiben überwiegend Sucharbeit, nicht eine große Ansammlung verschwundener Angreifer.
Wenn diese Besuche ausbleiben, wird weniger Inhalt für die Yandex-Suche erschlossen. Eine Redaktion kann also unter weniger Bot-Verkehr leiden, obwohl sie weniger Angriffssonden begrüßen würde. Die gemeinsame Bezeichnung „Bot“ sagt noch nichts darüber, welche Arbeit verloren geht.
Die Infrastrukturunterbrechung war erheblich. Yandex berichtete am 9. Oktober von schweren Schäden und einer Abschaltung in Sasowo nach einem Drohnenangriff in der Nacht zum 8. Oktober sowie von teilweise ausgefallener Infrastruktur in Kaluga nach einem Angriff am 9. Eine Aktualisierung vom 11. Oktober meldete zudem den Betriebsstopp in Wladimir. Das sind Angaben des Unternehmens zu seinen Anlagen, keine Zuordnung der Aktivitäten einzelner Cloud-Nutzer.
Cloudflare maß am 11. Oktober beim Suchnetz 99 Prozent weniger Verkehr als im Ausgangsniveau, beim Cloud-Netz 90 Prozent weniger. Am 13. lagen beide noch 86 bis 90 Prozent darunter. Die im Bericht ergänzte Beobachtung vom 14. Oktober, 18 Uhr UTC, verzeichnete 85 Prozent des Normalniveaus. Diese historischen Werte sind kein aktueller Verfügbarkeitsnachweis.
Beim Hoster wohnen unterschiedliche Programme
Für Yandex.Cloud stufte Cloudflare ungefähr 95 Prozent der bewerteten Anfragen als Bots ein, ohne verifizierte Bot-Anfragen in der Stichprobe zu finden. Daraus wird nicht automatisch ein bösartiges Gesamtbild. Die Verifizierung folgt bestimmten Identifikations- und Verhaltenskriterien; ein fehlender Eintrag ist kein Angriffsnachweis.
Fast zwei Drittel der Anfragen sendeten Daten an Websites. Software und Integrationen waren wichtig, und die Mehrheit des Verkehrs im Softwaresegment erhielt vor wie während des Ereignisses HTTP 200. Das zeigt erfolgreiche HTTP-Antworten, nicht zwingend harmlose Absichten. Es passt aber zu einem gemeinsam genutzten Cloud-Netz, in dem auch alltägliche Anwendungen laufen.
Zugleich sank der Bot-Verkehr aus AS200350 um rund 40 Prozent. Cloudflare meldete 90 Prozent weniger WordPress-Plug-in-Sondierungen, 93 Prozent weniger als Scanner erkannte Anfragen und 70 Prozent weniger kundenseitige Sperren gegen Yandex.Cloud-Verkehr. Jede dieser Zahlen hat ihren eigenen Bezug. Keine beantwortet allein, ob ein bestimmter Ablauf endgültig endete.
Beim Glücksspielkonto ließ sich diese Frage genauer verfolgen. Fast alle Yandex.Cloud-Bot-Anfragen des betreffenden Zielsegments hatten dieses Konto mit seinen verschiedenen Hostnamen adressiert. Bei den später über andere Hoster eintreffenden Anfragen stimmten der JA4-TLS-Fingerabdruck, ungewöhnliche Pfade und Header sowie individuelle User-Agent-Zeichenfolgen überein.
JA4 beschreibt Merkmale der verschlüsselten Client-Verbindung. Der Fingerabdruck ist keine Personenkennung. Zusammen mit den weiteren Übereinstimmungen am selben Ziel stützt er Cloudflares Deutung einer Verlagerung dieser beobachteten Aktivität. Das macht weder Yandex zum nachgewiesenen Betreiber noch alle anderen Bots zu nachweislich umgezogenen Bots.
Drei Maßstäbe für dieselbe Woche
Das einzelne Konto ist von einer größeren Glücksspiel-Auswertung zu unterscheiden. Russische Bot-Anfragen an Glücksspielkonten in Cloudflares Stichprobe nahmen von 167,7 auf 170,1 Millionen zu, also um 1,4 Prozent. Diese Summe gehört nicht allein dem zuvor beschriebenen Kunden.
Noch weiter herausgezoomt zeigt die datierte Tabelle des Berichts einen automatisierten Anteil von 39,4 Prozent an den weltweit beobachteten HTTP-Anfragen vom 1. bis 6. Oktober und jeweils 39,5 Prozent am 11. und 13. Innerhalb der Anfragen aus Russland sank der Anteil von 50,4 auf 42,2 und dann 42,1 Prozent. Anteile von Anfragen sind keine Anzahl von Menschen oder Bot-Betreibern. Globale Stabilität, regionaler Rückgang und ein fortgesetzter Strom bei einem Kunden widersprechen einander nicht.
Radar liefert den Messkontext, nicht den Blick auf jedes Ziel im Internet. Cloudflare fand in seinen Daten keine Unterstützung für die Behauptung, die Störung habe Manipulation in sozialen Medien lahmgelegt. Einen weitergehenden Zusammenhang will das Unternehmen ohne Daten außerhalb seines Netzes aber nicht abschließend ausschließen.
Die Note 65 von Lu Heng über laufende Systeme und die Verwaltung von Internetnummern liefert hierfür nur eine redaktionelle Analogie: Betriebsbeobachtung ist aussagekräftiger als ein Etikett. Sie untersucht nicht diesen Vorfall. Bei Yandex genügt eine schlichtere Folgerung: Ein Herkunftsnetz kann verstummen, während am Ziel weiter etwas ankommt. Entwarnung braucht deshalb mehr als die Null in der ersten Spalte.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten