
Zusammenfassung
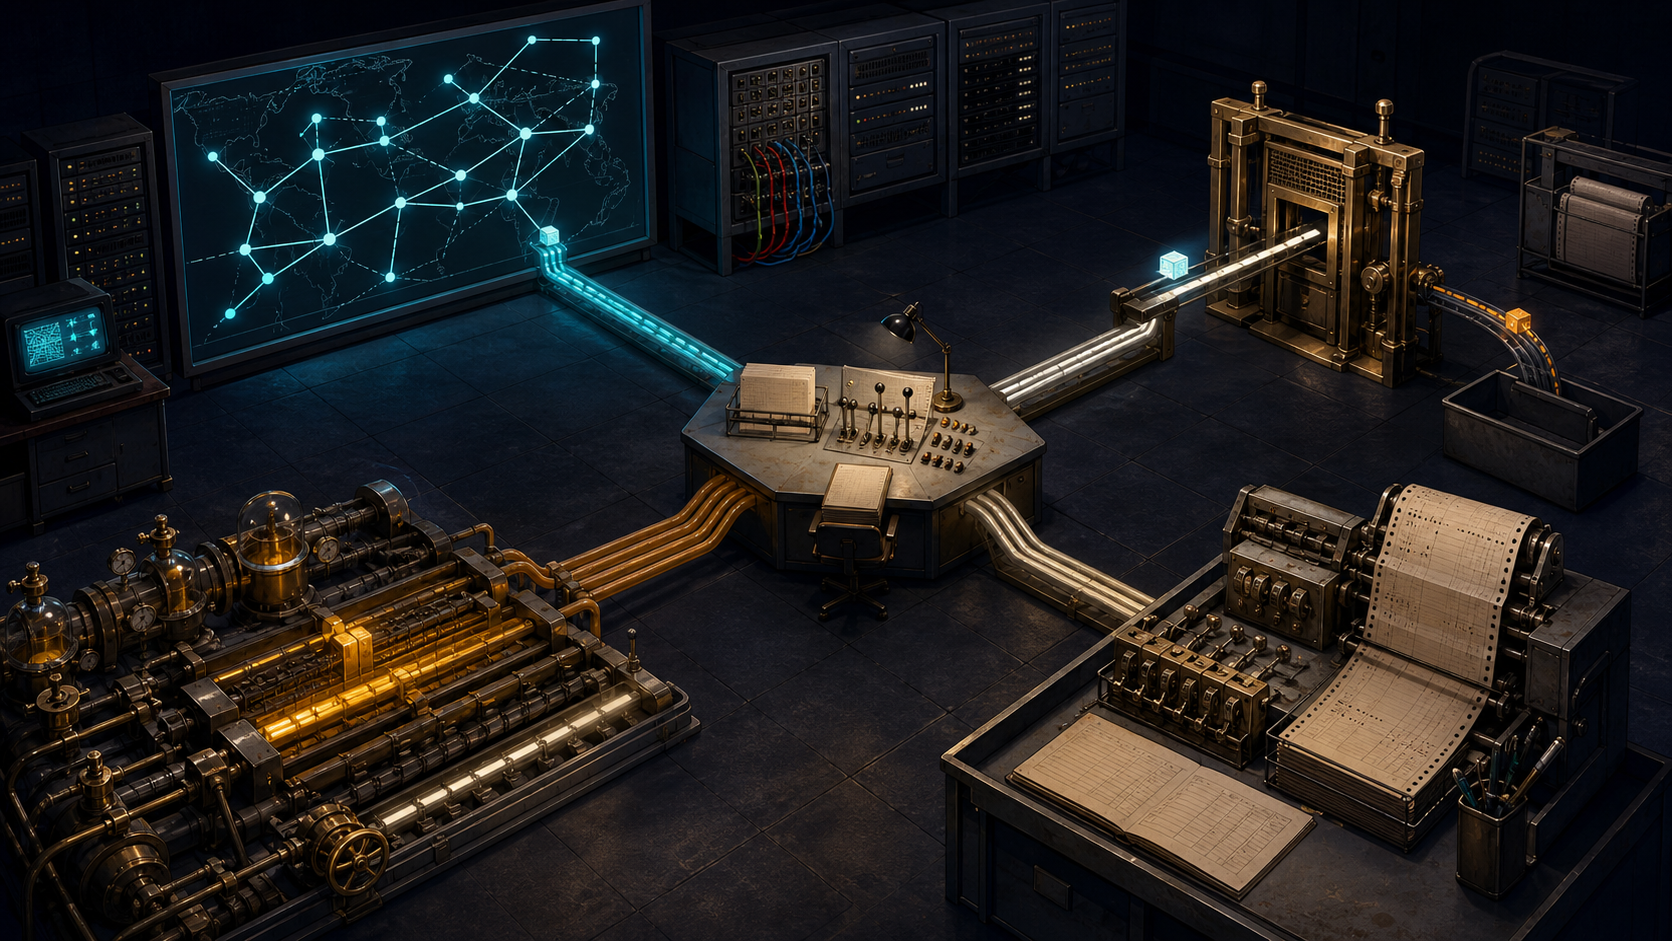
- RFC 1104 unterschied drei Politikmodelle: Verteilung von Routing-Information, Filtern oder Weiterleiten einzelner Pakete und dynamische Zuteilung von Bandbreite, Puffern und anderen Ressourcen. Accounting behandelte das Memo als verwandte, aber eigene historische Funktion.
- Eine vorhandene Route belegte keine Filterfreigabe. Eine lokale Freigabe belegte weder vollständigen Pfad noch Zustellung. Beides belegte keine reservierte Kapazität und keine richtige spätere Kostenzuordnung.
- Prüffähige Systeme brauchten daher getrennte Spuren für Erreichbarkeit, Paketdisposition, Ressourcenzuteilung und Messhistorie. Der gemeinsame Status „Policy angewendet“ beseitigte die entscheidenden Grenzen.
Vier Zustände teilten sich einen Namen
RFC 1104 stammt von H-W. Braun von Merit/NSFNET und erschien im Juni 1989. Das Memo stellte keine fertige universelle Architektur vor. Es umriss mehrere Modelle und sollte die Diskussion über skalierbares Policy Routing anregen. Die heutige Informationsseite des RFC Editor nennt den Status Unknown; der IETF Datatracker ordnet das Dokument dem Legacy Stream zu und gibt ihm keine formale Stellung im IETF-Standardisierungsprozess.
Sein bleibender Beitrag war die Trennung. Eine Stelle kontrollierte, welche Erreichbarkeit verteilt wurde. Eine andere entschied über ein beobachtetes Paket. Eine dritte verteilte knappe Ressourcen. Eine vierte hielt Nutzungsgeschichte fest und konnte spätere Entscheidungen beeinflussen.
Jede Stelle konnte melden, sie habe eine Policy umgesetzt. Ohne Objekt, Controller und Beobachtungspunkt sagte die Meldung jedoch nicht, ob sich die Karte, das Tor, die Kapazität oder nur das Register geändert hatte.
Routing-Information formte die Karte
Das erste Modell wirkte makroskopisch auf Netze und Administrative Domains. Eine Politik konnte bestimmen, welche Angaben angenommen, benutzt oder weitergegeben wurden. Ein Ziel wurde dadurch in einer Routing-Sicht verfügbar oder unsichtbar.
Als historisches Beispiel nannte RFC 1104 an der NSFNET-Schnittstelle die Quelladresse des Peers, Domain- oder AS-Identität, angekündigte Netznummern und durch eine Policy-Datenbank kontrollierte Metriken. Diese vier Prüfungen sind bereits Nebenbeleg im veröffentlichten Sofia-Ren-Artikel zu RFC 1074. Sie sind nicht Gegenstand oder Aufmacher dieses Beitrags.
Die Grenze im Memo ist wichtiger. Routenverteilung erledigte keine Paketfilterung und konnte allein auch bösartigen, über Source Routing eingebrachten Verkehr nicht verhindern. Fehlt eine Route, fehlt in dieser Sicht eine Möglichkeit. Das erklärt aber nicht automatisch jeden später verlorenen Datagramm. Existiert eine Route, bietet sie eine Wahl; sie beweist weder Auswahl, Durchleitung noch Empfang.
Ein belastbarer Routing-Nachweis nennt Objekt, Nachbar, Bereich, Policy-Version und Ergebniszustand. Er darf nicht als Paketquittung auftreten.
Der Filter sah nur sein eigenes Tor
Das zweite Modell arbeitete am einzelnen Paket. Ein Gerät verglich verfügbare Merkmale mit einer Regel und leitete weiter oder verwarf. Die Granularität konnte Hosts oder Nutzerbezüge erfassen, während Routenverteilung Netze und Domains betrachtete.
Die Genauigkeit war nicht kostenlos. RFC 1104 warnte vor Auswirkungen auf Routerleistung und vor großen Policy-Datenbanken, die konsistent bleiben mussten. Zur historischen Entscheidung gehörte deshalb auch, welche Regelversion zu diesem Zeitpunkt tatsächlich geladen war.
Eine lokale Freigabe baute dennoch keinen Ende-zu-Ende-Pfad. RFC 1102 behandelte eine andere Aufgabe: Eine Policy Route als Folge administrativer Regionen schrittweise zu konkretisieren. Das Match eines Filters bewies weder diese Folge noch nächsten Hop, Rückweg oder Anwendungsempfang.
Die zulässige Aussage blieb eng: Dieses beobachtete Paket erhielt an diesem Gerät unter dieser Regel die lokale Disposition. Für jede Erweiterung war eine weitere Quelle nötig.
Die Zuteilung schuf Gewinner und Verlierer
Das dritte Modell galt Bandbreite, Puffern, Leitungen und Warteschlangenpriorität. RFC 1104 bezeichnete es als grundsätzlich orthogonal zur Verteilung von Routing-Information, ohne Wechselwirkungen zu leugnen.
Eine Route konnte ohne reservierte Bandbreite bestehen. Ein zugelassenes Paket konnte trotzdem warten. Umgekehrt ließ sich eine Ressource für Verkehr einplanen, dessen Erreichbarkeit später scheiterte. Erlaubnis und ausreichende Mittel waren zwei Genehmigungen.
Kapazität war außerdem rival. Bevorzugung eines Stroms konnte die verfügbare Menge eines anderen verkleinern. Domänenübergreifende Zuteilung war daher politisch: Wer durfte Ressourcen binden, die eine andere Verwaltung betrieb? Das Memo stellte die Frage, ohne einen konkreten Vollzug zu behaupten.
Auch die Kostenrichtung war offen. Ein Netz konnte Rechenleistung, Speicher und Governance in die Durchsetzung der Knappheit investieren oder die Kapazität erweitern. Technische Ausdrückbarkeit bewies nicht, dass Durchsetzung wirtschaftlich sinnvoll war.
Accounting schrieb Geschichte, keine Erlaubnis
RFC 1104 behandelte Accounting getrennt vom Policy Routing, wenn auch in enger Beziehung. Routen, Volumen oder andere Nutzung konnten auf Domain-, Netz-, Host- oder Nutzerebene aufgezeichnet werden und spätere Politik beeinflussen.
Ein Zähler verteilte keine Route, öffnete keinen Filter und reservierte keinen Puffer. Seine Aussage hing an Einheit, Messpunkt, Zeit und Zuordnungsregel. Die interne Messung einer Domain beschrieb zudem nicht zwangsläufig einen Dienst, den mehrere Domains Ende zu Ende erbrachten.
RFC 1125 zerlegte Charging Policy später in Einheit, Messbasis, Betrag, Zahler, maßgeblichen Zähler und Grenzen. Die Beispielpolitiken waren ausdrücklich keine offiziellen Erklärungen. Die Struktur zeigte trotzdem: Selbst eine richtige Zahl musste noch einer Partei zugeordnet und von einer zuständigen Stelle umgesetzt werden.
Widerspruch war ein Ergebnis
Eine Route konnte vorhanden und das Paket blockiert sein. Das Paket konnte passieren und Kapazität fehlen. Kapazität konnte reserviert und ungenutzt bleiben. Ein Messwert konnte bestehen, ohne einen Zahlungspflichtigen festzulegen. Diese Unterschiede waren keine bloße Unordnung, sondern die Sichtgrenzen der Systeme.
Ein einziges Feld „angewendet“ hätte Ursache und Verantwortlichkeit vernichtet. Der dauerhafte Datensatz brauchte Controller, Version, Zeit, Bereich, Routing-Zustand, lokale Paketentscheidung, Ressourcenzuteilung, Messeinheit und späteren institutionellen Akt.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten