
Resumo
- A RFC 1104 apresentou três modelos de política: controlar a distribuição de informações de roteamento, filtrar ou encaminhar pacotes individuais e alocar dinamicamente banda, buffers e outros recursos. A contabilização apareceu como função relacionada, porém separada.
- Existir uma rota não provava que certo pacote passara pelo filtro. A aceitação em um equipamento não provava caminho completo ou entrega. Nenhuma delas comprovava capacidade reservada nem uma cobrança válida.
- A auditoria precisava guardar quatro cadeias: estado de alcançabilidade, decisão local sobre o pacote, concessão de recurso escasso e histórico de medição com sua atribuição posterior.
A política tinha mais de um verbo
A RFC 1104 foi publicada em junho de 1989 por H-W. Braun, da Merit/NSFNET. O texto não declarou uma arquitetura final: enumerou modelos para estimular uma discussão sobre política de roteamento que pudesse crescer. A ficha atual do RFC Editor registra status Unknown; o IETF Datatracker o coloca no fluxo Legacy, sem posição formal no processo de padrões do IETF.
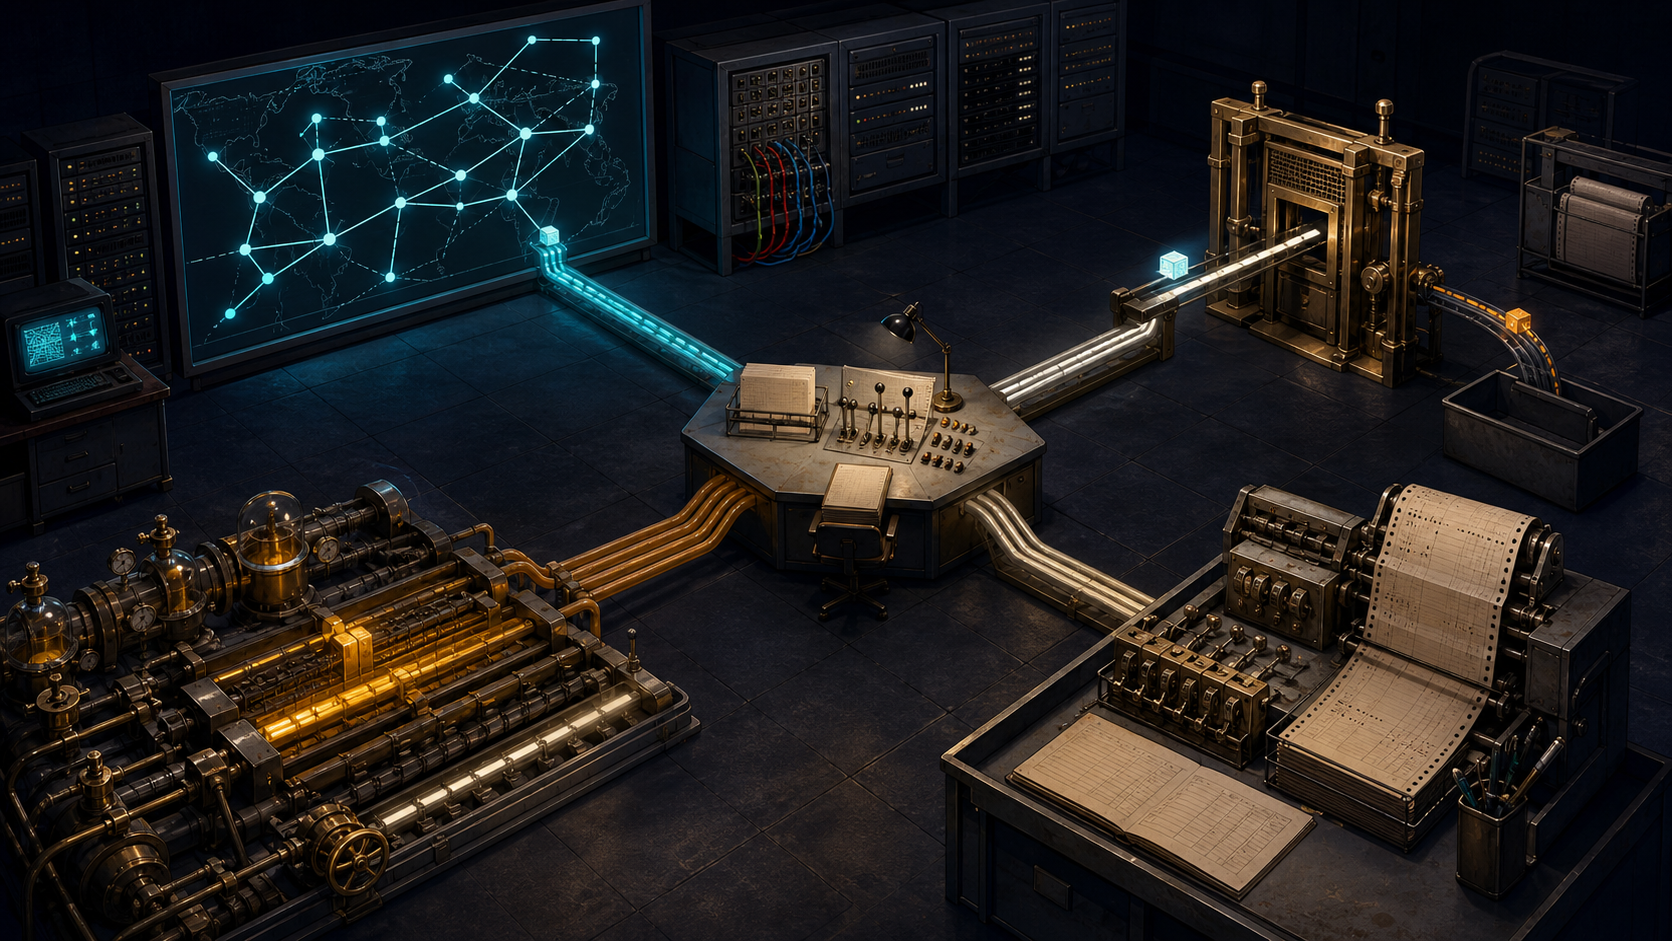
Sua divisão começava pelo verbo. Uma política distribuía ou retinha informação de rota. Outra examinava e tratava um datagrama. Uma terceira concedia recursos. A contabilização registrava o passado e podia orientar a próxima política. As quatro atividades se comunicavam, mas não tinham o mesmo objeto nem a mesma autoridade.
O rótulo “política aplicada” escondia a pergunta decisiva: qual estado mudou? Sem essa resposta, um painel podia transformar possibilidade de caminho em entrega, permissão em capacidade e contagem em dívida.
O mapa controlava possibilidades, não pacotes
No primeiro modelo, a política atuava sobre redes e Administrative Domains. Aceitar, usar ou propagar determinada informação alterava a visão de alcançabilidade em escala macroscópica.
Como exemplo histórico, a RFC 1104 descreveu controles na interface NSFNET: endereço de origem do par, identidade do domínio ou AS, números de rede anunciados e métricas aceitas por uma base de políticas. Esses quatro controles já serviram como evidência secundária no artigo de Sofia Ren sobre a RFC 1074. Não são a descoberta nem a abertura deste texto.
A limitação registrada pela própria RFC é mais importante. Distribuir rotas não executava filtragem por pacote e não impedia sozinho tráfego malicioso introduzido por source routing. Uma rota ausente eliminava uma possibilidade naquela visão; não diagnosticava todo pacote perdido. Uma rota presente oferecia opção de encaminhamento; não comprovava que um datagrama a usou, chegou ao próximo ponto ou foi entregue.
O registro correto precisava indicar objeto anunciado, vizinho, escopo, versão da política e estado resultante. A tabela não podia testemunhar um pacote que nunca viu.
O filtro conhecia somente sua decisão local
O segundo modelo descia ao pacote. Um equipamento comparava dados disponíveis com regras e decidia encaminhar ou descartar naquele ponto. A granularidade podia chegar a hosts ou usuários, enquanto a distribuição de rotas permanecia no nível de redes e domínios.
RFC 1104 também mostrou o custo: verificação apertada poderia afetar o desempenho do roteador e exigir bancos de políticas grandes e consistentes. Não bastava possuir uma regra em algum repositório; era necessário saber qual versão estava ativa na hora do encontro.
Mesmo assim, um accept local não construía um caminho completo. A RFC 1102 discutia outro mecanismo, no qual uma rota de política atravessava uma sequência de regiões administrativas e era concretizada progressivamente por gateways. O filtro de um ponto não provava essa sequência, o retorno ou a entrega à aplicação.
A afirmação defensável continuava pequena: este pacote observado, neste ponto, sob esta versão, recebeu esta disposição. O restante exigia outros observadores.
Capacidade era uma concessão que afetava terceiros
O terceiro modelo cuidava de banda, buffers, circuitos e preferência de filas. A RFC 1104 o chamou de basicamente ortogonal à distribuição de rotas, embora reconhecesse interações.
Uma rota podia existir sem banda reservada. Um pacote admitido podia esperar em uma fila sem os recursos imaginados. A alocação também podia anteceder uma falha de alcançabilidade. “Pode seguir” e “tem meios suficientes para seguir” eram estados distintos.
O recurso ainda era disputado. Favorecer um fluxo podia reduzir a parcela disponível para outro. Compartilhá-lo entre domínios levantava a pergunta política de quem poderia comprometer recursos mantidos por uma administração diferente. A RFC levantou a dificuldade; não documentou uma concessão específica.
Havia também uma escolha de custo. A rede podia gastar processamento, memória e governança para impor escassez ou investir em tornar o recurso menos escasso. A possibilidade técnica de expressar uma política não provava que sua fiscalização fosse a decisão econômica correta.
O contador não concedia a permissão que media
A contabilização era separada, ainda que relacionada. Segundo RFC 1104, ela combinava histórico e política. Rota, volume e outros usos podiam ser registrados em nível de domínio, rede, host ou usuário e influenciar decisões futuras.
O número não anunciava a rota, não abria o filtro nem reservava o buffer. Dependia de uma unidade, um ponto de observação, um relógio e uma regra de associação. Uma medição dentro de um domínio tampouco descrevia necessariamente um serviço fim a fim que atravessava vários.
A RFC 1125 depois separou componentes de charging policy: unidade, base da medição, valor, pagador, contador aceito e limites. Seus exemplos não eram políticas oficiais. A decomposição, porém, deixava claro que um contador correto ainda precisava de regra de atribuição e autoridade para virar cobrança.
A divergência preservava o que ocorreu
Era possível que a rota existisse e o pacote fosse rejeitado; que o pacote passasse e a capacidade faltasse; que a capacidade estivesse reservada e não houvesse uso; ou que houvesse contagem sem responsável definido. Esses desacordos eram informação sobre os limites dos controladores.
Um único campo de sucesso apagaria a causa. Falta de rota pareceria filtro, permissão pareceria serviço, reserva pareceria consumo e consumo pareceria obrigação. O arquivo útil precisava reter controlador, versão, instante, escopo, estado de rota, decisão sobre o pacote, recurso concedido, unidade medida e ação institucional.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance