
Zusammenfassung
- RFC 1335 schlug vor, dass jeder Host eine dauerhafte, netzinterne Adresse behält und bei Bedarf vorübergehend eine weltweit eindeutige externe Adresse von einem External Address Sharing Service (EASS) erhält.
- Das informative Dokument bezeichnete sich als „Idee“, nicht als Einführungsbericht: Die verfügbaren Belege zeigen weder eine Umsetzung durch Betreiber noch eine Lösung der IPv4-Erschöpfung.
Eine Internetadresse wird oft als Etikett an einem Rechner verstanden. RFC 1335 fragte, ob dieses Etikett ständig weltweit eindeutig sein müsse. Angesichts der Sorge um den 32-Bit-Adressraum Anfang der 1990er-Jahre trennte der Vorschlag die im eigenen Netz nützliche Adresse von der knappen Adresse, die für Kommunikation über das Netz hinaus gebraucht wurde.
Das Memorandum ordnet seinen Status ausdrücklich ein. RFC 1335 vom Mai 1992 ist informativ, legt nach eigener Aussage keinen Internetstandard fest, nennt sich ein „Ideen“-Dokument und lädt zur Diskussion ein. Das ist wichtig: Der Text belegt, was ein Vorschlag für möglich hielt, nicht den Betrieb eines Dienstes. RFC 1335
Der beschriebene Druck ging vom klassenbasierten Zuteilungssystem aus. Eine mit April 1992 beschriftete Tabelle zählt 7.006 zugeteilte Klasse-B-Netze von insgesamt 16.383 und warnt, bei anhaltendem Wachstum könne der B-Bereich bald erschöpft sein. Klasse C bot wesentlich mehr Netznummern, aber nur 254 Hostnummern je Netz – nach Einschätzung des Memorandums für die meisten Netze zu wenig. Das sind zeitgenössische Zahlen und Prognosen des Dokuments, keine rückblickende Messung des tatsächlichen Erschöpfungszeitpunkts.
RFC 1335 stellte den Vorschlag damals diskutierten Ansätzen gegenüber. Supernetting und das im Text so genannte C-sharp würden Klasse-C-Zuteilungen neu ordnen, aber nach Darstellung des Memorandums Änderungen am Exterior-Routing und möglicherweise weltweite Koordination erfordern. Andere Ansätze würden das 32-Bit-Feld mit einer anderen Bedeutung verwenden und an Netzgrenzen umschreiben; die Autoren erwarteten dadurch erhebliche Änderungen an Gateways und Routing. Das ist die Charakterisierung des Memorandums, keine neutrale Bewertung aller Alternativen.
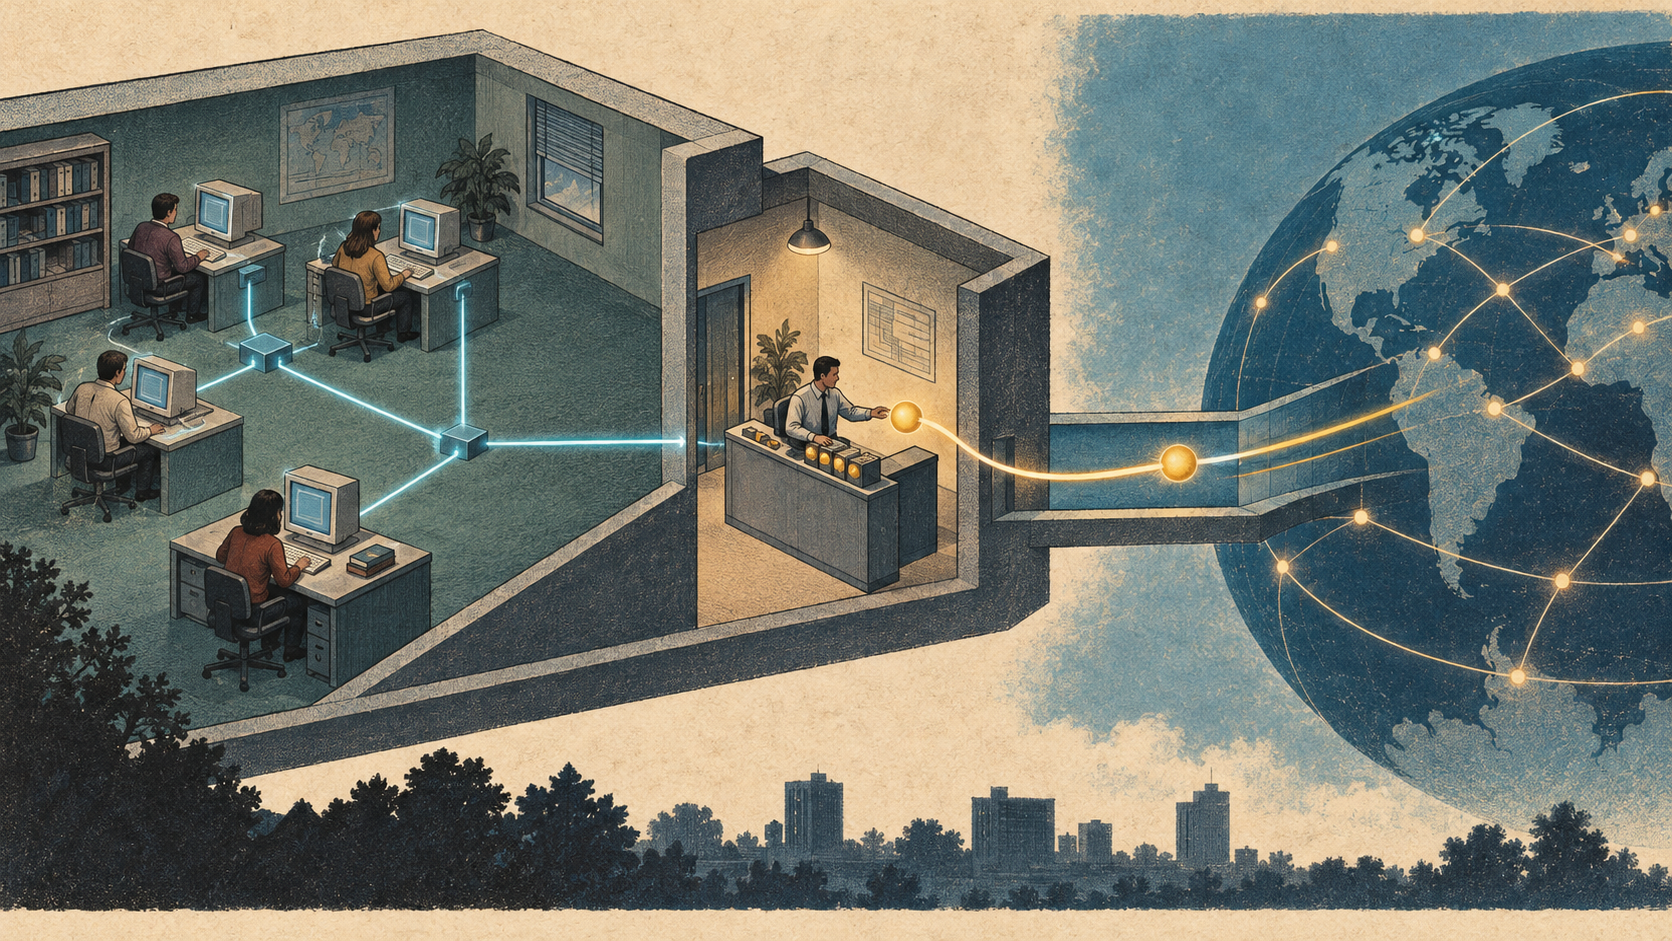
Dual Network Addressing (DNA) teilte die Aufgaben auf. Jeder Rechner behielte eine interne Adresse, die nur im eigenen Netz eindeutig sein muss und dort dauerhaft gilt. Zusätzlich verwaltete das Netz einen begrenzten Vorrat weltweit eindeutiger externer Adressen. Benötigte ein Host Kommunikation mit einem anderen Netz, könnte er beim lokalen External Address Sharing Service eine temporäre externe Adresse anfordern und danach zurückgeben.
Der EASS wäre damit eine technische und administrative Zuteilungsstelle zwischen lokaler Nutzung und globaler Erreichbarkeit – nicht die Behauptung, eine Adresse authentifiziere eine Person, einen Host oder eine Transaktion.
Die Regel lautete nicht einfach „alle teilen“. RFC 1335 beschrieb drei Gruppen: Rechner mit häufigem Bedarf an ein- und ausgehender externer Kommunikation könnten dauerhafte externe Adressen erhalten; Rechnern, denen Kommunikation nach außen untersagt ist, würde keine zugeteilt; andere könnten temporäre Adressen für von innen gestartete Verbindungen teilen und wären im beschriebenen Modell von außen nicht ansprechbar. Zuteilung war damit eine Frage der Betriebspolitik ebenso wie des Paketformats.
Für die Umsetzung wären Änderungen an der Hostsoftware nötig, damit zwei logische IP-Schnittstellen oder -Adressen auf einer physischen Schnittstelle unterstützt werden. Das Memorandum schlug außerdem quellabhängiges DNS vor: Ein Nameserver könnte je nach Herkunft einer Anfrage eine interne oder externe Adresse zurückgeben. DHCP könne die EASS-Funktion übernehmen, heißt es dort ebenfalls. Das ist ein Designvorschlag, kein Beleg dafür, dass DHCP DNA implementierte oder beide Systeme eine direkte Entwicklungslinie bildeten.
Die behauptete schrittweise Einführung von unten ist der interessanteste Governance-Aspekt. RFC 1335 argumentierte, einzelne Netze könnten DNA zu unterschiedlichen Zeitpunkten einführen, ohne Exterior-Routing-Algorithmen zu ändern oder nicht teilnehmende Netze zu beeinflussen. Der vorgeschlagene Eingriff verlagerte sich so von weltweiter Routingkoordination auf lokale Adressvorräte, Hostsoftware und Netzregeln. Doch das Dokument enthält keine Betreiberberichte, Interoperabilitätstests, Verkehrsmessungen oder Einführungszahlen, mit denen sich dieses Versprechen prüfen ließe.
Spätere Dokumente markieren Grenzen, keine nachgewiesene Nachfolge. RFC 1518 und 1519 machten CIDR zu einer standardisierten Strategie für Adresszuteilung und Routenaggregation. CIDR wirkt auf Präfix- und Routingebene, nicht auf DNA-interne Adressen und temporäre Pools. RFC 1531 spezifizierte später DHCP als Konfigurationsrahmen einschließlich wiederverwendbarer Adresszuteilung; das belegt keine Implementierung des EASS. RFC 1631 beschrieb Network Address Translation an einer Grenze – ein begrenzter Vergleich, aber kein Beleg, dass DNA NAT verursachte. RFC 1752 dokumentiert eine vom IESG angenommene IPng-Empfehlung und damit eine institutionelle Entscheidung, anders als das offene Ideenpapier RFC 1335. RFC 1287 · RFC 1518 · RFC 1519 · RFC 1531 · RFC 1631 · RFC 1752
RFC 1335 ermöglicht Historikern eine klare Trennung zwischen Vorschlag und Ergebnis. Der Adressknappheit sollte begegnet werden, indem sich ändert, wer eine weltweit eindeutige Nummer erhält, wie lange und unter welcher lokalen Regel – nicht nur durch Erweiterung oder Neuordnung des weltweiten Routings. Der Text belegt weder Einführung noch Sicherheit, Interoperabilität oder Erfolg. Er sagt ausdrücklich, Sicherheitsfragen nicht zu behandeln. Eine temporäre Adresse kann ein Zuteilungsmechanismus sein; sie ist weder Identität noch Berechtigung, Erreichbarkeitsnachweis oder Beleg für einen abgeschlossenen Anwendungsaustausch.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten