- Es gibt verschiedene Netzwerkarchitektur-Designs wie Peer-to-Peer, Client-Server und hybride Modelle, die jeweils auf spezifische Anforderungen wie Sicherheit, Skalierbarkeit oder Kosteneffizienz zugeschnitten sind.
- Es gibt mehrere bewährte Verfahren zur Sicherstellung einer sicheren Netzwerkarchitektur, darunter Netzwerksegmentierung, Multi-Faktor-Authentifizierung und die Rolle der KI bei der Verbesserung von Netzwerksicherheit, Leistung und Anpassungsfähigkeit an moderne Herausforderungen.
- Definition und verschiedene Arten von Netzwerkarchitektur
- Komponenten der Netzwerkarchitektur
- Arten von Netzwerkarchitekturen
- Wie KI traditionelle Netzwerkarchitekturen neu gestaltet
- Bewährte Verfahren für eine sichere Netzwerkarchitektur
- Die Zukunft der Netzwerkarchitektur im Zeitalter der Konnektivität
Definition und verschiedene Arten von Netzwerkarchitektur
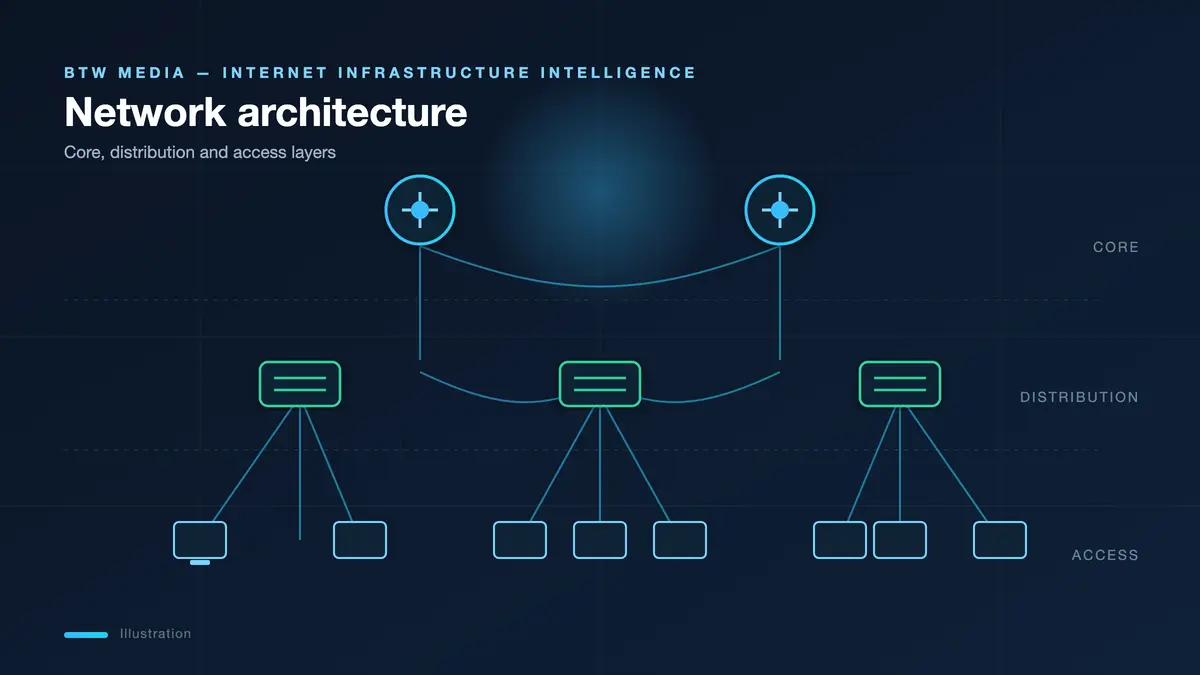
Die Netzwerkarchitektur dient als Blaupause dafür, wie Geräte, Dienste und Protokolle zusammenwirken, um effiziente und sichere Kommunikationssysteme zu schaffen. Dieses strukturelle und logische Design gewährleistet die gemeinsame Nutzung von Ressourcen und den Datenfluss zwischen Komponenten, von traditionellen Desktop-Clients bis hin zu fortschrittlichen IoT-Geräten.
Auch lesen:Was ist Systems Network Architecture (SNA)?
Ein Beispiel: Eine grundlegende Netzwerkarchitektur kann mehrere miteinander verbundene Geräte umfassen, die über Router und Switches Informationen austauschen. Diese Struktur entwickelt sich weiter, um unterschiedliche Anforderungen zu erfüllen, wie die Verbindung entfernter Büros oder das Hosting von Anwendungen auf skalierbaren Cloud-Plattformen.
Die Netzwerkarchitektur variiert je nach Zweck. Ein Büronetzwerk erfordert ein Design, das auf Effizienz und Sicherheit ausgerichtet ist, während ein Weitverkehrsnetz (WAN) Skalierbarkeit und Geschwindigkeit priorisiert. Darüber hinaus müssen Architekturen mit dem technologischen Fortschritt neue Anforderungen wie IoT-Integration, mobile Konnektivität und KI-gesteuerte Prozesse berücksichtigen. Diese Flexibilität stellt sicher, dass jedes Setup spezifische Herausforderungen wie Latenz, Bandbreitenbedarf und Risikomanagement bewältigt, sodass Organisationen ihre Betriebsziele effektiv erreichen können.
Komponenten der Netzwerkarchitektur
Die Grundlage jeder Netzwerkarchitektur liegt in ihren Komponenten, die jeweils eine entscheidende Rolle für die Gesamtfunktionalität und Leistung des Netzwerks spielen:
Auch lesen:Netzwerkarchitektur vs. Netzwerktopologie: Was ist der Unterschied?
Netzwerktopologie
Dies bezieht sich auf die physische oder logische Anordnung von Geräten in einem Netzwerk. Die Wahl der Topologie hat erhebliche Auswirkungen auf die Netzwerkleistung, Kosten und Skalierbarkeit:
- Stern-Topologie:Zentralisiert mit allen Knoten, die an einen einzigen zentralen Hub oder Switch angeschlossen sind. Diese Struktur wird für ihre Einfachheit und Verwaltbarkeit geschätzt, kann aber einen Single Point of Failure darstellen, wenn der zentrale Knoten ausfällt.
- Mesh-Topologie:Jeder Knoten ist mit jedem anderen Knoten verbunden, was Redundanz bietet, aber aufgrund der umfangreichen Verkabelung höhere Kosten verursacht. Diese Topologie gewährleistet eine hohe Zuverlässigkeit, da Daten mehrere Wege zu ihrem Ziel nehmen können.
- Bus-Topologie:Ein einzelnes Kabel, an das alle Knoten angeschlossen sind, einfach, aber mit Einschränkungen bei Skalierbarkeit und Leistung, wenn das Netzwerk wächst.
Auch lesen:Ein Anfängerleitfaden zur Netzwerkarchitektur und ihren Komponenten
Clients und Server
In diesem Modell fordern Clients Dienste an, während Server Ressourcen wie Dateispeicher oder Anwendungs-Hosting bereitstellen. Dieses Modell ermöglicht skalierbare und verwaltbare Netzwerkoperationen.
Router und Switches
Diese Geräte leiten und verwalten den Datenverkehr und gewährleisten einen effizienten Datenfluss:
- Router:Leiten Datenverkehr zwischen verschiedenen Netzwerken, entscheidend für Internetkonnektivität und interne Netzwerksegmentierung. Sie verwalten den Datenfluss, indem sie Pakete auf den effizientesten Wegen senden.
- Switches:Arbeiten innerhalb eines einzelnen Netzwerks, um den Datenverkehr zu verwalten, und verbessern die Effizienz, indem sie mehrere gleichzeitige Datenströme ermöglichen.
Protokolle
Dies sind die Regeln, die den Datenaustausch über Netzwerke steuern, einschließlich:
- HTTP/HTTPS:Für den Zugriff auf Webressourcen.
- DHCP:Automatisiert die Netzwerkkonfiguration durch Zuweisung von IP-Adressen.
- DNS:Übersetzt Domainnamen in IP-Adressen und ermöglicht so die Internetnavigation.
Übertragungsmedien
Bestimmt, wie Daten reisen:
- Kabelgebundene Medien:
- Ethernet:Bekannt für Zuverlässigkeit in kabelgebundenen Büroumgebungen.
- Glasfaser:Bietet hohe Bandbreite und geringe Latenz, ideal für Backbone-Netzwerke.
- Drahtlose Medien:
- Wi-Fi:Allgegenwärtig für seine Bequemlichkeit in mobilen und heimischen Umgebungen.
- Mobilfunknetze:Unverzichtbar für mobile Kommunikation, entwickelt sich mit Technologien wie 5G weiter.
Jede dieser Komponenten trägt zum Design und zur Effizienz von Netzwerken bei und stellt sicher, dass Daten reibungslos und sicher von einem Punkt zum anderen gelangen. Ohne überprüfbare Quellen zur Untermauerung spezifischer Zitate habe ich den Inhalt jedoch angepasst, um sich auf allgemeine Erkenntnisse zu konzentrieren, anstatt Aussagen bestimmten Personen zuzuschreiben.
Arten von Netzwerkarchitekturen
Netzwerkarchitekturen sind darauf ausgelegt, spezifische betriebliche, sicherheitstechnische und Skalierbarkeitsanforderungen zu erfüllen. Hier sind die gängigsten Typen:
Peer-to-Peer (P2P):In einem P2P-Netzwerk fungiert jeder Knoten sowohl als Client als auch als Server, was es ideal für kleine Setups wie Heimnetzwerke oder File-Sharing-Plattformen macht. Dieses dezentrale Modell fördert die gleichberechtigte Teilnahme der Geräte, was besonders vorteilhaft für Anwendungen ist, die direkte Kommunikation und Ressourcenteilung erfordern, wie z. B. kollaborative Projekte oder Peer-to-Peer-Gaming-Setups. Lauteinem Berichtdes Blockchain Council bieten P2P-Netzwerke Vorteile in Bezug auf Robustheit, Datenschutz und Skalierbarkeit aufgrund ihrer verteilten Natur.
Client-Server:Hier verwaltet ein zentraler Server Ressourcen und verarbeitet Client-Anfragen. Dieses Modell ist in Unternehmensumgebungen vorherrschend, in denen Kontrolle, Sicherheit und Effizienz von größter Bedeutung sind. Die Zentralisierung der Datenverwaltung ermöglicht es Organisationen, die Sicherheit zu verbessern, Zugriffsrechte zu verwalten und Dienste effektiver zu skalieren. Während die Vorteile der zentralisierten Verwaltung eine verbesserte Datensicherheit und Skalierbarkeit umfassen, besteht auch das Potenzial für Leistungsengpässe aufgrund der Serverabhängigkeit.
Hybrid:Hybridarchitekturen kombinieren Elemente sowohl von P2P- als auch von Client-Server-Modellen und bieten Flexibilität. Sie sind besonders nützlich in IoT-Szenarien, in denen ein Teil der Datenverarbeitung lokal am Edge erfolgen kann, was Latenz und Bandbreitennutzung reduziert. Hybride Modelle wie Edge-Computing balancieren zentrale Kontrolle mit dezentraler Effizienz aus, was sie für Anwendungen geeignet macht, die sowohl Skalierbarkeit als auch lokale Verarbeitungsleistung erfordern.
Cloud-basiert:Diese Architektur nutzt Cloud-Dienste, um skalierbare, flexible Netzwerklösungen bereitzustellen, die es Unternehmen ermöglichen, Ressourcen dynamisch an die Nachfrage anzupassen. Sie ist besonders vorteilhaft für Start-ups und globale Unternehmen, die von überall auf Daten und Dienste zugreifen müssen.Eine Studie von IBMbesagt: „Hybrid-Cloud-Architektur bezieht sich auf eine Umgebung, die On-Premises-, Private-Cloud-, Public-Cloud- undEdge-Einstellungen kombiniert, um eine einzige, flexible verwalteteIT-Infrastrukturzu schaffen.“
„Hybrid-Cloud-Architektur bezieht sich auf eine Umgebung, die On-Premises-, Private-Cloud-, Public-Cloud- und Edge-Einstellungen kombiniert, um eine einzige, flexible verwaltete IT-Infrastruktur zu schaffen.“
IBM
Peer-to-Peer vs. Client-Server:
- Visuelle Vergleiche:Beim visuellen Vergleich dieser Architekturen zeigt sich, dass P2P-Systeme für kleine Setups im Allgemeinen kostengünstiger sind, da sie keinen dedizierten Server benötigen, aber möglicherweise an zentraler Kontrolle und Sicherheit mangeln. Andererseits bieten Client-Server-Architekturen aufgrund der zentralisierten Datenverwaltung überlegene Leistung und Sicherheit, jedoch zu höheren Infrastrukturkosten. Die Wahl zwischen diesen Modellen hängt oft von spezifischen organisatorischen Anforderungen ab, wie dem Kontrollniveau über Daten, Skalierbarkeitsanforderungen und Budgetüberlegungen.
- Sicherheit und Skalierbarkeit:P2P-Netzwerke können aufgrund des Fehlens einer zentralen Autorität mit der Sicherheit kämpfen, obwohl sie in der Skalierbarkeit hervorragend sind, da jeder neue Knoten zur Kapazität des Netzwerks beitragen kann. Im Gegensatz dazu können Client-Server-Netzwerke durch zusätzliche Server skaliert werden, erfordern jedoch erhebliche Investitionen in Infrastruktur und Management.
Die Auswahl der Netzwerkarchitektur hängt somit davon ab, diese Faktoren abzuwägen, um die spezifischen Anforderungen der Anwendung oder des Geschäftsumfelds zu erfüllen.
Auch lesen:So wählen Sie die richtige Netzwerkarchitektur für Ihr Unternehmen
Wie KI traditionelle Netzwerkarchitekturen neu gestaltet
Künstliche Intelligenz revolutioniert das Netzwerkdesign und bewegt Systeme von reaktivem zu proaktivem Management. Zu den wichtigsten Innovationen gehören:
- Automatisierung:KI-Algorithmen ermöglichen automatisierte Konfiguration und Optimierung, minimieren menschliche Eingriffe und reduzieren Fehler. Diese Automatisierung erstreckt sich auf routinemäßige Wartungsaufgaben wie Software-Updates und Bandbreitenzuweisung, die traditionell arbeitsintensiv sind.
- Vorausschauende Wartung:Durch die Analyse von Nutzungsmustern kann KI potenzielle Probleme vorhersagen, präventive Maßnahmen ermöglichen und Ausfallzeiten minimieren. Beispielsweise können KI-gesteuerte Systeme fehlerhafte Hardwarekomponenten basierend auf Leistungstrends identifizieren und Ersatz planen, bevor ein vollständiger Ausfall eintritt.
- Verbesserte Sicherheit:Maschinenlernmodelle erkennen Anomalien in Echtzeit und identifizieren Bedrohungen wie unbefugten Zugriff oder ungewöhnliche Verkehrsmuster. Diese Systeme passen sich kontinuierlich an sich entwickelnde Bedrohungen an und bieten eine dynamische Verteidigung gegen Cyberangriffe.
Auch lesen:Wie KI traditionelle Netzwerkarchitekturen neu gestaltet
Anwendungsbeispiel aus der Praxis
Telekommunikationsunternehmen verlassen sich jetzt auf KI-gesteuerte Controller, um die Bandbreitenzuweisung zu optimieren und Schwachstellen zu identifizieren, bevor Sicherheitsverletzungen auftreten. KI verbessert auch die Notfallwiederherstellung, indem sie Systemausfälle vorhersagt und Failover-Protokolle einleitet. Darüber hinaus nutzen Finanzinstitute KI, um Netzwerke auf betrügerische Aktivitäten zu überwachen und die Sicherheit sensibler Transaktionen zu gewährleisten.
Bewährte Verfahren für eine sichere Netzwerkarchitektur
Sicherheit ist der Eckpfeiler jeder robusten Netzwerkarchitektur. Implementieren Sie diese Strategien für optimalen Schutz:
Netzwerksegmentierung
Teilen Sie das Netzwerk in isolierte Segmente auf, um die Auswirkungen von Sicherheitsverletzungen zu begrenzen.Netzwerksegmentierung beinhaltet die Aufteilung eines größeren Netzwerks in kleinere, verwaltbare Subnetze oder Segmente. Diese Praxis ist in der Cybersicherheit von grundlegender Bedeutung, da sie dazu beiträgt, Sicherheitsbedrohungen einzudämmen, indem ihre Ausbreitung über das gesamte Netzwerk begrenzt wird. Durch die Segmentierung von Netzwerken können Organisationen sensible Daten wie Finanzunterlagen von weniger kritischen Datenströmen wie allgemeinem Benutzerverkehr isolieren. Diese Isolierung stellt sicher, dass im Falle einer Sicherheitsverletzung der Schaden auf ein bestimmtes Segment beschränkt ist, wodurch die Gesamtauswirkung reduziert wird. Wenn ein Angreifer beispielsweise Zugriff auf ein Segment erhält, das für allgemeine Verwaltungsaufgaben vorgesehen ist, hätte er nicht automatisch Zugriff auf Finanzsysteme, in denen sensible Daten wie Kreditkarteninformationen oder Gehaltsabrechnungsdetails gespeichert sind. Diese Segmentierung unterstützt nicht nur die Sicherheit, sondern kann auch die Netzwerkleistung verbessern, indem unnötiger Datenverkehr zwischen Segmenten reduziert wird. LautForschung von Ciscokann Netzwerksegmentierung die Sicherheitscompliance erheblich verbessern, indem der Umfang der Systeme reduziert wird, die streng geschützt werden müssen, was Audits vereinfacht und Compliance-Kosten senkt.
Multi-Faktor-Authentifizierung (MFA)
Stärken Sie Benutzerüberprüfungsprozesse, um unbefugten Zugriff zu reduzieren.Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitssystem, das mehr als eine Überprüfungsmethode erfordert, um Benutzern Zugriff auf Ressourcen zu gewähren. Typischerweise kombiniert es etwas, das der Benutzer weiß (wie ein Passwort), etwas, das der Benutzer hat (wie ein Smartphone zum Empfangen eines Codes), und etwas, das der Benutzer ist (wie ein Fingerabdruck oder Gesichtserkennung). MFA fügt eine zusätzliche Sicherheitsebene hinzu, die in der heutigen digitalen Umgebung entscheidend ist, in der die Ein-Faktor-Authentifizierung (wie nur ein Passwort) nicht mehr ausreicht, um ausgefeilte Cyberangriffe abzuwehren. Durch die Implementierung von MFA können Organisationen die Wahrscheinlichkeit unbefugten Zugriffs erheblich verringern, da ein Angreifer mehrere Authentifizierungsfaktoren gleichzeitig kompromittieren müsste. Diese Methode schützt nicht nur vor externen Bedrohungen, sondern mindert auch Risiken durch Passwortdiebstahl oder Phishing-Angriffe. Eine Studie von Google zur Wirksamkeit von MFA zeigte, dass sie bis zu 100 % der automatisierten Bots, 96 % der Massen-Phishing-Angriffe und 76 % der gezielten Angriffe blockieren kann, was MFA zu einem wesentlichen Bestandteil moderner Cybersicherheitsstrategien macht.
Auch lesen:Alles, was Sie über Resource Public Key Infrastructure (RPKI) wissen müssen
Regelmäßige Updates und Patches
Beheben Sie Schwachstellen umgehend durch Aktualisierung von Software und Hardware.Die Aktualisierung von Software und Hardware ist ein grundlegender Aspekt der Cybersicherheitshygiene. Cyberkriminelle nutzen oft bekannte Schwachstellen in veralteten Systemen aus, was zu erheblichen Sicherheitsverletzungen führen kann. Regelmäßige Updates und Patches beheben diese Schwachstellen und schließen Sicherheitslücken, die von Angreifern ausgenutzt werden könnten. Diese Praxis umfasst nicht nur die Aktualisierung von Betriebssystemen und Anwendungen, sondern auch von Firmware-Updates für Netzwerkgeräte wie Router und Switches. Zeitnahes Patchen ist entscheidend, denn sobald eine Schwachstelle bekannt ist, ist es nur eine Frage der Zeit, bis Exploit-Code öffentlich verfügbar wird oder im Dark Web verkauft wird. Beispielsweise nutzte der WannaCry-Ransomware-Angriff im Jahr 2017 Systeme aus, die nicht mit einem von Microsoft Monate zuvor veröffentlichten Patch aktualisiert worden waren. Daher müssen Organisationen eine proaktive Patch-Richtlinie haben, idealerweise mit Automatisierung von Updates, um ihre Gefährdung durch Cyberbedrohungen zu minimieren.
Zero-Trust-Architektur
Überprüfen Sie jede Anfrage, unabhängig von ihrer Herkunft, um Insider-Bedrohungen zu verhindern.Zero-Trust-Architektur ist ein Sicherheitskonzept, das grundlegend verändert, wie Organisationen Netzwerksicherheit angehen. Anstatt Benutzern und Geräten innerhalb der Netzwerkgrenzen standardmäßig zu vertrauen, geht Zero Trust von einer Sicherheitsverletzung aus und überprüft jede Transaktion, als ob sie von einer nicht vertrauenswürdigen Quelle stammt. Dieses Modell erfordert eine kontinuierliche Validierung der Identität jedes Benutzers und des Sicherheitsstatus jedes Geräts, das Zugriff auf Ressourcen sucht. Durch die Implementierung von Zero Trust können Organisationen effektiv gegen Insider-Bedrohungen vorgehen, ob absichtlich oder versehentlich, indem sichergestellt wird, dass der Zugriff auf der Grundlage strenger Identitätsüberprüfung, Gerätezustandsprüfungen und kontextueller Faktoren wie Standort oder Zugriffszeit gewährt wird. Dieser Ansatz verlagert die Sicherheit von einer perimeterorientierten zu einer identitätszentrierten und reduziert erheblich das Risiko lateraler Bewegungen von Angreifern innerhalb des Netzwerks. Lauteinem Bericht von Forresterhaben Organisationen, die Zero Trust eingeführt haben, eine Reduzierung von Datenverletzungen und eine verbesserte Sicherheitslage durch kontinuierliche Überprüfung jedes Benutzers und Geräts festgestellt, was die Widerstandsfähigkeit gegen externe und interne Bedrohungen erhöht.
Auch lesen:Die Auswirkungen der Netzwerkarchitektur auf Sicherheit und Datenmanagement
Die Zukunft der Netzwerkarchitektur im Zeitalter der Konnektivität
In dieser Erkundung der Netzwerkarchitektur sind wir von grundlegenden Definitionen zu den anspruchsvollen Praktiken gereist, die moderne Netzwerke definieren. Von den grundlegenden Komponenten wie Netzwerktopologie, Clients, Servern, Routern und Switches bis hin zur Vielfalt der Architekturtypen wie Peer-to-Peer und Client-Server haben wir gesehen, wie sich Netzwerke entwickelt haben. Die Entstehung von KI bei der Neugestaltung dieser Architekturen deutet auf eine Verschiebung hin zu anpassungsfähigeren, selbstheilenden Netzwerken hin, die dynamisches Verkehrsmanagement und Sicherheitsverbesserungen ermöglichen.
Praktische Anwendungen haben die praktischen Auswirkungen und Vorteile gezeigt, während bewährte Verfahren wie Netzwerksegmentierung, Multi-Faktor-Authentifizierung, regelmäßige Updates und die Einführung von Zero-Trust-Modellen die Bedeutung der Sicherheit im Netzwerkdesign unterstrichen haben.
In die Zukunft blickend, wird die Netzwerkarchitektur noch stärker mit technologischen Fortschritten verwoben sein. Die Integration von KI, maschinellem Lernen und IoT-Geräten wird Netzwerkumgebungen weiter verkomplizieren, aber auch bereichern und Architekturen erfordern, die nicht nur sicher, sondern auch hoch resilient und skalierbar sind. Da Netzwerke mit dem Aufkommen von 5G, Edge-Computing und darüber hinaus immer komplexer werden, bleiben die hier diskutierten Prinzipien relevant. Sie müssen jedoch kontinuierlich angepasst werden, um neuen Herausforderungen zu begegnen und aufkommende Chancen zu nutzen.
Daher ist Netzwerkarchitektur kein statisches Feld, sondern eines, das sich mit technologischer Innovation und sich verändernden Sicherheitslandschaften weiterentwickelt. Der Schlüssel zum Erfolg in diesem Bereich wird ein fortlaufendes Engagement für Lernen, Anpassung und Innovation sein. Organisationen müssen das Streben nach Konnektivität und Geschwindigkeit mit dem ebenso wichtigen Bedarf an Sicherheit und Datenschutz in Einklang bringen.
Auf diese Weise können sie sicherstellen, dass ihre Netzwerkarchitekturen nicht nur den aktuellen Betrieb unterstützen, sondern auch den Weg für zukünftige technologische Integrationen ebnen, sodass sie in einer immer vernetzten Welt wettbewerbsfähig, sicher und zukunftsorientiert bleiben.
Netzwerkarchitektur ist die Blaupause dafür, wie Geräte, Dienste und Protokolle innerhalb eines Netzwerks interagieren, um eine effiziente und sichere Kommunikation zu gewährleisten. Sie ist entscheidend, da sie bestimmt, wie Daten geteilt und verwaltet werden, und sich auf Leistung, Sicherheit und Skalierbarkeit des Netzwerkbetriebs auswirkt.
Der Artikel diskutiert drei Haupttypen von Netzwerktopologien: Stern (zentraler Hub, mit dem alle Knoten verbunden sind), Mesh (jeder Knoten ist mit jedem anderen Knoten für Redundanz verbunden) und Bus (ein einzelnes Kabel, an das alle Knoten angeschlossen sind, mit Skalierbarkeitseinschränkungen).
KI gestaltet die Netzwerkarchitektur neu, indem sie Automatisierung für Konfiguration und Optimierung, vorausschauende Wartung zur Vorhersage und Behebung von Problemen sowie verbesserte Sicherheit durch Echtzeit-Anomalieerkennung und Anpassung an sich entwickelnde Bedrohungen einführt.
Zu den wichtigsten Praktiken gehören Netzwerksegmentierung zur Begrenzung der Auswirkungen von Sicherheitsverletzungen, Multi-Faktor-Authentifizierung (MFA) zur Verbesserung der Zugriffssicherheit, regelmäßige Updates und Patches zur Behebung von Schwachstellen sowie die Einführung eines Zero-Trust-Modells, bei dem jede Zugriffsanfrage überprüft wird.
P2P-Netzwerke ermöglichen es jedem Knoten, sowohl als Client als auch als Server zu fungieren, was sie ideal für kleine Setups oder Dateifreigabe macht, Kosteneffizienz bietet, aber möglicherweise weniger zentrale Kontrolle und Sicherheit. Client-Server-Setups zentralisieren die Datenverwaltung auf Servern, bieten bessere Leistung und Sicherheit, aber zu höheren Kosten und Infrastrukturanforderungen, geeignet für Unternehmensumgebungen.