Zusammenfassung
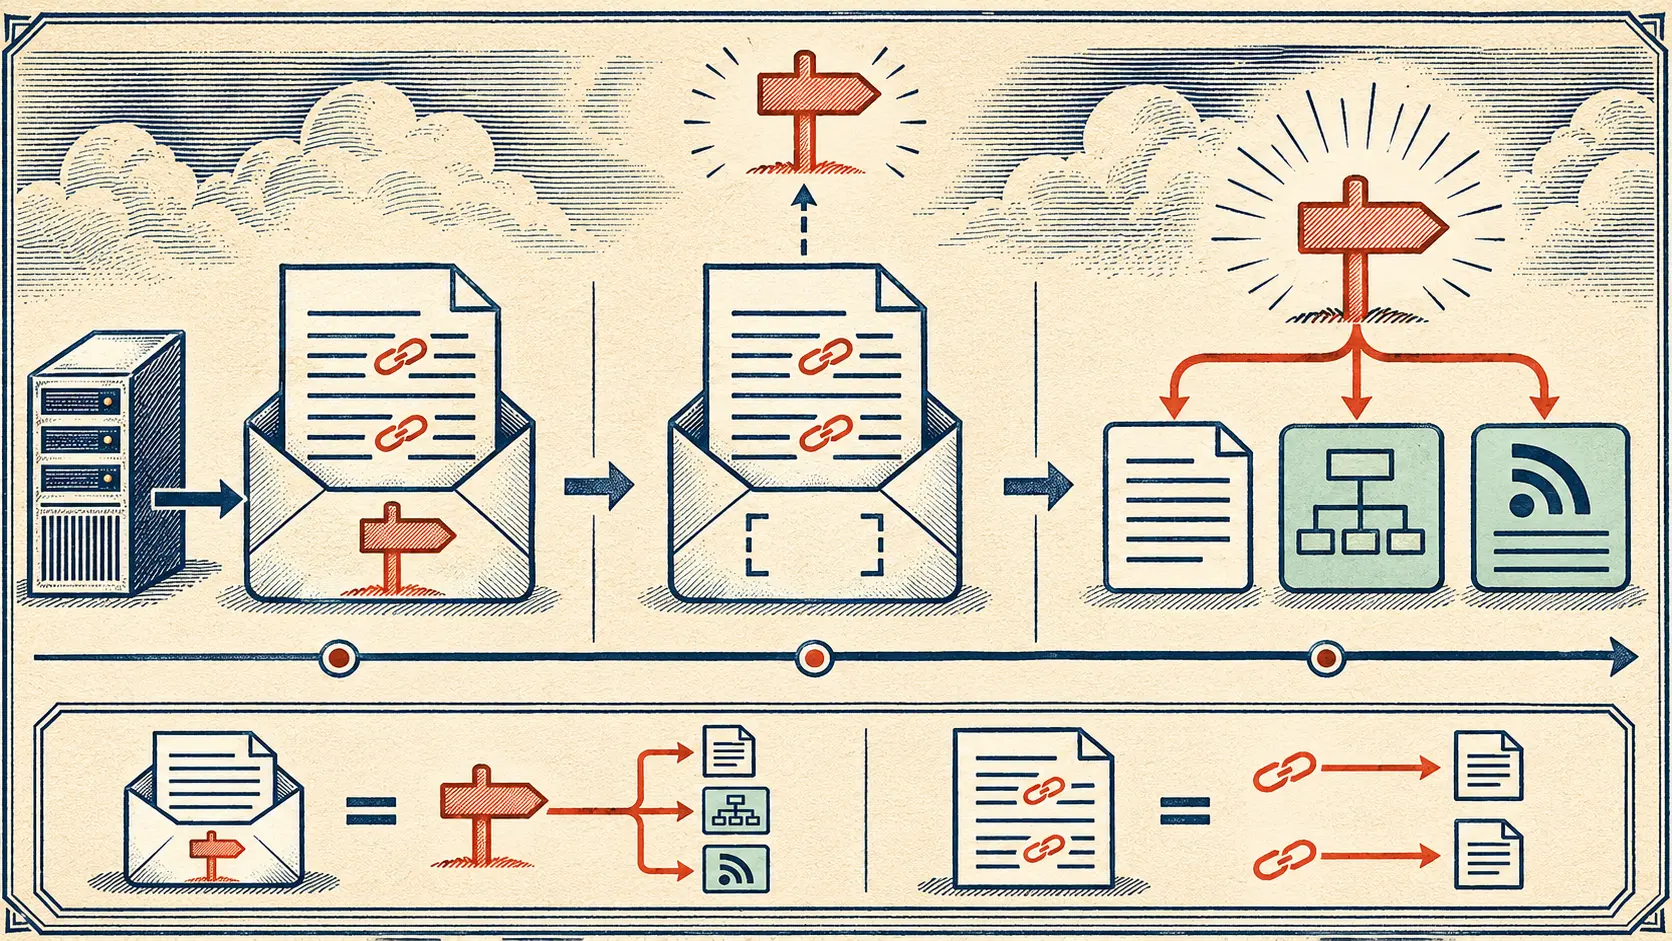
- Eine Site sendete
Strict-Transport-Securityüber eine fehlerfreie HTTPS-Verbindung. Der Browser speicherte die Regel für spätere Kontakte. RFC 6797 bezeichnete den ersten HTTP-Aufruf eines noch unbekannten Hosts als Angriffsfenster. - Das Chromium-Team kündigte 2011 HTTPS selbst für die erste Navigation zu Gmail an. Der RFC von 2012 beschrieb eine vom Browserhersteller vorinstallierte HSTS-Liste als Schutz für diesen ersten Aufruf ausgewählter Sites.
Der Befehl kam mit der Antwort
Collin Jackson und Adam Barth schlugen in ihrer ForceHTTPS-Arbeit von 2008 vor, dass Sites oder Nutzer beim Browser strenge HTTPS-Behandlung verlangen können. Ihr Firefox-Erweiterungsprototyp leitete nicht sichere Verbindungen um, brach bei Zertifikatsfehlern ab und blockierte unsichere eingebettete Inhalte. Der Ansatz griff einen alten Kompromiss an: Browser hielten schlecht konfigurierte Sites erreichbar und ließen Nutzer deshalb Sicherheitswarnungen wegklicken. ForceHTTPS gab einer Site eine Möglichkeit, eine härtere Regel auszusprechen.
RFC 6797 fasste die Anweisung später in das Antwortfeld Strict-Transport-Security. Kam es über eine sichere Verbindung ohne Fehler, merkte der Browser sich den Host für max-age und hob künftige Aufrufe auf HTTPS an. Kam dasselbe Feld über ungeschütztes HTTP, musste er es ignorieren. Wer die offene Verbindung kontrollierte, durfte die Schutzregel weder setzen noch entfernen.
Das Problem lag vor der ersten Antwort. Ein Nutzer konnte eine Domain eingeben oder einem http-Link folgen, bevor sein Browser die Site kannte. RFC 6797 nannte das die Bootstrap-Schwachstelle gegenüber einem Vermittler im Netz. Der Server hielt die Anweisung bereit, doch der erste Aufruf war bereits unterwegs. Eine spätere Weiterleitung konnte ihn nicht zurückholen.
Der Browser brachte die Liste selbst mit
Die Chromium-Ankündigung vom Juni 2011 zeigte zwei Wege. Chromium 12 erlaubte erfahrenen Nutzern, HTTPS für selbst gewählte Domains zu erzwingen. Für Chromium 13 erklärte das Sicherheitsteam, dass alle Verbindungen zu Gmail HTTPS nutzen würden, selbst die erste Navigation nach Eingabe von gmail.com oder mail.google.com ohne Schema. Auch Zertifikatswarnungen sollten dort keinen Weg zum Durchklicken bieten. Der Browser kannte die Regel, bevor Gmail antwortete.
Abschnitt 12.3 des RFC beschrieb vorinstallierte HSTS-Listen: Sitebetreiber konnten Browserhersteller bitten, ihre Richtlinie mit dem Programm auszuliefern. Die Chromium-Dokumentation erklärt das Fenster bei frischer Installation oder gelöschtem lokalen Zustand und den Nutzen der Liste. Der Betreiber musste HTTPS anbieten. Der Hersteller wählte die Namen aus, deren Schutzregel schon vor dem ersten Kontakt im Browser lag.
Damit wurde der erste Aufruf zur Vertriebsentscheidung. Ein Server-Header wirkte nach einem gelungenen sicheren Kontakt. Die mitgelieferte Liste wirkte davor. Eine archivierte Chromium-13-Liste und Messungen damaliger Erstaufrufe würden die tatsächliche Reichweite zeigen. Die ursprünglichen Unterlagen belegen bereits, wie die Entscheidung vor die Serverantwort wanderte.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten