
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.714 Artikel

IETF
Der Spitzenwert hat eine Uhrzeit. Dem Viertelstundenfenster fehlt weiter die Reihenfolge
Ein neues BMP-Statistikformat macht Ausschläge sichtbar, die zwischen zwei identischen Momentaufnahmen verschwinden. Es rekonstruiert jedoch weder die Abfolge noch die Verweildauer oder den Zeitpunkt, zu dem ein Collector reagieren konnte.

Geschichte
TALI durfte nicht annehmen, dass der Partner Version 2 beherrschte: RFC 3094
Bevor ein TALI-2.0-Gateway neue Verwaltungsoperationen senden konnte, musste es wissen, was die Gegenstelle verstand. RFC 3094 macht diese Aushandlung zur Protokollregel und veröffentlicht den Vorschlag des Herstellers mit einem ungewöhnlich klaren Hinweis, dass das IETF keine…

Berichte
Die vertragliche Nachlaufphase des RIPE-NCC-AFRINIC-Übergangs
Der Übergang der Registrierungsdienste für Afrika von der RIPE NCC an AFRINIC wird häufig als einzelnes Ereignis erzählt. Die Quellenlage zeigt etwas anderes: eine gestaffelte Abfolge von Rechtstiteln, bei der die operative Verantwortung früher wechselte als die vertragliche…

Fallakte
Der Parser akzeptierte die Länge. Der Punkt war damit noch nicht gültig
Kryptografische Migration scheitert selten an der Spalte, die ein neues Verfahren benennt. Sie scheitert an den unsichtbaren Prüfungen zwischen einem erkannten Bezeichner und dem behaupteten Ergebnis. Am 1. Oktober 2026 bezeichnete ein OpenPGP-Arbeitsentwurf acht…
Geschichte
Foo stand in den RFCs, bevor es erklärt wurde: RFC 3092
RFC 269 benannte 1971 eine Datei von `FOO` in `BAR` um und setzte voraus, dass beide Wörter als austauschbare Beispiele erkannt würden. Dreißig Jahre später zählte RFC 3092 die Konvention in fast sieben Prozent der Reihe. Erst nach der Verbreitung bekam sie eine öffentliche…
IETF
Der Standort meldete null, doch seine Routen konnten im BGP bleiben
Die neue Fassung des Edge-Metadata-Entwurfs macht aus einem einzigen Nullwert eine Weiterleitungsentscheidung für einen ganzen Standort. Die Nachricht ist knapp; der Nachweis ihrer Wirkung ist es nicht.

Geschichte
Die Pi-Multicastgruppe war keine IPv4-Adresse: RFC 3091
RFC 3091 stellte sich vor, dass Clients π aus einem Datenstrom, einer indexierten UDP-Antwort oder per Multicast zusammensetzen. Doch die angegebene Multicastgruppe ließ sich nicht als gültige IPv4-Adresse darstellen; auch die TCP- und UDP-Ports im selben Dokument passten nicht…
Geschichte
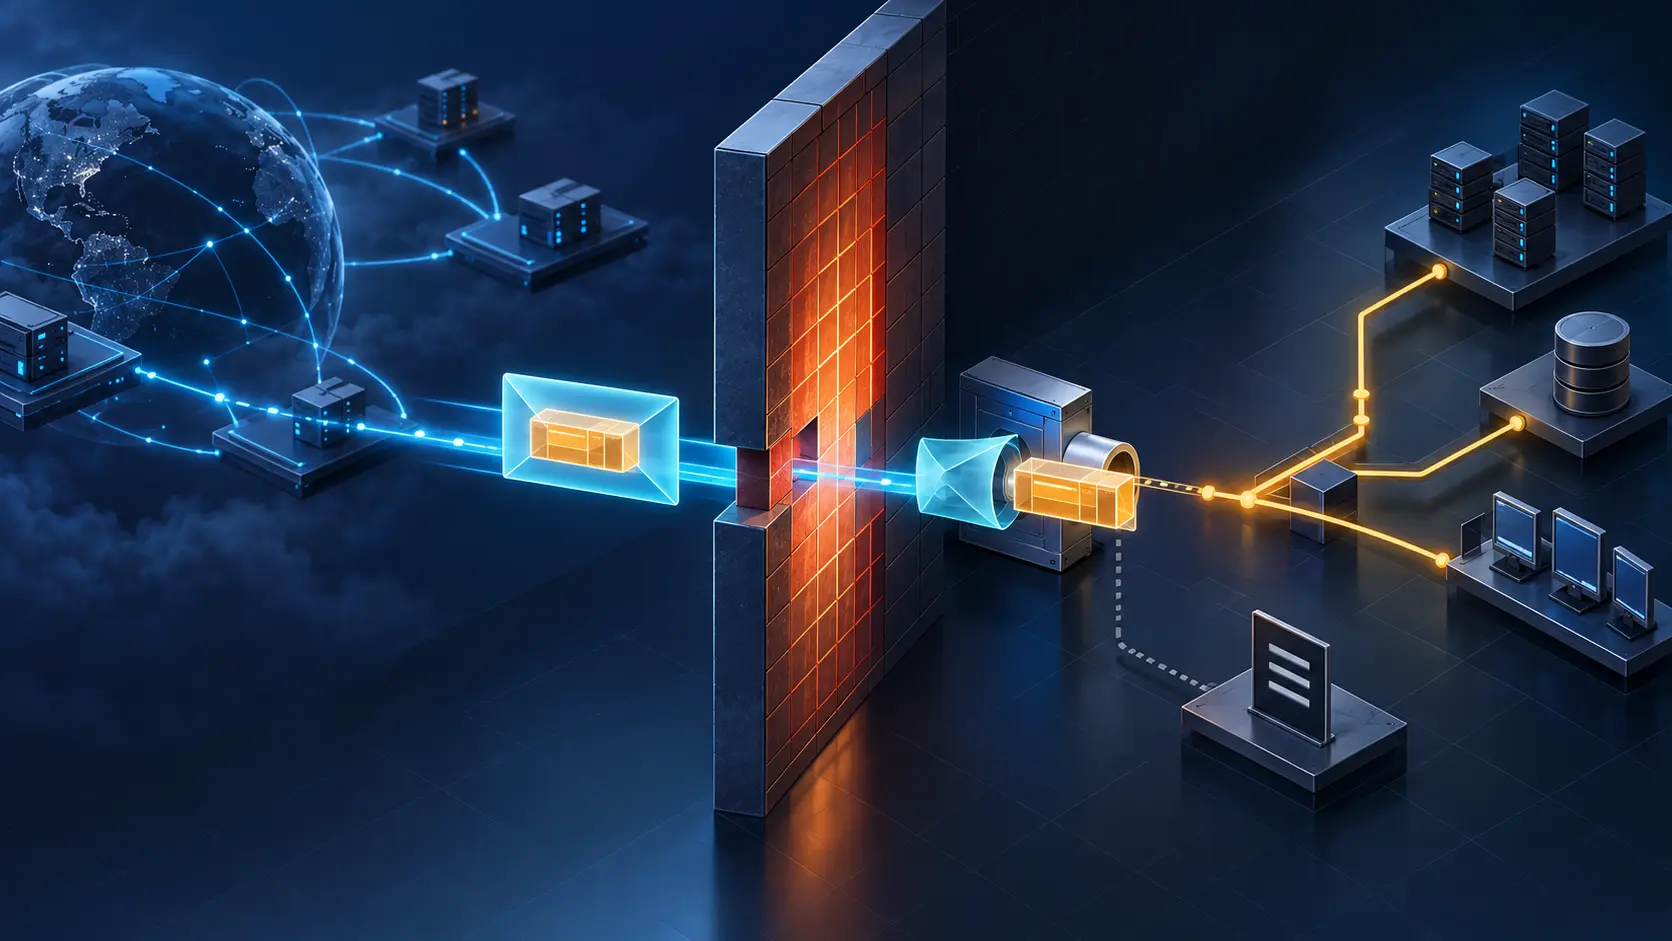
Die Firewall erlaubte HTTP, aber nicht das darin versteckte Paket: RFC 3093
RFC 3093 wollte ein vollständiges IP-Datagramm in eine HTTP-Nachricht legen, durch die Web-Öffnung schicken und hinter der Firewall erneut einspeisen. Der am 1. April 2001 veröffentlichte komische Entwurf machte eine ernste Grenze sichtbar: Die Erlaubnis für den äußeren Umschlag…

IETF
Die IKE-SA war authentisiert. Die PSP-SA existierte trotzdem noch nicht im Datenpfad
Der Entwurf trennt zwei Momente mit Absicht. Zuerst authentisieren sich die Peers in einer IKE-SA ohne Child SA. Erst danach übertragen sie die empfindlichen PSP-Schlüssel. Diese Reihenfolge verhindert eine zu frühe Preisgabe. Sie verführt aber zu einer neuen Abkürzung: Aus…
IETF
Die Allowlist war korrekt. Am Interface lief noch die alte Generation
IntraSAV ersetzt die Ableitung aus Routen durch ausdrücklich erteilte Quelladressrechte. Ob diese Wahrheit den richtigen Port erreicht hat, ist eine zweite und bislang lokale Beweisaufgabe.
ICANN
Internet Society: interne Governance im Prüfungslauf
Die Internet Society fordert von der weltweiten Internet-Governance Offenheit, Transparenz und Rechenschaftspflicht. Ihre eigenen Statuten zeichnen ein differenziertes Bild davon, wie der Verband diese Prinzipien intern einlöst.
Geschichte
Dieselbe Zone war hier sicher und anderswo unsicher: RFC 3090
2001 war die Frage „Ist diese DNS-Zone sicher?“ ohne Beobachter unvollständig. Die Antwort hing vom Resolver, seinem Vertrauensanker und dem geprüften Weg ab. RFC 3090 beschrieb diese unbequeme Wirklichkeit: Eine signierte Zone konnte eine lokale Sicherheitsinsel sein und für den…
Geschichte
Der Root-Dienst verwies weiter, statt die Verzeichnisantwort zu liefern: RFC 3088
Ein Verzeichnisserver kann den nächsten Ansprechpartner kennen, ohne den gesuchten Eintrag selbst zu führen. Der OpenLDAP-Versuch von 2001 machte diese Grenze sichtbar: DNS lieferte mögliche LDAP-Ziele, der Root-Dienst gab Verweise zurück, und erst der verwiesene Server sollte…
Fallakte
Tideo Administration: Der eingefrorene RIPE-Registereintrag von AS210972
Die Analyse-Zusammenfassung zu Tideo Administration: Der eingefrorene RIPE-Registereintrag von AS210972 erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Geschichte
Die URI wählte das Sprachmenü, authentifizierte aber nicht den Anrufer: RFC 3087
2001 konnte ein SIP-Anruf die Mailbox erreichen, ohne alle verlässlichen Hinweise mitzubringen, aus denen klassische Telefonanlagen die erste Ansage ableiteten. RFC 3087 machte das aktuelle Anfrageziel zur Dienstanweisung. Der Weg bekam Kontext; die Adresse wurde trotzdem kein…

IETF
Der Debug-Header nannte jeden Schritt. Beweisen konnte er keinen
Ein neuer DKIM2-Entwurf gibt Interoperabilitätstests eine gemeinsame forensische Spur in der Nachricht. Ihre Genauigkeit ist hilfreich, gerade weil ihre Autorität bewusst null bleibt.

Berichte
RIR-Governance-Dokument Version 3: Wie der Nachfolger von ICP-2 die Macht zwischen ICANN und den Regional Internet Registries umverteilt
Der am 1. September 2026 als empfohlener Endentwurf (Version 3.4) veröffentlichte Governance-Dokument-Entwurf ersetzt die einseitigen Anerkennungskriterien von 2001 durch ein multilaterales Instrument mit Zweidrittel-Sperrminoritäten, Rehabilitationsvermutung und Änderungsfrost…

IETF
Ein sicher übertragenes WLAN-Messfenster ist noch kein Entscheidungsbeleg
Ein Accounting-Request meldet den höchsten Datendurchsatz, den mittleren RSSI und akkumulierte Verluste eines Zeitfensters. RADIUS/TLS bringt die Werte unverändert zum Server. Damit sind Syntax und Transport prüfbar. Offen bleibt, welche Frames die Messung erfasste, ob ein…

Geschichte
Der Policy-Server schob die Regeln. Beim Wiederverbinden musste noch geklärt werden, was das Gerät behalten hatte: RFC 3084
RFC 3084 behandelte Policy-Provisionierung nicht als bloßen Versand. Eine Gruppe von Änderungen bildete eine Transaktion, das Gerät meldete deren Ergebnis, und ein unmittelbarer Fehler verlangte die Rückkehr zum letzten guten Zustand. Nach einer Verbindungsunterbrechung konnten…

IETF
Die Synchronisierung endete. Der Collector hatte noch keinen Beleg für die vollständige RIB
Ein neuer BMP-Vorschlag kann eine einzelne Routing-Sicht reparieren, ohne die gesamte Überwachungssitzung abzubauen. Die Endmarke schließt den Replay, bescheinigt aber nicht allein dessen Vollständigkeit.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen