
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.758 Artikel

Berichte
ARIN schloss die ROA-Formulierungskorrektur ab. Im veröffentlichten Beispiel fehlt das Präfixlängenintervall
ARIN reagierte innerhalb von rund fünf Wochen auf einen präzisen Hinweis, änderte die FAQ und meldete den Vorgang als erledigt. Das ist eine gute Ausgangslage. Doch gerade bei einem Abschluss sollte die öffentliche Akte den Grenzfall bewahren, an dem sich die versprochene Klärung…

Berichte
AFRINICs upd-to empfängt Fehlermeldungen, verleiht aber keine Datenbankbefugnis
Nach einem abgewiesenen Whois-Update kann die vollständige Fassung des beantragten Objekts in einem Postfach landen. AFRINICs Feld `upd-to` erklärt den Empfang dieser Warnung. Es identifiziert weder den Antragsteller noch ist es ein Berechtigungsnachweis oder ein Beleg dafür…

IETF
Hugo Krawczyk und das öffentliche Salt, das kein Passwort härtet
Ein sichtbares Salt kann bei HKDF wertvoll sein, ohne ein Geheimnis zu sein. Ein Salt kann aber auch neben einem Passwort stehen, ohne dessen Erraten teuer zu machen. Hugo Krawczyks Extract-then-Expand-Entwurf trennt diese Fälle: Quellenentropie, Unabhängigkeit bei der Extraktion…
Fallakte
Der Sprachagent erzeugte einen Ton. Eine Antwort war das noch nicht
Ein Messgerät kann auf Zehntelmillisekunden genau arbeiten und trotzdem die falsche Rangfolge erzeugen. Wenn die eine Kurve am RTP-Eingang endet und die andere nach einem tiefen Wiedergabepuffer, verleiht Rechengenauigkeit zwei verschiedenen Intervallen nur den Anschein…

Geschichte
Das Zukunftsprotokoll, das sich in einer IPv4-Option versteckte
RFC 1385 ließ alte und neue Systeme dieselben Bytes unterschiedlich lesen. Ein IPv4-Knoten sah ein vertrautes Paket mit unbekannter Option. Ein EIP-Knoten sah darin den Beginn eines größeren Adressraums.

Fallakte
Ein leerer Baustein ist noch kein leeres Datenmodell
RFC 9682 verlegt eine Prüfung ans Ende der Zusammenstellung: Eine CDDL-Datei darf ohne Regeln beginnen, das fertige Modell braucht weiterhin einen Einstieg. Für die Abnahme zählt deshalb nicht allein die gelieferte Datei.

Berichte
ARIN nahm den Missbrauch von §4.10 ins Betrugsverfahren auf. Das Formular nennt zwei andere Fälle
ARIN führt den Missbrauch von Nummernressourcen-Richtlinien und reservierten Adresspools, darunter NRPM §§4.4 und 4.10, inzwischen ausdrücklich als Gegenstand seines Meldeverfahrens. Wer von dieser Seite zum öffentlichen Formular wechselt, bekommt jedoch nur zwei Verdachtslagen…
Fallakte
Ein Abschnitt zu Betriebsfragen darf kein Einführungsrisiko freigeben
Die Spezifikation benennt Skalierungsgrenzen, Beobachtungslücken und einen schwierigen Versionswechsel. Der Prüfer lobt ihre Offenheit. Erst bei der Freigabe fällt auf, dass niemand festgehalten hat, wer das verbleibende Risiko für genau dieses Produktionsnetz annehmen darf.
Geschichte
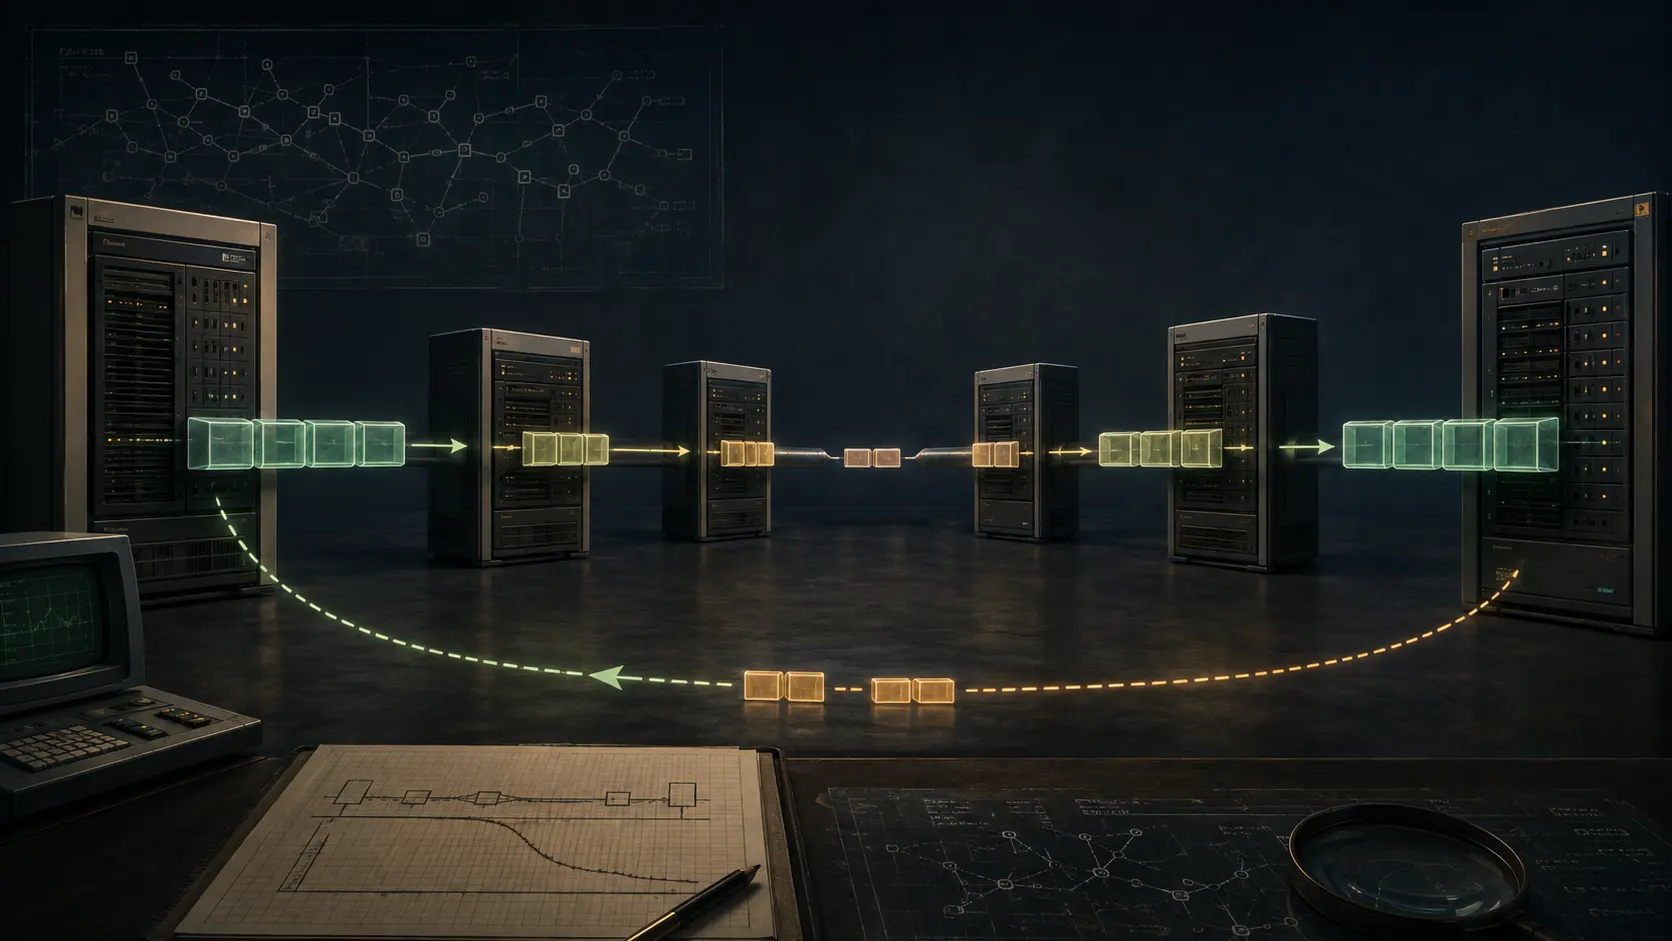
Die vier Bytes, die jeden Router nach seinem engsten Link fragten
Bevor Path MTU Discovery aus einem gescheiterten Paket lernte, ließ sich die Engstelle in einem erfolgreichen IPv4-Datagramm mitschreiben. Jeder Router durfte den Wert verkleinern; vergrößern durfte ihn keiner.
Berichte
RIPE member-of belegt autorisierte Set-Mitgliedschaft, nicht aktive Routenverbreitung
Eine von der RIPE Database akzeptierte Änderung kann belegen, dass ein Objekt einem RPSL-Set beitreten darf, ohne eine einzige BGP-Ankündigung zu beobachten. Bei der Filtererzeugung ist diese Trennung entscheidend: Die Registerbeziehung ist Policy-Eingabe, keine Netzmessung.

Fallakte
Abgenommen, aber nicht wieder angeschlossen
Bei einem Schlüsselwechsel in JMAP kann die Bestätigung eines Push-Abonnements ausbleiben, ohne dass der Server sie erneut senden darf. Eine brauchbare Abnahme muss deshalb den Wiederanlauf des Clients einschließen.
Fallakte
Das Fehlerereignis war signiert. Seine zweite Ankunft blieb ein Replay
Ein Empfänger startet neu, die Warteschlange stellt erneut zu, und dasselbe Ereignis löst beinahe ein zweites Ausweichmanöver aus. Schlüssel, Signatur und Sitzungskennung sind weiterhin korrekt. Was fehlt, ist kein besserer Echtheitsnachweis, sondern eine dauerhafte Antwort auf…

IETF
CFRGs überarbeiteter Kurvenentwurf überlässt aufrufenden Protokollen drei Annahmeentscheidungen
Eine Bytefolge kann sämtliche mathematischen Prüfungen bestehen und im empfangenden Protokoll dennoch unzulässig sein. Revision 14 des CFRG-Entwurfs zu pairing-freundlichen Kurven macht diese Grenze sichtbar: Das gemeinsame Dokument rekonstruiert gültige Punkte und Skalare, doch…

Fallakte
Der Nachweis, den das Verfahren nicht mehr ausstellt
RFC 9751 beendet eine doppelte Registrierung von RTP-Formaten. Für Organisationen folgt daraus eine eigene Aufgabe: Überholte Nachweispflichten müssen aus aktuellen Verfahren verschwinden, während die alten Unterlagen zugänglich bleiben.

Geschichte
Die Zahl, deren Bedeutung sich an der Domänengrenze änderte
Eine Sicherheitsdomäne konnte „Unclassified“ mit 5 codieren, eine andere denselben menschlichen Begriff mit 1. CIPSO löste diesen Widerspruch nicht durch eine universelle Zahl. Die Option stellte der Zahl eine Domain of Interpretation zur Seite – und machte Verständigung von der…

IETF
Suzanne Woolf und das Serveretikett, das keine Maschinenidentität ist
Liefert eine DNS-Antwort eine Serverkennung mit, wirkt die Identitätsfrage zunächst gelöst. In Anycast-Netzen, hinter Lastverteilern und bei frei gewählten Betreiberwerten wäre diese Schlussfolgerung jedoch zu groß. Der von Suzanne Woolf mitverfasste RFC 4892 legt eine…

Berichte
APNICs ASPA nennt autorisierte Provider, nicht beobachteten Transit
Die Analyse-Zusammenfassung zu APNICs ASPA nennt autorisierte Provider, nicht beobachteten Transit erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
APNIC beschloss eine Verbindungsrolle zur APNIC Foundation. Die öffentliche Akte endet vor dem Protokoll
APNIC hat die institutionelle Brücke zur APNIC Foundation neu vermessen: Die Rolle ist beschlossen, die Regeln für ihre Benutzung wurden einem getrennten Protokoll überlassen. Diese Trennung kann sauber sein. Gerade deshalb sollte die Öffentlichkeit erkennen können, ob das…
Fallakte
Lesbar abgelegt, unvollständig bewahrt
Eine Ersatznachricht kann internationale E-Mail für alte Programme zugänglich machen und dabei wichtige Informationen verlieren. RFC 9755 zeigt, warum die Verantwortung für das Original nicht mit einem erfolgreichen Abruf endet.

Fallakte
Ein Datenmanifest erklärt nicht die Messpunkte, die nie ankamen
In einem Prüfbericht stehen für dieselbe Minute drei Bezeichnungen: `0`, „kein Wert“ und „nicht empfangen“. Nur eine davon kann eine Messung sein. Die anderen beschreiben den Zustand des Belegs. Ein Datenmanifest ordnet vorhandene Telemetrie ein; es darf die Lücke nicht…
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen