Zusammenfassung
- RIPE-NCC-Technikchef Sjoerd Wolthers stellte auf RIPE 93 den Abschied von einem gestreckten Layer-2-Netz über zwei nahe Rechenzentren vor. Geplant sind zwei vollständige, eigenständige Zentren in Westeuropa, mit Aktiv-Aktiv-Betrieb innerhalb und Aktiv-Standby-Betrieb zwischen den Standorten.
- Getrennte Netze, Proxmox, unabhängige Ceph-Cluster, verschlüsselte Standortleitungen und Sicherungen an einem dritten Ort gehören zum Entwurf. Detailplanung und Beschaffung laufen; der Abschluss ist für die zweite Jahreshälfte 2028 vorgesehen.
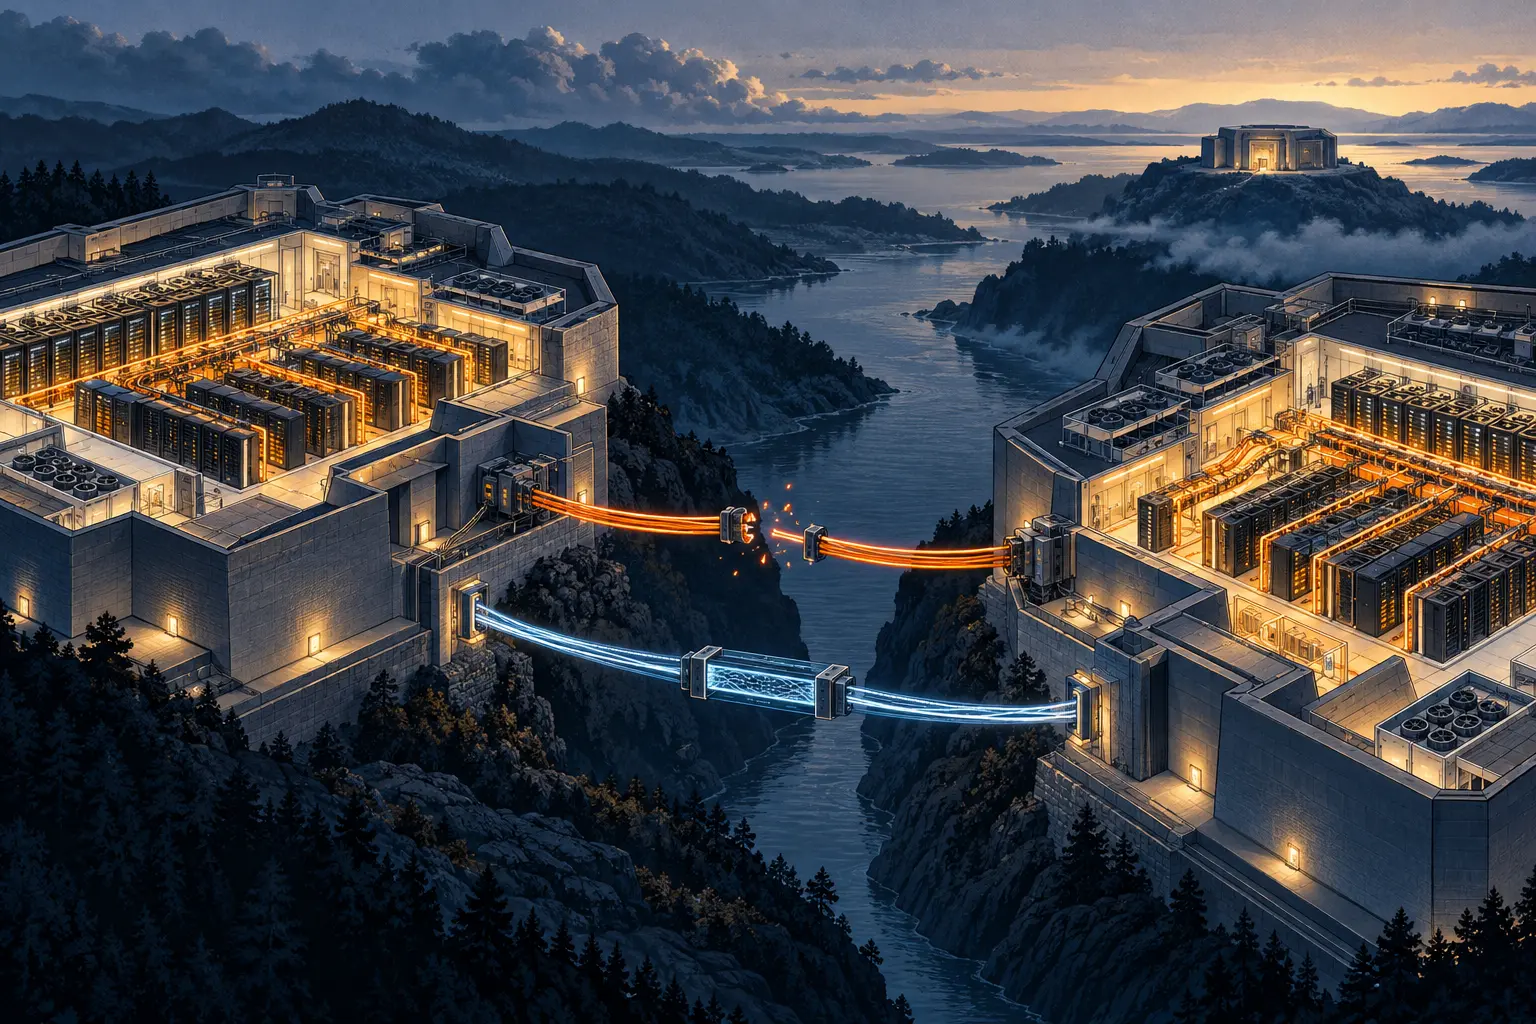
Ein zweites Gebäude hilft wenig, wenn der erste Fehler über gemeinsame Technik mitwandert. Das RIPE NCC hat auf RIPE 93 seine bisherige und seine geplante Architektur nebeneinandergestellt. Heute verbindet ein gestrecktes Layer-2-Netz zwei räumlich nahe Rechenzentren. Die Folie kennzeichnet das Bild ausdrücklich als vereinfachte Darstellung. Im künftigen Bild besitzt jedes Zentrum eigene Netz-, Rechen- und Speicherschichten. Eine Verbindung bleibt, aber sie soll zwei selbstständige Umgebungen verbinden statt einen gemeinsamen Raum zu verlängern.
Der Anstoß kommt aus der Wirklichkeit alternder Systeme. Das RIPE NCC nennt fälligen Hardwareersatz, Netzverbindungen nahe ihrer Geschwindigkeitsgrenze, begrenzte Leistung und Redundanz bei Speicher und Sicherung sowie die Bindung an einen Virtualisierungsanbieter. Hinzu kommen historisch gewachsene Abhängigkeiten. Die Folien zeigen, wo die neue Anordnung eine Grenze ziehen soll: Ein lokaler Defekt soll nicht zwangsläufig dieselben Teile auf der anderen Seite treffen.
Der Entwurf enthält nun handfeste Entscheidungen. Vorgesehen sind zwei vollständige Rechenzentren in Westeuropa, nach einer Vorlage, die spätere zusätzliche Standorte erleichtern soll. Beide erhalten N+1-Redundanz und innerhalb des Hauses zwei gleichzeitig aktive Einheiten. Standortübergreifend setzt das RIPE NCC dagegen auf Aktiv-Standby, um mit der Entfernung und ihrer Latenz umzugehen. Gemietete Hochgeschwindigkeitsleitungen sollen Ende-zu-Ende verschlüsselt werden. Ein globaler Lastverteiler soll Dienste im Fehlerfall zwischen den Regionen umschalten.
Gerade dieses „Standby“ verlangt eine klare Entscheidung. Ein Ersatzsystem kann laufen und trotzdem einen älteren Datenstand besitzen. Der Zugang kann schon auf den neuen Standort zeigen, während eine Änderung am alten Ort noch verarbeitet wird. Wer darf den Ersatz zum führenden System erklären, mit welchem Datenstand und nach welcher Probe? Das sind Fragen für jeden zustandsbehafteten Dienst. Bei einem Nummernregister haben sie besonderen Wert, weil die öffentlich verwendeten Ressourcenaufzeichnungen und Veröffentlichungswege maßgeblich sind. Rechenleistung allein ist noch keine verlässliche Registerauskunft.
Die geplanten Bausteine machen den Umbau greifbar. Pro Standort sind getrennte Netze, ein vereinfachter Netzkern, redundante Router, Switches, Firewalls und Application Delivery Controller vorgesehen. Anwendungen sollen nach Schichten segmentiert werden; Netzkonfiguration soll als Code verwaltet werden. Für zentrale Dienste nennt die Präsentation IPv6-Unterstützung, eine standardmäßig sperrende Firewall und eine Web Application Firewall vor Ort. Für die Virtualisierung ist Proxmox vorgesehen, für Speicher Ceph.
Dessen Cluster sollen in jedem Rechenzentrum eigenständig sein, sowohl beim hyperkonvergenten Betrieb virtueller Maschinen als auch für SAN-Speicher. Die Auswahl ist öffentlich, die Migration der einzelnen Anwendungen steht noch aus.
Ein dritter Ort kommt ins Spiel, wenn der zweite Standort allein keine saubere Rückkehr ermöglicht. Die Backup-Folie nennt verschlüsselte, unveränderliche Sicherungen nach dem Muster 3-2-1-1-0. Ceph-Volumes sollen entsprechend den geforderten Wiederherstellungspunkten zwischen den Zentren repliziert und zusätzlich an einen dritten Ort gesichert werden. Proxmox Backup Server, virtuelle Maschinen mit kurzem Wiederherstellungsziel, physische Server und Ceph-Volumes erhalten unterschiedliche Wege. Ein Standby-Rechenzentrum springt bei einem Standortproblem ein.
Ein brauchbares Backup erlaubt auch eine Rückkehr zu einem Zustand vor einem mitreplizierten Fehler.
Das Projekt befindet sich zwischen Entwurf und Umsetzung. Das RIPE NCC erklärt die Bestandsaufnahme und die Definition der Anforderungen für abgeschlossen. Die detaillierten Entwürfe werden ausgearbeitet; Standorte und Geräte werden ausgewählt und verhandelt. Auf Installation folgen die einzelnen Anwendungsmigrationen. Zieltermin ist die zweite Hälfte 2028. Die Folien nennen keine dienstspezifischen Umschaltregeln, keine numerischen Wiederherstellungsziele und keine Ergebnisse von Rücksicherungsübungen. Ein dokumentierter erster Dienstwechsel samt Datenstand und Rückweg wäre der Beleg, der die Bewertung tatsächlich verändert.
In einer Erklärung vom Juni beschrieb die Führung des RIPE NCC, warum sie die 2019 begonnene Cloud-First-Richtung und die Abhängigkeit von großen externen Anbietern neu bewertet. Die Oktoberfolien geben diesem Kurs nun eine Topologie. Die eigentliche Arbeit beginnt dort, wo die Zeichnung nur eine Leitung zeigt: an der Übergabe eines lebenden Registerdienstes von einem eigenständigen Haus an das andere.
Quellen: offizielle RIPE-93-Folien; Vortragsseite; Erklärung des RIPE NCC vom Juni.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten