
Zusammenfassung
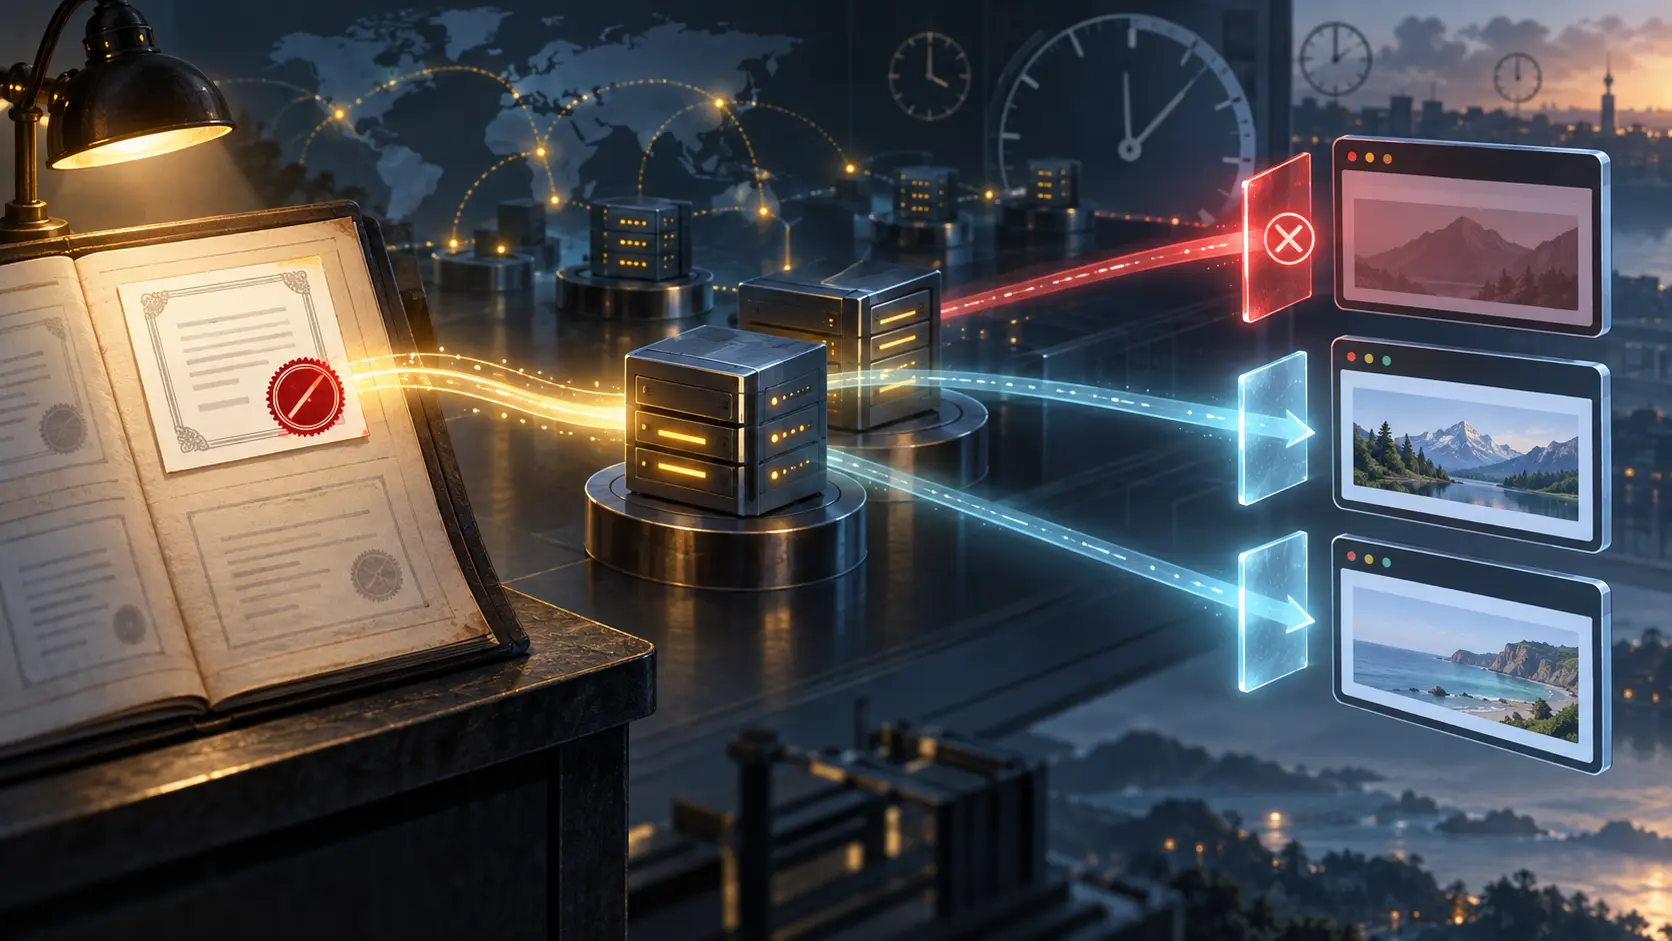
- Nach APNICs Bericht erschien ein widerrufenes Let's-Encrypt-Zertifikat in einer CRL. Chrome und Safari erkannten den Widerruf im Versuch nicht, Firefox hingegen schon.
- Das Ergebnis beschreibt einen Test, nicht alle Builds, Einstellungen oder Nutzer. Der signierte CA-Eintrag und die Ablehnung am Client sind getrennte Tatsachen.
- Kürzere Laufzeiten, OCSP, Stapling und DNSSEC/DANE verschieben unterschiedliche Kosten und Zeitgrenzen; eine sofortige allgemeine Lösung folgt daraus nicht.
Sperrlisten wirken wie ein eindeutiger Schalter. Tatsächlich ist die Liste zunächst eine Erklärung des Ausstellers. Der Server besitzt weiterhin seine lokale Kopie des Zertifikats. Ein Verteilungspunkt stellt eine signierte Liste bereit, Caches können eine noch gültige ältere Fassung halten, und der Browser entscheidet über Abruf, Frische und Folgen eines Fehlschlags. Die CA kann den letzten Schritt nicht allein durch ihre Unterschrift erzwingen.
Der APNIC-Bericht vom 21. September schildert eine Vorführung ihres Chefwissenschaftlers Geoff Huston. Er stellte ein Let's-Encrypt-Zertifikat aus und widerrief es; die CRL enthielt den Eintrag. Bei diesem Versuch erkannten Chrome und Safari den Widerruf nicht, Firefox tat es. Der Bericht liefert keine vollständige reproduzierbare Matrix aus Versionen, Betriebssystemen, Einstellungen, Netzbedingungen und genauen Verbindungszeiten. Er belegt weder ein ständiges Versagen eines Produkts noch eine Betroffenenzahl.
Der zeitliche Ablauf beginnt vor dem Listeneintrag. Wann wurde ein Problem entdeckt, wann der Widerruf beantragt und bestätigt, wann die neue Liste veröffentlicht, wann an einem Standort abgerufen und wann vom Client ausgewertet? Die CRL trägt Signatur, Erstellungszeit und nächsten Aktualisierungstermin. Hustons Analyse aus dem April erklärt, warum ein bislang gültiger Cache den jüngsten Eintrag noch nicht enthalten muss und warum das Herunterladen großer Listen bei jedem TLS-Handshake teuer ist. APNIC nennt eine wöchentliche Liste mit 17.527 gesperrten Zertifikaten und einen Sieben-Tage-Zyklus. Weder ist diese Zahl ein Opferzähler noch der Zyklus eine gemessene Expositionsdauer des einzelnen Tests.
OCSP fragt den Status eines einzelnen Zertifikats ab, statt die ganze Liste zu übertragen. Das spart Daten, kann aber Surfverhalten gegenüber dem Antwortdienst offenbaren und schafft eine zusätzliche Verfügbarkeits- und Latenzabhängigkeit. Auch eine korrekt signierte Antwort ist nur innerhalb ihrer Zeitgrenzen aussagekräftig. Beim Stapling übermittelt der Server sie im TLS-Handshake; das reduziert direkte Abfragen, doch ein Server mit widerrufenem Zertifikat hat keinen Anreiz, freiwillig eine neue ungünstige Antwort zu liefern.
Wie der Client bei Ausfall des Dienstes verfährt, bleibt eine eigenständige Sicherheits- und Verfügbarkeitsentscheidung.
Hustons Artikel vom April enthält einen anderen, OCSP-bezogenen Browserversuch, in dem Safari ein anderes Ergebnis zeigte. Die beiden Beobachtungen sind nicht zu einer zeitlosen Rangfolge zusammenzufassen. Mechanismus, Cache und Testumgebung unterscheiden sich. Für September ist die belegbare Aussage enger: Der veröffentlichte Widerruf bewirkte in APNICs berichteter Vorführung unterschiedliche Client-Ergebnisse.
Eine kürzere Zertifikatslaufzeit begrenzt die verbleibende Nutzung, sofern Ablaufdaten durchgesetzt werden und Erneuerung sowie Auslieferung funktionieren. Sie macht einen jetzt gestohlenen Schlüssel nicht augenblicklich unbrauchbar; misslingt die Erneuerung, kann sie selbst zum Ausfall führen. Huston diskutiert in seinen APNIC-62-Folien DNSSEC und DANE als anderes Vertrauensmodell mit DNS-Cachefristen. Das ist keine bereits überall eingeführte Browser-Alternative.
Für eine belastbare Nachbereitung müssen CA-Entscheid, Publikation, abrufbare Statusfassung, tatsächlich ausgeliefertes Zertifikat und Verhalten einer benannten Client-Version getrennt erfasst werden. APNIC meldete bei diesem Versuch weder einen Bankeinbruch noch nachgewiesene Schäden. Die Nachricht ist ein nachweisbarer Übergang: Ein negativer Eintrag schützt erst dann, wenn das letzte Glied ihn in eine Ablehnung umsetzt.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten