
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
784 Artikel

IETF
Eine QUIC Packet Number wird rekonstruiert, sie ist keine globale Sequenz
Die geschützte QUIC-Headerzeile überträgt nur einen Ausschnitt der Packet Number. Erst der authentifizierte Zustand in derselben Richtung und im selben packet-number space macht daraus eine vollständige Nummer.

IETF
Ein MPLS-Pipe-Modell verbirgt Transit-Hops, ohne die Hop-Limit-Kontrolle aufzuheben
Ein MPLS-Betreiber wählt die TTL-Behandlung Uniform, Pipe oder Short Pipe. Danach wenden Ingress-, Transit- und Egress-LSR die jeweils vorgesehenen Push-, Swap- und Pop-Regeln an. Das steuert Sichtbarkeit und Hop-Limit-Verhalten, nicht die Entstehung einer Route oder die…

IETF
Die „verlorenen“ IETF-Protokolle waren noch da. Das Archiv braucht ein Integritätsmanifest
Zwei Sitzungsprotokolle schienen an der sichtbarsten Stelle eines Archivs zu fehlen: Ihr Link lieferte sie nicht aus. In einer synchronisierten Kopie der IETF-84-Unterlagen waren die Dateien für AVTCORE und MMUSIC jedoch vorhanden. Eine erweiterte Dateiendungs-Suche reparierte…

IETF
QUIC-ECN-Validierung bestätigt einen Signalpfad, nicht die Ursache
Ein validierter ECN-Rückkanal kann die Staukontrolle auf einem Pfad steuern. Er benennt jedoch weder Warteschlange noch Hop, Betreiber oder Geschäftsauswirkung.

IETF
Ein MPLS-Entropielabel verteilt Flows, ohne einen neuen Pfad zu autorisieren
Der eingangsseitige LSR extrahiert Flow-Schlüssel, berechnet daraus einen Hash und codiert ihn als Entropielabel im MPLS-Labelstack. Transit-LSR können damit aus dem Stack heraus Last verteilen, ohne die Nutzlast tief zu untersuchen. Das liefert ein Verteilungssignal für den…

IETF
QUIC STOP_SENDING beendet eine Stream-Richtung, nicht den entfernten Vorgang
Ein Transportsignal kann eingehende Daten stoppen, ohne zu beweisen, dass die zugehörige Arbeit nie begonnen, angenommen oder rückgängig gemacht wurde.

IETF
BFD verkürzt die Fehlererkennung, entscheidet aber nicht über die verbleibende Route
Bidirectional Forwarding Detection kann einer Routing- oder Serviceanwendung deutlich früher als viele protokolleigene Timer melden, dass ein Weiterleitungspfad ausgefallen ist. Diese Geschwindigkeit ist gerade deshalb wertvoll, weil BFD die übergeordnete Entscheidung nicht…

IETF
Die KI-Draft-Flut der IETF braucht einen Aufmerksamkeitsfilter, keinen Eintrittspreis
Offene Teilnahme kann auf dem Papier bestehen bleiben und dennoch im Posteingang verschwinden. Genau diese Gefahr zeigt die jüngste Debatte auf der allgemeinen IETF-Liste. Beiträge lassen sich schneller erzeugen, als Fachleute sie verstehen und prüfen können. Doch die Diskussion…

IETF
QUIC CONNECTION_CLOSE beendet den Transport, nicht den Geschäftsprozess
Das Beenden einer Verbindung ist ein präzises Netzwerkereignis, aber kein Beleg dafür, dass jede noch laufende Geschäftsoperation abgeschlossen wurde.

IETF
Eine BGP-Konföderation verbirgt die interne Topologie, nicht aber die Richtlinienhoheit
Ein großes Netz kann sein BGP in kleinere Richtlinienbereiche teilen und nach außen weiterhin nur eine autonome Systemnummer zeigen. RFC 5065 macht diese Grenze nutzbar, beseitigt aber keine interne Verantwortung. Die für externe Peers unsichtbaren Member-ASes bestimmen…
IETF
Eine Origin-Validation-Community überträgt Vertrauen, aber keine Importpolitik
Ein Router kann den Ursprung einer Route als Valid, NotFound oder Invalid bewerten und das Ergebnis an einen anderen Router im selben autonomen System weitergeben. RFC 8097 macht diesen Austausch kompakt, aber nicht selbstvollziehend. Der Empfänger behält Verantwortung für…

IETF
QUIC DATAGRAM bewahrt Nachrichten, nicht Zustellungsgarantien
QUIC DATAGRAM überträgt ein Anwendungsdatagramm ohne erneute Übertragung und ohne Reihenfolge gegenüber anderen DATAGRAM-Nachrichten. Die Nachrichtengrenze bleibt erhalten; eine lokale Annahme oder ein Paket-ACK beweist jedoch weder die Verarbeitung beim Gegenüber noch den…

IETF
Eine BGP-Nachricht mit 65.535 Oktetten ist ausgehandelte Kapazität, keine netzweite Erlaubnis
Ein Router kann ein UPDATE mit 65.535 Oktetten von einem Peer annehmen und die Ankündigung dennoch nicht über die nächste Sitzung tragen. RFC 8654 vergrößert den BGP-Umschlag erst nach einem bilateralen Fähigkeitssignal. An Grenzen mit gemischter Unterstützung muss der Betreiber…

IETF
ACME kann die Einschränkung abgleichen. Vertrauen kommt weiter von außen
Ein Token kann korrekt signiert, noch gültig und Byte für Byte deckungsgleich mit dem Zertifikatsauftrag sein. Daraus folgt nicht, dass sein Aussteller diese Einschränkung autorisieren durfte. Fassung 05 eines Entwurfs der ACME-Arbeitsgruppe trennt die Ebenen nun sauber: Client…

IETF
QUIC PTO ist eine Fortschrittsprobe, kein Verlusturteil
Wenn Probe Timeout abläuft, sucht QUIC nach ACK-Fortschritt. Daraus folgt jedoch nicht, dass ein nicht bestätigtes Paket verloren ist.
IETF
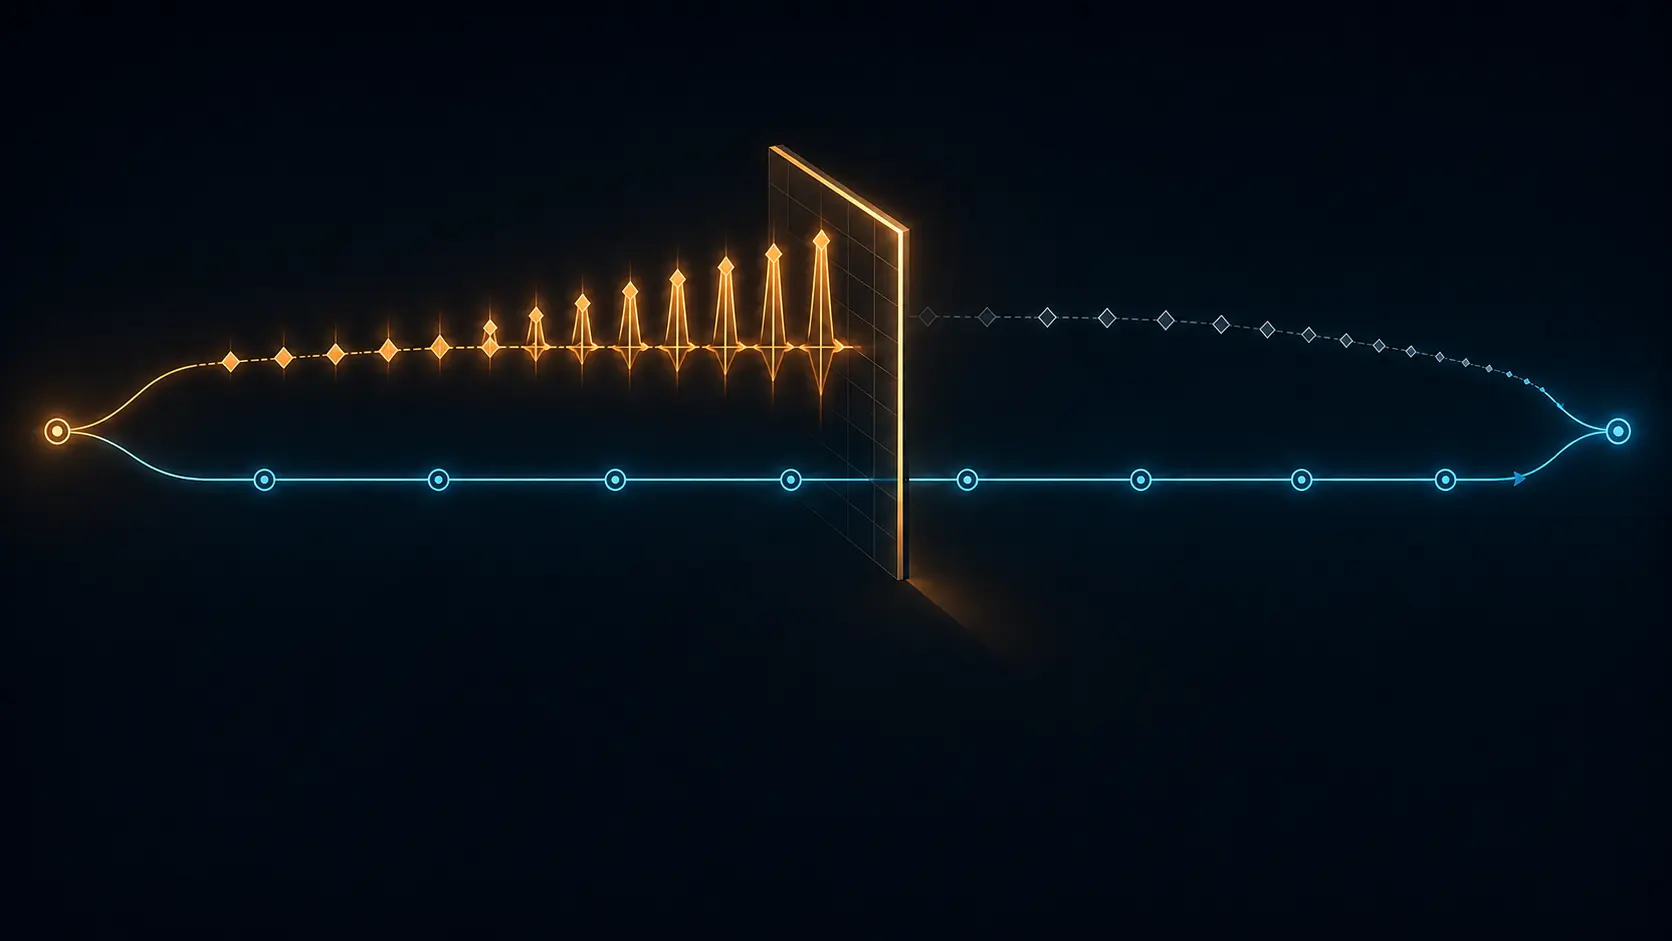
Route Flap Damping macht aus Churn Unterdrückung — der Schwellenwert entscheidet, wer verschwindet
Eine Route kann erreichbar bleiben und dennoch lokal verschwinden, weil ihre jüngste Historie eine konfigurierte Strafe überschritten hat. Damping schützt BGP-Peers vor wiederholten Updates, macht aber eine Stabilitätsschätzung zur Erreichbarkeitsentscheidung. RFC 7196 macht…

IETF
QUIC ACK Delay ist keine Netzwerklatenz
ACK Delay beschreibt die absichtliche Wartezeit des Empfängers für ein bestätigtes Paket. Es fließt in die RTT-Schätzung ein, misst aber nicht das Netzwerk allein.

IETF
Ein Route Reflector skaliert IBGP durch zentrale Verteilung, nicht durch Routenautorität
Der Full Mesh verschwindet, der Entscheidungspunkt nicht. RFC 4456 erlaubt einem Route Reflector, eine über IBGP gelernte Route an konfigurierte interne Peers weiterzugeben. Aus dem Problem der Sitzungszahl wird eine zu steuernde Verteilungshierarchie: Sie skaliert die…

IETF
RGIPs neue Stoppregel: Reparatur kann Beweise vernichten
Selbstheilung klingt nach einer eindeutig guten Eigenschaft. Bei einer verlorenen Verteilungskopie stimmt das oft: Ein erneuter Auftrag kann Redundanz zurückbringen, ohne den signierten Datensatz anzufassen. Bricht dagegen die Integritätskette selbst, kann dieselbe Reparaturlogik…

IETF
Ports, die ihre Protokolle überlebten: RFC 9900 und die Disziplin der Nummernrückgabe
Die Ports 831, 832 und 833 können in Diagrammen, Service-Dateien und Filtern fortbestehen, obwohl die NETCONF-Transporte, die einst an sie gebunden waren, keine bekannte Produktivbereitstellung erreichten. Das Register muss daher die Nummernbindungen zurücknehmen, ohne ihre…
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategic Circle beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten