
Zusammenfassung
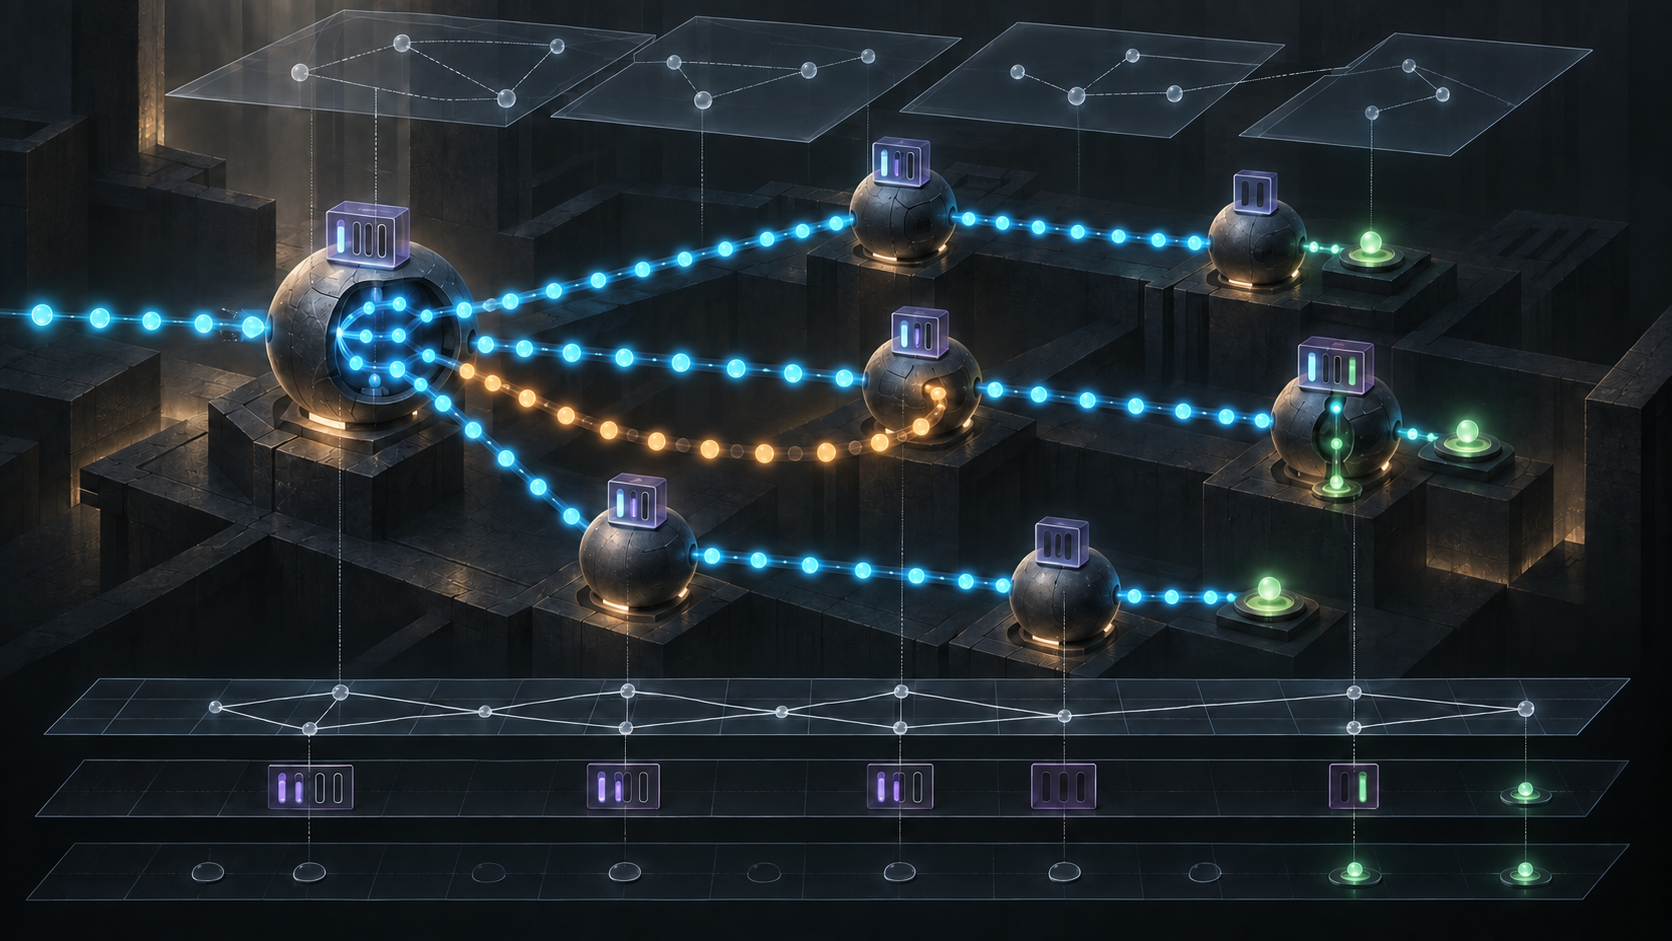
- Ein Replication-SID ruft in RFC 9524 den lokalen Verzweigungszustand eines SR-Knotens auf. Wurzel, Transit, Blatt und Bud benötigen unterschiedliche gültige Zustandsformen.
- Einzeln korrekte Segmente können einen fehlerhaften Graphen bilden. Eine Schleife vermehrt Pakete, bis MPLS TTL oder IPv6 Hop Limit erschöpft ist.
- „Baum aktiv“ verlangt drei Belege derselben Version: einen zyklusgeprüften gerichteten Graphen, Rücklesedaten aller Installationen und Beobachtungen der Zustellung an die vorgesehenen Blätter.
Erfolgreiche Befehle ergeben noch keinen sicheren Graphen
Wurzel A repliziert nach B und C. Bei B verweist ein alter Zweig weiterhin zurück auf A. Beide Geräte finden ihren Replication-SID, lösen den nächsten Hop auf und führen ihre jeweilige Liste korrekt aus. Eine Überwachung, die nur angenommene Befehle zählt, meldet vollständigen Erfolg. Die Zusammensetzung enthält dennoch einen Zyklus.
RFC 9524 beschreibt die Folge ausdrücklich. Falsch bereitgestellte Replication segments können eine Kette mit Schleife bilden, besonders bei direkter Konfiguration der SR-Knoten ohne Steuerungsebene. Die vervielfachten Pakete erzeugen einen Sturm, bis bei SR-MPLS die TTL oder bei SRv6 das IPv6 Hop Limit null erreicht. Das Lebensdauerfeld beendet ein Paket, bestätigt aber keine richtige Topologie.
Die lokale Quittung bleibt nützlich. Sie belegt, dass ein Gerät seinen Zustand angenommen und ausgeführt hat. Ihr fehlt jedoch die Autorität, über die anderen Geräte und über Eigenschaften der gesamten Komposition zu sprechen: Vollständigkeit, Zyklenfreiheit und richtige Dienstbindung.
Was die Kennung tatsächlich auswählt
Ein Replication segment ist eine lokale logische Konstruktion auf einem Replikationsknoten. Es verbindet diesen Knoten mit einer Menge nachgelagerter Knoten. Identifiziert wird es durch <Replication-ID, Node-ID>; sein Replication-SID ist die Datenebenenkennung, also MPLS-Label oder SRv6-SID.
Der aktive SID wählt den lokalen Replication state. Dieser Zustand ist konzeptionell eine Zweigliste. Ein Zweig benennt nachgelagerten Knoten, nachgelagerten Replication-SID und Erreichbarkeit. Das kann Schnittstelle und nächster Hop, ein beschränkter Pfad, eine SID-Liste oder SR Policy sein. Der Zustand lässt sich lokal einrichten oder von einer Steuerungsebene programmieren.
Der SID-Wert ist daher keine komprimierte Baumkarte. Bedeutung entsteht erst mit Eigentümerknoten, Rolle, Generation, Zweigen und Gültigkeitszeit. Wer nur die Kennung inventarisiert, behält den Aktenzeiger und verwirft den damaligen Akteninhalt.
Eine leere Liste kann richtig sein
Die Zweigliste darf leer sein. Ein Blatt muss nicht weiter replizieren; sein Replication-SID kann trotzdem den Mehrpunktdienst kennzeichnen. RFC 9524 nennt es zur Vereinheitlichung weiterhin Replication segment. Ein Bud ist zugleich Replikationsknoten und Blatt: Er gibt Kopien weiter und liefert lokal aus.
Null Zweige bedeuten deshalb beim vorgesehenen Blatt einen korrekten Abschluss, bei Wurzel oder Transit womöglich einen Ausfall. Eine reine Existenzprüfung reicht nicht, und die Forderung nach mindestens einem Zweig wäre ebenso falsch. Verglichen werden müssen erwartete Rolle, erwartete Zweige, zurückgelesener Zustand und beobachtete Handlung.
Auch der Zeitpunkt gehört dazu. Wird ein Blatt zum Bud oder ändert sich die Zielmenge, kann dieselbe sichtbare SID-Zahl eine andere Aussage tragen.
Lokale Ausführung in SR-MPLS und SRv6
In SR-MPLS entfernt der Knoten den aktiven Replication-SID und erzeugt für jeden lokalen Zweig eine Paketkopie. Jede Kopie erhält den nachgelagerten Replication-SID und die für den Weg nötigen Labels. Die lokale Auslieferung auf Blatt und Bud hängt weiterhin von lokaler Konfiguration ab.
Bei SRv6 liest End.Replicate den Zustand über den Funktionsteil des SIDs. Fehlt der Zustand, wird verworfen. Der Knoten prüft und verringert das Hop Limit, verarbeitet erlaubte SRH-Informationen und erzeugt pro Zweig eine Kopie. Deren Ziel wird der nachgelagerte Replication-SID; gegebenenfalls kommt eine Segmentliste hinzu.
Erfolgreiche Ausführung beweist somit: Dieser Knoten fand zu diesem Zeitpunkt diese Zustandsversion. Sie beweist nicht den passenden Zustand am nächsten Knoten, die Erreichbarkeit aller Blätter, die Abwesenheit eines Rückzweigs oder den richtigen VPN-Kontext.
Durch Verkettung ändert sich der Beweisgegenstand
An Wurzel, Zwischenknoten und Blättern lassen sich Replication segments zu einem Punkt-zu-Mehrpunkt-Baum verbinden. RFC 9524 überlässt das konkrete Verfahren anderen Dokumenten. Es verlangt aber, dass eine Spezifikation der Steuerungsebene Schleifen verhindert oder im stabilen Zustand erkennt und mindert. Lokal eingerichtete Ketten sollten keine Schleife bilden.
RFC 9960 formalisierte später die SR P2MP Policy mit Wurzel, Blattmenge und candidate paths. Ein candidate path kann eine P2MP tree instance instanziieren; ein Controller programmiert deren Replication segments. RFC 10018 bindet solche Bäume später an MVPN- und EVPN-Verfahren.
Die Ebenen hängen zusammen, sind aber nicht gleich. Replication-SID ist lokaler Griff, Replication state lokaler Zweigplan, tree instance knotenübergreifende Komposition, Dienstabsicht die Festlegung von Wurzel, Blättern und Kontext, Zustellbeobachtung das tatsächliche Ergebnis. Ein grünes Signal auf einer unteren Ebene zertifiziert die höheren nicht.
TTL ist eine Sicherung, keine Graphprüfung
Eine Schleife wird durch TTL oder Hop Limit irgendwann beendet. Werden jedoch bei jedem Umlauf mehrere Kopien erzeugt, hängt die Gesamtmenge von Verzweigung, Anfangswert und Lage des Zyklus ab. Ein begrenzter Sturm bleibt ein Sturm.
SRv6 erlaubt außerdem einen IPv6 Hop Limit Threshold. Unterhalb des Schwellwerts verwirft der Knoten und protokolliert begrenzt. Das kann unter anderem einen Sturm von ICMPv6-Fehlern mindern, wenn gewöhnliche Weiterleitungsknoten das Hop Limit auf null bringen. Der Wert muss zugleich das entfernteste legitime Blatt erreichbar lassen.
Der Schwellwert beurteilt Restlebensdauer während der Ausführung. Eine Zyklusprüfung beurteilt die Struktur des gerichteten Graphen. Weder belegt der Schwellwert Vollständigkeit, noch erkennt er einen falschen, aber nicht zyklischen Zweig.
Eine Ping-Antwort ist keine Topologiekarte
RFC 9524 gestattet Ping an den Replication-SID eines Blatts oder Buds. Durchläuft der Echo Request einen Transit-Replikationsknoten, kann er zu anderen Blättern kopiert werden, die ihn wegen unpassender Prüfsumme verwerfen. Herkömmliches Traceroute durch den replizierten Baum ist ebenfalls nicht verfügbar, weil der Mechanismus dort keine üblichen ICMPv6 Time Exceeded erzeugt.
Eine Antwort bestätigt einen erreichbaren Antwortknoten unter den Testbedingungen. Sie zählt keine Zweige auf, beweist keine Zyklenfreiheit und bestätigt nicht alle Dienstempfänger. OAM-Belege brauchen Ziel, Zeitpunkt, Generation und bekannte Messgrenzen.
Drei Belege vor der Aktivschaltung
Der Graphbeleg enthält Dienst- und Policy-Version, Wurzel, vorgesehene Blätter, Bedingungen, berechneten gerichteten Graphen und Zyklusprüfung genau dieser Version. Jede Kante löst sich in Eigentümerknoten, nachgelagerten Replication-SID und Erreichbarkeitsobjekt auf.
Der Installationsbeleg stammt von allen betroffenen Knoten: Generation, Rolle, lokaler SID, Zweigliste, Kennzeichen lokaler Auslieferung und Wirksamkeitszeit. Bei gestaffeltem Rollout muss die Reihenfolge erhalten bleiben. Zwei sichere Endstände können in ihrer Mischung vorübergehend Schleife oder Blackhole erzeugen.
Der Ergebnisbeleg verbindet Eingangspakete, erzeugte Kopien, Zweigzähler, TTL- und Hop-Limit-Verwerfungen sowie Beobachtungen jedes erwarteten Blatts. Ein antwortendes Blatt steht nicht für die Menge. Steigt das Verhältnis von Kopien zu Eingängen ohne neue Zielblätter, ist das ein eigener Befund.
Gemeinsam tragen die Belege eine begrenzte Aussage: Diese Policy-Version berechnete diesen Graphen; diese Knoten installierten passende Zustände; in diesem Zeitraum wurden an diesen Blättern diese Ergebnisse beobachtet. Gerade diese Begrenzung macht die Aussage prüfbar und widerrufbar.
Quellen
- Information zu RFC 9524
- RFC 9524 als HTML
- RFC 9524 als Text
- RFC 9524 als XML
- IETF-Datatracker
- IETF-Datatracker-API
- RFC 8402: Segment-Routing-Architektur
- RFC 8660: SR-MPLS
- RFC 8754: IPv6 Segment Routing Header
- RFC 8986: SRv6 Network Programming
- RFC 7988: MVPN mit BIER
- RFC 6513: Multicast in MPLS/BGP IP VPNs
- RFC 7432: BGP MPLS-Based EVPN
- RFC 9960: SR P2MP Policy
- RFC 10018: MVPN und EVPN mit SR P2MP und IR
- Heng Lu: Reality Layers
- Heng Lu: Running-Code Primacy
- Heng Lu: Minimum Initial Specification
Quellen
- https://www.rfc-editor.org/info/rfc9524
- https://www.rfc-editor.org/rfc/rfc9524.html
- https://www.rfc-editor.org/rfc/rfc9524.txt
- https://www.rfc-editor.org/rfc/rfc9524.xml
- https://datatracker.ietf.org/doc/rfc9524/
- https://datatracker.ietf.org/api/v1/doc/document/rfc9524/
- https://www.rfc-editor.org/rfc/rfc8402.html
- https://www.rfc-editor.org/rfc/rfc8660.html
- https://www.rfc-editor.org/rfc/rfc8754.html
- https://www.rfc-editor.org/rfc/rfc8986.html
- https://www.rfc-editor.org/rfc/rfc7988.html
- https://www.rfc-editor.org/rfc/rfc6513.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc9960.html
- https://www.rfc-editor.org/rfc/rfc10018.html
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten