
Zusammenfassung
- RFC 9573 ersetzt viele eingangsspezifische Labelräume durch einen domainweiten gemeinsamen Block oder wenige gemeinsame kontextspezifische Räume.
- Die Skalierung setzt voraus, dass alle PEs und Segmentierungspunkte das Verfahren beherrschen und dieselbe Zuordnung kennen; wie das sichergestellt wird, bleibt außerhalb des Dokuments.
- Belastbare Einführung verlangt eigene Belege für Zuteilung, Generation, Reservierung, Tabellenauswahl, FIB-Installation, Routenkonsistenz und beobachtete Mandantenzustellung.
Der Gewinn stand in der Tabelle, die Voraussetzung nicht
Eine Kapazitätsrechnung zeigt eine Million eingangsspezifischer Labelinterpretationen. Daneben steht die optimierte Zahl: tausend gemeinsame Zuordnungen. Der Business Case scheint abgeschlossen, bevor die erste Konfiguration erzeugt wurde.
RFC 9573 liefert genau dieses Größenbeispiel. Bei 1.001 PEs mit jeweils 1.000 VPNs oder Broadcast Domains muss jedes Ausgangs-PE im ursprünglichen Modell eine Million Werte in tausend Kontexten verstehen. Eine zentrale Stelle kann jedem Dienst ein gemeinsames Label geben und den Zustand drastisch verkleinern.
Doch die Rechnung verschiebt eine Voraussetzung aus der Datentabelle in die Organisation: Alle Teilnehmer müssen dieselbe Bedeutung installiert haben. Das Label trägt keinen Ausstellerkontext mehr, der abweichende Belegungen natürlich trennt.
Der Standard verlangt Vollständigkeit, kann sie aber nicht beobachten
Alle PE-Router und Segmentierungspunkte müssen das Verfahren unterstützen. RFC 9573 sagt zugleich, dass die Sicherstellung dieser Bedingung außerhalb seines Geltungsbereichs liegt. Auch die gemeinsame Zuteilung und ihre Bekanntheit bei jedem Mitglied werden durch externe Methoden hergestellt.
Das DCB-Bit ist daher kein Konvergenznachweis. Es erklärt, aus welcher Art Labelraum der Wert stammen soll. Es beweist weder eine reservierte Domain-wide Common Block-Spanne auf jedem Gerät noch dieselbe aktive Konfigurationsgeneration oder einen Eintrag im Datenpfad.
Der reale Domainumfang muss inventarisiert werden. Ein loses Architekturdiagramm reicht nicht, denn das RFC definiert die Domain pragmatisch als die Routermenge, die denselben DCB teilt.
Der äußere Wert wählt die Tabelle, nicht ihre Wahrheit
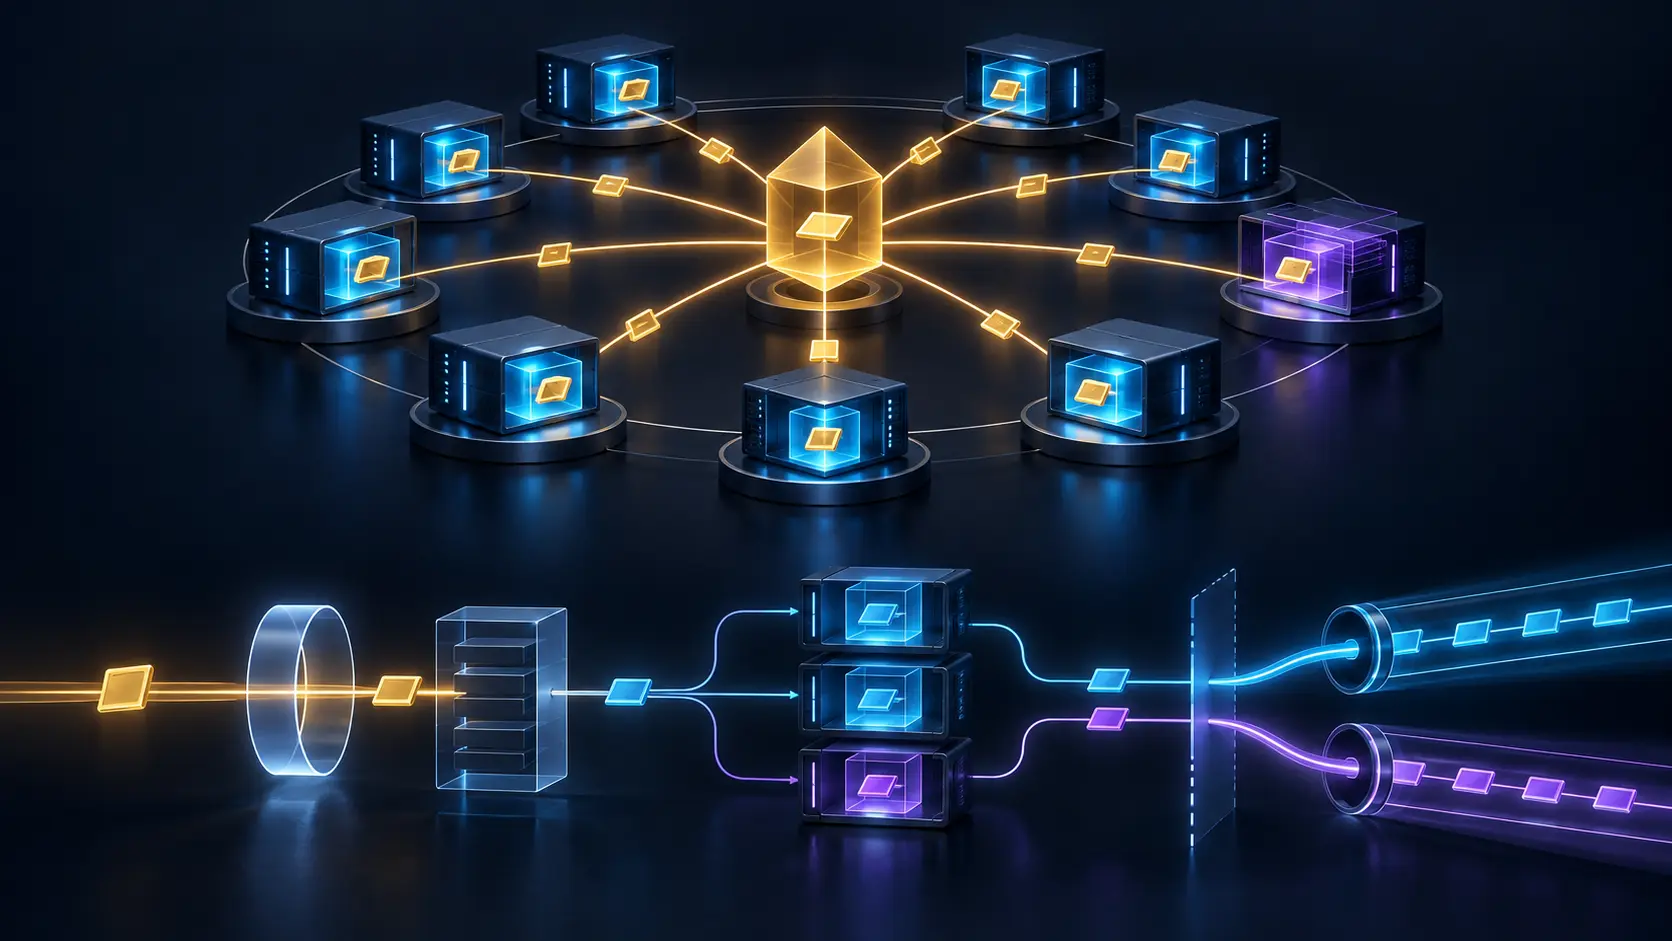
Ist ein großer gemeinsamer Block unpraktisch, kann ein kleiner DCB-Wert einen gemeinsamen kontextspezifischen Labelraum kennzeichnen. Das Dienstlabel liegt darunter. Der Empfänger liest außen, welche Tabelle gilt, und innen, welcher Dienst gemeint ist.
Damit entstehen zwei installierbare Bindungen. Der Selektor gehört in die Standard-MPLS-Tabelle; der Dienstwert gehört in die gewählte Kontexttabelle. Ein korrekter Selektor vor einer veralteten Tabelle führt zuverlässig zum falschen Ergebnis.
Die Context-Specific Label Space ID Extended Community macht den Namensraum sichtbar. Sie enthält aber keine Freigabe, keine Controllerrevision und keine ASIC-Quittung. Ein Audit muss Sollzustand, Gerätekonfiguration, tatsächliche Tabellen und beobachtete Testpakete zusammenführen.
Segmentierung braucht wieder lokale Eindeutigkeit
In einer Region können zwei Flüsse denselben selektiven Tunnel nutzen. Hinter einem Segmentierungspunkt laufen sie möglicherweise über verschiedene Tunnel weiter. Der Grenzknoten muss sie auseinanderhalten, ohne zwingend IP- oder MAC-Lookups in einer VRF auszuführen.
Dafür erhält jedes PE einen disjunkten Block in wenigen gemeinsamen Kontexten und vergibt daraus Labels für segmentierte PMSIs. Die zentrale Stelle verteilt nicht jeden Einzelwert, bleibt aber für überschneidungsfreie Blockgrenzen und Eigentumsepochen verantwortlich.
Die VRF-Alternative verschiebt das Wachstum zu (C-S,C-G)-Routen. Weniger Labels bedeuten dann mehr Flowzustand am Segmentierungspunkt. Entscheidend ist nicht die kleinste Zahl in einer Folie, sondern welcher Zustand ausfällt, wer ihn lesen kann und wie er zurückgenommen wird.
Widerspruch wird zurückgezogen
DCB-Flag und Context-Specific Label Space ID EC dürfen nicht gemeinsam auftreten. Eine Route mit beiden wird als withdrawn behandelt. Fehlen beide, gilt weiterhin die eingangsspezifische Upstream-Interpretation.
Auch mehrere x-PMSI/IMET-Routen desselben Tunnels müssen dasselbe Interpretationsregime verwenden. Eine Mischung lässt offen, in welcher Tabelle das nächste Label zu lesen ist. Der Empfänger verwirft die Routenlogik, statt zu raten.
Das ist ein guter Fail-Closed-Punkt. Er beweist jedoch nicht, dass alte FIB-Einträge sofort verschwunden sind oder kein Paket mehr unter der früheren Zuordnung unterwegs ist. Datenpfadruhe und Wiederverwendung brauchen zusätzliche Belege.
IANA registriert Felder, nicht Betriebszustände
Das DCB-Bit, der Extended-Community-Subtyp und das Register für Label-Space-ID-Typen schaffen gemeinsame Syntax. Sie belegen keine Implementierung, Aktivierung oder fehlerfreie Zuteilung.
RFC 9573 sieht gegenüber seinen Grundlagen keine neuen Sicherheitsbedenken. Aus der Koordinationsabhängigkeit folgt deshalb kein behaupteter Angriff. Die belegbare Aussage bleibt: Die gemeinsame Semantik entsteht außerhalb des Pakets und muss im Betrieb nachgewiesen werden.
Sources
- RFC 9573 HTML
- RFC 9573 Information
- RFC 9573 Text
- RFC 9573 XML
- RFC 9573 Datatracker
- RFC 9573 Historie
- RFC 9573 Errata
- RFC 6514
- RFC 7432
- RFC 7582
- RFC 5331
- RFC 8402
- RFC 8660
- RFC 8279
- RFC 8556
- RFC 7902
- RFC 9572
- RFC 7524
- IANA BGP Extended Communities
- Heng Lu: Primat des laufenden Codes
- Heng Lu: minimale Anfangsspezifikation
- Heng Lu: Realität statt Interessenvertretung
Quellen
- https://www.rfc-editor.org/rfc/rfc9573.html
- https://www.rfc-editor.org/info/rfc9573/
- https://www.rfc-editor.org/rfc/rfc9573.txt
- https://www.rfc-editor.org/rfc/rfc9573.xml
- https://datatracker.ietf.org/doc/rfc9573/
- https://datatracker.ietf.org/doc/rfc9573/history/
- https://www.rfc-editor.org/errata/rfc9573
- https://www.rfc-editor.org/rfc/rfc6514.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc7582.html
- https://www.rfc-editor.org/rfc/rfc5331.html
- https://www.rfc-editor.org/rfc/rfc8402.html
- https://www.rfc-editor.org/rfc/rfc8660.html
- https://www.rfc-editor.org/rfc/rfc8279.html
- https://www.rfc-editor.org/rfc/rfc8556.html
- https://www.rfc-editor.org/rfc/rfc7902.html
- https://www.rfc-editor.org/rfc/rfc9572.html
- https://www.rfc-editor.org/rfc/rfc7524.html
- https://www.iana.org/assignments/bgp-extended-communities/bgp-extended-communities.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten