Zusammenfassung
- Die FCC gewährte Copper Valley Wireless, Country Wireless, NfinityLink Communications und Velocity Communications Verlängerungen von zwei bis sechs Monaten, um die Entfernung der erfassten Ausrüstung von Huawei und ZTE abzuschließen
- Die jüngsten Verzögerungen betreffen Mastteams, Versand, Notstromausrüstung und Ransomware, nachdem zusätzliche Bundesmittel die frühere Finanzierungslücke des Programms geschlossen hatten
Die Fakten
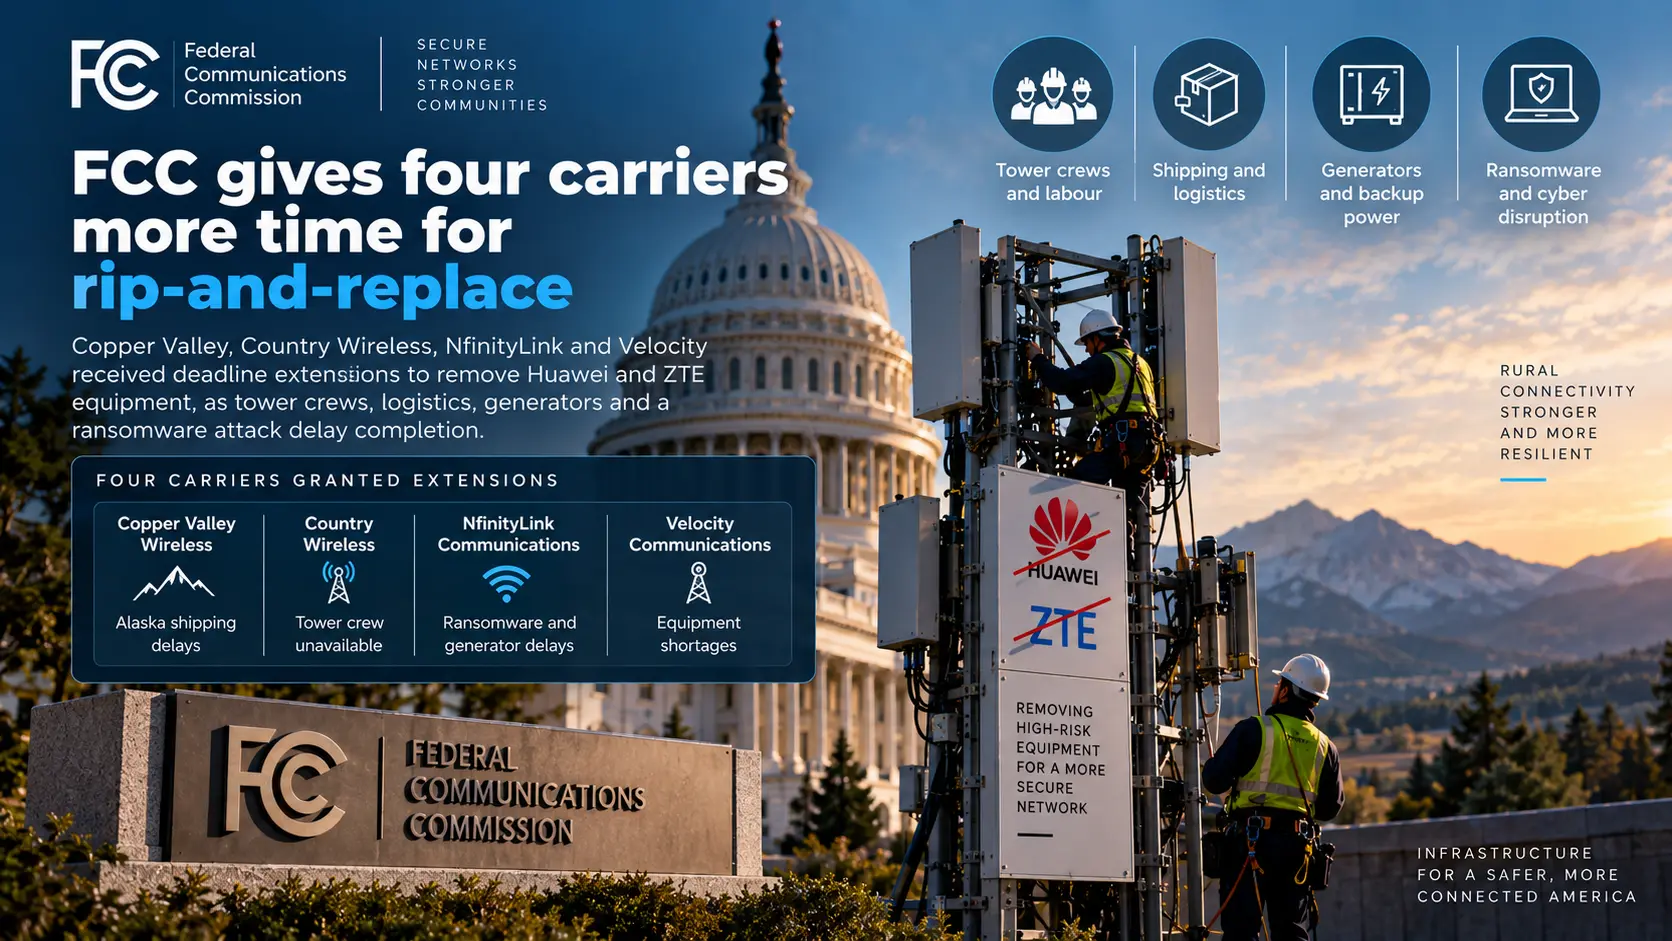
Die Federal Communications Commission hat vier weiteren Netzbetreibern zusätzliche Zeit eingeräumt, um die Arbeiten im Rahmen ihres Secure and Trusted Communications Networks Reimbursement Program abzuschließen, das gemeinhin als Rip-and-Replace bekannt ist. Copper Valley Wireless, Country Wireless, NfinityLink Communications und Velocity Communications erhielten Verlängerungen von zwei bis sechs Monaten.
Die Gründe unterscheiden sich je nach Betreiber. Country Wireless erklärte, das für Arbeiten an fünf verbleibenden Maststandorten eingeplante zertifizierte Team habe sich zurückgezogen, sodass das Unternehmen nun auf Ersatz warte. Copper Valley verwies auf Versandschwierigkeiten in Alaska, die zwei verbleibende Gateways für Paketdatennetze betreffen. NfinityLink meldete Verzögerungen bei Generatoren und Notstromausrüstung sowie einen Ransomware-Angriff, der sein Programm um sechs Wochen zurückwarf. Velocity erklärte, die für einen Teil seines Ersatznetzes benötigten mobilen Basisstationen seien knapp.
Die Verlängerungen folgen auf die Schließung der früheren Finanzierungslücke des Programms. Die FCC nahm im März 2025 beim US Treasury einen Kredit über 3,08 Mrd. US-Dollar auf und hat ihn inzwischen mit Erlösen aus der AWS-3-Frequenzauktion zurückgezahlt.
Die Einordnung
Die jüngsten Verlängerungen zeigen, was geschieht, wenn ein Netzaustauschprogramm sein Finanzierungsproblem überwunden hat. Auch nachdem die Betreiber Zugang zu den zusätzlichen Mitteln erhalten hatten, hing der Abschluss weiterhin von zertifizierten Mastteams, der Anlieferung von Ausrüstung an abgelegene Standorte, der Notstromversorgung und funktionsfähigen internen Systemen ab.
Nicht alle diese Einschränkungen lassen sich durch eine Aufstockung des Programmbudgets beheben. Ein verspätetes Gateway kann die Umschaltung eines Kernnetzes aufhalten, während das Fehlen eines zugelassenen Mastteams dazu führen kann, dass Ersatzausrüstung am Boden liegen bleibt. Der Ransomware-Vorfall bei NfinityLink macht eine weitere Abhängigkeit deutlich: Eine Störung beim Betreiber selbst kann Arbeiten verzögern, die ein anderes Netzsicherheitsrisiko verringern sollen.
Für Leser von BTW reicht die Finanzierung allein nicht mehr aus, um zu beurteilen, ob Rip-and-Replace kurz vor dem Abschluss steht. Die verbleibenden Zeitpläne hängen zunehmend davon ab, ob einzelne Betreiber aus der finanzierten Ausrüstung installierte, getestete und betriebsbereite Ersatznetze aufbauen können.
Was zu beobachten ist
Bei den nächsten Statusberichten der FCC ist darauf zu achten, bei wie vielen Empfängern die Abbau- und Austauscharbeiten noch nicht abgeschlossen sind und ob die vier Betreiber ihre neuen Fristen einhalten. Weitere Anträge auf Fristverlängerung würden zeigen, ob Engpässe bei Arbeitskräften und Lieferungen weiterhin verbreitet sind. Die Fortschritte von NfinityLink werden außerdem erkennen lassen, wie schnell ein kleiner Betreiber ein großes Infrastrukturprogramm nach einer Ransomware-Störung wieder auf Kurs bringen kann.
Quellen
1.Light Reading —Weitere Telekommunikationsunternehmen kämpfen mit Rip-and-Replace-Fristen, 15. September 2026.
2.VoIP Review —FCC zahlt Kredit zurück, während Rip-and-Replace-Verzögerungen anhalten, 16. September 2026.
3.Broadband Breakfast —FCC lehnt Anträge auf Verlängerung bei Rip-and-Replace ab, 6. April 2026.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten