
Primäre Domain
Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.
Globale Institutionen
Der ablaufende Schlüssel: Warum das Exportprivileg von G42 und Core42 zum wichtigsten Fristdatum der KI-Rechenzentren der VAE geworden ist
Im Juli 2026 hat das US-Handelsministerium den Vereinigten Arabischen Emiraten etwas gegeben, das kaum jemand bemerkt hat: ein Zeitlimit.

Geschichte
REGISTER endete. Seine Route blieb für später: RFC 3327
Ein Proxy durfte einen Path-Wert zu einem anderen Knoten hinzufügen, obwohl REGISTER diesen Knoten gar nicht durchlaufen hatte. Diese ausdrücklich zugelassene topologiebewusste Wahl macht RFC 3327 interessant: Der gespeicherte Vektor war eine administrativ geformte Vorgabe für…

Geschichte
AES kam mit zwölf Kombinationen in TLS, nicht als Einzelwahl: RFC 3268
2002 ergänzte TLS AES, ohne den Handshake neu zu entwerfen. Der Algorithmus kam als zwölf Cipher Suites ins Protokoll: Verschlüsselung allein konnte weder Schlüsselaustausch noch Authentisierung festlegen.

Geschichte
Der Zufallsschlüssel rettete nichts. Er brachte den Fehler zum Schweigen: RFC 3218
Ein CMS-Empfänger konnte eine verschlüsselte Nachricht ablehnen, noch bevor er deren Inhalt berührte. Eine genaue Fehlerursache wirkte wie saubere Ingenieursarbeit, bis ein Angreifer dieselbe Frage tausendfach stellen konnte. RFC 3218 verlangte deshalb etwas Widersprüchliches…
Geschichte
Die URL war keine eigene Schublade mehr: RFC 3305
In der frühen Web-Zeit schien die Trennung einfach: Eine URL sagte, wohin man gelangen konnte; eine URN benannte etwas unabhängig von seinem Ort. 2002 hielt eine gemeinsame Planungsgruppe von W3C und IETF in RFC 3305 dagegen: Diese saubere Zweiteilung erschwerte zunehmend das…

Geschichte
Die Bestätigung sagte, der NAK sei gehört worden – nicht, dass die Reparatur ankam: RFC 3208
PGM verzichtete auf positive Quittungen jedes einzelnen Multicast-Empfängers. Ein Empfänger meldete eine Lücke per NAK, Netzelemente bestätigten und verdichteten die Anfragen, und Reparaturzustand begrenzte RDATA auf betroffene Zweige. Diese Skalierung machte aus dem NCF weder…

Geschichte
Eine Milliarde Nutzer hätte die Mehrheit noch ausgeschlossen: RFC 3271
2002 prognostizierte Vint Cerf bis Ende 2005 mehr als eine Milliarde Internetnutzer – und stellte unmittelbar klar, dass dies nur etwa 16 Prozent der Weltbevölkerung entspräche. Dieser Abstand macht aus „Das Internet ist für alle da“ mehr als einen Wachstumsslogan: eine Prüfung…

Geschichte
IPsec authentisierte jedes Paket, aber nicht zwingend den Benutzer im Tunnel: RFC 3193
RFC 3193 beschrieb keinen einzigen „sicheren Tunnel“, sondern eine Abstimmung. L2TP kannte Tunnel, Socket und PPP-Sitzung; IKE kannte Identität und ausgehandelte Selektoren. Damit beide dasselbe Paket meinten, mussten Port- und Adressänderungen in die IPsec-Filter gelangen.…
Geschichte
Wiederverwendbare Bausteine konnten gemeinsam scheitern: RFC 3269
Zuverlässiger Multicast brauchte mehr als wiederverwendbare Teile. RFC 3269 verlangte, dass jeder RMT-Baustein seine Grenzen und Abhängigkeiten offenlegt und eine vollständige Protokollinstanziierung erklärt, wie die Teile zusammenwirken.
Geschichte
Der Adressplan war zu 87 Prozent voll, obwohl die meisten Adressen leer blieben: RFC 3194
Die Prozentzahl in RFC 3194 zählte keine belegten Plätze. Sie setzte die Logarithmen von Belegung und maximalem Raum zueinander in Beziehung. Deshalb entsprachen 87 Prozent Host Density in einem 32-Bit-Plan ungefähr 240 Millionen Objekten – nur rund 5,6 Prozent aller möglichen…

Geschichte
Erst das zuständige Gateway machte die Telefonnummer zur Mailadresse: RFC 3191
Eine telefonähnliche Zeichenfolge konnte durch das Mailnetz reisen, ohne jedem Relay das Recht zum Wählen zu geben. RFC 3191 legte Dienst, Nummer und Qualifier links vom @ ab und ließ die rechte Domain den einzigen zuständigen Interpreter bestimmen. Transport war damit möglich…

Geschichte
Der tiefste Samplewert war im Netz Ton und auf dem Band ein Fehler: RFC 3190
Die Brücke konnte `8000h` unverändert übertragen und trotzdem die Wahrheit wechseln. RTP erlaubte den Wert als Audiodaten. DV erklärte mit ihm, dass für diesen Zeitpunkt überhaupt kein gültiges Sample vorlag.
Geschichte
Die Bibliothek vergab den Namen. Der Resolver blieb eine Organisation: RFC 3188
Ein beständiger Name klang wie eine Eigenschaft der Zeichenfolge. RFC 3188 sagte offen, worauf er tatsächlich beruhte: auf der Beständigkeit nationaler Bibliotheken und ihrer Informationssysteme. Der Resolver war kein abstraktes Naturgesetz, sondern ein Dienst, den eine…

Geschichte
Der Namensraum blieb. Seine Registrierung wurde historisch: RFC 3187
Im Jahr 2017 erklärte die IETF nicht den ISBN-Namensraum für bedeutungslos. Sie verschob RFC 3187 in den Status Historic, weil ein neues Registrierungsmodell die alte Beschreibung ersetzt hatte. Der beständige Name überlebte, indem sich seine Governance änderte — genau die…

Geschichte
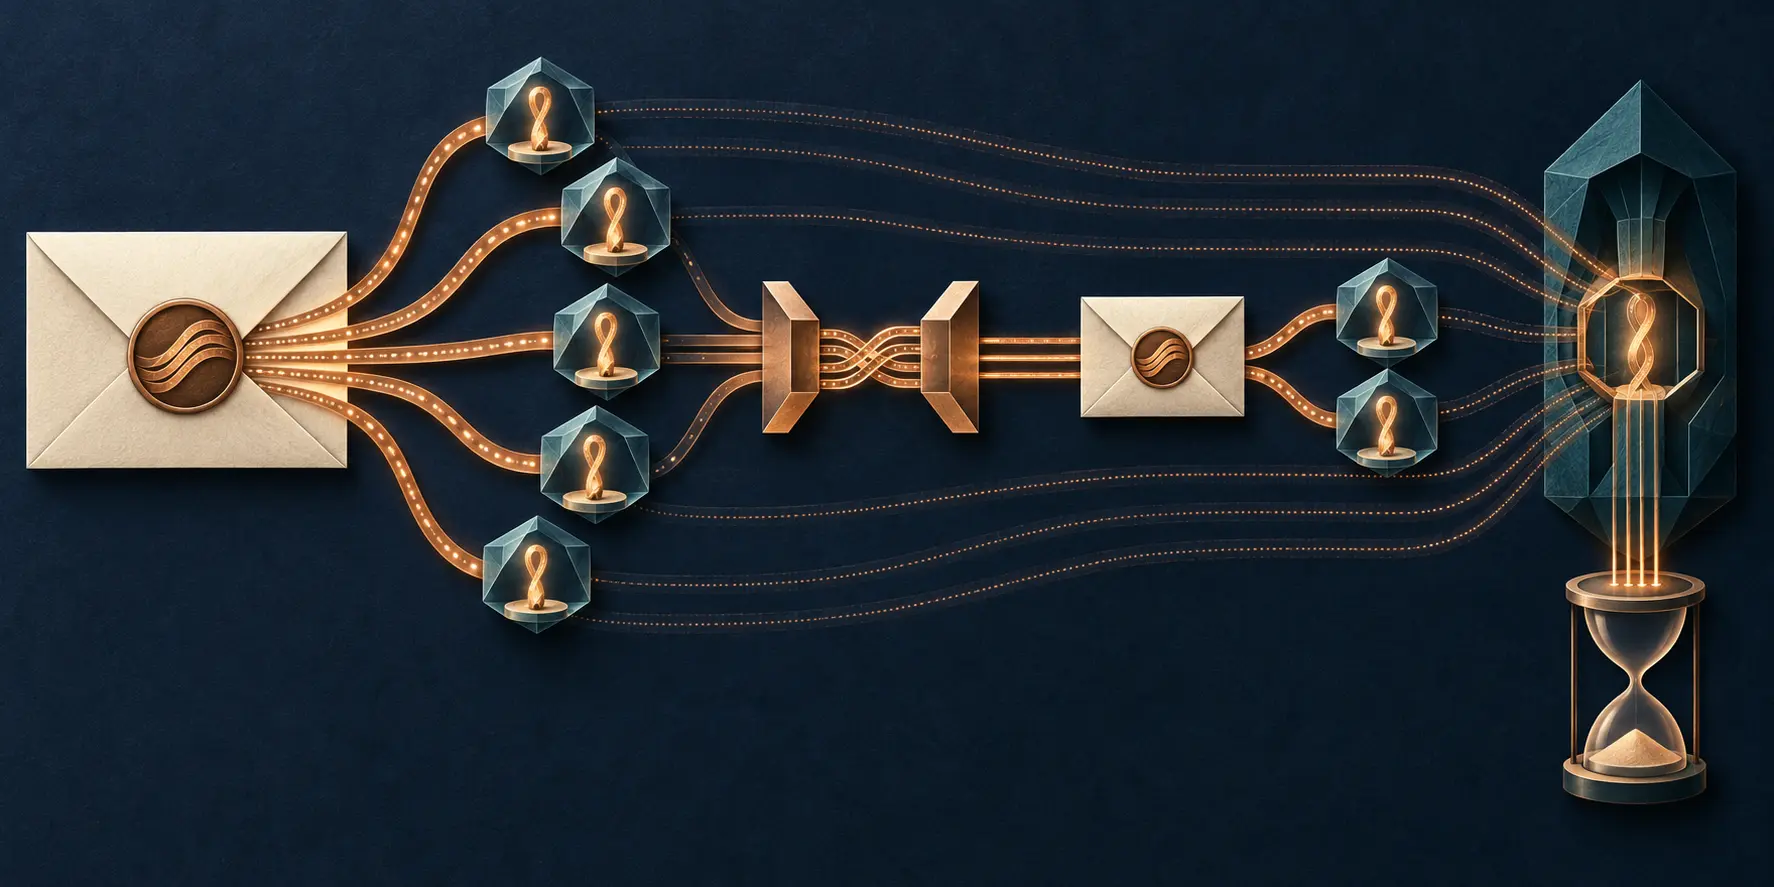
Ein Eintrag nannte den Pfad aktiv. Weitergeleitet wurde anderswo: RFC 3186
Die Pfaddatenbank war wichtig genug, um Nutzer, Geschwindigkeit, Modus, Adresspaar und Zustand zu führen. Trotzdem stellte RFC 3186 klar: Sie wurde nicht für die Weiterleitung benutzt. Zwischen Inventar und laufendem Pfad lag genau die Beweislücke, die eine transparente…
Geschichte
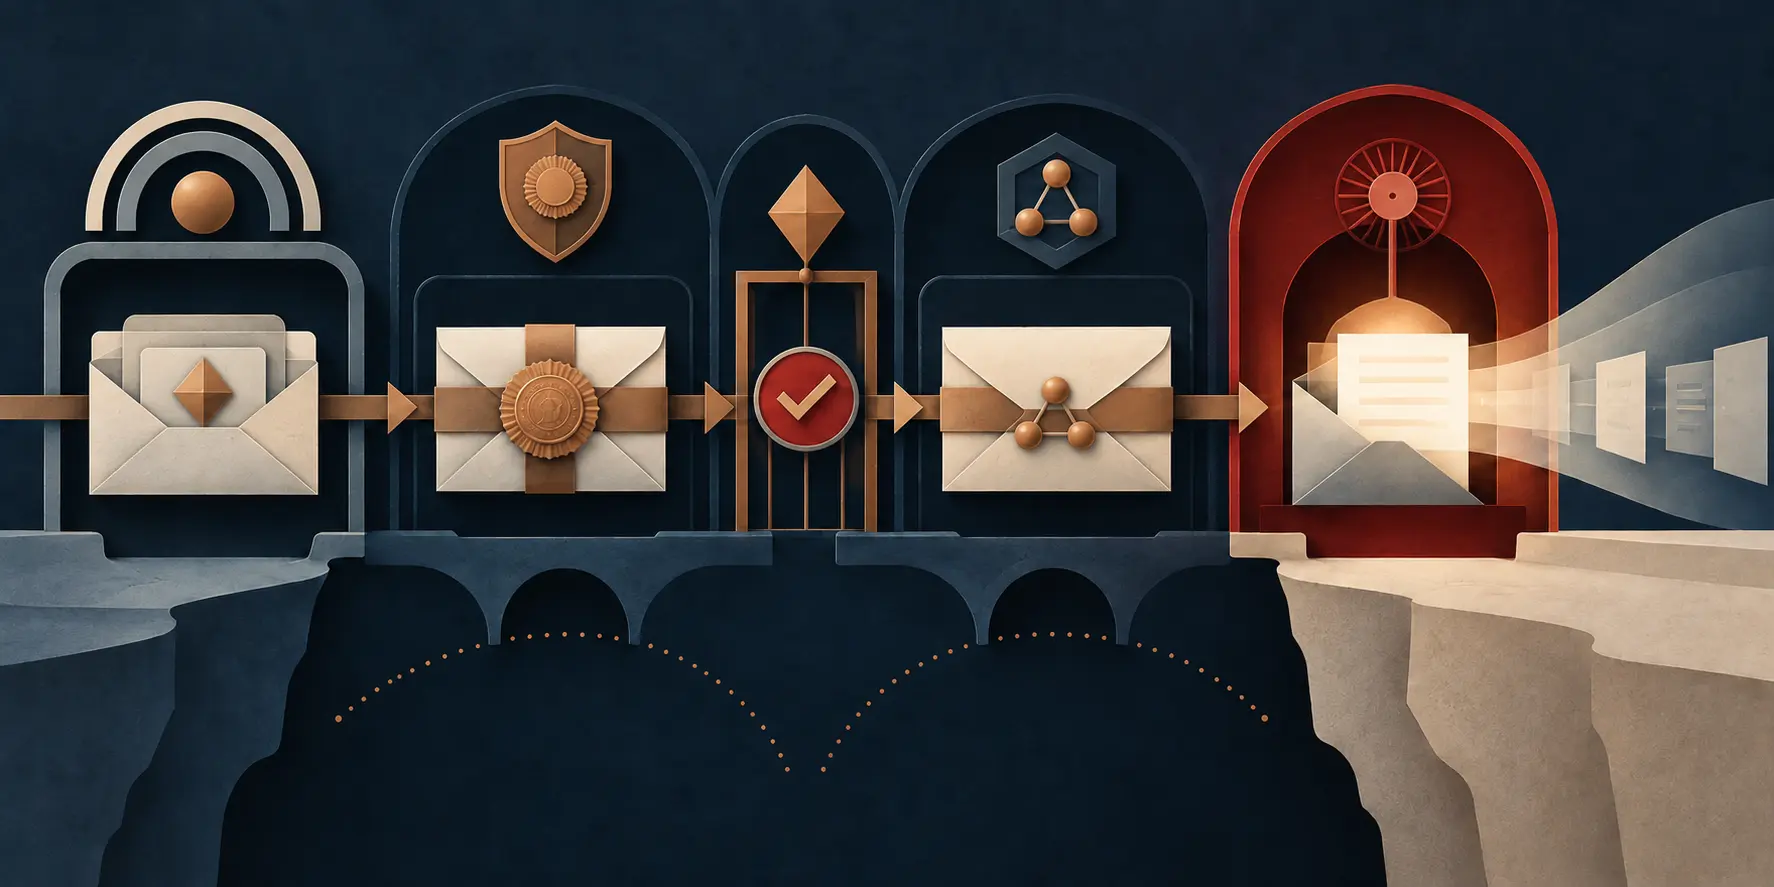
Die Referenz war ungeschützt. Ihre Erkennung war keine Authentisierung: RFC 3185
Ein Empfänger konnte die richtige `CEKReference` erkennen und dennoch nichts über den Absender wissen. Das Attribut lag in den ungeschützten CMS-Attributen; jeder konnte ein Objekt mit dem bekannten Wert erzeugen. RFC 3185 trennte damit Schlüsselzustand von Identität — und warnte…
Geschichte
Eine OID fehlte – und ohne Typ sagt „gültig signiert“ zu wenig: RFC 3183
RFC 3183 beschrieb vier verschiedene Signaturrollen, ließ im veröffentlichten Text aber ausgerechnet die Objektkennung des Attributs aus, das diese Rollen unterscheidbar machte. Ein verifiziertes Erratum ergänzte später `id-aa-signatureType`. Der kleine Fehler zeigt ein großes…

Geschichte
Der Name gelangte in RSVP. Die Autorität musste seine Bedeutung noch bestimmen: RFC 3182
Auf einem RSVP-Pfad konnte der Policy Locator eines Benutzers weitergereicht werden, während der Berechtigungsnachweis bereits die Identität des aktuellen Netzknotens bezeichnete. RFC 3182 machte damit eine unbequeme Wahrheit sichtbar: Das Subjekt, über das gesprochen wurde, und…

Geschichte
Der neue Datenstrom gewann die Zulassung. Seine Verteidigungspriorität musste noch den nächsten Ankömmling überstehen: RFC 3181
Wenn Kapazität nicht für alle reicht, entscheidet nicht zwingend die Ankunftszeit. RFC 3181 erlaubte einem späteren Datenstrom, eine ältere Reservierung zu verdrängen. Aus diesem Sieg wurde jedoch kein ewiges Recht: Eine Priorität half beim Eintritt, eine andere verteidigte…

Geschichte
Die Laufzeit antwortete 231. Das Skript schuldete noch einen Abschlussbeleg: RFC 3179
Eine Steuerung kann eine korrekte Antwort geben, obwohl die Arbeit noch läuft. RFC 3179 machte diesen zeitlichen Abstand lesbar: Eine Nachricht bestätigte einen Laufzeitzustand, weitere Nachrichten meldeten Zwischenergebnisse oder Fehler, und erst ein späteres Ereignis markierte…