
Zusammenfassung
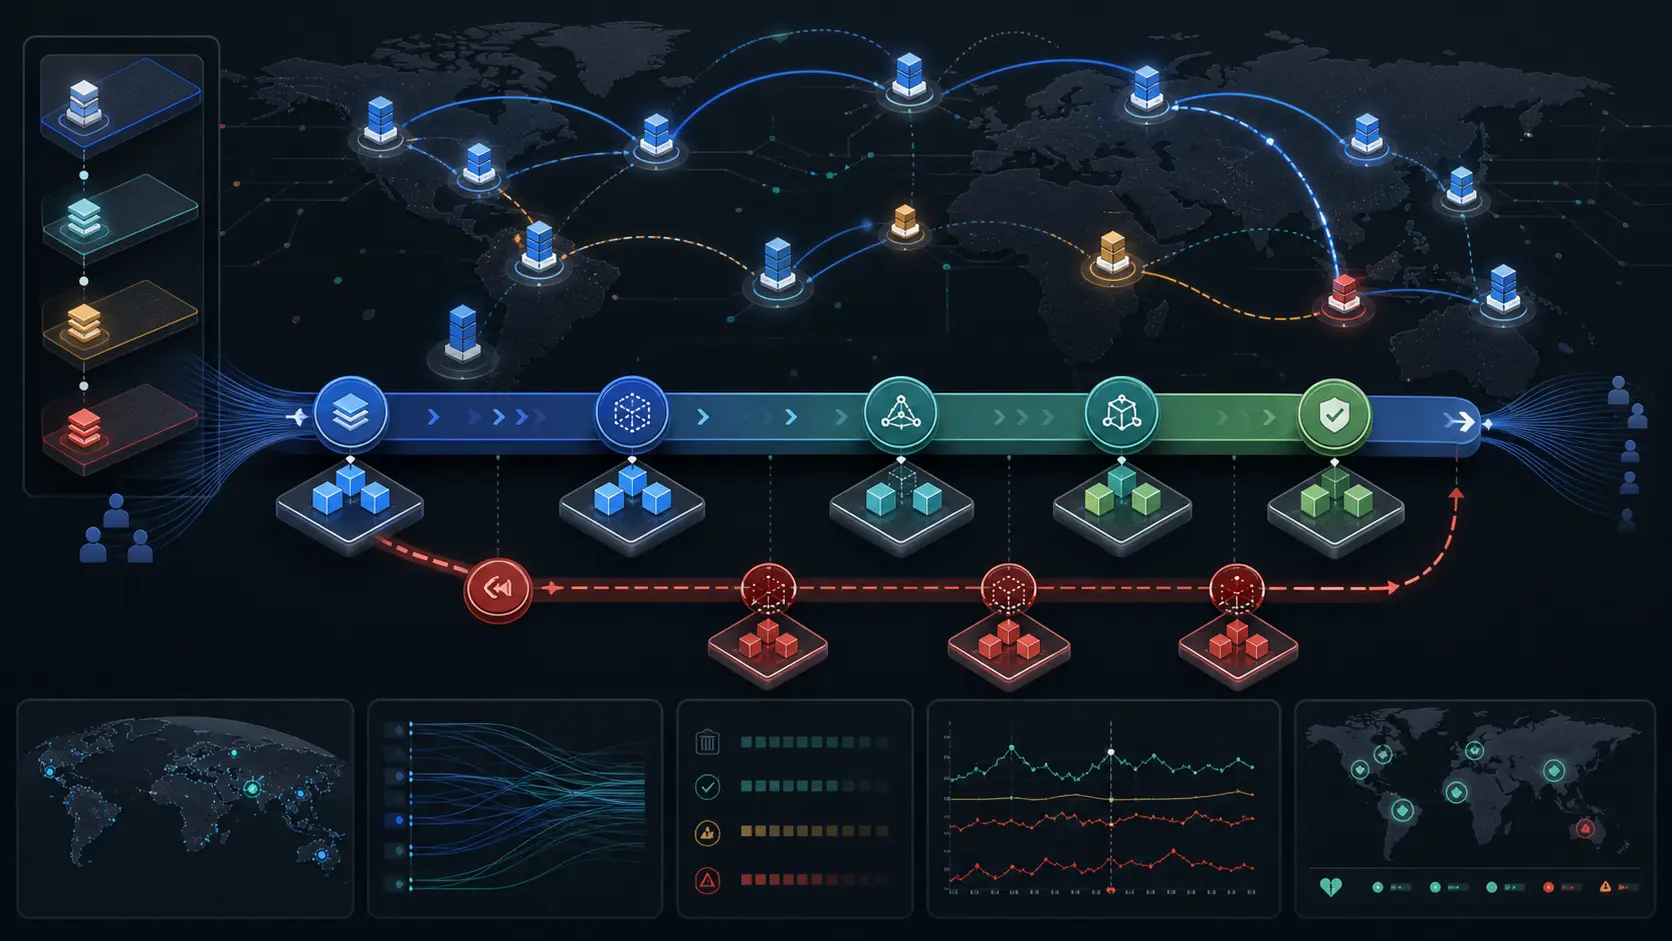
- Fastlys wichtigster Produktvorteil ist nicht die rohe Größe seines CDN. Es ist der akzeptierte Edge-Change: eine VCL-Konfiguration, ein Compute-Paket, ein Purge-Plan, eine Sicherheitsregel oder eine Logging-Anpassung, die mit ausreichender Überprüfung, Evidenz und Umkehrbarkeit in den Produktionsverkehr geht, um vertrauenswürdig zu sein.
- Das Produkt verfügt über glaubwürdige Grundlagen für diese Aufgabe. Fastly dokumentiert gesperrte Serviceversionen, Klonen, explizite Aktivierung, Rollback auf frühere Versionen, lokales Testen von Compute, Fiddle-Instrumentierung, Terraform-Verwaltung, CLI-Bereitstellung, Ereignisprotokolle, Echtzeit-Logstreaming, Purge-Optionen, WAF-Regeln und Rate-Limiting-Richtlinien.
- Das Risiko besteht darin, dass die Entwicklerkontrolle eher Verantwortung verschiebt als beseitigt. Cache-Keys, Surrogate-Keys, Origin-Verhalten, Kundencode, API-Token, Kontorollen, CI/CD-Zustand, Log-Ziele, WAF-Fehlalarme und das regionale Verhalten der POPs bleiben die operativen Probleme des Kunden.
- Der Business Case ist am stärksten, wenn Teams die Kosten pro akzeptiertem Edge-Change messen, nicht die Kosten pro Terabyte oder Feature-Liste. Fastly meldete 634 Großkunden und 173,0 Millionen US-Dollar Umsatz im ersten Quartal 2026, aber Käufer benötigen weiterhin Evidenz, dass Änderungen überprüft, beobachtet, rückgängig gemacht und bei Bedarf von Fastly weg migriert werden können.
Die Änderungsanfrage, die zeigt, was Fastly wirklich ist
Beginnen Sie mit einer kleinen Produktionsanfrage. Eine Medienseite möchte ändern, wie Breaking-News-Assets gecacht werden. Ein Commerce-Team möchte eine Header-Regel vor einer Aktion hinzufügen. Eine SaaS-Plattform möchte eine Compute-Funktion, um ein Token näher am Benutzer zu validieren. Ein Sicherheitsteam möchte eine teure API-Route ratenbegrenzen, ohne den Rest der Anwendung zu blockieren. Keine dieser Anfragen klingt nach einer Plattformstrategie-Entscheidung. Jede ist ein gewöhnlicher Edge-Change.
Genau deshalb ist es der richtige Weg, Fastly, Inc. zu bewerten. Das Unternehmen ist leicht als CDN oder Edge-Cloud-Plattform zu beschreiben. Seine öffentliche Website positioniert Fastly als programmierbare Edge-Cloud zum Erstellen, Sichern und Bereitstellen von Websites und Anwendungen, mit Produktgruppen in Netzwerkdiensten, Sicherheit, Compute und Beobachtbarkeit (Fastly). Aber ein Käufer erlebt diese Plattform nicht als Abstraktion. Er erlebt sie als Änderungen: Klonen einer Serviceversion, Bearbeiten von VCL, Aktualisieren eines Compute-Pakets, Erstellen einer Purge-Strategie, Hinzufügen eines Logging-Endpunkts, Anpassen einer WAF-Regel, Validieren einer Rate-Limiting-Richtlinie, Aktivieren der Änderung, Beobachten des Live-Verkehrs und Entscheiden, ob sie beibehalten oder rückgängig gemacht wird.
Das akzeptierte Ergebnis ist daher nicht „CDN aktiviert". Es ist ein Edge-Change in der Produktion, der begrenzt, erklärbar, beobachtbar und umkehrbar sein muss. Wenn die Anfrage akzeptiert wird, sollten die beabsichtigten Benutzer das gewünschte Verhalten erhalten. Der Origin sollte nicht durch eine sorglose Bereinigung überlastet werden. Die falschen Entitäten sollten nicht veraltet bleiben. Ein Rollback sollte den Edge auf eine bekannte frühere Serviceversion zurückversetzen, nicht auf eine improvisierte Schätzung.
Protokolle sollten ausreichend Versionsinformationen, Anforderungspfad, Cache-Status, Fehlerrate und Akteur anzeigen, damit das Team versteht, was passiert ist. Wenn es sich um eine Sicherheitsänderung handelt, muss sie einen Pfad für Fehlalarme und einen Rollback-Plan haben. Wenn es sich um Compute handelt, muss es das Codeverhalten vom Fastly-Plattformverhalten und vom Origin-Verhalten des Kunden trennen.
Dieses Framework ist wichtig, weil Fastlys Wert zwischen zwei Arten von Arbeit liegt. Auf der einen Seite gibt es Arbeiten, die Kunden lieber nicht erledigen würden: Betrieb eines globalen Zustellungsnetzwerks, Aufbau eines Purge-Systems, Verwaltung von Edge-POPs, Erstellung einer programmierbaren Cache-Schicht, Streaming von Edge-Logs, Ausführen einer WebAssembly-Runtime am Edge und Bereitstellen von Bereitstellungs-APIs.
Auf der anderen Seite gibt es Arbeiten, die Fastly nicht für sie erledigen kann: Entscheiden des richtigen Cache-Keys, Wissen, ob ein Kunden-Origin Revalidierungsverkehr bewältigen kann, Schreiben sicherer Geschäftslogik, Verwalten von API-Token, Testen kundenspezifischer Rollbacks oder Entscheiden, wie ein kaputter Checkout aussieht.
Fastly ist wertvoll, wenn es die erste Kategorie verkleinert, ohne die zweite zu verstecken. Es ist gefährlich, die Geschichte zu überschätzen, wenn ein Team programmierbare Edge-Kontrolle als automatische Korrektheit behandelt. Die Frage ist nicht, ob Fastly eine Änderung schnell aktivieren kann. Die Frage ist, ob die Organisation wissen kann, dass die Änderung die richtige war, dass sie keine versteckten Nebeneffekte erzeugt hat und dass ein Rollback den benutzer- und originsbezogenen Zustand wiederherstellt, den das Unternehmen benötigt.
Die rechtliche und produktbezogene Abgrenzung
Gegenstand ist hier Fastly, Inc., das US-amerikanische börsennotierte Unternehmen, das die Fastly Edge-Delivery-, Compute-, Sicherheits-, Beobachtbarkeits- und Bereitstellungstools betreibt. Die Abgrenzung ist wichtig. Fastly ist nicht die Origin-Anwendung des Kunden, das DNS-Team, das JavaScript-Bundle, die Release-Automatisierung oder die Geschäftslogik. Ein Fastly-Service kann im Pfad dieser Systeme sitzen und ihre Leistung und Ausfallmodi stark beeinflussen, aber es besitzt nicht jede Komponente in der Benutzerreise.
Fastlys eigene öffentliche Angaben machen die Produktoberfläche breit. In seinem Formular 10-K für das Geschäftsjahr 2025 beschrieb Fastly eine Plattform, die Netzwerkdienste, Compute, Beobachtbarkeit und Sicherheitsprodukte umfasst. Es beschrieb Compute als eine WebAssembly-basierte Edge-Umgebung für Anwendungsfälle wie Suchmaschinenoptimierung, Datenpipelines, Authentifizierung und Token-Handling sowie Anzeigenpersonalisierung. Es beschrieb auch Beobachtbarkeitsfunktionen wie Echtzeitprotokollierung, Metriken, Alarmierung, Log-Tailing und Tracing (2025 Form 10-K). Dies sind keine bloßen Zustellungsfunktionen. Sie machen Fastly zu einem Teil der Software-Release-Oberfläche.
Derselbe Bericht listet auch Risiken auf, die für diesen Artikel relevant sind: Mängel, Unterbrechungen, Ausfälle, Leistungsverzögerungen und ähnliche Probleme mit der Plattform. Das ist für ein Cloud-Infrastrukturunternehmen nicht ungewöhnlich. Es bleibt zentral für die Beschaffung. Ein Käufer, der Logik und Cache-Entscheidungen auf Fastly verlagert, kauft eine Steuerungsoberfläche und akzeptiert eine Abhängigkeit. Es geht nicht darum, diese Abhängigkeit abzulehnen. Es geht darum, sie richtig zu bepreisen.
Fastlys Q1 2026-Ergebnisse zeigen, warum diese Oberfläche kommerziell wichtig ist. Das Unternehmen meldete einen Umsatz von 173,0 Millionen US-Dollar für das am 31. März 2026 endende Quartal, ein Anstieg von 20% im Jahresvergleich. Der Umsatz mit Netzwerkdiensten betrug 126,2 Millionen US-Dollar, der Sicherheitsumsatz 38,8 Millionen US-Dollar und der sonstige Umsatz, der Compute- und Observability-Lösungen umfasst, 8,0 Millionen US-Dollar. Fastly meldete außerdem 634 Großkunden, die zehn größten Kunden machten 34% des Umsatzes aus, die verbleibenden Leistungsverpflichtungen beliefen sich auf 369 Millionen US-Dollar und die Nettobindung der letzten zwölf Monate betrug 113% (Q1 2026-Ergebnisse).
Diese Zahlen unterstützen die Ansicht, dass Fastly kein kleines Entwicklerwerkzeug ist. Es ist eine wesentliche Edge-Plattform mit Unternehmenskonzentration. Aber finanzielle Größe ist kein Beweis dafür, dass die Edge-Änderungen eines bestimmten Kunden sicher sein werden. Eine Plattform kann groß sein und dennoch eine sorgfältige lokale Governance erfordern. Ein großer Kundenstamm kann Marktakzeptanz signalisieren, während die operativen Fragen unbeantwortet bleiben, die entscheiden, ob ein Käufer Checkout, Authentifizierung, Medienbereitstellung, Software-Downloads, öffentliche APIs oder Sicherheitskontrollen über den Edge legen sollte.
Fastlys aktuelle Marketingkennzahlen benötigen dieselbe Trennung. Das Unternehmen gibt an, zum 31. März 2026 mehr als 5 Billionen tägliche Anfragen zu bedienen, eine Edge-Netzwerkkapazität von 578 Tbps zum 31. März 2026 und eine durchschnittliche regionale Bereinigungszeit von unter 150 Millisekunden zum 31. Dezember 2025 (Fastly). Dies sind nützliche Größensignale. Sie sind keine Garantie dafür, dass ein Kunde die richtigen Surrogate-Keys gewählt, angemessene Backend-Health-Checks konfiguriert oder ein Rollback für ein fehlerhaftes Compute-Paket geprobt hat.
Versionierung ist der erste Rollback-Mechanismus
Fastlys stärkste dokumentierte Grundlage für akzeptierte Edge-Änderungen ist die Service-Versionierung. Die CDN-Service-Dokumentation besagt, dass Fastly bereits aktivierte Versionen sperrt, Benutzern erlaubt, eine vorhandene Version zu klonen, neue Versionen aktiviert werden müssen, bevor ihre Konfiguration bereitgestellt wird, und Konfigurationsänderungen nicht automatisch aktiviert werden. Es beschreibt auch sofortige Aktivierung und Rollback, wenn der Benutzer die entsprechenden Berechtigungen hat (Arbeiten mit CDN-Services).
Die Compute-Service-Dokumentation folgt demselben Muster. Aktivierte Serviceversionen werden gesperrt. Ein Benutzer kann eine Version klonen, den Klon bearbeiten, in der Produktion aktivieren und die Aktivierung im Ereignisprotokoll sehen (Arbeiten mit Compute-Services). Das ist die richtige Form für eine entwicklergesteuerte Edge-Plattform. Es gibt einem Team eine bereitstellbare Einheit, eine vorherige Version und einen Weg, zu dieser vorherigen Version zurückzukehren.
Dies bedeutet nicht, dass ein Rollback eine automatische Wiederherstellung ist. Eine frühere Serviceversion stellt die Konfiguration wieder her, nicht die Zeit. Wenn die fehlerhafte Änderung wichtige Cache-Entitäten gelöscht, eine Origin-Überlastung verursacht, einen Header preisgegeben, legitime Benutzer blockiert, missbräuchlichen Verkehr zugelassen, die Sicherheitslage verändert oder falsche Daten über einen Origin-Pfad geschrieben hat, kann die Reaktivierung einer früheren Version das laufende Edge-Verhalten stoppen, ohne alle Nebenwirkungen rückgängig zu machen.
Ein guter Rollback-Plan muss angeben, was wiederhergestellt wird und was nicht.
Diese Unterscheidung ist besonders wichtig für Teams, die von Fastly angezogen werden, weil Änderungen schnell vorgenommen werden können. Das Produkt macht die Aktivierung einfach; die Governance entscheidet, ob eine einfache Aktivierung eine Tugend ist. Ein kleines Publishing-Team könnte von schnellen Konfigurationsänderungen während Live-Nachrichtenereignissen profitieren. Ein Commerce-Team könnte vor einer Aktion eine stärker gestaffelte Überprüfung benötigen. Ein Sicherheitsteam möchte möglicherweise, dass eine WAF-Änderung im Log-Modus beginnt, bevor sie blockiert.
Ein Plattform-Team könnte verlangen, dass alle Edge-Änderungen einen Pull-Request und einen Terraform-Plan durchlaufen. Dasselbe Fastly-Versionierungsmodell kann jedes Muster unterstützen, aber es wählt das Muster nicht aus.
Der praktische Test ist einfach. Können die Teams für die letzten zehn akzeptierten Edge-Änderungen vier Fragen ohne heldenhafte Log-Archäologie beantworten? Welche Version oder welches Paket wurde geändert? Wer hat es genehmigt und aktiviert? Welches Produktionssignal zeigte, dass das beabsichtigte Verhalten auftrat? Welcher genaue vorherige Zustand würde wiederhergestellt, wenn die Änderung rückgängig gemacht werden müsste? Wenn diese Antworten nicht verfügbar sind, verwendet das Team Fastly als schnelles Bedienfeld und nicht als gemanagte Release-Oberfläche.
Die Fastly-CLI unterstützt dieselbe operative Form. Die Referenz zufastly compute publishbeschreibt einen Befehl, der Build- und Deploy-Vorgänge kapselt, nicht-interaktive Nutzung unterstützt und Optionen zur Überprüfung der Serviceverfügbarkeit wie Pfad, erwarteten Statuscode und Timeout umfasst (compute publish). Die Referenz zufastly compute updatezeigt, wie ein Paket auf der aktiven Version mit--version activeund--autocloneaktualisiert wird (compute update). Diese Steuerungen machen es plausibel, Fastly-Änderungen in CI/CD einzubinden. Sie erhöhen auch die Anforderungen an die Verwaltung von Anmeldeinformationen, Code-Reviews und automatisierte Prüfungen.
Schnelle Aktivierung ist nicht genug. Ein Edge-Change in der Produktion muss Pre-Aktivierungstests, Post-Aktivierungsprüfungen, ein Ereignisprotokoll, einen Rollback-Befehl oder eine Prozedur und eine Entscheidungsregel darüber, wann ein Rollback durchgeführt werden soll, umfassen. Wenn ein Team diese Punkte nicht definieren kann, ist der wirtschaftliche Nutzen der Geschwindigkeit zweideutig. Es könnte langsame manuelle Arbeit durch schnellere Unsicherheit ersetzen.
Compute-Änderungen sind Software-Releases, nicht nur CDN-Konfigurationen
Fastly Compute ändert die Bewertung, weil es Kunden ermöglicht, Code am Edge auszuführen. Fastly beschreibt Compute als Edge-Plattform, die Code auf seinem globalen Netzwerk mit WebAssembly und Wasmtime ausführt, mit Zugriff auf Datenspeicher, dynamische Konfiguration und Echtzeit-Messaging (Erste Schritte mit Compute). Das ist mehr als CDN-Konfiguration. Es macht das Edge-Verhalten zu einem Teil der Anwendungsarchitektur.
Das kann wirtschaftlich leistungsfähig sein. Authentifizierungsprüfungen, Personalisierung, Weiterleitungen, API-Routing, Bot-Handling-Logik, Bild- oder Videoentscheidungen und Cache-Control-Entscheidungen können alle näher an den Benutzer rücken. Ein Kunde kann Fahrten zum Origin reduzieren, die Origin-Komplexität verbergen, auf Traffic-Spitzen eleganter reagieren oder die Benutzererfahrung iterieren, ohne auf ein Core-Anwendungsrelease zu warten. Das Produktversprechen ist Entwicklerkontrolle über einen strategischen Ort im Anfragepfad.
Aber Compute importiert auch die normale Ökonomie des Software-Lifecycle-Managements. Code hat Abhängigkeiten. Abhängigkeiten haben Versionen. Das Laufzeitverhalten unterscheidet sich je nach Sprache. Tests können Live-Traffic-Fälle übersehen. Eine Änderung, die auf einem lokalen Server funktioniert, kann gegen einen Produktions-Origin fehlschlagen. Fehlerbehandlung ist wichtig, weil Fastlys Fehlerdokumentation besagt, dass unbehandelte Compute-Fehler, Paniken oder Ausnahmen einen leeren HTTP 500 erzeugen können, wenn das Programm beendet wird, bevor eine Antwort generiert wird, während stderr über Log-Tailing abgefangen werden kann (Fehler generiert von Fastly).
Das bedeutet, dass das akzeptierte Ergebnis für Compute nicht „Paket bereitgestellt" ist. Es ist „Paket bereitgestellt und demonstriert, dass es unter den relevanten Anforderungsklassen das beabsichtigte Produktionsverhalten erzeugt". Eine Token-Validierungsfunktion muss positive und negative Tests haben. Eine Personalisierungsfunktion muss das Fallback-Verhalten definieren, wenn der Datenspeicher ausfällt oder der Origin langsam ist. Eine Redirect-Funktion muss beweisen, dass sie keine Schleifen erzeugt. Eine Bot-Handling-Funktion muss definieren, wie Fehlalarme überprüft werden.
Eine Medienfunktion muss zeigen, wie sie sich verhält, wenn der Origin ungewöhnliche Header zurückgibt.
Fastly stellt Testoberflächen zur Verfügung. Die CLI kann Compute lokal überfastly compute serveausführen, und der Befehl unterstützt einen Watch-Modus, um den lokalen Server bei Dateiänderungen neu zu erstellen und neu zu starten (compute serve). Fastlys Testdokumentation beschreibt die Verwendung dieses lokalen Entwicklungsservers mit Backends (Compute testen). Fastly Fiddle kann temporäre Fastly-Services ohne Account-Login erstellen und Instrumentierung für Anfragen und Antworten zurückgeben (Fiddle).
Diese Werkzeuge reduzieren die Iterationskosten. Sie beseitigen nicht die Produktionsunsicherheit. Lokale Tests können das POP-Routing, den regionalen Cache-Status, echte Traffic-Spitzen, Kunden-Origin-Limits oder jede Sicherheitssteuerungsinteraktion nicht vollständig reproduzieren. Fiddle ist nützlich für einen reduzierten Fall, aber öffentliche oder teilbare Testartefakte sind nicht der Ort, an dem ein Team private Geschäftslogik oder Geheimnisse ablegen sollte.
Das sinnvolle Betriebsmodell ist geschichtet: Unit- und lokale Tests für Codeverhalten, Fiddle oder stagingähnliche reduzierte Fälle für Edge-Mechanik, Service-Version-Aktivierung für kontrollierte Produktionsfreigabe und Live-Logs/Metriken zur Bestätigung.
Die Alternative ist nicht immer schlechter. Einige Kunden könnten die Logik in ihrer Hauptanwendung belassen und eine einfachere CDN-Konfiguration verwenden. Andere könnten das native Edge-Function-Produkt eines Cloud-Anbieters nutzen, wenn sie bereits Identität, Logging und Bereitstellungskontrollen in dieser Cloud konzentrieren. Einige könnten Open-Source-Varnish oder einen selbstverwalteten Reverse-Proxy für einen engeren Fall verwenden. Fastlys Vorteil ist am stärksten, wenn Edge-Platzierung und Entwicklerkontrolle die Origin-Last, Latenz, Betriebskomplexität oder Sicherheitsgefährdung sinnvoll reduzieren.
Es ist am schwächsten, wenn die Edge-Logik zu einer zweiten Anwendungsplattform wird, die nur wenige Spezialisten verstehen.
Cache-Zustand ist Teil des akzeptierten Ergebnisses
Der Cache ist der Ort, an dem eine kleine Edge-Änderung technisch korrekt und kommerziell falsch sein kann. Eine Serviceversion kann sauber aktiviert werden, Code kann ausgeführt werden, und der Benutzer kann dennoch veraltete Inhalte sehen, der Origin kann von Cache-Fehlern überflutet werden, oder die falschen Varianten können zwischengespeichert bleiben. Fastlys Purge-Dokumentation macht deutlich, warum dies kein trivialer nachträglicher Gedanke ist.
Fastly dokumentiert URL-Purges, Full-Purges, Surrogate-Key-Purges und Bulk-Surrogate-Key-Purges. Es dokumentiert auch Soft-Purge für URL- und Surrogate-Key-Fälle mit dem HeaderFastly-Soft-Purge: 1, während Full-Purge nicht weich sein kann (Purge-API). Das konzeptionelle Handbuch erklärt, dass Surrogate-Key-Purges Entitäten nach dem Surrogate-Key und nicht nach dem Cache-Key anvisieren und dass mehrere Varianten einer Entität nicht notwendigerweise alle den angeforderten Schlüssel teilen. Es sagt auch, dass Full-Purge alle Inhalte des Services ungültig macht und dass Full-Purge-Vorgänge automatisch im Ereignisprotokoll protokolliert werden, während URL- und Surrogate-Key-Purges standardmäßig nicht protokolliert werden, es sei denn, der Edge-Code gibt Log-Ereignisse aus (Purging).
Das ist eine dichte operationelle Lektion. Der Cache-Zustand ist nicht nur ein Knopf. Es ist ein Modell. Wenn ein Team Surrogate-Keys verwendet, muss es wissen, welche Varianten welche Schlüssel tragen. Wenn es versionierte Asset-URLs verwendet, muss es wissen, welche HTML- oder API-Antworten auf diese Assets verweisen. Wenn es Soft-Purge verwendet, muss es Revalidierung und Origin-Verhalten verstehen. Wenn es Full-Purge verwendet, muss es mit einer breiteren Fehlerwelle rechnen und über Origin-Kapazitäts- oder Abschirmpläne verfügen.
Wenn es Evidenz benötigt, muss es die richtigen Purge-Aktionen protokollieren, da nicht alle Purge-Typen standardmäßig protokolliert werden.
Der akzeptierte Edge-Change muss daher einen Cache-Absatz enthalten. Welcher Inhalt soll geändert werden? Welche gecachten Entitäten müssen gültig bleiben? Welche Purge-Methode wird verwendet? Werden Varianten abgedeckt? Ist Origin-Revalidierung akzeptabel? Ist die Purge-Aktion beobachtbar? Was ist der Fallback-Plan, wenn der Origin-Traffic ansteigt? Diese Fragen klingen banal, weil Cache-Korrektheit banal ist. Es ist auch der Ort, an dem ein Großteil der Edge-Zuverlässigkeit liegt.
Fastlys gemeldete durchschnittliche regionale Purge-Zeit von unter 150 Millisekunden ist relevant, aber sie sollte nicht das gesamte Purge-Modell des Käufers werden. Ein schneller Purge-Mechanismus kann immer noch die falschen Entitäten anvisieren. Eine schnelle globale Ungültigmachung kann immer noch einen Origin exponieren, der für Cache-Treffer dimensioniert wurde. Eine Cache-Regel, die an den meisten Tagen Geld spart, kann ein Kundensupport-Ereignis erzeugen, wenn sie Preise, Produktverfügbarkeit, öffentliche Sicherheitshinweise, Kontoseiten oder Breaking-News-Schlagzeilen veralten lässt.
Das Geschäftsrisiko ist nicht nur „Kann Fastly purgen?". Es ist „Kann der Kunde beschreiben, was sich ändern soll, und nachweisen, dass es sich geändert hat?".
Hier kann die Entwicklerkontrolle auch versteckte Wartungskosten verursachen. VCL und Compute ermöglichen anspruchsvolle Cache-Entscheidungen. Sie können auch Konfigurationen erzeugen, die neuere Ingenieure nicht sicher lesen können. Fastlys eigener Auszug aus der Kundenstory der Khan Academy ist hilfreich, weil er anmerkt, dass VCL für komplexe Authentifizierung, feingranulare Cache-Steuerung und Routing-Logik verwendet wurde, während die Komplexität wuchs und mit der Zeit weniger Ingenieure die Mechanik verstanden (Khan Academy). Das ist kein Argument gegen VCL. Es ist ein Argument dafür, Edge-Logik als Code mit Eigentümerschaft, Dokumentation, Tests und Nachfolgeplanung zu behandeln.
Beobachtbarkeit entscheidet, ob ein Rollback echt ist
Rollback ohne Evidenz ist ein Ritual. Ein Team kann eine frühere Fastly-Version reaktivieren und immer noch nicht wissen, ob die Benutzerauswirkung aufgehört hat, ob der Origin genesen ist, ob eine Sicherheitsregel immer noch legitimen Verkehr blockiert oder ob nur eine Geographie betroffen bleibt. Fastlys Beobachtbarkeitsoberfläche ist daher nicht sekundär zum Produkt; sie ist Teil des akzeptierten Änderungsnenners.
Fastly dokumentiert Echtzeit-Logstreaming für Daten, die durch Services fließen, mit unterstützten Zielen einschließlich syslog-kompatibler Systeme, Objektspeicher, FTP, Observability-Dienste von Drittanbietern, Daten-Streaming-Systeme und Analyseplattformen (Echtzeit-Logstreaming). Sein Leitfaden zu Logging-Endpunkten trennt Ziele nach betrieblichem Bedarf: Echtzeit-Pipelines, Datenspeicher, Observability-Plattformen, Objektspeicher und Protokoll-/selbstgehostete Endpunkte (Logging-Endpunkte).
Die Bedeutung liegt nicht darin, dass Fastly Logs ausgeben kann. Die Bedeutung liegt darin, dass Kunden entscheiden müssen, welche Logs vor der Änderung wichtig sind. Ein Plattform-Team, das einen Edge-Redirect bereitstellt, benötigt den Anforderungspfad, den Antwortstatus, den Backend-Namen, die Serviceversion und den Cache-Status. Ein Sicherheitsteam, das eine Regel bereitstellt, benötigt passende Signale, Aktion, Fehlalarmüberprüfung und den Pfad der Kundenauswirkung. Ein Publishing-Team, das die Cache-Richtlinie ändert, benötigt Purge-Ereignisse, Hit/Miss-Verhalten, Origin-Fetches und Aktualität.
Ein API-Team benötigt Latenz, Fehler und Backend-Fehlerignale. Wenn die Logs nicht an einen Ort weitergeleitet werden, an dem Ingenieure sie während des Änderungsfensters abfragen können, ist die Edge-Plattform nur in der Theorie beobachtbar.
Fastlys Dokumentation zum Ereignisprotokoll ist ebenfalls wichtig. Ereignisprotokolle können zeigen, welche Änderungen auf Serviceebene von wem vorgenommen wurden, einschließlich der Person, die die aktuellste Version aktiviert hat, und die Dokumentation gibt an, dass Daten des Service-Ereignisprotokolls 365 Tage lang aufbewahrt werden (Ereignisprotokoll). Die Account-Events-API gibt Felder wie Ereignistyp, Beschreibung, Benutzer-ID, Token-ID, Service-ID, IP-Adresse und Zeitstempel preis (Ereignisprotokoll-API). Das gibt Kunden eine Audit-Trail für Steuerungsebenenaktionen.
Aber Audit-Trails und Verkehrsprotokolle beantworten unterschiedliche Fragen. Das Ereignisprotokoll kann zeigen, dass ein Akteur eine Version aktiviert hat. Verkehrsprotokolle zeigen, ob sich die Anfragen korrekt verhalten haben. Origin-Protokolle zeigen, ob die Anwendung des Kunden die Änderung überstanden hat. Synthetisches Monitoring zeigt, ob Benutzer aus wichtigen Regionen den gewünschten Zustand gesehen haben. Ein echter akzeptierter Änderungsprozess vereint diese Ansichten. Er verlangt nicht von Fastly, das alleinige System of Record zu sein.
Vendor-gehostete Kundenstorys geben Beispiele für dieses Muster, mit der üblichen Vorsicht, dass sie vom Verkäufer ausgewählt sind. Fastly sagt, The Guardian nutzt Logstreaming als Frühwarnsystem nach Website-Änderungen, sendet Logs an S3 und analysiert Such- und Social-Bot-Effekte (The Guardian). Ein Auszug von Foursquare besagt, dass es alle Edge-Logs an Observe für Sichtbarkeit von Anfragen, Fehlern und Latenz streamt (Foursquare). Diese Storys beweisen keinen breiten ROI. Sie zeigen die richtige Art von operativer Frage: Wenn ein Edge-Change eintrifft, welche Evidenz wird dem Team sagen, dass es sicher ist, fortzufahren?
Der Wachpunkt sind die Kosten. Hochvolumige Edge-Logs können teuer in der Speicherung, Indizierung und Abfrage sein. Sampling kann Kosten senken, während seltene Fehler verborgen werden. Aufbewahrung kann das tägliche Debugging befriedigen, während sie Audit-Anforderungen nicht erfüllt. Datenresidenz kann wichtig sein, wenn Logs sensible Felder enthalten. Fastly kann Logs streamen, aber der Käufer besitzt immer noch das Log, die Schwärzung, das Routing, die Aufbewahrung, die Alarmierungsschwellen und die Incident-Praxis. Die Kosten dieser Entscheidungen gehören in das Wirtschaftsmodell.
Sicherheitsänderungen müssen denselben Nenner verwenden
Fastlys Plattform ist nicht mehr nur eine Zustellungsoberfläche. Seine öffentlichen Materialien und Finanzberichte machen Sicherheit zu einem großen Teil des Unternehmens. Der Sicherheitsumsatz im ersten Quartal 2026 betrug 38,8 Millionen US-Dollar, ein Anstieg von 47% im Jahresvergleich, laut Fastlys Investor-Release (Q1 2026-Ergebnisse). Die Produktoberfläche umfasst Next-Gen WAF, Bot-Management, DDoS-Schutz, API-Sicherheit und Rate-Limiting.
Sicherheitskontrollen stärken das Argument für die Edge-Platzierung. Das Blockieren von missbräuchlichem Verkehr, bevor er den Origin erreicht, kann die Infrastruktur schützen und nachgelagerte Kosten senken. Die Ratenbegrenzung einer teuren API-Route am Edge kann verhindern, dass ein einzelner Kunde oder Bot-Muster Kapazität verbraucht. Eine WAF-Regel kann Anforderungsklassen über Anwendungen hinweg beobachten oder blockieren, die sonst anwendungsspezifische Änderungen erfordern würden. Aber das akzeptierte Ergebnis ist immer noch eine Änderung, kein Feature-Flag.
Fastlys Dokumentation zu Next-Gen WAF-Regeln besagt, dass Regeln definieren, wie die WAF Anfragen behandelt, die Bedingungssätzen entsprechen, und auf Konto-/Unternehmensebene oder auf Site-/Workspace-Ebene existieren können (Next-Gen WAF-Regeln). Die WAF-API-Referenz besagt, dass die APIs Workspaces, Anfragen, Ereignisse, Schwärzungen, Tags und Regeln für Kunden mit Produktzugriff verwalten (Next-Gen WAF-API). Die Rate-Limiting-Dokumentation beschreibt Richtlinien, die über die Sicherheitsoberfläche oder die Servicekonfiguration angehängt werden, und stellt Rate-Limiting konzeptionell als eine Möglichkeit dar, missbräuchlichen Verkehr oder teure/abrechenbare Ressourcen zu begrenzen (Rate-Limiting-Richtlinien).
Das sind nützliche Kontrollen. Sie sind nicht dasselbe wie ein Sicherheitsergebnis. Eine Regel, die einen echten Angriff blockiert, ist wertvoll. Eine Regel, die Checkout, mobile Clients, Partner-API-Aufrufe oder Such-Crawler blockiert, ist kostspielig. Eine Ratenbegrenzung, die den Origin vor einem Bot schützt, kann auch legitime Bursts bestrafen, wenn der Gruppierungsschlüssel falsch ist. Ein WAF im Log-Modus könnte anfangs sicherer sein, aber die Angriffslast möglicherweise nicht reduzieren. Ein WAF im Block-Modus könnte die Angriffslast reduzieren, aber das Risiko von Fehlalarmen erhöhen.
Eine Sicherheitsänderung benötigt dieselben Akzeptanzkriterien wie eine Zustellungsänderung: Bedingungssatz, beabsichtigte Aktion, Umfang, Protokollierung, Alarmverantwortlicher, Fehlalarmpfad, Rollback-Schritt und Überprüfung nach der Änderung.
Die Unterscheidung ist besonders wichtig, weil Fastlys Edge-Kontrollen nahe am Umsatz sitzen können. Eine Commerce-Bot-Regel, eine Medien-Token-Prüfung, eine API-Ratenbegrenzung oder eine Login-Schutzregel können Benutzer betreffen, bevor die Anwendung sie sieht. Diese Platzierung ist der Grund, warum Kunden das Produkt kaufen. Es ist auch der Grund, warum Change Control wichtig ist. Je näher eine Regel an der ersten Meile des Benutzerverkehrs ist, desto weniger Zeit hat die Organisation, um zu entdecken, dass die Regel falsch ist.
Fastly kann Sicherheitsaktionen einfacher konsistent bereitstellen. Der Kunde muss dennoch entscheiden, wer die Regel erstellen kann, wer Ausnahmen überprüft, wie Regeln gegen repräsentativen Verkehr getestet werden, ob Protokolle blockierte und erlaubte Fälle zeigen und wie schnell ein Rollback aktiviert werden kann. Wenn Sicherheits- und Plattformteams verschiedene Teile dieses Prozesses besitzen, muss die akzeptierte Änderung explizit beide Eigentümer nennen. Andernfalls wird der Edge zu einem Ort, an dem dringende Sicherheitsaktionen und Produktionszuverlässigkeit ohne ein gemeinsames Release-Modell aufeinandertreffen.
Die Steuerungsebene ist eine Abhängigkeit
Fastlys Architektur kann die Origin-Abhängigkeit für Benutzer reduzieren, beseitigt aber nicht die Abhängigkeit von Fastlys eigener Steuerungsebene und Kontosystemen. Das Aktivieren von Serviceversionen, Ändern von Compute-Paketen, Bearbeiten von Sicherheitskonfigurationen, Ausgeben von Purges, Verwenden von APIs, Einrichten von Logs und Lesen des Ereignisverlaufs hängen alle vom Fastly-Kontozugriff und den Fähigkeiten der Steuerungsebene ab.
Fastly dokumentiert aus diesem Grund Statusseiten. Das Unternehmen gibt an, dass es kontinuierlich die Leistung und den Status seines globalen Netzwerks und seiner zugehörigen Dienste überwacht, öffentliche Updates unter fastlystatus.com veröffentlicht, authentifizierten Kunden private Statusdetails für sensible Komponenten anbietet und Incident-Verlauf sowie Abonnementkontrollen bereitstellt (Fastlys Servicestatus). Der öffentliche Status ist nützlich, aber er ist keine kundenspezifische Quelle der Wahrheit. Ein Kunde könnte einen fehlerhaften Origin, eine falsche Serviceversion, einen DNS-Fehler, eine fehlerhafte WAF-Regel oder ein regionales Routing-Problem haben, während die öffentliche Statusseite normal aussieht.
Während des Evidenzschritts für diesen Artikel gaben direkte Anfragen an die öffentliche Status-API aus der Forschungsumgebung HTTP 403 zurück, nachdem die Legacy-Statusdomäne auf Fastlys aktuelle Statusdomäne umgeleitet hatte. Suchschnipsel zeigten immer noch, dass die öffentliche Statusseite den Normalbetrieb am 11. Juli 2026 meldete und aktuelle öffentliche Incident-Aufzeichnungen für API-Dienste, Compute in Palo Alto und erhöhte Fehler oder Latenz in Londoner POPs offenlegte. Das reicht nicht aus, um die Incident-Häufigkeit oder Verfügbarkeit zu berechnen.
Es reicht aus, um den Beschaffungspunkt zu verstärken: Statusevidenz muss Teil des eigenen Überwachungsplans des Kunden sein, kein Ersatz dafür.
Die Konto-Governance ist die andere Abhängigkeit der Steuerungsebene. Fastlys API-Token-Dokumentation beschreibt Benutzer-Token, die an menschliche Benutzer gebunden sind, und Automatisierungs-Token für nicht-menschliche Clients. Token-Bereiche umfassen global, purge-all, purge-select und schreibgeschützt. Automatisierungs-Token erfordern einen Superuser im Sudo-Modus und sind nicht an einen menschlichen Benutzer gebunden (API-Token). Hier treffen CI/CD-Komfort und Explosionsradius aufeinander.
Ein Token, das Serviceversionen aktivieren, Compute-Pakete aktualisieren oder den gesamten Cache leeren kann, ist eine Produktionsanmeldeinformation. Es benötigt dieselbe Behandlung wie ein Cloud-Bereitstellungsschlüssel: minimale Rechte, Ablauf, Speicherung, Rotation, Eigentümerschaft, Notfallwiderruf und Audit. Ein Purge-Select-Token könnte für eine Pipeline ausreichen. Ein schreibgeschütztes Token könnte für Dashboards ausreichen. Ein globales Token könnte bequem sein, bis es in einem Build-Log auftaucht oder der Laptop eines Entwicklers kompromittiert wird.
Benutzerrollen und Kontoberechtigungen prägen auch die Ökonomie von Änderungen. Fastly dokumentiert, dass Benutzerrollen bestimmen, was eine Person sehen und verwalten kann, während Benutzer unabhängig von der Rolle persönliche MFA und API-Token verwalten können (Rollen und Berechtigungen). Ein reifer Käufer wird diese Rollen auf seinen Release-Prozess abbilden. Wer kann eine Serviceversion klonen? Wer kann in der Produktion aktivieren? Wer kann den gesamten Cache leeren? Wer kann Automatisierungs-Token erstellen? Wer kann WAF-Regeln ändern? Wer kann einen Logging-Endpunkt deaktivieren? Wenn diese Antworten nicht klar sind, kann Fastlys entwicklerfreundliche Oberfläche zu einer Governance-Lücke werden.
Terraform und CI machen Änderungen wiederholbar, mit eigenen Kosten
Fastlys Terraform-Leitfaden ist wertvoll, weil er den stillen Teil von Edge-Operationen klar ausdrückt. Fastly hat einen Provider zum Konfigurieren, Verwalten und Bereitstellen von Services; Serviceversionen können ohne Aktivierung erstellt werden; und einige Ressourcen sind versionslos, darunter ACLs, Wörterbücher und dynamische VCL-Snippets. Der Leitfaden warnt auch, dass der Terraform-Zustand sensibel ist, dass Zustandssperren hilft, Datenrennen zu vermeiden, und dass Terraform für die Konfiguration und nicht für Daten gedacht ist (Terraform-Leitfaden).
Das ist eine reife Unterscheidung. Infrastructure as Code kann Fastly-Änderungen überprüfbar und wiederholbar machen. Es kann auch eine neue Klasse von Drift- und Zustandsrisiko schaffen. Versionslose Ressourcen sind besonders wichtig, weil sie sich außerhalb des normalen Serviceversion-Lebenszyklus ändern können. Das könnte genau das sein, was ein Kunde für schnelle Updates möchte. Es kann auch die akzeptierte Änderungsgrenze schwerer sichtbar machen, wenn Daten, dynamische Snippets oder ACL-Einträge von Skripten außerhalb von Terraform befüllt werden.
Der wirtschaftliche Nutzen von Terraform ist am größten, wenn die Organisation Infrastrukturänderungen bereits im Code überprüft. Fastly wird dann zu einem weiteren Provider in einem bekannten Prozess: planen, überprüfen, anwenden, beobachten, rückgängig machen. Die Kosten treten auf, wenn der Edge-Service zu dynamisch für das Überprüfungssystem wird. Ein Wörterbucheintrag könnte das Routing steuern. Ein dynamisches Snippet könnte das Verhalten schnell ändern. Eine ACL könnte die Sicherheit beeinträchtigen.
Wenn diese Entitäten über separate APIs ohne dieselbe Überprüfung und Protokollierung aktualisiert werden, kann das Team versionierte Services haben und dennoch ungeprüftes Produktionsverhalten aufweisen.
Das Gleiche gilt für CI. Die Fastly-CLI und öffentliche Repos zeigen aktive Tooling-Oberflächen. Öffentliche GitHub-API-Metadaten fürfastly/clibeschrieben es als Terminal-Tool zum Erstellen, Bereitstellen und Konfigurieren von Fastly-Services, undfastly/compute-actionsals GitHub Actions zum Erstellen auf Fastly Compute. Repo-Metadaten sind kein Qualitätsaudit, aber aktuelle Push-Zeitstempel vom Juli 2026 zeigen aktive öffentliche Tooling-Oberflächen.
CI kann manuelle Fehler reduzieren, Tests erzwingen und wiederholbare Bereitstellungsaufzeichnungen erstellen. Es kann auch Risiko auf Skripte verlagern. Automatisierung kann zu breit aktivieren, die falsche Service-ID verwenden, eine interaktive Bestätigung mit--auto-yesunterdrücken, ein überprivilegiertes Token verwenden oder einen Health-Check überspringen, weil es unbequem ist. Der Käufer muss die Arbeit zählen, die erforderlich ist, um Automatisierung sicher zu machen: Release-Reviews, Umgebungstrennung, Token-Verwaltung, Service-ID-Kontrollen, Dry-Run- oder Plan-Output, Genehmigungs-Gates, Rollback-Befehle und Post-Deployment-Überwachung.
Diese Arbeit ist kein Fastly-Versagen. Es sind die Kosten, Edge-Verhalten als Software zu behandeln. Je wertvoller der Edge wird, desto mehr verdient er die Release-Disziplin von Core-Anwendungscode.
Kundenstorys zeigen die Vorteile und die Wartungswarnung
Vendor-Kundenstorys sollten nicht als neutrale Benchmarks gelesen werden. Sie sind verkäuferausgewählt und lassen im Allgemeinen rohe Konfigurationen, Verkehrsvolumina, Supportkosten, fehlgeschlagene Experimente, Incident-Logs und Kontrafaktische aus. Sorgfältig verwendet, helfen sie dennoch, reale Nutzungsmuster zu identifizieren.
Der Fastly-Kundenstory-Index und Auszüge zeigen mehrere Muster, die für akzeptierte Edge-Änderungen relevant sind. USA TODAY Co. Ingenieure werden beschrieben, wie sie eine benutzerdefinierte Lastverteilungslösung mit Edge-Wörterbüchern, VCL-Snippets und Backend-Health-Checks entwickeln, während die breitere Story eine Reduzierung von Bot-Traffic auf vielen Websites berichtet (USA TODAY Co.). GIPHY wird beschrieben, wie es die VCL-Flexibilität nutzt, um Cache-Trefferquoten zu optimieren und Rechenressourcen zu sparen (GIPHY). Dunelm wird beschrieben, wie es Fastly als Teil der digitalen Transformation, schnelleren Website-Updates und der Infrastructure-as-Code-Strategie nutzt, wobei die Seite große Verbesserungen bei Bereitstellungsgeschwindigkeit und Leistung meldet (Dunelm).
Diese Beispiele unterstützen den positiven Fall. Fastly kann eine programmierbare Betriebsoberfläche für Teams werden, die mehr als einfaches Caching wünschen. Edge-Wörterbücher, Snippets, Backend-Health-Checks, VCL-Logik, Compute und Logstreaming können Kunden Probleme im Anforderungspfad lösen lassen, wo Latenz, Origin-Last und Sicherheitsgefährdung am höchsten sind. Ein entwicklerfreundlicher Edge kann materiell besser sein, als auf ein Core-Anwendungsrelease zu warten oder Origin-Systeme zu überdimensionieren.
Dieselben Beispiele implizieren die Kosten. Benutzerdefinierte Lastverteilung ist benutzerdefinierte Logik. Cache-Ratenoptimierung hängt von Fachkenntnissen ab. Infrastructure-as-Code-Geschwindigkeit hilft nur, wenn der Code überprüfbar bleibt. Die VCL-Komplexität, wie der Auszug der Khan Academy anmerkt, kann wachsen, bis weniger Ingenieure sie verstehen (Khan Academy). Das ist die Wartungslinie, die Käufer nicht ignorieren dürfen.
Die Beschaffungsfrage ist nicht, ob Fastly für ausgewählte Kunden beeindruckende Ergebnisse erzielen kann. Es ist, ob eine bestimmte Organisation das Betriebsmodell hat, um diese Ergebnisse nach der ersten enthusiastischen Implementierung gesund zu halten. Wem gehört die VCL? Wem gehören die Compute-Abhängigkeiten? Wer überprüft die Wörterbücher? Wer überprüft die WAF-Regeln? Was passiert, wenn der Edge-Spezialist geht? Wie werden neue Ingenieure geschult, um Cache- und Purge-Verhalten zu verstehen? Hat das Team ein lesbares Architektur-Dokument für jeden Service? Sind Edge-Änderungen in Incident-Reviews enthalten?
Fastlys Geschäftsversprechen ist Entwicklerkontrolle. Entwicklerkontrolle schafft Wert, wenn viele Ingenieure sie sicher nutzen können. Sie schafft Zerbrechlichkeit, wenn nur ein oder zwei Ingenieure erklären können, warum die Produktion funktioniert.
Vergleich realistischer Alternativen
Der faire Vergleich ist nicht Fastly gegen ein leeres Blatt. Kunden haben Alternativen. Sie können das Verhalten in der Origin-Anwendung belassen und ein einfacheres CDN verwenden. Sie können ein anderes CDN oder eine Cloud-Edge-Plattform verwenden. Sie können mit den nativen Load-Balancer-, CDN-, WAF- und Edge-Function-Produkten eines Cloud-Anbieters bauen. Sie können Open-Source-Varnish oder einen Reverse-Proxy für eine engere Bereitstellung betreiben. Sie können Multi-CDN-Routing verwenden. Sie können auch wählen, weniger am Edge zu tun.
Fastly ist attraktiv, wenn der akzeptierte Edge-Change häufig, wichtig und besser am Edge als am Origin platziert ist. Breaking-News-Seiten, Softwareverteilung, öffentliche Paketregister, Medien, verkehrsstarker Handel, latenzempfindliche APIs und hochsicherheitsrelevante Workloads können diese Eigenschaft haben. In diesen Umgebungen kann eine Cache- oder Sicherheitsänderung, die Stunden dauert, zu langsam sein, und ein Core-Anwendungsrelease kann der falsche Ort sein, um Zustellungsverhalten auszudrücken.
Die etablierte SaaS- oder Cloud-Anbieter-Alternative kann besser sein, wenn die Organisation eine einheitliche Steuerungsebene über Edge-Spezialisierung schätzt. Wenn ein Unternehmen bereits Identität, Bereitstellung, WAF, Logging und Monitoring in einer Cloud betreibt, könnte das Hinzufügen einer weiteren Edge-Plattform die Integrationsarbeit erhöhen. Wenn ein Team einfache statische Assets und geringen Traffic hat, sind Fastlys reichhaltigere Kontrollen möglicherweise unnötig. Wenn ein Unternehmen keine Edge-Expertise einstellen kann, könnte ein verwaltetes CDN mit weniger Kontrollen sicherer sein als eine programmierbare Plattform.
Open-Source- und hausinterne Optionen sehen attraktiv aus, wenn Kontrolle wichtiger ist als globaler Netzwerkbetrieb. Ein Unternehmen kann Varnish selbst verwalten, seine eigene Reverse-Proxy-Logik schreiben oder Cloud-native Funktionen nutzen. Aber der Käufer besitzt dann die globale Reichweite, den Betrieb, die DDoS-Position, das Peering, das Monitoring, die Purge-Semantik, den Support und die Personalausstattung. Die Kosten verlagern sich von der Anbieterrechnung auf die Gehaltsliste der Ingenieure und das Betriebsrisiko. Das kann für ein Unternehmen mit ungewöhnlichen Anforderungen sinnvoll sein.
Es ist im Allgemeinen ein schwereres Unterfangen, als das anfängliche Architekturdiagramm vermuten lässt.
Multi-CDN-Strategien sind die nuancierteste Alternative. Sie können die Anbieterkonzentration reduzieren und die Resilienz verbessern, aber sie erhöhen die Konfigurations-, Test- und Beobachtbarkeitsarbeit. Ein Service muss entscheiden, welche Entitäten und Routen portabel sind, wie Cache-Keys ausgerichtet werden, wie sich Purge-Semantiken unterscheiden, wie Logs normalisiert werden, wie Sicherheitsregeln dargestellt werden und welcher Anbieter während eines Incidents autoritativ ist. Multi-CDN ist keine kostenlose Redundanz. Es ist ein weiteres akzeptiertes Änderungssystem.
Fastlys Fall ist am stärksten, wenn ein Team Edge-Verhalten mit hoher Kontrolle wünscht und bereit ist, diese Kontrolle als Software zu betreiben. Es ist am schwächsten, wenn ein Käufer möchte, dass der Edge die betriebliche Verantwortung entfernt.
Was Käufer messen sollten
Die nützliche Metrik sind die Kosten pro akzeptiertem Edge-Change. Das umfasst die Lizenz- und Nutzungskosten, ist aber breiter als die Rechnung. Es umfasst die Zeit, um die Änderung zu spezifizieren, zu erstellen, zu testen, zu überprüfen, zu aktivieren, zu beobachten, Ausnahmen zu behandeln, sie bei Bedarf rückgängig zu machen und die resultierende Konfiguration im Laufe der Zeit zu warten. Es umfasst auch die Wechselkosten, wenn die Organisation später das Verhalten auf ein anderes CDN, einen Cloud-Anbieter, Open-Source-Infrastruktur oder zurück zur Origin-Anwendung verlagern möchte.
Ein Käufer kann dies vor Vertragsunterzeichnung oder Erweiterung konkretisieren. Wählen Sie aktuelle oder erwartete Änderungen aus und führen Sie sie durch eine Checkliste. Für eine Cache-Änderung: definieren Sie die Entitäten, Varianten, Schlüssel, Purge-Methode, Origin-Auswirkungen und Evidenz. Für eine Compute-Änderung: definieren Sie lokale Tests, Laufzeitfehler, Abhängigkeitsversionen, Staging-Verhalten, Produktionsprüfungen und Rollback. Für eine Sicherheitsregel: definieren Sie Bedingungssatz, Aktion, Protokollierung, Fehlalarme und Rollback.
Für eine Logging-Änderung: definieren Sie Ziel, Aufbewahrung, Kosten und Alarmverantwortlichen. Für eine Terraform-Änderung: definieren Sie Zustand, Sperrung, Drift, dynamische Ressourcen und Aktivierungsrichtlinie.
Vergleichen Sie dann Alternativen mit demselben Nenner. Wie würde dieselbe Änderung mit dem aktuellen CDN funktionieren? Mit einer Cloud-Edge-Plattform? In der Origin-Anwendung? Mit Open-Source-Varnish? Mit einem manuellen Ticket? Ohne etwas zu tun? Die Antwort wird je nach Organisation variieren. Wichtig ist, dass Fastly gegen echte Arbeit bewertet wird, nicht gegen generische CDN-Slogans.
Es gibt Wachpunkte. Wenn Edge-Änderungen zu viele Spezialisten erfordern, steigen die Wartungskosten. Wenn die Purge-Strategie schlecht verstanden wird, steigt das Cache-Risiko. Wenn Logging teuer oder unvollständig ist, sinkt das Rollback-Vertrauen. Wenn API-Token überprivilegiert sind, steigt das Automatisierungsrisiko. Wenn Sicherheitsregeln nicht gegen repräsentativen Verkehr getestet werden, werden Fehlalarme zu einem Geschäftsrisiko. Wenn das Kunden-Origin-Verhalten nicht im Plan enthalten ist, kann eine erfolgreiche Fastly-Aktivierung dennoch einen Anwendungsvorfall verursachen.
Es gibt auch positive Signale. Wenn ein Team Edge-Änderungen als versionierte, überprüfte und testbare Einheiten ausdrücken kann; wenn es Aktivierungsereignisse an Verkehrsprotokolle und Origin-Metriken binden kann; wenn es ohne Raten rückgängig machen kann; wenn es mehr als einem Ingenieur beibringen kann, wie die Services funktionieren; wenn es Token und Rollen eingrenzen kann; und wenn es Live-Checks in den relevanten Regionen durchführen kann, werden Fastlys Entwicklerkontroll-Ökonomie viel überzeugender.
Das Urteil
Fastly, Inc. muss am akzeptierten Edge-Change gemessen werden. Seine Plattform hat ernsthafte Zutaten für diesen Standard: versionierte Services, explizite Aktivierung, Rollback auf frühere Versionen, Compute-Tools, lokales Testen, Fiddle, Purge-APIs, Soft-Purge, Echtzeitprotokolle, Ereignisprotokolle, Terraform-Integration, API-Automatisierung, WAF-Regeln und Rate-Limiting. Das sind die richtigen Grundlagen für ein Unternehmen, das Entwicklern ermöglichen möchte, den Verkehr am Edge zu gestalten.
Die Last des Käufers besteht darin, die Grundlagen in ein Betriebssystem zu verwandeln. Fastly kann nicht den richtigen Cache-Key, die angemessene Sicherheitsausnahme, die Revalidierungskapazität des Origin, die akzeptable Fehlalarmrate, die Aufbewahrungsregel für Edge-Logs oder den Personalplan für VCL kennen. Es kann Teams einen leistungsstarken Ort geben, um Änderungen vorzunehmen. Es kann nicht jede Änderung korrekt machen.
Deshalb ist die geschäftliche Frage nicht, ob Fastly schnell, programmierbar oder groß ist. Die öffentlichen Beweise unterstützen, dass es eine substanzielle programmierbare Edge-Plattform mit bedeutender Unternehmensnutzung ist. Die Frage ist, ob die gewöhnlichen Produktionsänderungen des Kunden billiger und sicherer werden, nachdem die vollen Kosten für Überwachung, Tests, Integration, Protokollierung, Incident-Response, Rollback und zukünftige Wechsel gezählt wurden.
Wenn die Antwort ja ist, kann Fastly wichtige Arbeit von langsamen Origin-Releases auf eine reaktionsschnelle, beobachtbare Edge-Schicht verlagern. Wenn die Antwort nein ist, kann dieselbe Kontrolle in ein weiteres Produktionssystem mit eigenen Spezialisten, Anmeldeinformationen, verstecktem Zustand und Fehlermodi umschlagen. Das Produkt wird am besten als Kraftmultiplikator für disziplinierte Teams verstanden, nicht als Ersatz für Disziplin.