
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Geschichte
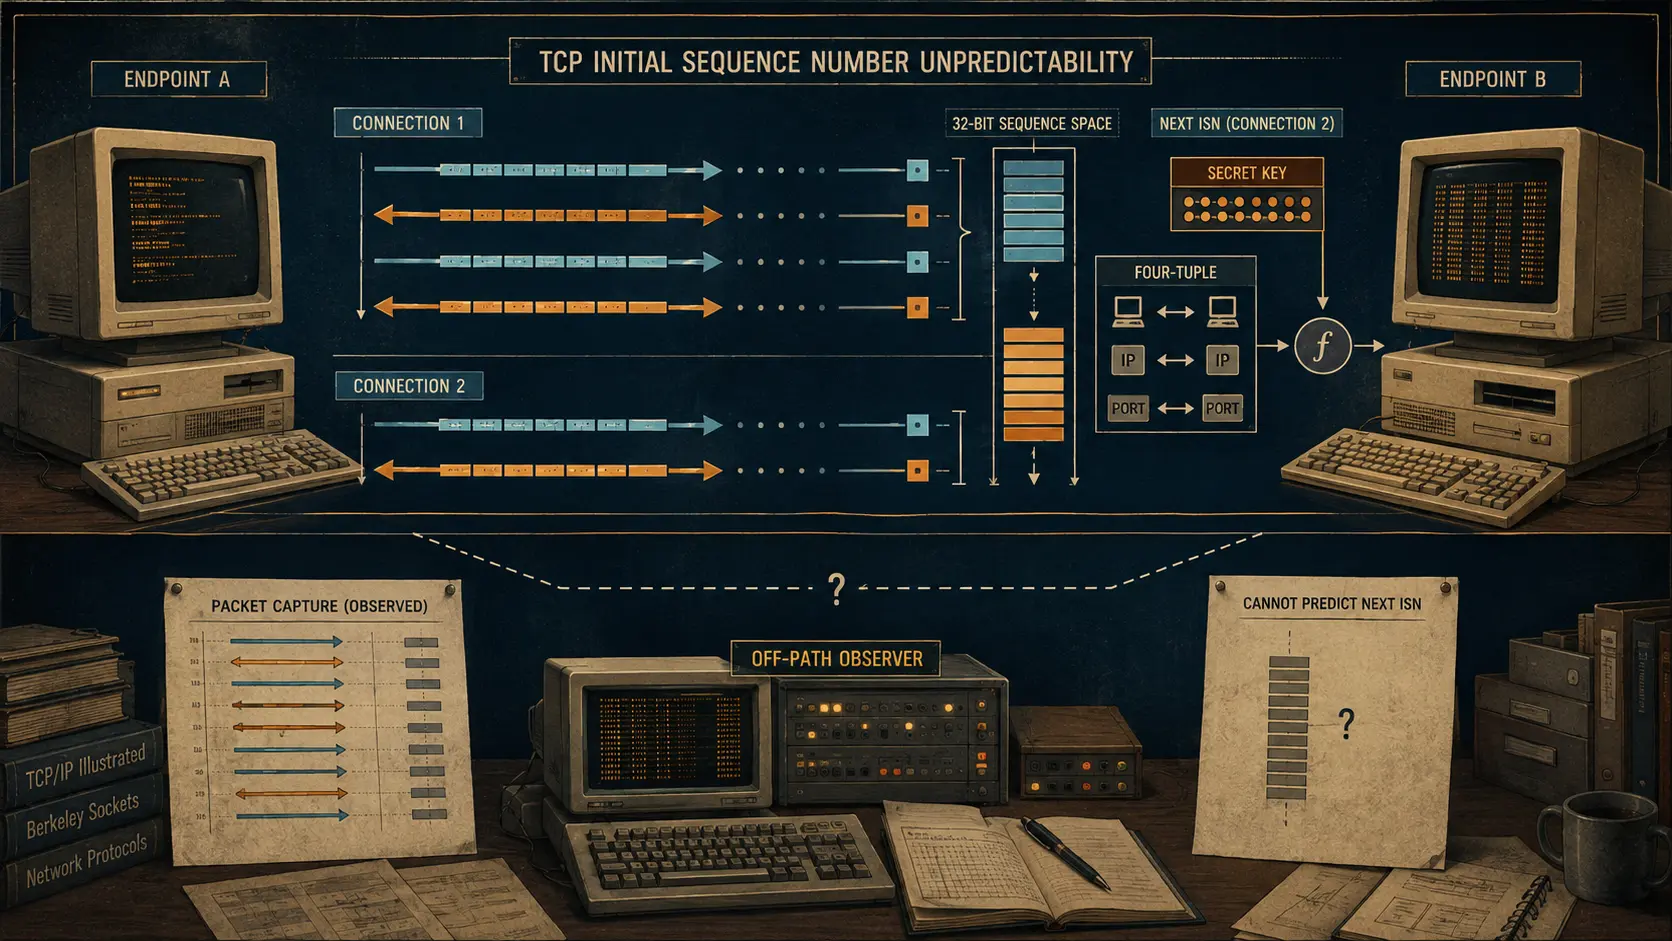
Die Zahl, die für einen Angreifer abseits des Pfades schwerer vorherzusagen wurde: TCP-Anfangssequenznummern
Eine TCP-Verbindung beginnt mit dem Austausch von Zahlen. Der historische Wandel verbarg diesen Austausch nicht; er verhinderte, dass ein sichtbarer Wert den Startpunkt der nächsten Verbindung verriet.
Globale institutionelle Trends
Eine gültige Softwaresignatur ist kein dauerhafter Berechtigungsnachweis
Eine erfolgreiche Prüfung kann die Berechtigung überdauern, die eine Veröffentlichung legitimierte. Kryptografie bestätigt Bytes, nicht die fortbestehende Freigabebefugnis.

Geschichte
Die Kette, die einen öffentlichen Schlüssel glaubwürdig machte: PEM-Zertifikatsverwaltung
Ein öffentlicher Schlüssel weist seinen Besitzer nicht aus eigener Kraft aus. RFC 1422 ordnete die Zuordnung von Namen und Schlüsseln deshalb in ein System aus Zertifikaten, Zertifizierungsstellen, Validierungspfaden und Sperrinformationen ein.
Geschichte
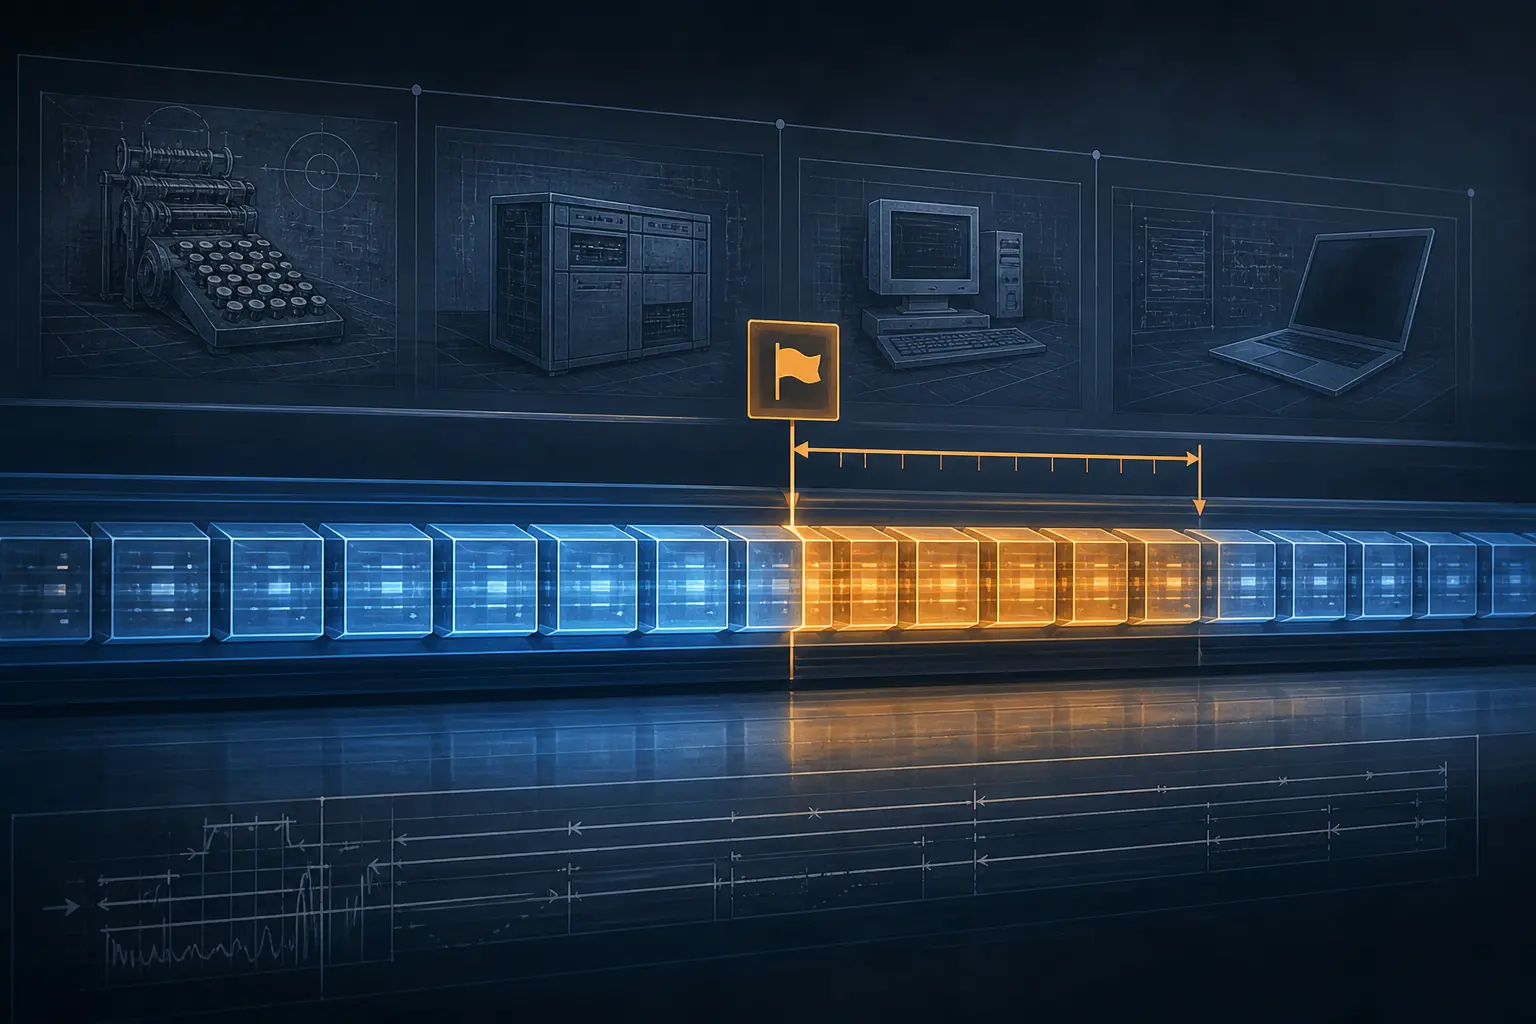
Der Zeiger, der nie außerhalb des Datenstroms lag: TCP-Urgent-Daten
TCP-Urgent-Daten sind eine kleine Steuerungsfläche mit langer Geschichte. Das URG-Flag macht einen 16-Bit-Urgent-Zeiger wirksam, doch RFC 793 beschrieb dessen Grenzpunkt auf zwei widersprüchliche Arten. Die Unklarheit wanderte aus der Spezifikation in Implementierungen und…

Globale Cloud-Dienste-Trends
Die Entfernung eines Root-Zertifikats ist zuerst eine Flottenmigration und erst dann ein Browser-Update
Ein Root-Programm kann in einer neuen Version bestimmten Roots oder Zertifizierungsstellen das Vertrauen entziehen, während viele Anwendungen weiter mit alten, privaten oder eingebetteten Stores arbeiten. Abgeschlossen ist die Sicherheitsänderung erst, wenn die relevanten Systeme…
IETF
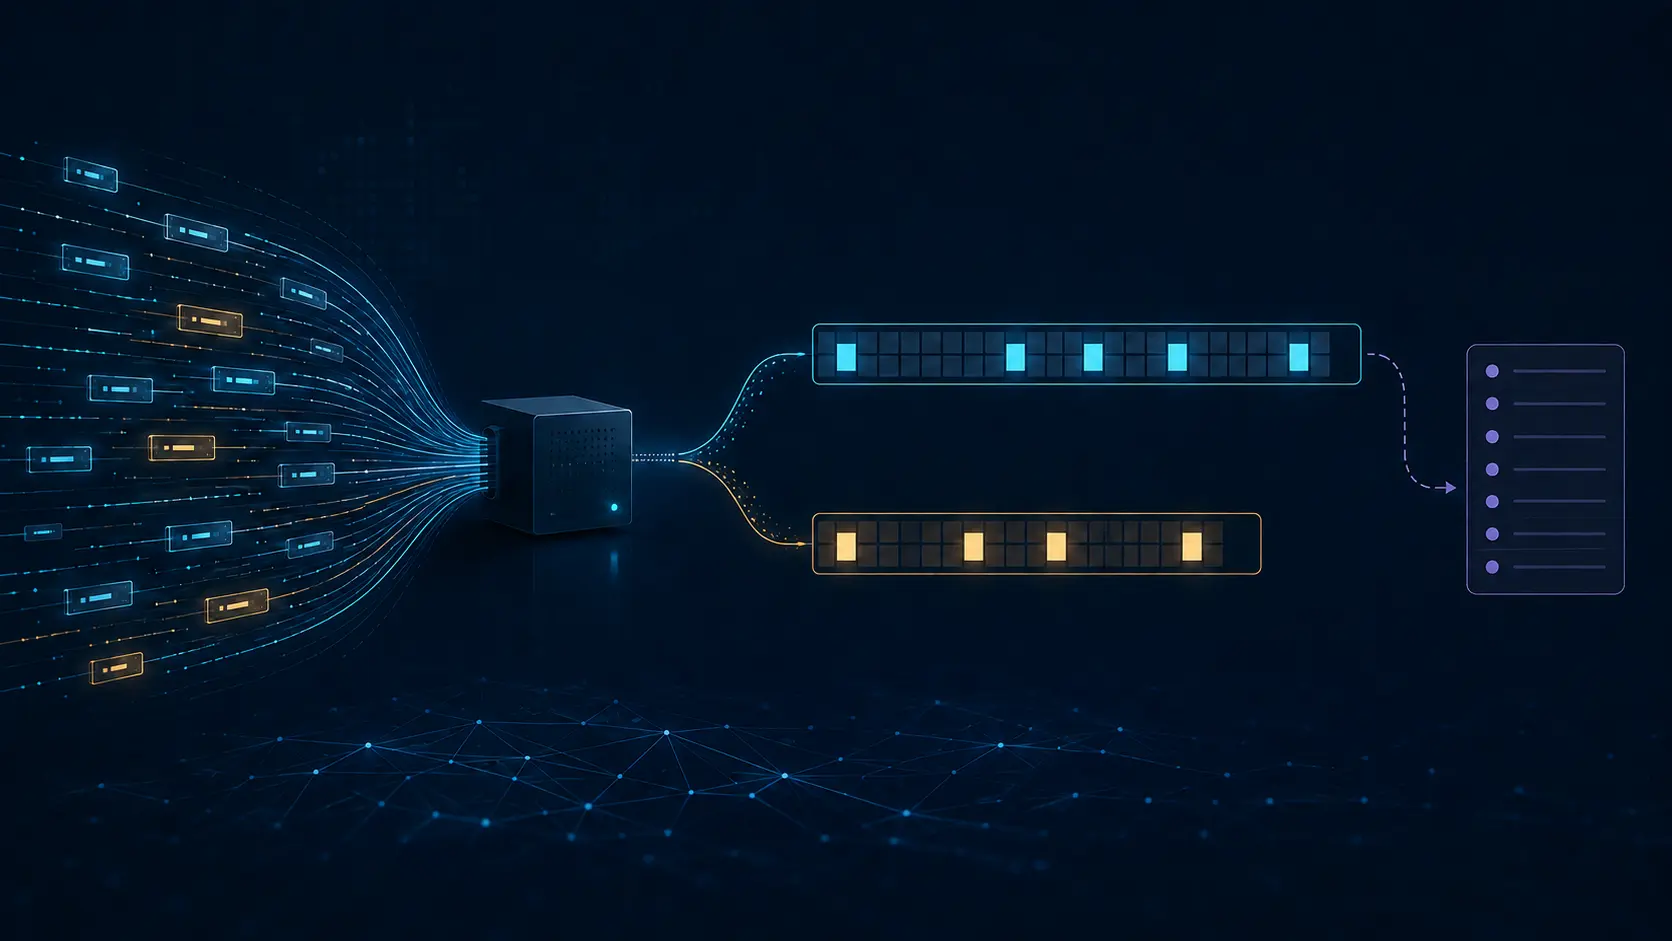
Die Bitmap sagt, dass eine UDP-Option erschien – nicht, was sie tat: RFC 9870
RFC 9870 gibt IPFIX-Exportern ein kompaktes Format für die in einem Flow beobachteten UDP-Optionsarten. Die Aussage bleibt bewusst eng: Sie belegt beobachtete Präsenz, nicht Paketfolge, Verarbeitung am Empfänger oder Anwendungserfolg.
Fallakte
Bei Python ist ein angenommener PEP weder eine Release-Zusage noch ein Implementierungsnachweis
Zwischen einer beschlossenen Sprachidee und einem auslieferbaren Python-Artefakt liegen mehrere bewusst getrennte Kontrollpunkte. Wer sie in „angenommen“ zusammenzieht, verleiht einer Entscheidung Beweiskraft, die erst spätere Arbeit liefern kann.

Geschichte
Sechs Oktette wurden erst mit der bekannten Domäne zur Adresse: RFC 1449
Ein Datenexport kann bitgenau und dennoch unbrauchbar sein. Sechs erhaltene Oktette lassen sich bequem als vier Oktette IPv4-Adresse und zwei Oktette UDP-Port lesen. In RFC 1449 war diese Lesart aber nur zulässig, wenn daneben die UDP-Transportdomäne stand. Der Diskriminator war…

Geschichte
Die Datenbank nannte eine Adresse. Die Antwort folgte dem Paket zurück: RFC 1445
Ein eingegangener Request widersprach dem Adressbuch. RFC 1445 ließ beide Tatsachen stehen: Neue Anfragen gingen an den konfigurierten Ort, die Antwort aber an Transportdomäne und Adresse des tatsächlich eingetroffenen Requests. Der laufende Pfad erhielt Vorrang für genau eine…

Fallakte
Bei Apache ist eine Release-Abstimmung weder ein Code-Veto noch eine technische Board-Entscheidung
Bei der Apache Software Foundation kann ein Committer Code ändern, ein qualifizierter Wähler eine Codeänderung anhalten, ein PMC ein formelles Release beschließen und das Board die Körperschaft beaufsichtigen. Diese Handlungen gehören zu derselben Foundation, belegen aber nicht…

Berichte
RIPEs Flipchart-Versuch: Wer übernimmt den nächsten Schritt?
Ein Papierbogen brachte auf RIPE 92 Forscher und Netzbetreiber ins Gespräch. Der neue Rückblick von RIPE NCC legt einen überschaubaren nächsten Test nahe: eine gemeinsam angenommene Frage, bevor aus einem Kontakt stillschweigend Datenzugang oder eine Wartungszusage wird.

Geschichte
Die Uhr ging zurück. Der Schlüssel musste wechseln: RFC 1446
Eine alte Sicherung kann Konfiguration wiederherstellen, aber keine vergangene Sicherheitsgeschichte. Genau diese Differenz machte RFC 1446 sichtbar. Startete ein SNMPv2-Teilnehmer nach einem Ausfall mit einem früheren Authentifizierungszähler und demselben privaten Schlüssel…

Geschichte
Der Schlüssel wechselte vor der Antwort. Der Manager musste beide behalten: RFC 1446
Der entfernte Agent hatte den neuen geheimen Wert bereits festgeschrieben. Seine Antwort wurde deshalb mit diesem Wert gebildet. Der Manager wartete auf genau diese Antwort, bevor er seine eigene Datenbank umstellen wollte. RFC 1446 machte aus diesem Zwischenraum einen…
Fallakte
Der Name blieb. Das Modul änderte sich: RFC 9890
Die Änderungsprüfung sah vor und nach dem Upgrade denselben YANG-Modulnamen und denselben XML-Namensraum. Daraus wurde „kein Schemawechsel“. RFC 9890 begrenzt diese Aussage: Revisionen behalten beide Kennungen, damit veränderter Inhalt derselben Modulfamilie zugeordnet bleibt.

Geschichte
Der Modulname blieb. Das Gerät belegte seine Version nicht: RFC 1442
Ein Managementsystem kann exakt wissen, welche Ausgabe einer MIB es geladen hat, und trotzdem nicht wissen, welche Ausgabe ein Gerät tatsächlich implementiert. RFC 1442 gab SNMP-Informationsmodulen eine beständige Identität samt Revisionsgeschichte. Zugleich ordnete das Dokument…

Geschichte
Dieselbe Anwendung überquerte zwei Versionen. Der Proxy änderte die Operation: RFC 1452
Die Anwendung verlangte eine gebündelte Abfrage. Beim alten Agenten kam nur ein nächster Schritt an. Dazwischen wählte ein zweisprachiger Manager anhand einer lokalen Datenbank SNMPv1, löschte die Wiederholungsangaben und schrieb den PDU-Typ um. RFC 1452 schuf Transparenz, indem…

Kreative
Stefan Savage und die Vermessung der Cyberkriminalität als System
Die Forschung von Stefan Savage hat einzelne Angriffsgeschichten immer wieder durch Messungen von Datenverkehr, Lieferketten, Anreizen und Ausfallpfaden ersetzt. Von DDoS und Netzwerkwürmern bis zu Spam, Zahlungsnetzen, Cloud-Infrastruktur und vernetzten Fahrzeugen folgt sie…

Fallakte
Die Slice-Kennung erreichte den Transportrand. Die Garantie musste erst gebaut werden: RFC 9889
RFC 9889 trennt den Namen eines 5G-Slice von seiner technischen Einlösung: Das Transportnetz muss Verkehr klassifizieren, Ressourcen zuweisen, Zustand installieren und die Wirkung messen.

Kreative
Stefan Savage und die Vermessung von Cyberkriminalität als System
Stefan Savages Forschung ersetzte Angriffserzählungen immer wieder durch Messungen von Datenverkehr, Lieferketten, Anreizen und Fehlerpfaden. Von Denial-of-Service und Würmern bis zu Spam, Zahlungsnetzen, Cloud-Infrastruktur und vernetzten Fahrzeugen besteht die wiederkehrende…
Berichte
APNICs Automatisierungskurs bereitet auch die nächsten Dozenten vor
In Mumbai sollen erfahrene Netzingenieure lernen, selbst zu unterrichten und Übungslabore aufzubauen. Das gibt dem Kurs eine zweite Aufgabe: Er soll eine Übergabe ermöglichen, bevor Automatisierung Ende 2026 aus APNICs Dozentenprogramm ausscheidet.