
Zusammenfassung
- RFC 9531 baut beim Rückweg von Content/Data hopweise ein Path Label auf; ein späterer Interest kann die Folge vorlegen, um nächste Weiterleitungsentscheidungen zu beeinflussen.
- Der Pfad kann bei einem Erzeuger oder Forwarder-Cache enden, durch Interface- oder FIB-Änderungen veralten und durch PIT-Aggregation oder Fallback anders ausgeführt werden als beabsichtigt.
- Belastbare Entscheidungen benötigen einen verbundenen Beleg für Entdeckung, Label-Lebenszyklus, Antwortinstanz, Inhaltsvalidierung, Messung, lokale Regel und Ergebnis.
Zweimal kamen Daten zurück. Beim ersten Mal brachte die Antwort ein vollständiges Path Label mit; beim zweiten Mal akzeptierte das Netz denselben Wert. Aus zwei grünen Ereignissen entsteht schnell die Behauptung, derselbe Pfad habe denselben Erzeuger erreicht.
Das Label belegt weniger – und gerade deshalb ist es nützlich.
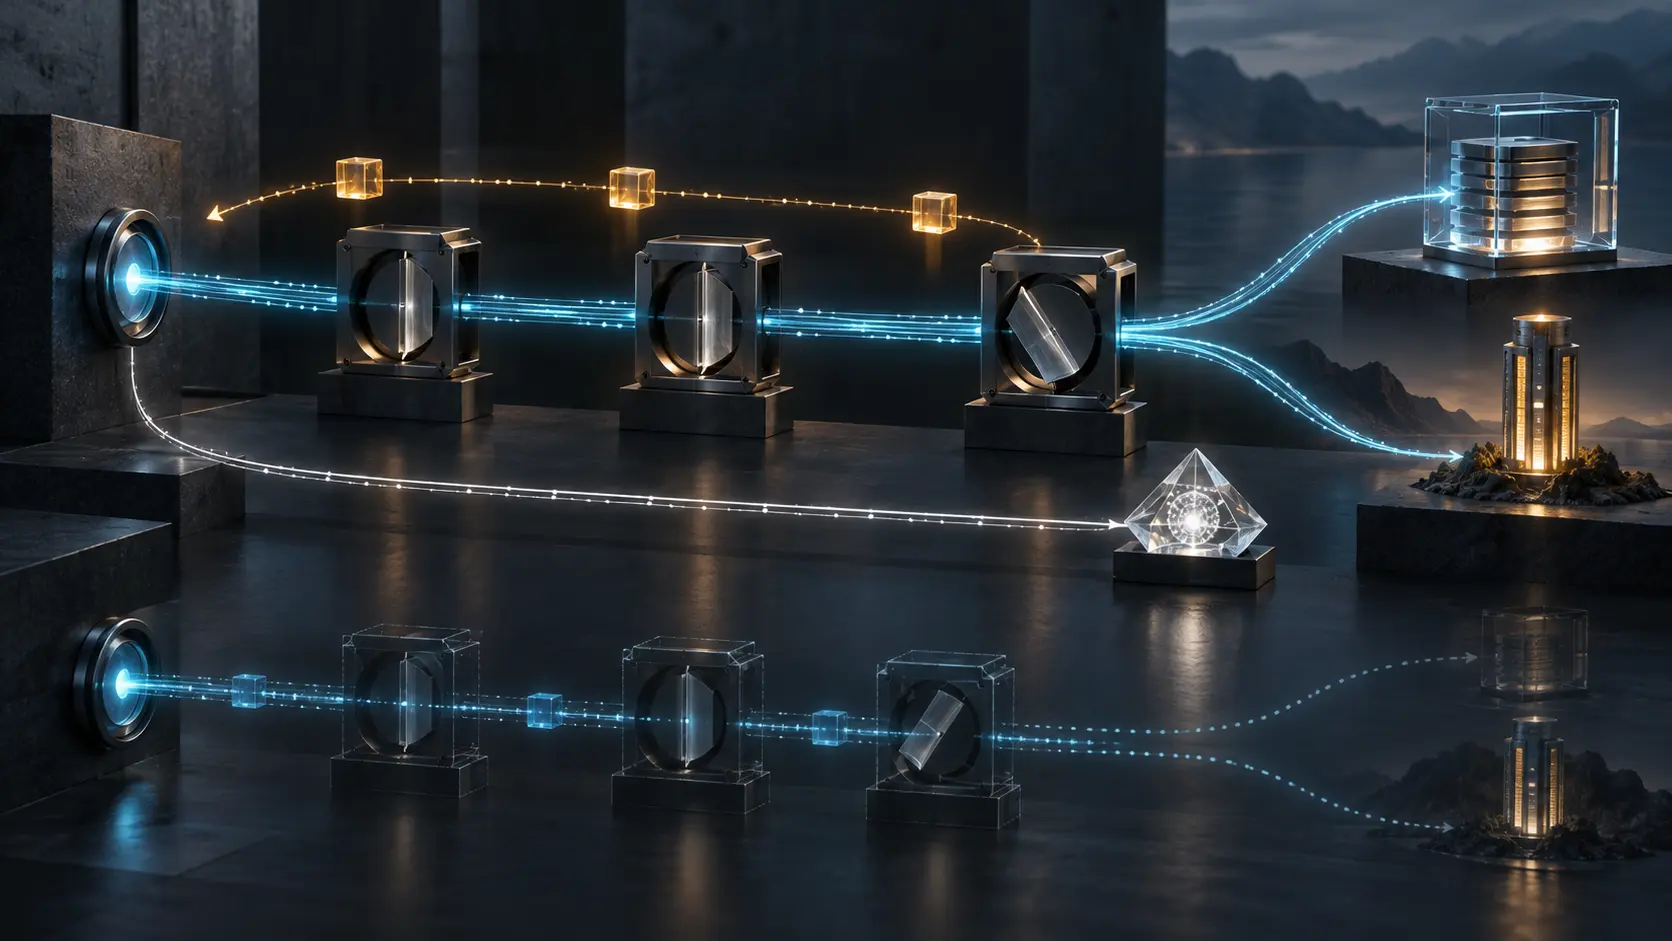
RFC 9531 beschreibt experimentelles Path Steering für CCNx und NDN. Ein gewöhnlicher Interest startet die Entdeckung. Auf dem Rückweg fügt jeder beteiligte Forwarder anhand seines Eingangsinterfaces ein Nexthop Label zu Content/Data hinzu. Legt der Verbraucher die fertige Folge einem späteren Interest bei, liest jeder Knoten das aktive Label und prüft zugleich per Longest Name Prefix Match, welche Nexthops seine aktuelle FIB für den Namen zulässt.
Das Verfahren ist keine freie Source Route am Routing vorbei. Es wiederholt eine frühere Auswahl nur innerhalb des heute ausführbaren Zustands. Auch der Status setzt Grenzen: Der RFC ist ein Experimental-Dokument der IRTF ICNRG, kein IETF-Produkt und kein Internet Standard.
Hinter dem letzten Hop kann ein Cache stehen
Die Definition nennt ausdrücklich zwei Ziele: einen Erzeuger oder einen Forwarder-Cache, der den angeforderten Gegenstand liefern kann. Beide erfüllen den Interest, sind aber nicht dieselbe Beweisquelle.
RFC 8569 löst benannte Inhalte von einem festen Netzwerkendpunkt. Eine FIB kann auf eine lokale Anwendung, einen Content Store oder ein entferntes System weisen. Herkunft und Integrität des Content Object besitzen eine eigene Kette: Signatur, MAC, Hashbindung, schwächere Prüfung oder keine Absicherung. KeyId- und Objekthash-Beschränkungen können zulässige Antworten einschränken; warum einem Schlüssel für einen Namensraum zu vertrauen ist, bleibt eine weitere Frage.
Das Path Label sagt nicht, ob Ursprungserzeuger oder Zwischencache geantwortet haben. Es beweist weder Frische noch die Vertrauenswürdigkeit des Signierers oder die Akzeptanz durch die Anwendung. Es trägt Forwarding-Kontext, keine Identität.
Pfadeigenschaften entstehen durch Beobachtung
Im Label steht nicht „niedrige Latenz“, „verlustarm“, „vertrauenswürdig“ oder „bestimmte Jurisdiktion“. Die Entdeckung läuft mit einem normalen Datenaustausch; Eigenschaften kennt der Verbraucher nur implizit aus Messungen.
RFC 9531 nennt relevante Anwendungen: Multipath-Diagnose, vergleichbare Messreihen, Multipath-Staukontrolle und den Versuch, vergiftete Caches zu umgehen. Zugleich bleiben zentrale Fragen offen. Werden Ping und Traceroute genauer? Verbessern sich Leistung und Robustheit? Der experimentelle Status ist hier sachlich: Antworten müssen aus laufenden Systemen kommen.
Wer einem Label eine Eigenschaft zuordnet, braucht Zeitfenster, Stichprobe, Data-Identität, Antwortklasse und Änderungen zwischen den Läufen. Gleichbleibende Bytes ersetzen keinen gleichbleibenden Netzkontext.
Laufender Zustand kann das Label widerrufen
Interfaces verschwinden, FIB-Einträge konvergieren. Ein Nexthop Label, das bei der Entdeckung möglich war, kann später für das Namenspräfix ungültig sein. RFC 9531 definiert dafür einen InterestReturn/NACK „invalid path label“. Der Rückweg ergänzt die Pfadinformation, damit der Verbraucher die Stelle des Bruchs erkennen kann.
Im FALLBACK_MODE darf der Forwarder stattdessen normale FIB-Auswahl verwenden. Content/Data kann trotzdem eintreffen. Das ist Dienstwiederherstellung, nicht der Nachweis des angeforderten Pfads. Nur der Vergleich von gesendetem und zurückgegebenem Label macht die Abweichung sichtbar und ermöglicht, alten Zustand zu verwerfen.
„Data empfangen“ und „exakt gesteuert“ sind verschiedene Kennzahlen. Wer beides zusammenzählt, lässt Recovery wie Beweis aussehen.
Auch die Label-Lebensdauer ist absichtlich kurz. Das festgelegte Nexthop Label umfasst 12 Bit. Der RFC hält reine Brute-Force-Härte bei dieser Größe für untauglich und empfiehlt Wechsel mindestens alle paar Minuten. Ein rotierender Token ist kein dauerhafter Identifikator.
PIT-Aggregation kann die Anweisung verschlucken
Die Pending Interest Table darf passende Interests zusammenfassen, selbst wenn Path Label oder Discovery Mode voneinander abweichen. Die Ankunftsreihenfolge bestimmt dann das Verhalten.
Kommt ein Discovery-Interest zuerst, kann ein Interest mit gewünschtem Pfad aggregiert und seine Steuerungsabsicht ignoriert werden. In umgekehrter Reihenfolge entdeckt die spätere Anfrage womöglich nichts Neues. Parallele Versuche können alle den einen Pfad erhalten, den ein einziges Data-Paket mitführt. Management-Werkzeuge sollen deshalb eindeutige Namenssuffixe verwenden, wenn Aggregation unerwünscht ist.
Die Akte muss Verbraucherabsicht, vom Forwarder akzeptierten Zustand und beobachtete Antwort trennen. Ein Label im ausgehenden Interest beweist keine durchgehende Ausführung.
Verschlüsselung schützt die Steuerungsstruktur
Ein böswilliger Verbraucher könnte Nexthop Labels erraten, um Interests auf Wege zu lenken, die das Routing nicht gewählt hätte. Der Invalid-Label-NACK kann den fehlerhaften Hop offenbaren: hilfreich bei der Diagnose, hilfreich aber auch für gezieltes Raten. Rotation und das Unterdrücken des Hop Count wägen beide Seiten gegeneinander ab.
Der RFC beschreibt zusätzlich symmetrische Hop-by-Hop-Verschlüsselung. Jeder Forwarder verbirgt den Rest des Stapels mit einem eigenen, nicht geteilten Schlüssel und lässt nur das aktive oberste Label sichtbar.
Das schützt Path Steering gegen Manipulation. Es authentisiert keinen Erzeuger, validiert kein Content Object und bescheinigt keine Pfadeigenschaft. Kryptografischer Schutz einer Weiterleitungsanweisung schafft keine Anwendungsautorität.
Aus getrennten Belegen einen Entscheidungsnachweis bauen
Der Nachweis beginnt mit dem Discovery-Austausch: Verbraucher, Interest-Name und Restriktionen, Modus, zurückgegebenes Data, Validierung, rohe Label-Bytes und Zeitpunkt. Dazu kommen Schutzmodus, Hop Count, erkennbare Rotationsepoche, NACK, Fallback, Rückgabeabweichung und mögliches PIT-Aggregat.
Danach wird die Antwortinstanz bestimmt: Erzeuger, lokale Anwendung oder Content Store? Welcher KeyId oder Hash wurde geprüft? Welche Vertrauensregel verband Schlüssel und Namen? Messungen nennen Verfahren, Fenster und Stichprobe. Zum Schluss folgen Richtlinienversion, Entscheider, Handlung und Anwendungsergebnis.
So bleiben die Realitätsebenen von Heng Lu getrennt. Konfiguration ist keine Ausführung. Ein gesendetes Label ist kein befolgtes Label. Ein zurückgegebener Pfad ist kein dauerhafter Pfad. Ein Pfad ist keine Identität. Ein validiertes Objekt ist keine Autorisierung. Running-Code-Primat bedeutet, das tatsächlich Ausgeführte festzuhalten; eine minimale gemeinsame Spezifikation lässt Entscheidungsschwellen lokal.
Was die Quellen nicht belegen
Das geschlossene Paket weist keine Implementierung durch einen benannten Hersteller, Betreiber oder ein öffentliches Netz nach. Es enthält keine Adoptionsquote, Produktionsleistung, reale Attacke oder nachgewiesene Umgehung eines vergifteten Caches. Fachaufsatz und RFCs tragen Mechanismus und Grenzen, nicht eine erfundene Marktnachricht.
Die präzise Leistung von RFC 9531 genügt: ausgeführten Forwarding-Kontext zurückgeben und den nächsten Interest kontrollierbarer machen. Führung versagt dort, wo dieser kurzlebige Zustand zu einem Versprechen über Identität, Bestand oder Ergebnis hochgestuft wird.
Quellen
- RFC-Editor-Informationen zu RFC 9531
- RFC 9531 — Path Steering in CCNx und NDN
- RFC 9531 — Klartext
- RFC 9531 — XML-Quelle
- Errata zu RFC 9531
- IETF-Datatracker-Historie
- Moiseenko und Oran — Path Switching in Content Centric and Named Data Networks
- RFC 8569 — CCNx-Semantik
- RFC 8609 — CCNx-Nachrichten im TLV-Format
- RFC 8793 — ICN-Terminologie
- RFC 9217 — Offene Fragen pfadbewusster Netze
- RFC 9507 — ICN Traceroute
- RFC 9508 — ICN Ping
- RFC 7945 — ICN-Bewertung und Sicherheit
- NDN Packet Format Specification
- Heng Lu — Running-Code-Primat
- Heng Lu — Minimale Anfangsspezifikation und lokale Entscheidung
- Heng Lu — Realitätsebenen und symbolische Macht
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten