
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Fallakte
Der HSM konnte SLH-DSA. Das Zertifikat hatte trotzdem den falschen Modus: RFC 9909
RFC 9909 bindet Pure und HashSLH-DSA an exakte X.509-Kennungen. Die Wahl ist eine Betriebsentscheidung vor der Ausstellung: Speichergrenzen, Byteformat, keyUsage, Zertifikatspfad und Anwendungspolitik bleiben eigenständige Nachweise.

Fallakte
Der Klassifikator benannte den Datenstrom. Seine Behandlung bewies er nicht: RFC 9892
RFC 9892 gibt einem DLEP-Modem eine genaue Sprache für Paketklassen. Die Bezeichnung bleibt jedoch eine lokale Auswahlbeschreibung: Ob eine Erweiterung sie verwendet, der Router sie installiert und ein Paket die behauptete Behandlung erhält, sind eigenständige Nachweise.

Geschichte
Der Agent beanspruchte die Gruppe. Das Objekt musste trotzdem antworten: RFC 1444
Ein Typenschild beschreibt die gelieferte Maschine; der laufende Prüfstand zeigt, was sie tatsächlich tut. RFC 1444 trennte 1993 genau diese Ebenen für SNMPv2: Objektgruppe, Mindestkonformität und die Fähigkeiten einer Produktversion wurden präzise beschreibbar. Der…

Fallakte
Der Client schätzte die Verzögerung. Das Prüfzeitfenster blieb beim Server: RFC 9891
RFC 9891 lässt einen ACME-Client die erwartete Laufzeit durch ein Delay-Tolerant Network melden. Aus der Schätzung wird aber keine Fristsetzung: Der Server begrenzt das Fenster, bewertet die Perspektiven und verantwortet das Ergebnis.

Geschichte
Das Netz hatte Bandbreite. Die Anwendung hungerte trotzdem: RFC 1453
Eine schnelle Leitung kann einwandfrei funktionieren, während die Wiedergabe stockt. RFC 1453 nahm 1993 genau diese Trennung ernst: Bandbreite im Netz war noch keine Bandbreite für den Benutzerprozess. Dazwischen lagen Transport, Betriebssystem, Treiber, Puffer und eine Anwendung…
Fallakte
In Kubernetes ist ein als implementable markiertes KEP weder eine Release-Aufnahme noch ein Supportversprechen für einen Cluster
Wird eine Kubernetes-Änderung pauschal als „genehmigt“ bezeichnet, verschwindet oft die Entscheidungskette, die dieses Wort eigentlich sichtbar machen müsste. Approver aus den betroffenen SIGs können ein KEP als implementable einstufen. Das Release-Team verfolgt gesonderte…
Fallakte
Ein CVE-Record ist eine Koordinationsreferenz, kein Beleg für Patch oder Remediation
Ein CVE-Identifier löst zunächst ein Zuordnungsproblem. Er gibt unterschiedlichen Beteiligten einen belastbaren Bezugspunkt, damit ein Forschungsbericht, ein Advisory, ein Paket-Hinweis und eine lokale Untersuchung nicht versehentlich über verschiedene Dinge sprechen. Gerade weil…

IETF
Eine Signatur beweist nicht den Besitz des anderen Schlüssels: RFC 9883 und Erklärungen zum Besitz privater Schlüssel
Ein zweiter Zertifikatsantrag kann mit einem bereits zertifizierten Signaturschlüssel gültig signiert sein. Diese Signatur ist jedoch nur eine Behauptung — kein technischer Nachweis — dass der Antragsteller den anderen privaten Schlüssel kontrolliert, der hinter dem beantragten…

Geschichte
Das Paket, das antworten musste: TCPs Reparatur durch die Challenge ACK
Ein Reset innerhalb des Empfangsfensters durfte früher eine TCP-Verbindung löschen. RFC 5961 zog die Vertrauensgrenze enger: Ein plausibles Segment löst zunächst eine reversible Frage aus; erst zustandsgebundene Evidenz darf den irreversiblen Schritt ausführen.

Geschichte
Das ACK, das nicht sagen konnte, welches Paket angekommen war: Karns Regel zur Mehrdeutigkeit bei Retransmissionen
Ein ACK kann die Zustellung von Bytes bestätigen, ohne die auslösende Übertragungsinstanz zu benennen. Karns Regel behandelt diese Unsicherheit als Messgrenze: Der Zustellungszustand schreitet fort, doch das Ereignis ist normalerweise kein gültiger RTT-Messwert.

IETF
Der Signaturalgorithmus ist nicht die signierte Bytefolge: RFC 9882 und ML-DSA in CMS
Zwei CMS-Systeme wählen ML-DSA-65 für denselben Inhalt, doch die Prüfung scheitert, wenn das eine eine abschließende implizite Darstellung signiert und das andere den vollständigen SignedAttrs-DER-Wert mit dem expliziten SET OF-Tag prüft. Der Algorithmus stimmt überein, die…

Geschichte
Das Paket, das auf seinen Vorgänger wartete: Nagles Regel für kleine Segmente
Eine Ein-Byte-Schreiboperation brauchte keinen universellen Timer. Entscheidend war, ob die Verbindung bereits nicht bestätigte Daten im Flug hatte.
Globale Cloud-Dienste-Trends
Ein delegiertes TLS-Credential überträgt keine Kontrolle über die Domain
Ein kurzlebiges delegiertes Credential kann einem CDN-Edge erlauben, TLS ohne den langfristigen privaten Schlüssel des Zertifikatsinhabers zu terminieren. Das ist eine präzise kryptografische Delegation, keine Übertragung der Domain, der Befugnis zur Zertifikatsausstellung oder…

IETF
Der Algorithmusname ist noch kein Zertifikatsprofil: RFC 9881 und ML-DSA in PKIX
Die Analyse-Zusammenfassung zu Der Algorithmusname ist noch kein Zertifikatsprofil: RFC 9881 und ML-DSA in PKIX erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Ein Datenmodell ist kein Drahtprotokoll: RFC 9880 und die Grenzen von SDF-Protokollbindungen
Zwei Implementierungen können dasselbe Thing-Modell beanspruchen und sich dennoch auf der Leitung widersprechen: Die eine verwendet URL und JSON-Nutzlast, die andere eine numerische Kennung und andere Aufrufregeln. Der Grund ist eine implizite statt versionierte und geprüfte…

Geschichte
Die Sonde, die einen untätigen Peer nicht als ausgefallen feststellen konnte: TCP Keep-Alive
Eine inaktive TCP-Verbindung kann lange schweigen, ohne unterbrochen zu sein. Ein Keep-Alive-Austausch liefert einen begrenzten Hinweis auf den TCP-Zustand; eine einzelne ausbleibende Antwort erlaubt jedoch noch keinen abschließenden Ausfallbefund.

IETF
Ein hybrider SSH-Schlüsselaustausch macht Aushandlung zur Migrationsgrenze
Installierter Post-Quanten-Code beweist nicht, dass eine SSH-Sitzung ihn genutzt hat. RFC 10042 definiert drei hybride Verfahren, die ML-KEM mit einem bewährten elliptischen Austausch kombinieren. Schutz entsteht erst, wenn beide Seiten dasselbe Verfahren anbieten, die…

Geschichte
Das Fenster, das sich nicht Byte für Byte öffnen wollte: Wie TCP das Silly Window Syndrome vermeidet
Ein Empfänger kann einige freie Bytes besitzen, ohne sie sofort bekanntzugeben. Gerade diese Zurückhaltung verhindert, dass ein kleiner Fensterschritt den Takt einer ganzen TCP-Übertragung bestimmt.

Geschichte
Das Fenster, das sich schloss, ohne die Verbindung zu beenden: TCP im Persist-Zustand
Ein Empfangsfenster von null zwingt den Sender zum Anhalten, erklärt die Verbindung aber nicht für tot. Verloren gehen kann ausgerechnet die eine Nachricht, die wieder Platz meldet.
Geschichte
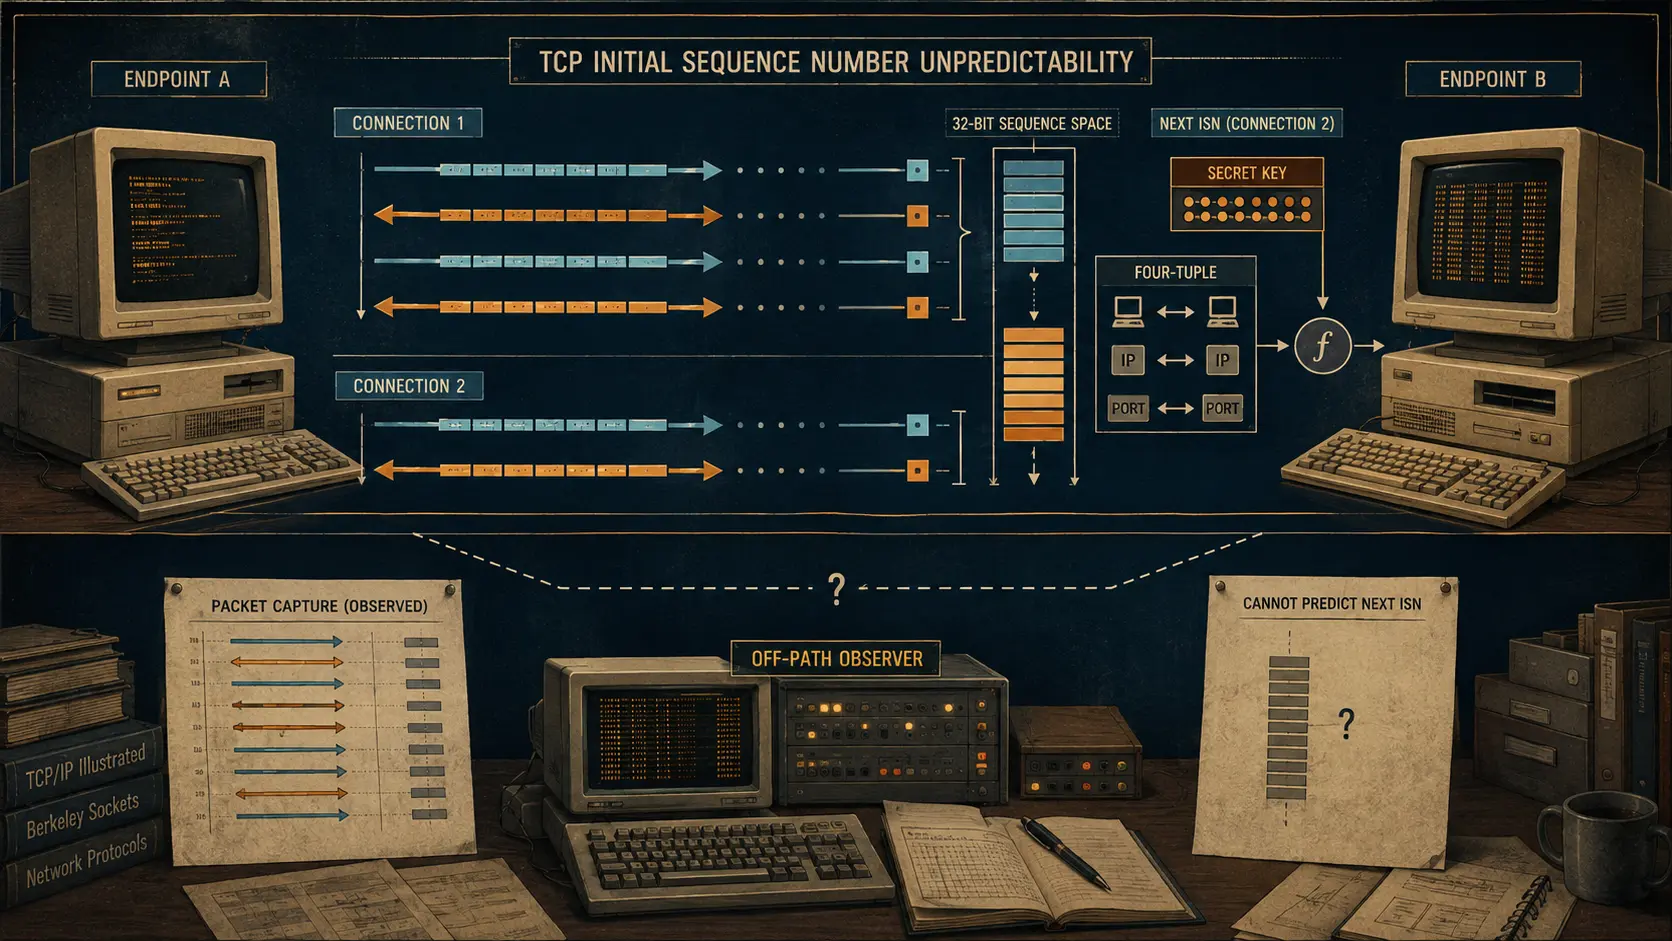
Die Zahl, die für einen Angreifer abseits des Pfades schwerer vorherzusagen wurde: TCP-Anfangssequenznummern
Eine TCP-Verbindung beginnt mit dem Austausch von Zahlen. Der historische Wandel verbarg diesen Austausch nicht; er verhinderte, dass ein sichtbarer Wert den Startpunkt der nächsten Verbindung verriet.