
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Die Bits, die TCP für die Zukunft aufbewahrte
1981 enthielt der TCP-Header sechs Positionen ohne unmittelbare Funktion. Ihre historische Bedeutung lag nicht einfach in freiem Platz, sondern in der Regel dahinter: beim Senden null setzen, keine private Bedeutung erfinden und eine spätere Norm abwarten. Zwei Jahrzehnte später…

Geschichte
Das Bit, das der TCP-Bestätigungsnummer Bedeutung gab
TCP reserviert immer 32 Bit für eine Bestätigungsnummer. Erst das ACK-Bit entscheidet, ob diese Bits den nächsten erwarteten Sequenzwert bezeichnen.

IETF
Die „verlorenen“ IETF-Protokolle waren noch da. Das Archiv braucht ein Integritätsmanifest
Zwei Sitzungsprotokolle schienen an der sichtbarsten Stelle eines Archivs zu fehlen: Ihr Link lieferte sie nicht aus. In einer synchronisierten Kopie der IETF-84-Unterlagen waren die Dateien für AVTCORE und MMUSIC jedoch vorhanden. Eine erweiterte Dateiendungs-Suche reparierte…

Geschichte
Die Zahl, die TCP sagte, wo die Daten begannen: Data Offset
Data Offset markiert die verlässliche Grenze zwischen dem vollständigen TCP-Header und dem ersten Byte der Anwendungsdaten.

Geschichte
Der Header, der nie gesendet wurde: Warum TCP IP-Adressen mitprüft
TCP überträgt keinen zusätzlichen Adress-Header. Beide Endpunkte setzen ausgewählte Angaben aus dem IP-Kontext für die Berechnung erneut zusammen.

Geschichte
Die beiden Flags, die Platz beanspruchen: Warum TCP SYN und FIN zählt
TCP nummeriert Bytes, reserviert aber zusätzlich je eine logische Position für zwei Steuerereignisse. SYN steht vor den ersten Daten, FIN nach den letzten. Dadurch gelten für beide dieselben Bestätigungs- und Wiederholungsmechanismen wie für den Datenstrom, ohne dass sie zu…

Geschichte
Der PUSH, der nie eine Nachrichtengrenze war: TCPs PSH-Flag
Es fordert Fortschritt im Byte-Strom, macht daraus aber keine Nachrichten.

Geschichte
Die vergessene Verbindung: Wie TCP einen halboffenen Zustand zurücksetzt
Eine Seite kann neu starten und den Zustand einer Verbindung verlieren, während die andere sie weiterhin als etabliert betrachtet. Der nächste Austausch legt den Widerspruch offen: Ein RST beendet den veralteten Zustand und ermöglicht einen neuen Verbindungsaufbau.

Globale institutionelle Trends
Wer bestimmt den Zeitpunkt der Abhilfe? ISCs praktische Autorität über BIND- und Kea-Sicherheitsupdates
ISC steuert den offiziellen Weg von der vertraulichen Schwachstellenkoordination bis zur Veröffentlichung unterstützter Korrekturen. Diese Stellung bündelt Information, Zeitplanung und Release-Produktion, verpflichtet aber nicht automatisch jeden Betreiber, Anbieter oder Fork zur…

Geschichte
Wenn beide Seiten zugleich anklopften: TCPs simultanes Öffnen
*Der TCP-Handshake verlangt keinen festen Client und Server: Beide Endpunkte können gleichzeitig beginnen und eine einzige Verbindung aufbauen.*
Geschichte
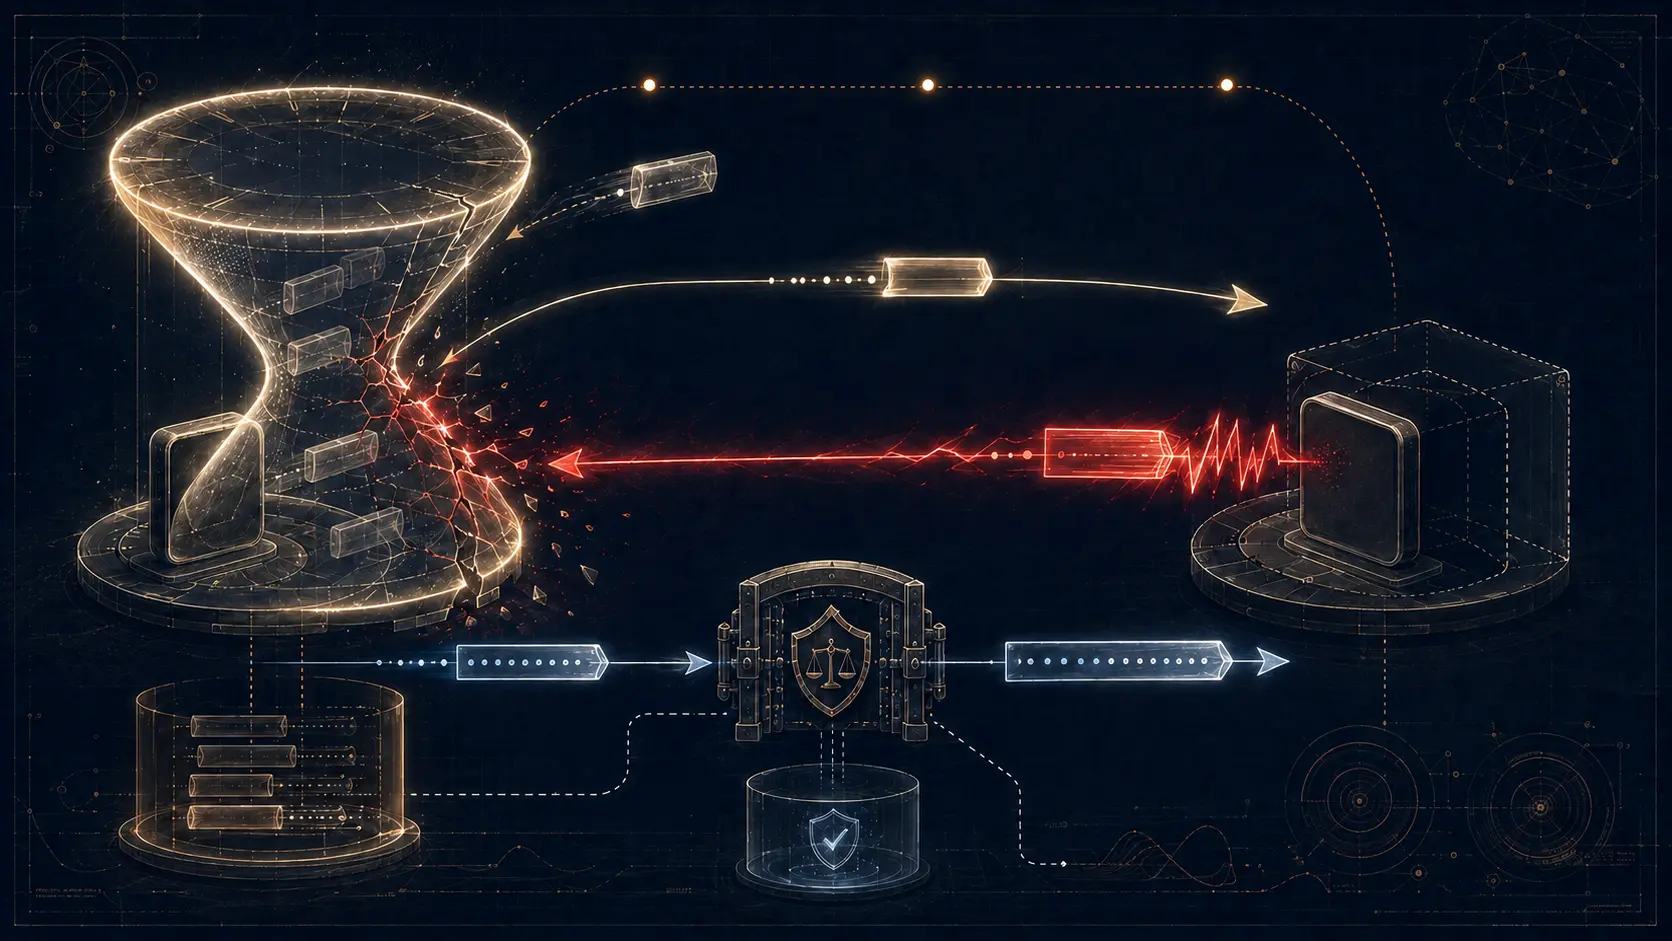
Der Host, der vor dem Sprechen warten musste: TCPs Ruhezeit nach einem Neustart
Ein neu gestarteter Host kann gerade deshalb unberührt wirken, weil er zu viel vergessen hat. TCPs Ruhezeit macht aus diesem Gedächtnisverlust eine kontrollierte Wartezeit: Alte Segmente sollen verschwinden, bevor derselbe Sequenznummernbereich erneut verwendet wird.
Geschichte
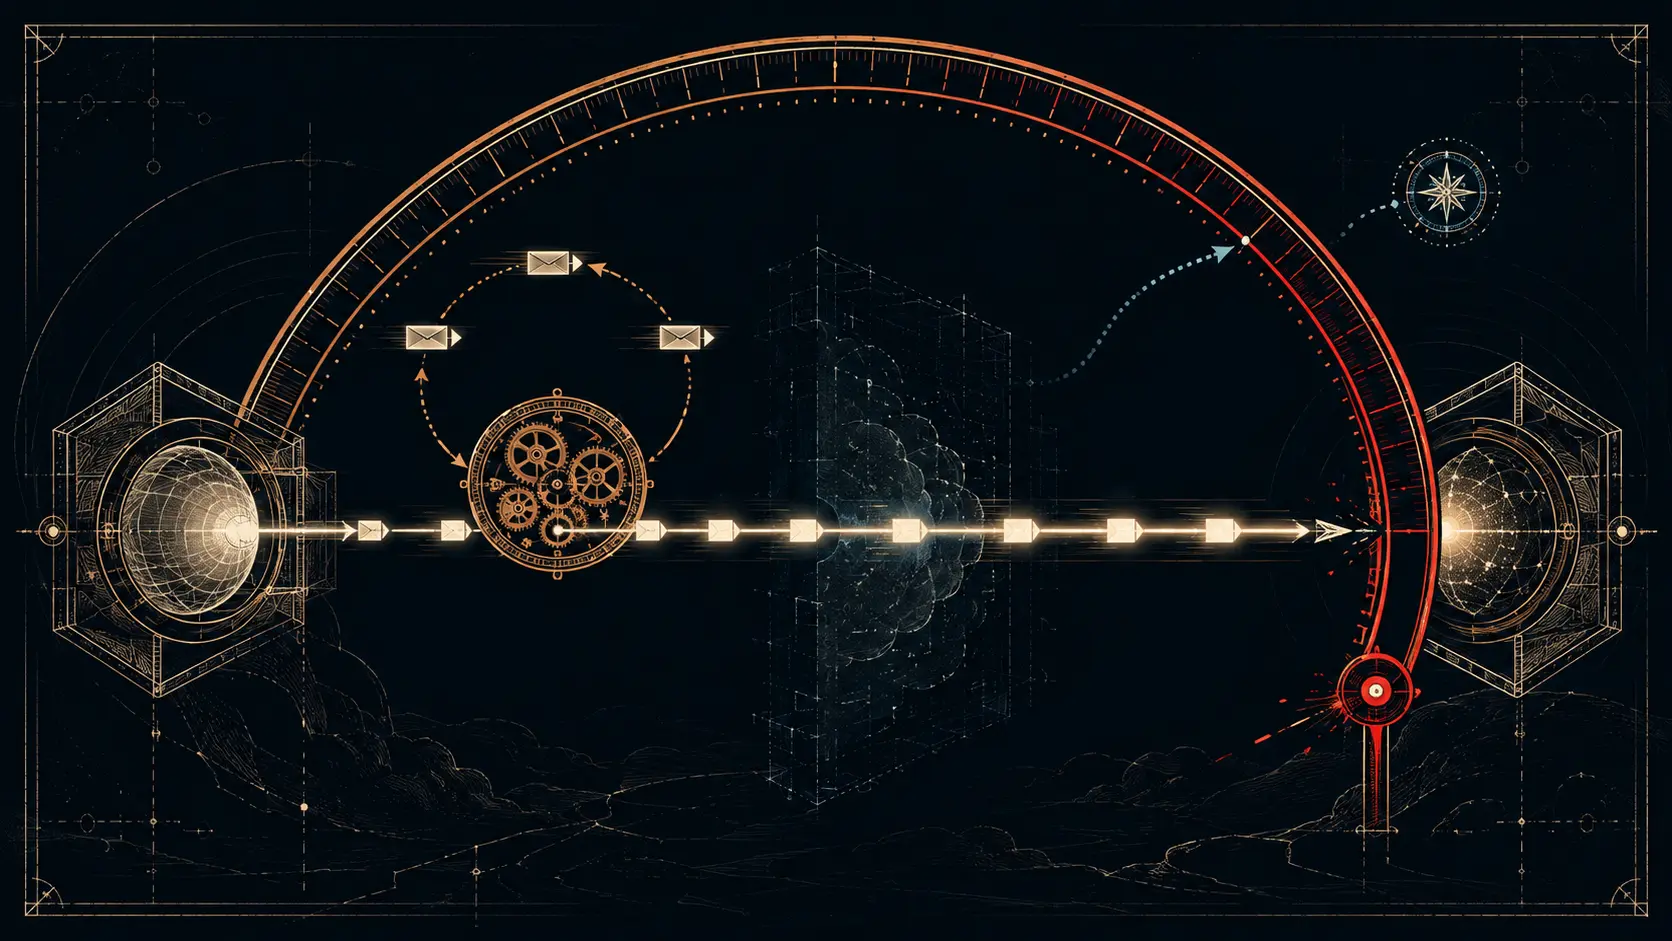
Der Reset, der das Warten zu früh beendete: TIME-WAIT Assassination in TCP
TIME-WAIT wirkt wie ein passiver Eintrag, der nur bis zum Ablauf einer Uhr bestehen bleibt. RFC 1337 zeigte jedoch, dass ein altes Segment ein ACK auslösen konnte, worauf ein zustandsloser Peer mit RST antwortete. Dadurch verschwand der Schutz vor verspäteten Duplikaten zu früh.
Geschichte
Die Frist, die kein Wiederholungs-Timer war: TCP User Timeout
TCP kann ein Segment erneut senden und zugleich nach einer anderen Uhr entscheiden, dass die Verbindung zu lange gewartet hat.

Geschichte
Das Angebot, das keine Verhandlung war: Wie TCP-MSS jede Richtung begrenzte
Jedes SYN kann die Empfangsgrenze seines Absenders ankündigen. Die beiden Werte dürfen verschieden sein: MSS vereinbart weder eine gemeinsame Paketgröße noch bescheinigt es die Pfad-MTU.
Geschichte
Der Handshake, der sich an seinen Vorgänger erinnern musste: Wie RFC 5746 TLS-Renegotiation band
Ein TLS-Handshake konnte seinen eigenen Abschluss authentisieren, ohne zu beweisen, welche Verbindungsgeschichte ihm vorausging. RFC 5746 machte diese Kontinuität kryptografisch prüfbar.

Geschichte
Der Nachbar, der nach seiner Unerreichbarkeit im Cache blieb: Wie RFC 7048 Umschalten und Vergessen trennte
Nach der dritten unbeantworteten Unicast-Sonde muss die letzte bekannte Link-Layer-Adresse nicht mehr sofort verschwinden. IPv6 kann den Nachbarn bei der Weiterleitung zurückstufen und den Eintrag dennoch für spätere Versuche behalten.

Geschichte
Die Adresse, die vor dem Nachweis ihrer Einzigartigkeit sprach: Wie Optimistic DAD die frühe Nutzung begrenzte
Eine neu konfigurierte IPv6-Adresse durfte schon während der Eindeutigkeitsprüfung Daten übertragen. Als uneingeschränkt bestätigter Nachbar durfte sie jedoch noch nicht auftreten.

IETF
Die unsichere Mitte einer sicheren TACACS+-Migration: RFC 9887 und die Kosten zweier Authentifizierungspfade
Ein funktionierender TLS-Endpunkt beweist noch nicht, dass eine TACACS+-Migration abgeschlossen ist. Scheitert eine TLS-Verbindung, darf ein TLS-Client nicht auf einen Nicht-TLS-Pfad ausweichen. Während der Umstellung können jedoch getrennte Nicht-TLS-Server für Geräte bestehen…

Fallakte
Die Meldung war da. Ein Backend hatte noch nichts auszuliefern
Eine RRDP-Notification ist klein genug, um früher als ihre Nutzlast durch eine Serverfarm zu wandern. Genau das darf nicht geschehen. Der von der IETF zur letzten Prüfung gestellte Betriebsentwurf behandelt die Notification als öffentliches Versprechen: Erst müssen Snapshot und…

Fallakte
BGP nahm den Kandidaten an. Über den Datenpfad war noch nicht entschieden: RFC 9830
Eine Route erscheint in der BGP-Tabelle, der Controller meldet Erfolg, und das Änderungsfenster nähert sich seinem Ende. Das sieht nach einem belastbaren Abschluss aus. Bei einer über BGP signalisierten SR Policy ist es jedoch nur der Beleg für eine Übergabe. Erst der SR Policy…