
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
BGP nahm den Kandidaten an. Über den Datenpfad war noch nicht entschieden: RFC 9830
Eine Route erscheint in der BGP-Tabelle, der Controller meldet Erfolg, und das Änderungsfenster nähert sich seinem Ende. Das sieht nach einem belastbaren Abschluss aus. Bei einer über BGP signalisierten SR Policy ist es jedoch nur der Beleg für eine Übergabe. Erst der SR Policy…

Geschichte
Der Kommentar durfte angezeigt werden. Steuern durfte er nichts: RFC 1505
In derselben Kopfzeile standen maschinenlesbare Schlüsselwörter und ein Kommentar für Menschen. RFC 1505 erlaubte dem Mailprogramm, den Kommentar anzuzeigen, verbot aber, ihn zur Deutung des Inhalts heranzuziehen. Diese kleine Trennung führte zu einer größeren: Eine Nachricht…

Fallakte
Die Prüfung gab die Nachricht frei. Die Liste hatte sie noch nicht
Am 11. September will die IETF ihre E-Mail-Dienste umstellen. Die neue Architektur trennt Absenderprüfung, Listenbetrieb, Adressumschreibung, Signatur und Transport. Damit entsteht eine nützliche Beweiskette – sofern niemand die Freigabe aus dem ersten Speicher mit der Zustellung…

Fallakte
Die höhere CRL-Nummer hatte keine Auswahlmacht mehr: RFC 9829
In einer Störung sucht das Auge nach dem größten Zähler. Genau dieser Reflex kann eine RPKI-Prüfung spalten. RFC 9829 belässt CRL Number im Datenformat, entzieht dem Wert aber die Befugnis, die aktuelle Sperrliste zu bestimmen. Maßgeblich ist die Übereinstimmung von aktuellem…

Geschichte
Die Management-Abfrage meldete die alte Nummer, der Router zeigte eine neue: RFC 1504
Eine Station fragte über den Tunnel nach einem AppleTalk-Netz und erhielt die ursprüngliche Nummer zurück. Der lokale Router führte dasselbe Netz unter einer anderen Nummer. Beide Anzeigen konnten stimmen. Ohne die Zuordnungstabelle sah der Befund jedoch wie ein Widerspruch oder…

Geschichte
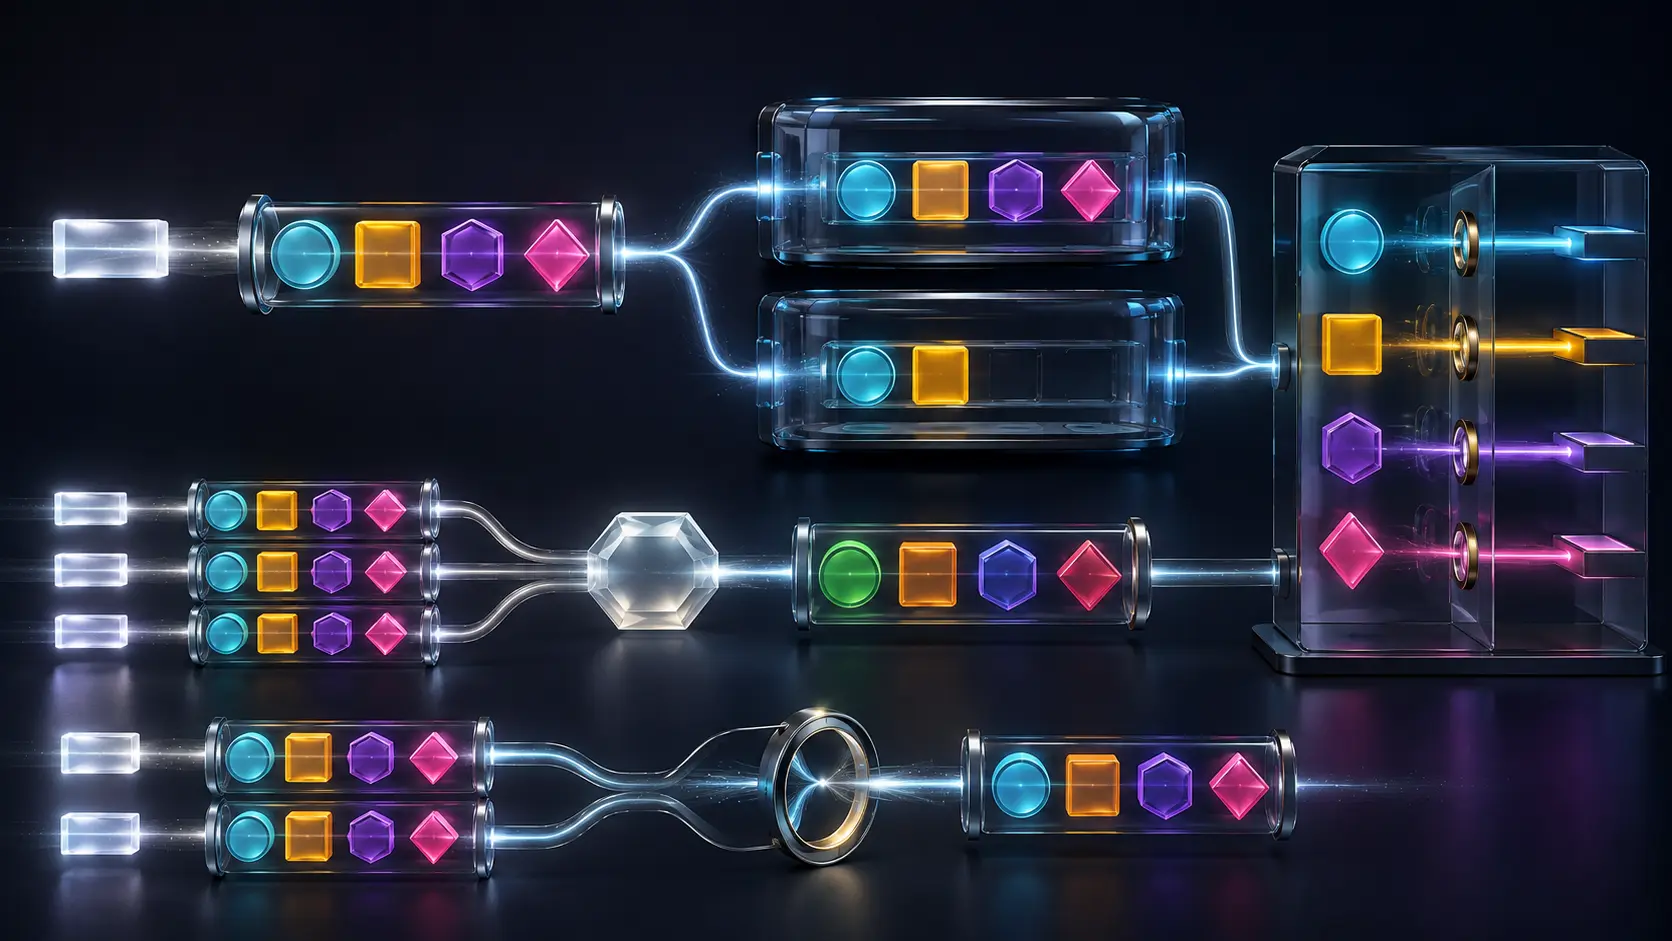
Der Schlüsselwechsel ohne Verbindungsabbruch: TCP-AOs Rolloversignal
Bei langlebigen TCP-Sitzungen wurde der Austausch eines Authentisierungsschlüssels zur riskanten Wahl zwischen altem Geheimnis und Verbindungsabbruch. TCP-AO machte den Übergang mit KeyID und RNextKeyID je Richtung sichtbar, ohne TCP selbst zum Schlüsselverteiler zu machen.
Fallakte
Der ABR unterdrückte das Tag. Das bewies keine fehlende Unterstützung: RFC 9825
Ein Migrationstest sah hinter einer OSPF-Area-Grenze keine administrativen Tags und stufte den ABR als inkompatibel ein. Die Software unterstützte RFC 9825 jedoch; eine lokale Propagierungsregel hatte die Werte absichtlich zurückgehalten. Der Austausch des Routers änderte nichts…

Geschichte
Eine gemeinsame Stimme brauchte mehr als ein gemeinsames Postfach: RFC 1501
SHARE zeigte, wie Nutzeranforderungen einen Hersteller erreichen konnten. Doch hinter dem Wort „Stimme“ standen Mitglieder, Verfahren und ein begrenzter Anforderungskanal. RFC 1501 besaß im August 1993 erst die Einladung, zwei elektronische Sammelstellen und den Plan für eine…

Geschichte
Die Zielseite entschied über das Downgrade: RFC 1496
Ob eine Nachricht herabgestuft werden musste, war nicht nur eine Eigenschaft ihres Inhalts. In der X.400-Welt konnte auch die Konfiguration am Ziel darüber entscheiden. RFC 1496 zeigt deshalb eine frühe Form lokaler Interoperabilitätspolitik: Das Gateway stellte einen schmalen…

Fallakte
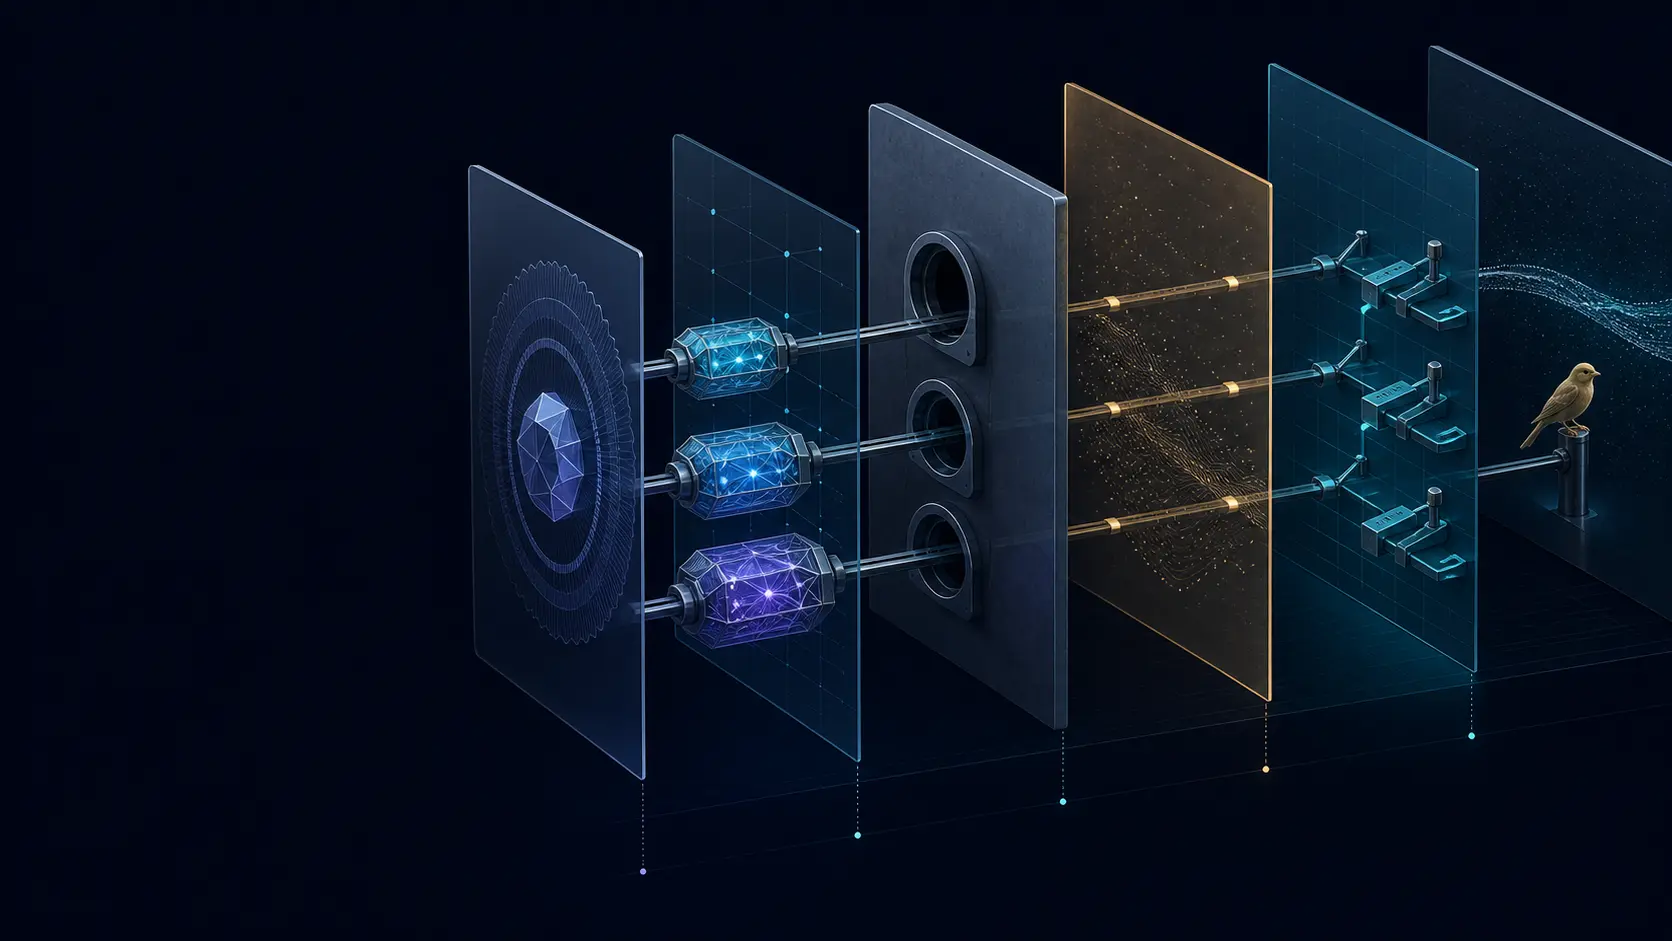
Die EAP-Methode war erfolgreich. Der geschützten Sitzung fehlte noch ein zweiter Zeuge: RFC 9820
Beide Endpunkte meldeten eine erfolgreiche EAP-Methode, doch ihre Mitschriften der ausgehandelten Cipher Suite unterschieden sich um einen Wert. Jeder leitete lokal einen plausiblen OSCORE-Kontext ab; keiner konnte die geschützte Nachricht des anderen prüfen. Das Dashboard sah…
Fallakte
Drei ML-KEM-Gruppen sind genehmigt, aber keine ist allgemein empfohlen
Die IESG-Genehmigung beendet die redaktionelle Entscheidung über ein Dokument. Sie beginnt nicht automatisch die betriebliche Entscheidung eines Netzbetreibers. Bei den drei eigenständigen ML-KEM-Gruppen macht die IANA-Tabelle diese Grenze sichtbar: `DTLS-OK=Y`, zugleich…

Geschichte
Drei Bindungen durften sich zu drei verschiedenen Zeiten ändern: RFC 1498
Ein Dienst konnte auf einen anderen Rechner wechseln, ein Rechner an einen anderen Netzanschlusspunkt und der Weg zwischen Anschlüssen noch einmal unabhängig davon. RFC 1498 machte aus diesen Bewegungen keine Identitätskrise, sondern drei getrennte Bindungen mit jeweils eigenem…

Geschichte
Der Code antwortete. Die ursprüngliche Spezifikation war nicht verfügbar: RFC 1492
Ein Nonce kam unverändert zurück. Das belegte die Zuordnung einer UDP-Antwort zu einer offenen Anfrage – nicht den Benutzer, nicht den Server und nicht die spätere Wirkung. RFC 1492 ist die Geschichte solcher begrenzten Belege, beginnend bei einer ursprünglichen…

Fallakte
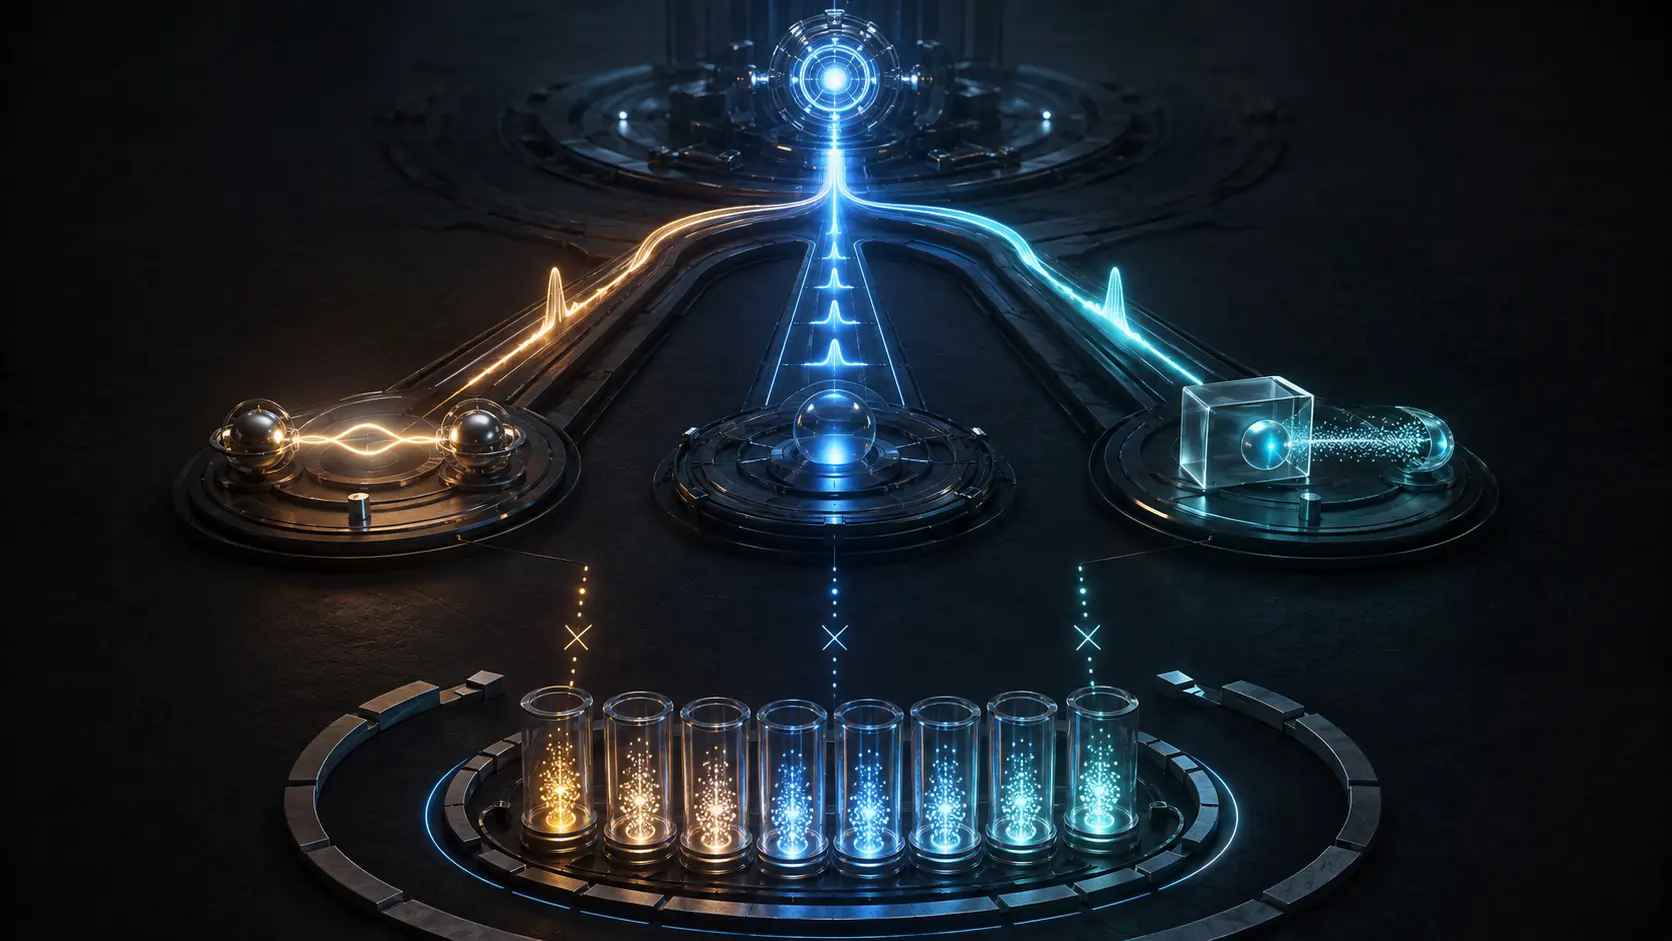
Drei wahre Attestierungen ergeben noch keine Bindung an den CSR-Schlüssel
Ein Zertifikatsdienst kann drei technisch saubere Antworten erhalten und dennoch die falsche Schlussfolgerung ziehen. Der Schlüssel entstand in einem HSM. Eine Plattform gehört dem Unternehmen. Eine Plattform gilt als integer. Erst ein belastbarer Zusammenhang zeigt, ob alle…
Fallakte
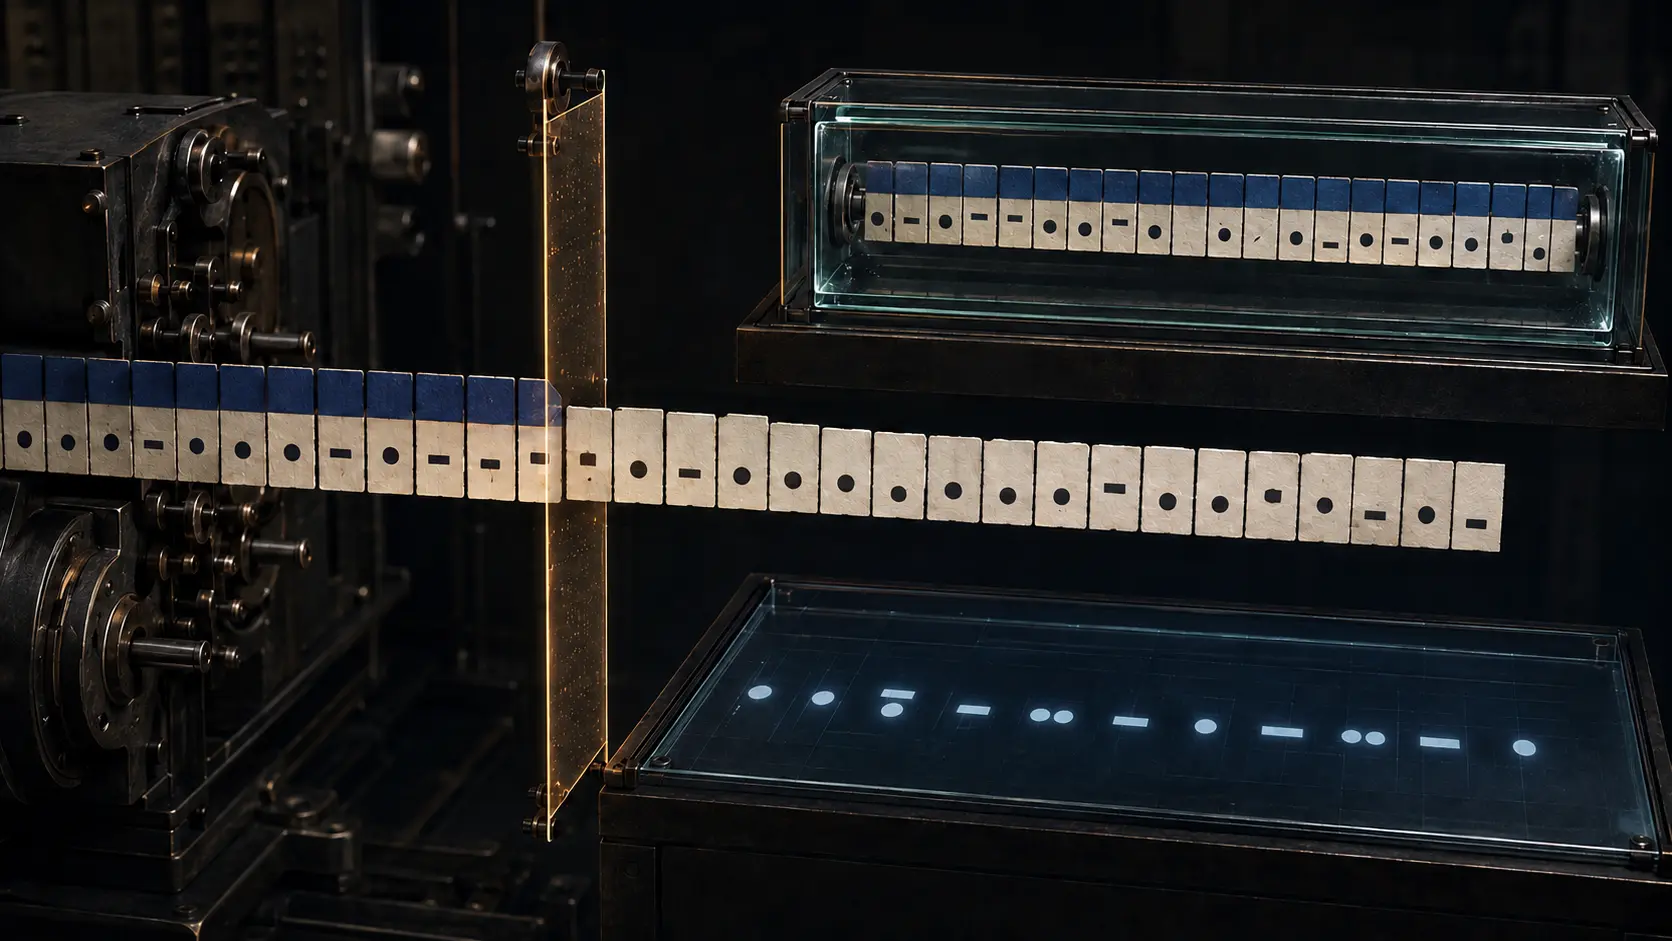
Ein Timer änderte drei IPv6-Abläufe. Der Zähler kannte den Grund nicht
Der Change war formal sauber: ein neuer Millisekundenwert, eine erfolgreiche Transaktion, anschließend mehr Neighbor Solicitations. Erst die Ursachenfrage legte die Lücke frei. Derselbe Wert steuert Adressauflösung, NUD und DAD.
Geschichte
Nach dem Verlust des achten Bits blieb lesbarer Text, nicht das russische Original: RFC 1489
Eine Archivmigration kann eine tadellose UTF-8-Datei ausliefern und dennoch das historische Beweisstück verlieren. Bei KOI8-R ist diese Gefahr besonders verführerisch: Nach dem Löschen des höchsten Bits können russische Buchstaben als grob lesbares, in der Großschreibung…

Fallakte
Das Paket hatte keinen SRH. Trotzdem konnte es eine SRv6-SID adressieren
Die Sicherheitsappliance meldete „kein Routing Header, kein Segment Routing“. Der nachfolgende Router sah dieselbe Zieladresse als lokale SID und führte das zugehörige Verhalten aus. Beide Protokolle waren formal korrekt; die Sicherheitsannahme verband sie nicht.
Geschichte
Der MX-Eintrag fand ein Gateway. Ein Faxgerät bewies er nicht: RFC 1486
Ein einziger Wildcard-Eintrag konnte eine Vorwahl, einen Vermittlungsbereich oder einen noch kleineren Rufnummernblock abdecken. Diese frei wählbare Genauigkeit machte den Versuch wirtschaftlich. Zugleich verhinderte sie, dass DNS als Verzeichnis einzelner Faxgeräte…

Fallakte
Wer besitzt den Hash vor dem HSM? RFC 9814 verlagert die Kontrollgrenze
Ein HSM schützt den privaten Schlüssel, aber nicht automatisch die Auswahl der Datei. Wenn eine CMS-Anwendung den Inhalt außerhalb des Moduls hasht, Attribute konstruiert und nur deren DER-Codierung signieren lässt, besitzt der Adapter einen erheblichen Teil der Aussage. RFC 9814…

Geschichte
Die Zeichenkette trug den Distinguished Name. Zum Verzeichniseintrag wurde sie nicht: RFC 1485
Die Analyse-Zusammenfassung zu Die Zeichenkette trug den Distinguished Name. Zum Verzeichniseintrag wurde sie nicht: RFC 1485 erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…