
Zusammenfassung
- Revision 07 von
draft-ietf-lsr-l2-bundle-member-remote-idschlägt Remote Interface Identifiers für OSPF, IS-IS und BGP-LS vor. Ein Consumer könnte damit jedes lokale L2-Bündelmitglied dem zugehörigen Mitglied des Nachbarn zuordnen; ein sichtbares oder aktives Aggregat enthält diese Paarung nicht. - A→X und X→A sind eine Korrelationsquittung, keine physische Messung. Die Erhebung liegt außerhalb des Routingprotokolls, IGP-Authentisierung schützt erst die fertige Abbildung, und ein passendes Paar belegt weder aktuelle Aktivität noch frische Messwerte, tatsächliche Weiterleitung oder den Erfolg einer TE-Aktion.
Die logische Verbindung ließ die entscheidende Zuordnung verschwinden
Aggregation verdichtet mehrere physische Ports zu einer logischen Adjazenz. Das vereinfacht Routing und erhöht die Ausfallsicherheit. Sobald Betrieb oder Automatisierung jedoch Verzögerung, Verlust, Kapazität oder einen Fehler einem bestimmten Mitglied zuordnen sollen, fehlt der Abstraktion eine Information.
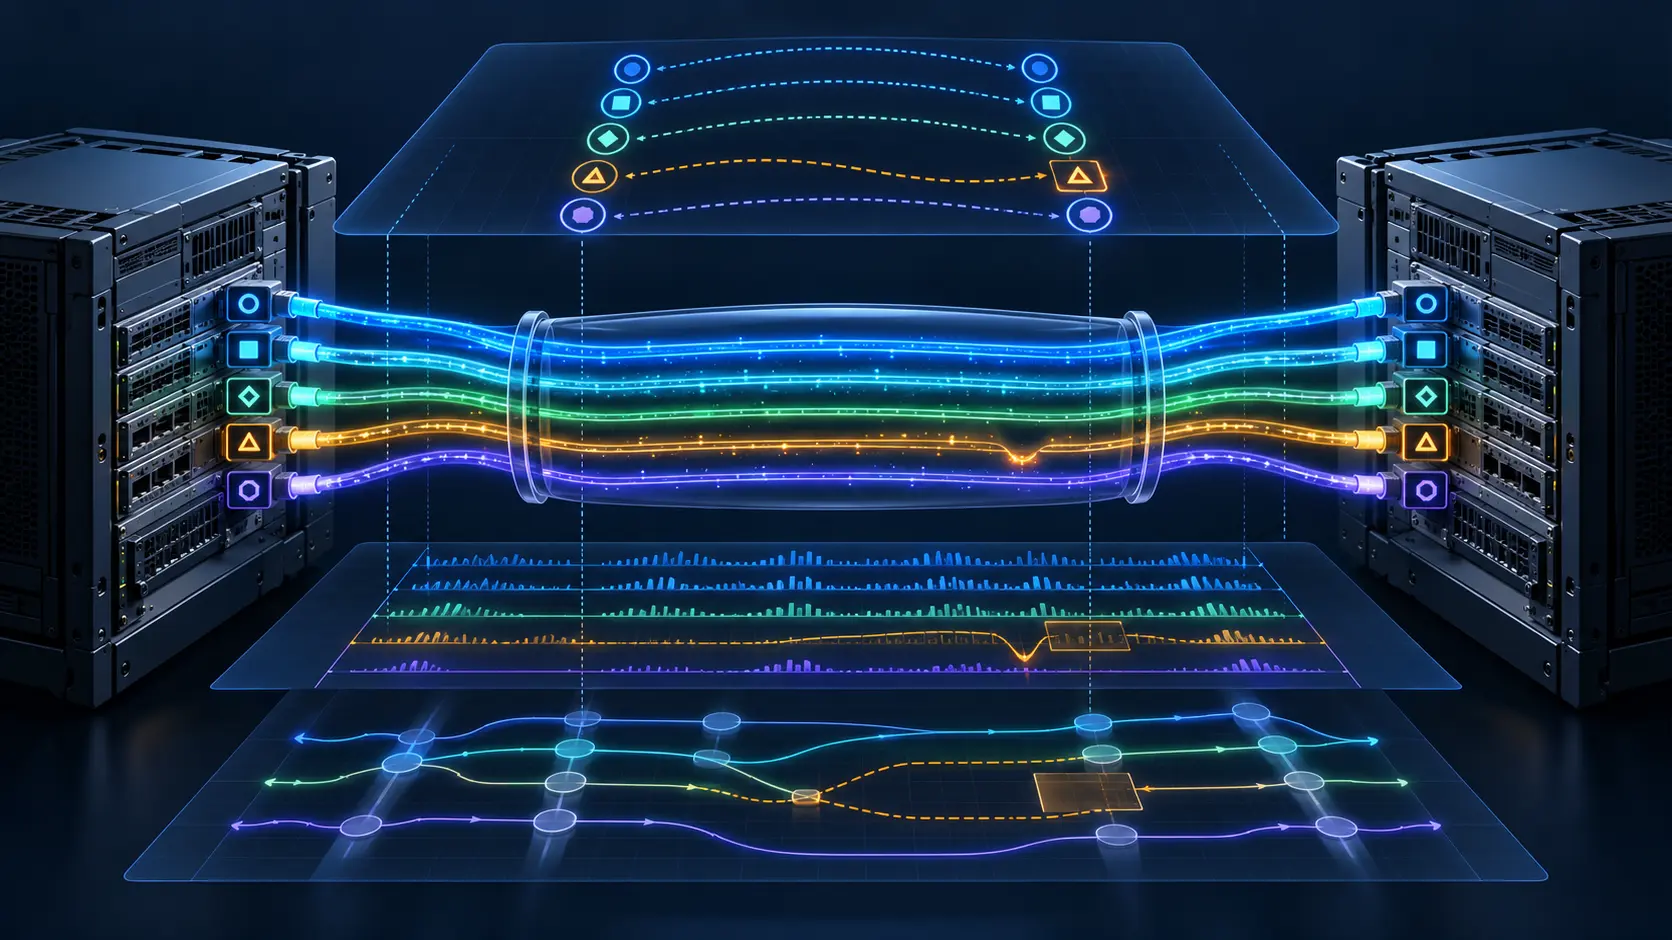
R1 kann A, B und C als lokale Kennungen melden, R2 dagegen X, Y und Z. Beide Bestände können stimmen und die übergeordnete Verbindung kann grün bleiben. Trotzdem ist unbekannt, ob A auf X oder Y trifft. Ein korrekter Messwert, der mit dem falschen entfernten Port verbunden wird, erzeugt eine falsche Entscheidung aus wahren Einzelangaben.
Revision 07 ergänzt die Gegenrichtung. Für sein Mitglied A meldet R1 genau den von R2 für dasselbe Mitglied verwendeten, von null verschiedenen 32-Bit-Wert. Ist dieser Wert X, soll R2 umgekehrt A als Remote-ID seines lokalen Mitglieds X melden. Der Consumer sieht A→X und X→A.
Das ist für memberbezogene Messungen und bidirektionale Pfade erheblich. Es bleibt jedoch eine Routeraussage über eine Verbindung, nicht die Beobachtung des Kabels selbst.
Die Authentisierung setzt hinter der lokalen Ableitung an
Die zentrale Sicherheitsgrenze trennt Entstehung und Transport. IGP-Authentisierung schützt die Advertisement, nachdem der Ursprungsrouter sie erzeugt hat. Sie authentisiert nicht die lokale Layer-2-Information, aus der der Router die entfernte Kennung abgeleitet hat.
OSPF und IS-IS laufen auf der übergeordneten L3-Verbindung und nicht unmittelbar auf jedem Bündelmitglied. Sie können die Gegenstelle nicht nativ nach deren 32-Bit-Kennung fragen. Der Entwurf lässt die Erhebung deshalb ausdrücklich außerhalb seines Umfangs. Sie kann aus Konfiguration oder implementierungsspezifischer Erkennung stammen, möglicherweise mit LLDP oder LACP.
Diese Protokolle liefern den gesuchten Wert nicht unverändert. Eine LLDP Port ID hängt vom Subtype ab und muss keine 32-Bit-Zahl sein. LACP Actor und Partner Port Numbers sind unabhängig vergebene 16-Bit-Werte. Die Abbildung auf die im L2 Bundle Member Descriptor gemeldete lokale Kennung ist produktspezifisch.
So können alle Teilfakten authentisch und die Zuordnung trotzdem falsch sein. LLDP hat ein reales Label gesehen, die lokale Tabelle enthält eine Zuordnung, OSPF hat die LSA authentisiert und BGP-LS hat das Attribut unverändert getragen. Stammt die Tabelle jedoch aus der Zeit vor einer Umverkabelung, ist der Join veraltet. Kryptografie schützt Sprecher und Aussage; sie beglaubigt nicht rückwirkend Sensor und Übersetzung.
Reziprozität erkennt Widerspruch, nicht jeden gemeinsamen Irrtum
Wenn R1 A→X meldet, sollte der Controller bei R2 X→A finden. Fehlt diese Rückrichtung, kann das auf Fehlkonfiguration, fehlerhafte Erkennung oder Manipulation der Erhebung hinweisen. Diese Konsistenzprüfung ist wertvoll.
Beide Router können aber dieselbe alte Tabelle besitzen. Während einer Änderung können die verglichenen Advertisements zudem aus unterschiedlichen Topologieepochen stammen. Symmetrie erhöht das Vertrauen in die Korrelation; sie beweist nicht, dass der Port noch verbunden ist, Pakete weiterleitet oder der Messwert zeitlich passt.
Eine belastbare Evidenzkette hält deshalb die Schritte auseinander:
- die übergeordnete L3-Verbindung wird gemeldet;
- beide Enden melden lokale Kennungen ungleich null;
- die Erhebung erzeugt eine Remote-Zuordnung mit Quelle und Alter;
- OSPF oder IS-IS authentisiert die Routeraussage;
- BGP-LS bewahrt Elternobjekt und Reihenfolge;
- der Consumer prüft A→X und X→A in derselben Epoche;
- Live-Zustand bestätigt die aktiven Mitglieder;
- frische Messwerte gehören zum beabsichtigten Paar;
- die Aktion erreicht diese Mitglieder und die beobachtete Weiterleitung bestätigt das Ergebnis.
Die Erweiterung stärkt die Mitte. Sie macht aus Schritt sechs nicht Schritt neun.
Unbekannt darf nicht zu nicht vorhanden werden
Eine fehlende Remote-ID bedeutet, dass sie nicht gelernt oder nicht gemeldet wurde. Sie sagt nicht, dass beim Nachbarn kein passendes Mitglied existiert. Das ist besonders bei gemischten Implementierungsständen wichtig.
Null bedeutet ausschließlich unbekannt und ist keine gültige Interface-Kennung. OSPF-Originators dürfen null nicht melden; Receiver behandeln sie wie Abwesenheit. IS-IS kann null als Positionshalter verwenden, wenn andere Mitglieder desselben Deskriptors bekannte Werte besitzen. BGP-LS exportiert null nie.
Bei IS-IS müssen Anzahl und Reihenfolge der Remote-IDs exakt zu den umschließenden Member Descriptors passen. Eine Länge von null, eine nicht durch vier teilbare Länge oder eine abweichende Anzahl macht den gesamten Satz unbekannt. Ein partieller Join wäre riskanter als offen erklärte Unsicherheit.
Duplikate werden deterministisch behandelt: OSPF und BGP-LS verwenden das erste Vorkommen; IS-IS nimmt das erste Vorkommen im niedrigst nummerierten LSP-Fragment. Das stabilisiert die Auswertung in Übergängen, verleiht dem ersten Wert aber keine größere physische Wahrheit.
Telemetrie sollte daher nicht unterstützt, nicht gelernt, absichtlich ausgelassen, Nullplatzhalter, fehlerhafter Satz, ignoriertes Duplikat, fehlende Reziprozität, veraltete Quelle und gültiges Paar unterscheiden. Ein einziges „kein Link“ vernichtet die Diagnose.
BGP-LS transportiert die Behauptung, nicht ihre Absolution
Der BGP-LS Producer erzeugt das neue Sub-TLV als Attribut des Link NLRI der übergeordneten L3-Verbindung. Ein Propagator führt die vorgeschlagenen semantischen Prüfungen nicht aus. Der Consumer prüft Reziprozität und entscheidet über die Fehlerbehandlung seiner Anwendung.
Diese Rollenverteilung verlangt nicht von jedem Vermittler vollständiges Topologieverständnis. Sie bedeutet zugleich, dass ein Controller die Ankunft über BGP-LS nicht als bereits erfolgte Validierung behandeln darf. Wer Verkehr lenkt, besitzt die letzte semantische Verantwortung.
Die Mitgliederzuordnung legt mehr physische Struktur offen als das Aggregat. Advertisement ist deshalb standardmäßig deaktiviert und nur für ausgewählte Links einzuschalten; BGP-LS gehört in eine vertrauenswürdige Domäne. Zusätzliche Sichtbarkeit ist Kontrollgewinn und Informationsrisiko zugleich.
Für Aktualität ist der Originator zuständig. Erkennt er eine ungültige Remote-ID, muss er sie zurückziehen oder ersetzen. Erkennungs- und Alterungsmechanismen bleiben implementierungsspezifisch. Eine 32-Bit-Zahl ohne Herkunft und Zeitpunkt beschreibt nicht die heutige Verkabelung.
Last Call ist kein Produktionseinsatz
Datatracker führt Revision 07 als aktives Dokument der LSR Working Group, eingereicht für die Veröffentlichung als Proposed Standard. Die IETF Last Call endet am 13. Oktober 2026; eine IANA-Prüfung steht noch aus. Der Text trägt das Datum 29. September 2026 und läuft am 2. April 2027 ab. Er ist kein RFC.
Die neuen Sub-TLV-Typen für OSPFv2, OSPFv3, IS-IS und BGP-LS stehen weiterhin auf TBA. Der Datensatz belegt weder zugewiesene Werte noch Herstellerunterstützung, Einsatz, Genauigkeit oder TE-Nutzen. Belegt ist ein engerer Fortschritt: Der Entwurf definiert den Transport einer begrenzten Korrelationsaussage und benennt ihre Vertrauensgrenze.
Quellen
- Datatracker-Eintrag zu Revision 07
- Exakter Text der Revision 07
- RFC 9356: OSPF-Attribute für L2-Bündelmitglieder
- RFC 8668: IS-IS-Attribute für L2-Bündelmitglieder
- RFC 9085: BGP-LS-Attribute für L2-Bündelmitglieder
- RFC 9552: BGP-LS-Architektur
- RFC 4202: lokale und entfernte Link-IDs
- RFC 8537: gekoppelte bidirektionale LSPs
- RFC 9059: bidirektionale Forwarding-Pfade
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten