
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Berichte
Almazcloud.network: Eine Identitätskette, die niemand schließt
Die Analyse-Zusammenfassung zu Almazcloud.network: Eine Identitätskette, die niemand schließt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…
Geschichte
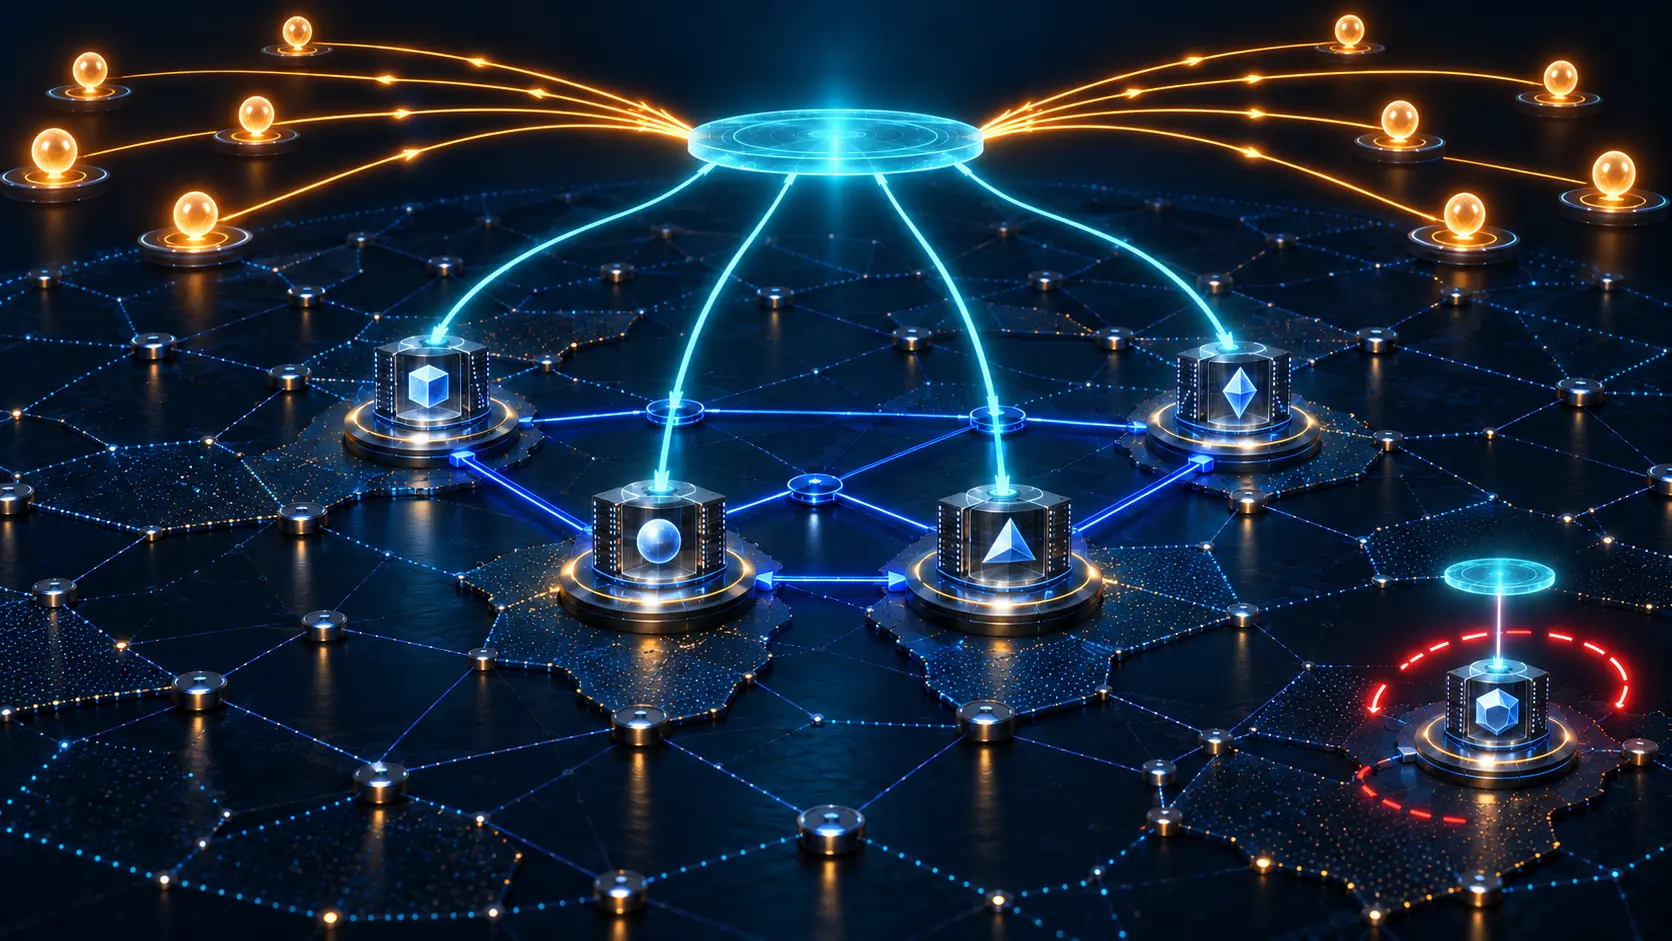
Hinter einer gemeinsamen Adresse blieben eindeutige Identitäten nötig: RFC 3446
Anycast ließ mehrere Multicast-Rendezvous-Points wie einen nahen Dienst erscheinen. Es machte sie nicht zu einer Maschine. RFC 3446 brauchte zwei entgegengesetzte Identitäten: den gemeinsamen Eingang für Nutzer und eindeutige Adressen für die Koordination der Replikate.

IETF
Der erste DNS-Server war bevorzugt. Gewählt war er damit noch nicht: RFC 3646
Eine geordnete Serverliste sieht in einem Audit eindeutig aus. RFC 3646 ordnet jedoch nur Konfigurationspräferenzen; es bescheinigt weder Erreichbarkeit noch die Auswahl bei einer konkreten Anfrage. Wer den tatsächlichen Auflösungspfad erklären will, muss Konfiguration…
Geschichte
Ein DNS-Eintrag trug Schlüssel ohne gemeinsame Vertrauensbasis: RFC 3445
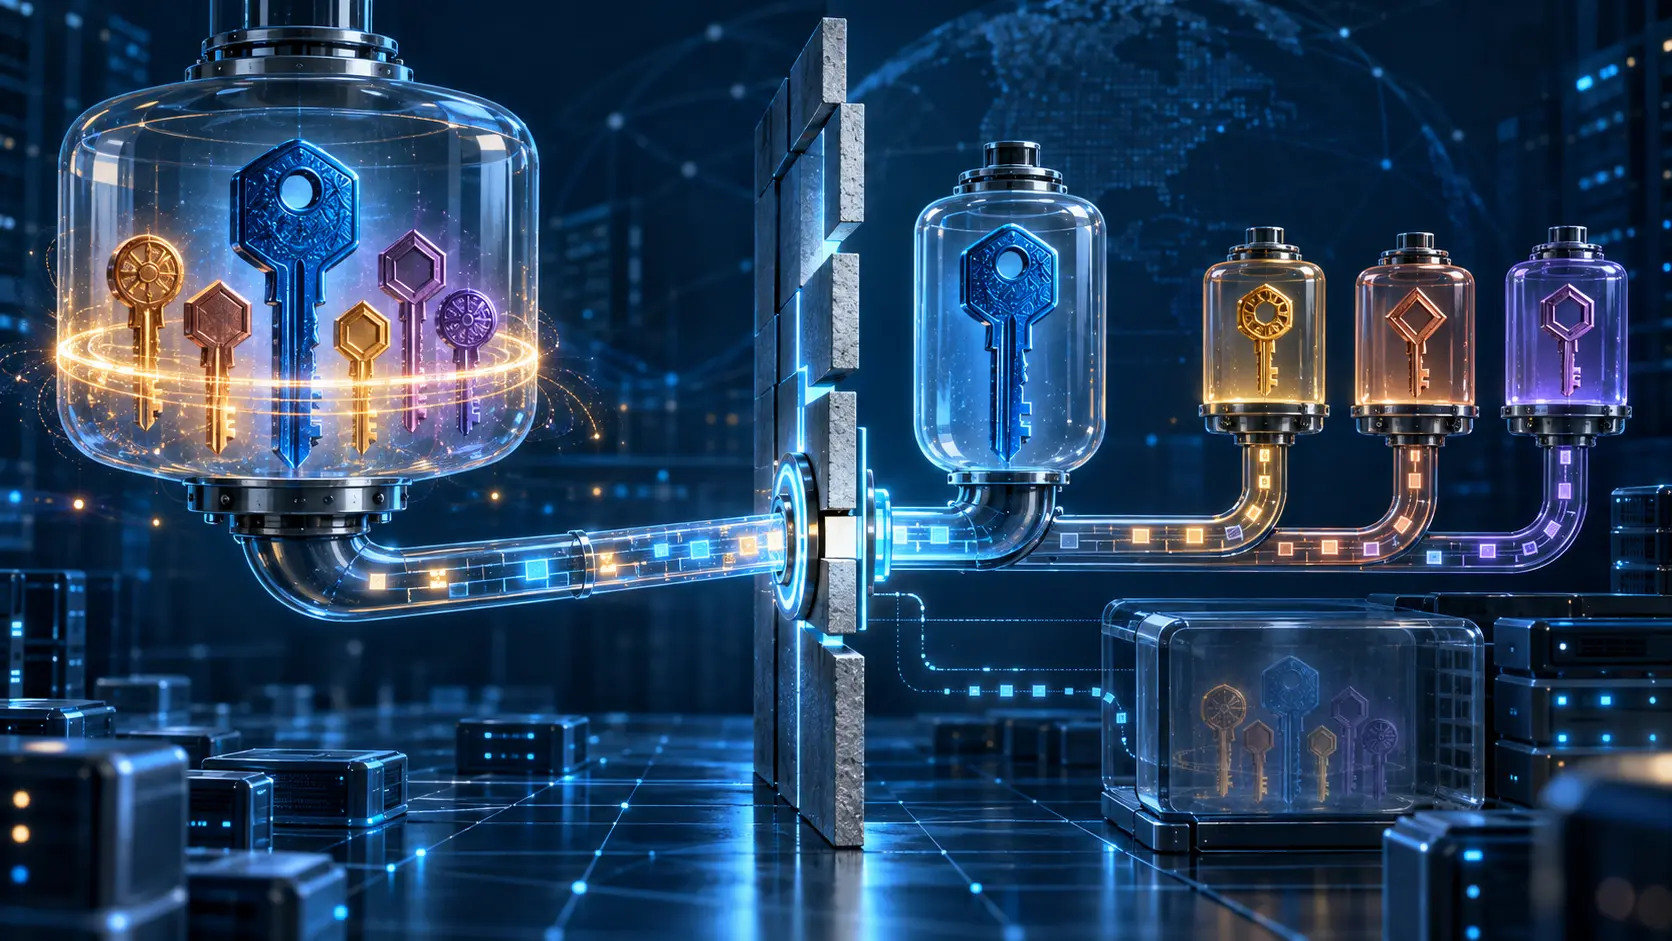
Der frühe DNS-Eintrag `KEY` sollte viele öffentliche Schlüssel in einem verteilten Verzeichnis unterbringen. Im Betrieb zeigte sich die fehlende Trennwand: Abfragen konnten keinen internen Zweck auswählen, Signaturen erfassten das gesamte RRset. Verschiedene Zuständigkeiten und…

IETF
Die Signatur war gültig. Die Berechtigung war es damit noch nicht
Ein erfolgreiches Kryptografie-Ereignis wirkt im Betrieb wie ein vollständiger Freispruch: Gegenstelle erkannt, Änderung erlaubt, Zone aktualisiert. RFC 3645 zieht eine engere Grenze. GSS-TSIG kann einen Sicherheitskontext aufbauen und DNS-Nachrichten authentisieren. Die…
Geschichte
Der physische Link wusste, was der Tunnelendpunkt nicht sah: RFC 3437
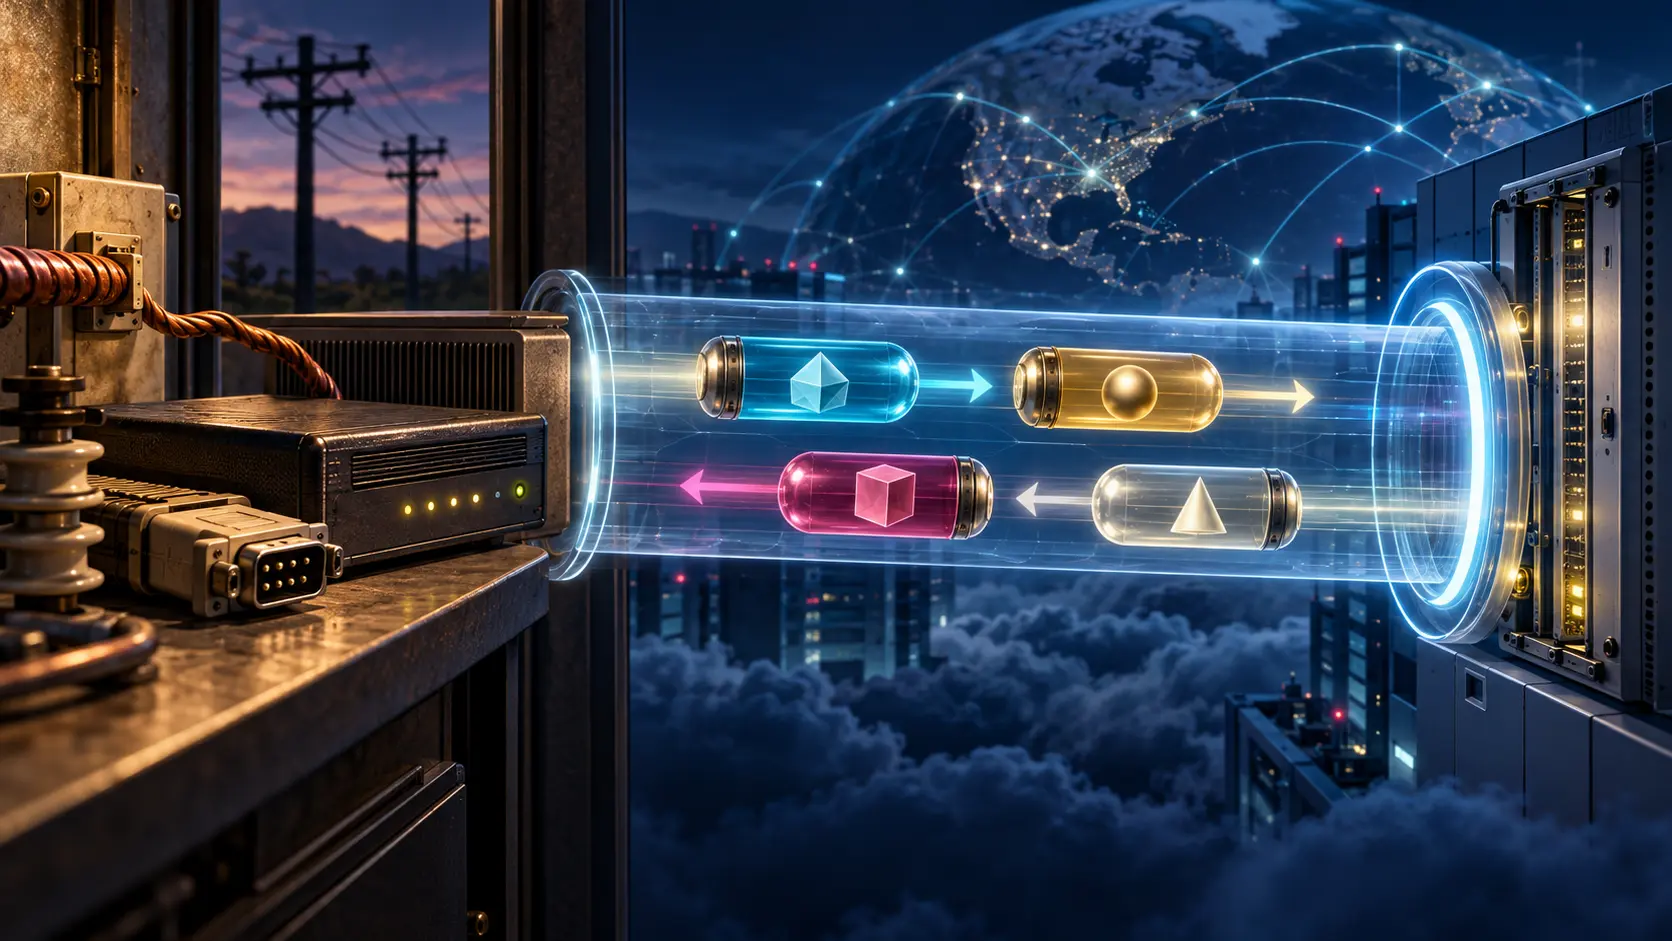
L2TP trennte das Gerät an der Leitung vom Server, der PPP steuerte. RFC 3437 löste diese Informationslücke nicht durch neue Zentralisierung, sondern durch vier gerichtete Belege: Wünsche und Grenzen gingen hinein, die tatsächlich ausgetauschten Konfigurationspakete kamen zurück.

IETF
Der Port war sichtbar. Der Dienst blieb eine Vermutung
Ein Messetikett wird gefährlich, wenn es zugleich zum Vollstreckungsetikett wird. RFC 3639 trennte deshalb den lesbaren Port von dem Dienst, den ein Gerät darin zu erkennen glaubt. Zwischen Endpunkten kann die Nummer eine verlässliche Vereinbarung sein. Auf dem Pfad ist sie meist…

Geschichte
Jeder sichere Stream kostete eine TLS-Verbindung: RFC 3436
SCTP bündelte viele Nachrichtenströme und mehrere Netzpfade in einer Association. RFC 3436 hielt die geschützten Ströme getrennt – und verlangte dafür je bidirektionalem Paar eine eigene TLS-Verbindung.

Geschichte
Die benachrichtigte Instanz empfing Befehle, löste aber die Übergabe nicht: RFC 3435
Ein Medien-Gateway konnte auf einen Ersatz-Call-Agent zeigen, ohne damit vollständigen Zustand oder rechtmäßige Kontrolle zu übertragen. RFC 3435 regelte den nächsten Nachrichtenweg und ließ den Konflikt zwischen Controllern ausdrücklich außerhalb dieses Zeigers.

IETF
Der Zähler wurde still, als die Verbindung schlechter wurde
Ein Audit verlangt Reproduzierbarkeit: Aus welchen Sekunden entstand der 15-Minuten-Wert? RFC 3637 liefert eine unbequeme Antwort. Derselbe physische Fehlerstrom kann je nach Verwaltungsmodell unterschiedlich fortgeschrieben werden. In der wiederverwendeten SONET-Projektion…

IETF
Das Messlabel verschob den Flow, den es beobachten sollte: RFC 9714
Ein Zähler kann vollständig und dennoch für das falsche Objekt sein. RFC 9714 versieht MPLS-Verkehr für Alternate Marking mit einem Flow-ID Label, warnt aber zugleich: Die zusätzliche Stack-Struktur kann die ECMP-Auswahl verändern und den gemessenen Zwilling vom ursprünglichen…
Geschichte
Die Null nach einer fehlgeschlagenen Abfrage war kein Messwert: RFC 3434
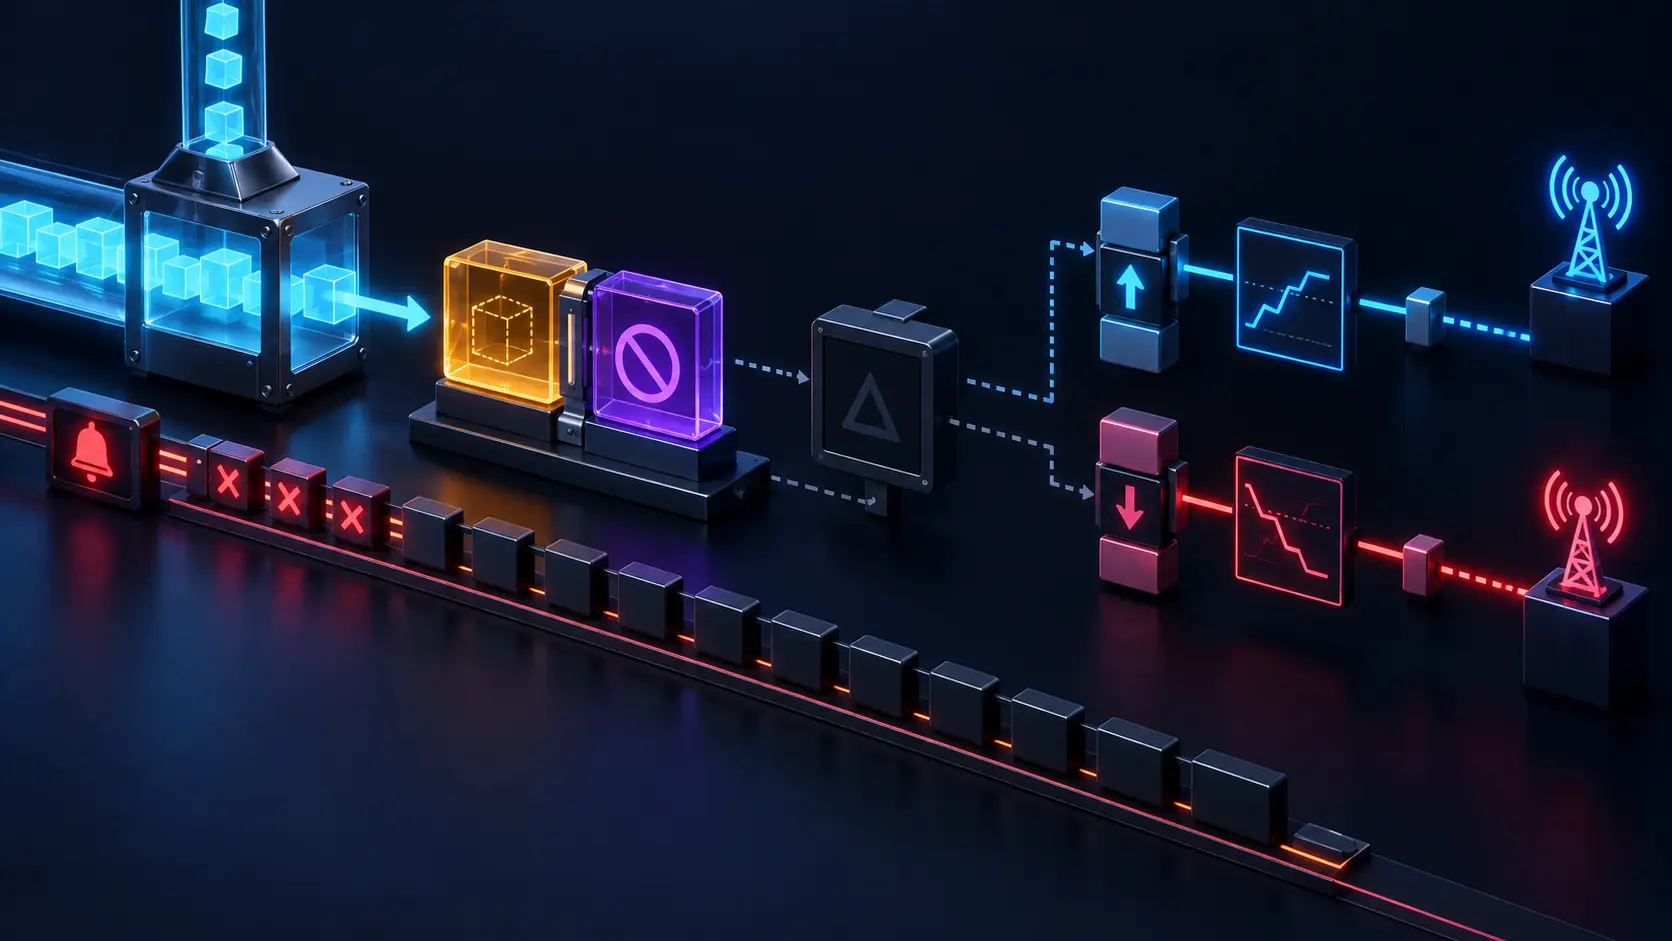
Eine Null im Diagramm wirkt wie eine Beobachtung. RFC 3434 zwang das Managementsystem zu einer genaueren Aussage: Nach einer fehlgeschlagenen Abfrage konnte das Betragsfeld null enthalten, während ein getrenntes Statusfeld ausdrücklich erklärte, dass überhaupt kein Wert verfügbar…

Geschichte
Eine Zahl brauchte Skala, Präzision und Zeit: RFC 3433
Eine ganze Zahl aus einem Chassissensor wirkte bereits wie ein Fakt. RFC 3433 machte sichtbar, dass erst Typ, Skala, Präzision, Status und Aktualisierungszeit daraus einen begrenzten Messbeleg machten.

Fallakte
AS209874: Die Transit-Abhängigkeitsstruktur hinter NovaCloud-Hostings Marketing
Die Analyse-Zusammenfassung zu AS209874: Die Transit-Abhängigkeitsstruktur hinter NovaCloud-Hostings Marketing erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Die Reihenfolge war konfiguriert. Der Zustand nicht.
Im Change-Protokoll stand eine saubere Reihenfolge: KDC A vor KDC B. Im Betriebsbericht wurde daraus „A aktiv, B gesund in Bereitschaft“. RFC 3634 hatte diesen zweiten Satz nie geliefert. Die Suboption verteilte IPv4-Adressen in administrativer Priorität. Ob ein Client A…

Geschichte
Die Startzeit war zufällig. Der Strom blieb periodisch: RFC 3432
Ein zufällig gewählter Beginn machte den Messzug weniger vorhersehbar, nicht aber seine folgenden Abstände. RFC 3432 behandelte diesen Takt-Bias als offenzulegende Eigenschaft des Instruments und nicht als allgemeines Urteil über ein Netz.

IETF
Die Anruferkarte sagte „verifiziert“. Das Vertrauen endete beim Einfüger: RFC 9796
Ein Endgerät kann ein belastbares Prüfergebnis anzeigen, ohne die ursprüngliche Signatur selbst zu prüfen. RFC 9796 beschreibt genau diese Arbeitsteilung. Sie spart Komplexität am Endgerät, verlagert aber die Beweisverantwortung auf den Netzakteur, der das Feld einfügt.

Geschichte
Das Paket war zugestellt. Der Abrechnungsdatensatz war noch nicht sicher: RFC 3423
Ein Transport-ACK konnte eintreffen, während der Empfänger den Datensatz noch verarbeitete. CRANE bestand darauf, dass erst die dauerhafte Ablage eine zweite, anders begrenzte Bestätigung verdiente.

IETF
Derselbe Befehl, zwei verschiedene Befugnisse
Die Compliance-Tabelle wirkte sauber: Payload, Response Code, Ergebnis. In zwei Zeilen standen `TRANSFER`, `-Approve:No` und 200. Eine Zeile dokumentierte jedoch die Ablehnung durch den bisherigen Sponsor, die andere den Rückzug durch den antragstellenden Registrar. Ausgerechnet…

IETF
Die Leitung hielt ihren Takt mit erfundenen Bits: RFC 9801
Eine synchrone Schnittstelle kann nicht auf ein verspätetes Paket warten. RFC 9801 lässt den Empfänger deshalb die Lücke mit gleich vielen Ersatzdaten füllen und den Takt im Holdover weiterführen. Die Leitung bleibt elektrisch geordnet, obwohl ihr Inhalt für diesen Abschnitt…