
Summary
- Ein Port ist ein echtes Transportfeld und kann als Standardtreffpunkt dienen, authentisiert aber weder Anwendung noch Inhalt, Nutzer, Absicht oder Ergebnis.
- Wird die übliche Dienstzuordnung zum verbindlichen Urteil, können legitime Verbindungen blockiert und Anwendungen zu Ausweichports, dynamischer Aushandlung, Vermittlern, Tunneln oder Verschlüsselung gedrängt werden.
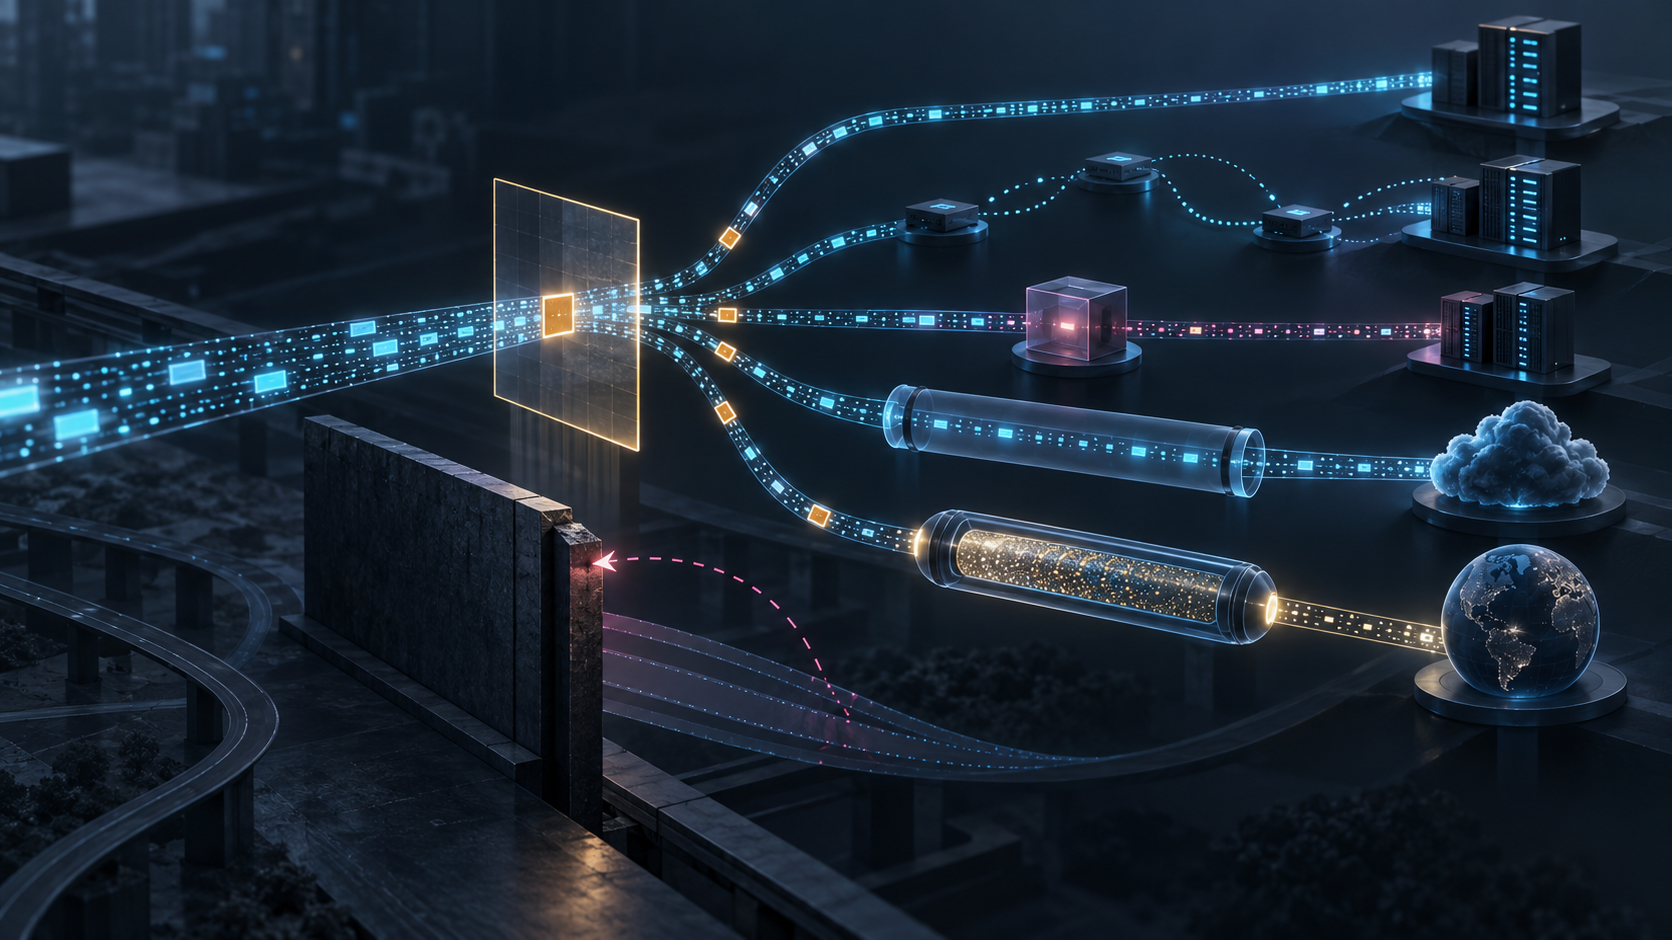
Für eine belastbare Auswertung müssen Beobachtung und Deutung getrennt bleiben. Beobachtet wurden etwa Protokollnummer, Adressen und Ports. Das Register liefert eine übliche Zuordnung. Ob der konkrete Datenstrom tatsächlich die benannte Anwendung trägt, wer ihn veranlasst hat, ob er erlaubt ist und ob der Dienst funktioniert, sind weitere Fragen.
RFC 3639 erklärt, dass selbst ein bekannter Port nur für die Endsysteme garantiert Bedeutung besitzt. Ein Zwischensystem sollte ihm ohne ausdrückliche Mitteilung eines Endpunkts oder gemeinsame Vereinbarung grundsätzlich keinen bestimmten Dienst zuschreiben. Zwei Endpunkte können jeden Port vereinbaren. Andere Protokolle wählen den Port während eines Kontrollaustauschs. Wer daran nicht beteiligt ist und das Ergebnis nicht erhält, kennt die Zuordnung nicht.
Stabile Kennungen bleiben nützlich. Sie unterstützen Treffpunkte, aggregierte Analyse, Lastbeobachtung, Firewall-Regeln und Dienstgüte. Die Grenze liegt in der Folgerung. Das Beispiel Port 25 zeigt: Eine gegen Spam gerichtete Sperre kann auch legitime E-Mail stoppen. RFC 3639 beschreibt eine mögliche Nebenwirkung, keine Messung eines heutigen Anbieters.
Hinzu kommt die Rückwirkung. Gegen nachteilig empfundene Regeln können Parteien auf einen anderen Port wechseln, dynamisch aushandeln, einen Vermittler nutzen oder kapseln. GRE verändert den sichtbaren Außenkopf; ESP kann innere Angaben verbergen und verschlüsseln. Gewünschte Sicherheit ist kein Verdachtsmoment. Doch eine überbeanspruchte gemeinsame Kennung kann durch das Verhalten verschwinden, das die Regel auslöst.
RFC 7605 hält fest, dass die Verbindung von Port und Dienst letztlich auf einer Vereinbarung der Endpunkte beruht und die Deutung im Netz falsch sein kann. RFC 6335 regelt die IANA-Zuweisung; das Dienstnamen- und Portregister koordiniert Vorgaben, authentisiert aber keinen Datenstrom. TCP, UDP und SCTP verwenden Ports für Endpunktkommunikation und Demultiplexierung. Das Protokollnummernregister koordiniert ein weiteres Feld, ohne die Anwendung zu beweisen.
Explizite Signale können die Beweislage verbessern. RSVP informiert das Netz über gewünschte Behandlung; SIP handelt spätere Parameter aus. Legitime Teilnahme liefert mehr Kontext als ein fester Port. Signal, Gegenstellenidentität, Berechtigung und Dienstergebnis bleiben dennoch getrennt.
Status und Umfang des Dokuments lassen sich über den RFC-Editor-Eintrag, den Datatracker, die Historie, die Errata und die Textfassung prüfen. Lu Hengs Überlegungen zu Realitätsebenen, minimaler gemeinsamer Spezifikation und Vorrang laufender Technik liefern die passende Disziplin: Ein Register koordiniert ein Symbol; die Endpunkte bestimmen den tatsächlichen Gebrauch.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten