
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Geschichte
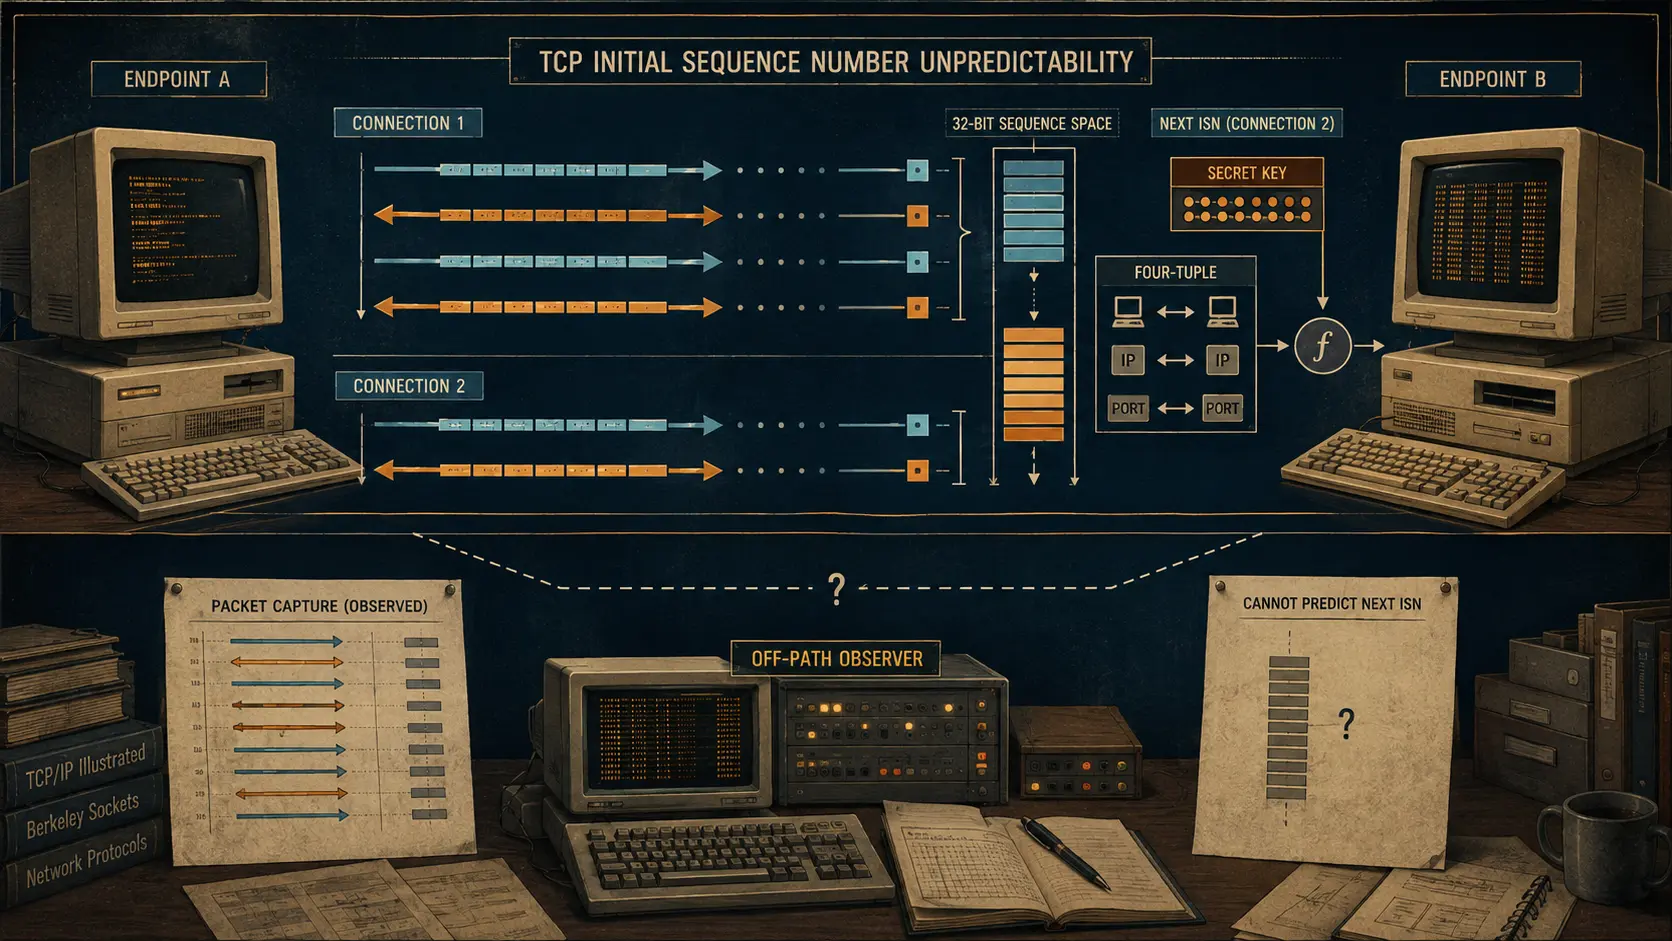
Die Zahl, die für einen Angreifer abseits des Pfades schwerer vorherzusagen wurde: TCP-Anfangssequenznummern
Eine TCP-Verbindung beginnt mit dem Austausch von Zahlen. Der historische Wandel verbarg diesen Austausch nicht; er verhinderte, dass ein sichtbarer Wert den Startpunkt der nächsten Verbindung verriet.

Berichte
AFRINICs RDAP-ipVersion beschreibt diesen Eintrag, nicht die IPv6-Bereitschaft
Eine IPv4-Abfrage liefert folgerichtig ein IPv4-Objekt. Irreführend wird `ipVersion: v4`, wenn die Eigenschaft eines einzelnen Eintrags zum Urteil über das gesamte Netz einer Organisation wird.

Berichte
RIPEs RDAP-Typ klassifiziert einen Registereintrag, nicht den Routenursprung
Die Analyse-Zusammenfassung zu RIPEs RDAP-Typ klassifiziert einen Registereintrag, nicht den Routenursprung erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Berichte
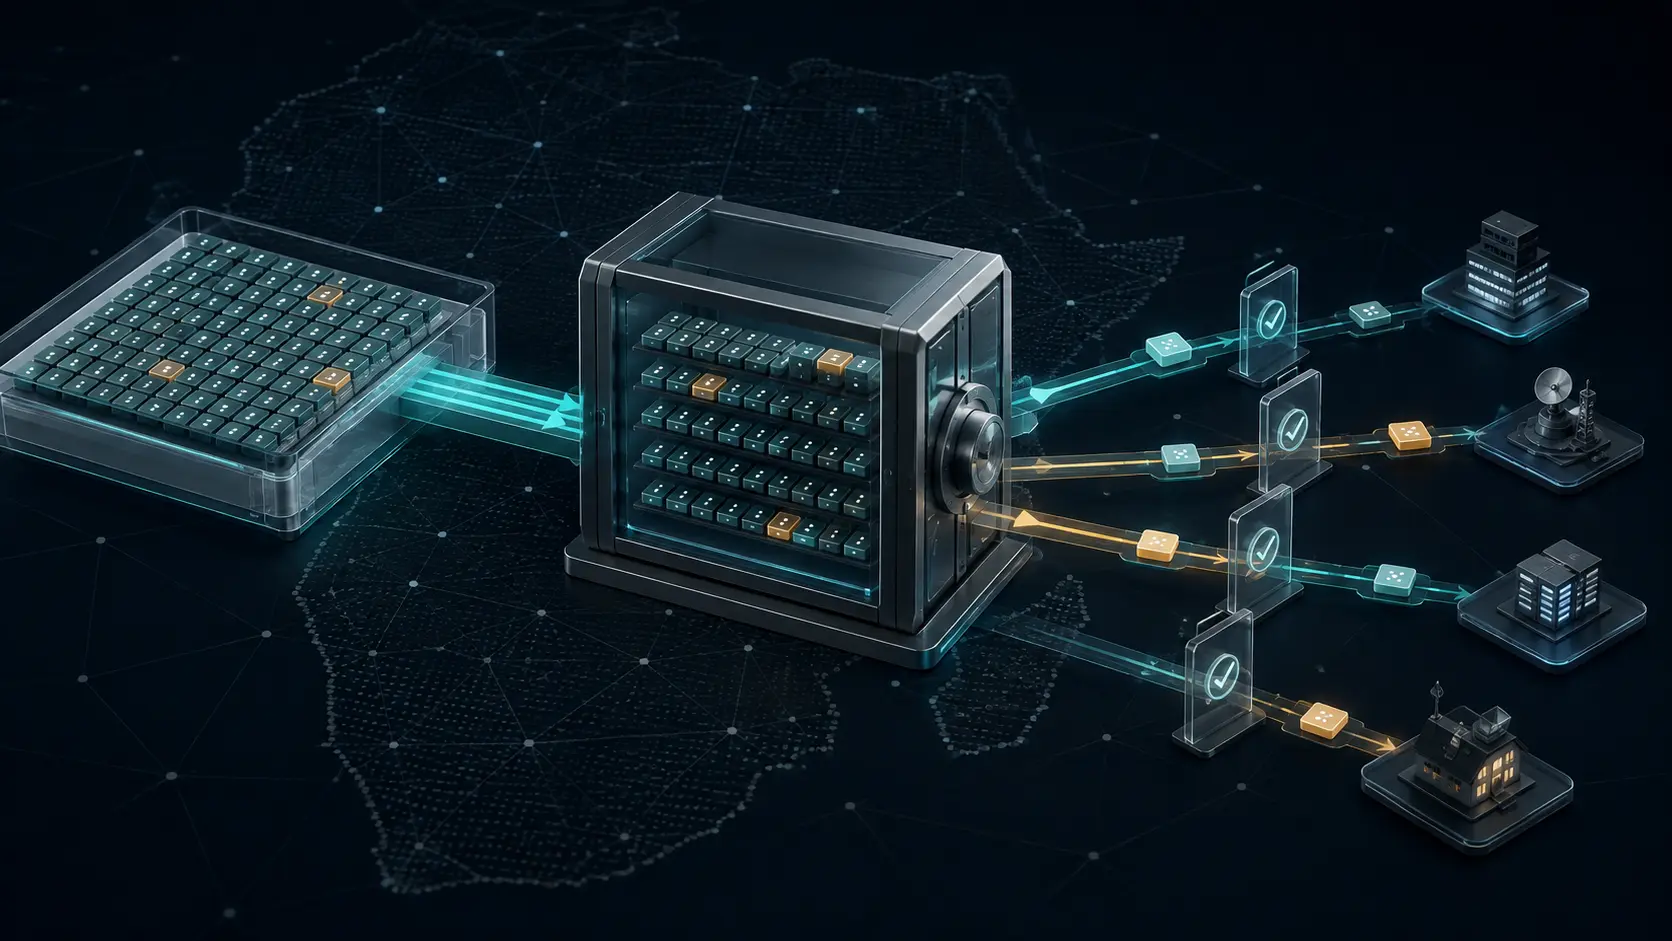
AFRINIC erhielt 1.024 ASNs. Das öffentliche Register trennt Bestand und Vergabe
Die IANA registrierte am 25. Februar 2026 einen neuen Block mit 1.024 AS-Nummern für AFRINIC. Am 27. März meldete AFRINIC die Aufnahme in den eigenen Bestand. Belegt ist damit die vorgelagerte Verwaltung, nicht die Vergabe jeder Nummer an Netzbetreiber.

Globale Trends bei regionalen ISPs
Ein Graceful BGP Restart kann ein Blackhole verlängern
Graceful Restart soll Verkehr weiterleiten, während ein BGP-Prozess zurückkehrt. Seine Sicherheit hängt jedoch von einer Tatsache ab, die die überlebende Sitzung allein nicht beweisen kann: Bewahrt der neu startende Router den nötigen Weiterleitungszustand tatsächlich? Hält ein…
Europa und Naher Osten: Trends bei regionalen ISPs
PKP Ferrits Registerspur macht die Betreiberidentität zur Prüfungsfrage
Die öffentlichen Daten zu PKP Ferrit verbinden einen Firmennamen, eine Zuteilung von Internet-Nummernressourcen und einen beobachteten Routenursprung. Sie belegen nicht, dass eine Organisation heute sämtliche betrieblichen und vertraglichen Teile des Dienstes kontrolliert.

IETF
Die zweite Adresse wird zur primären: Was RFC 9873 an EPP-Kontaktdaten ändert
Eine EPP-Kontaktaktualisierung kann nun einen klareren Zustandsübergang abbilden: Ein Kontaktobjekt erhält eine zusätzliche E-Mail-Adresse, und das optionale Attribut `primary` benennt die Adresse, die als primär behandelt werden soll. Das Protokoll speichert diese Beziehung; es…
Berichte
APNICs RDAP-Status active beschreibt ein Registerobjekt, nicht die Erreichbarkeit einer Route
Das Wort `active` klingt wie ein Betriebsurteil. In einer RDAP-Antwort von APNIC gehört es jedoch zum registrierten Objekt und nicht zu einer Live-Messung von Routen, Paketen oder Diensten.

Institutionelle Trends in Europa und dem Nahen Osten
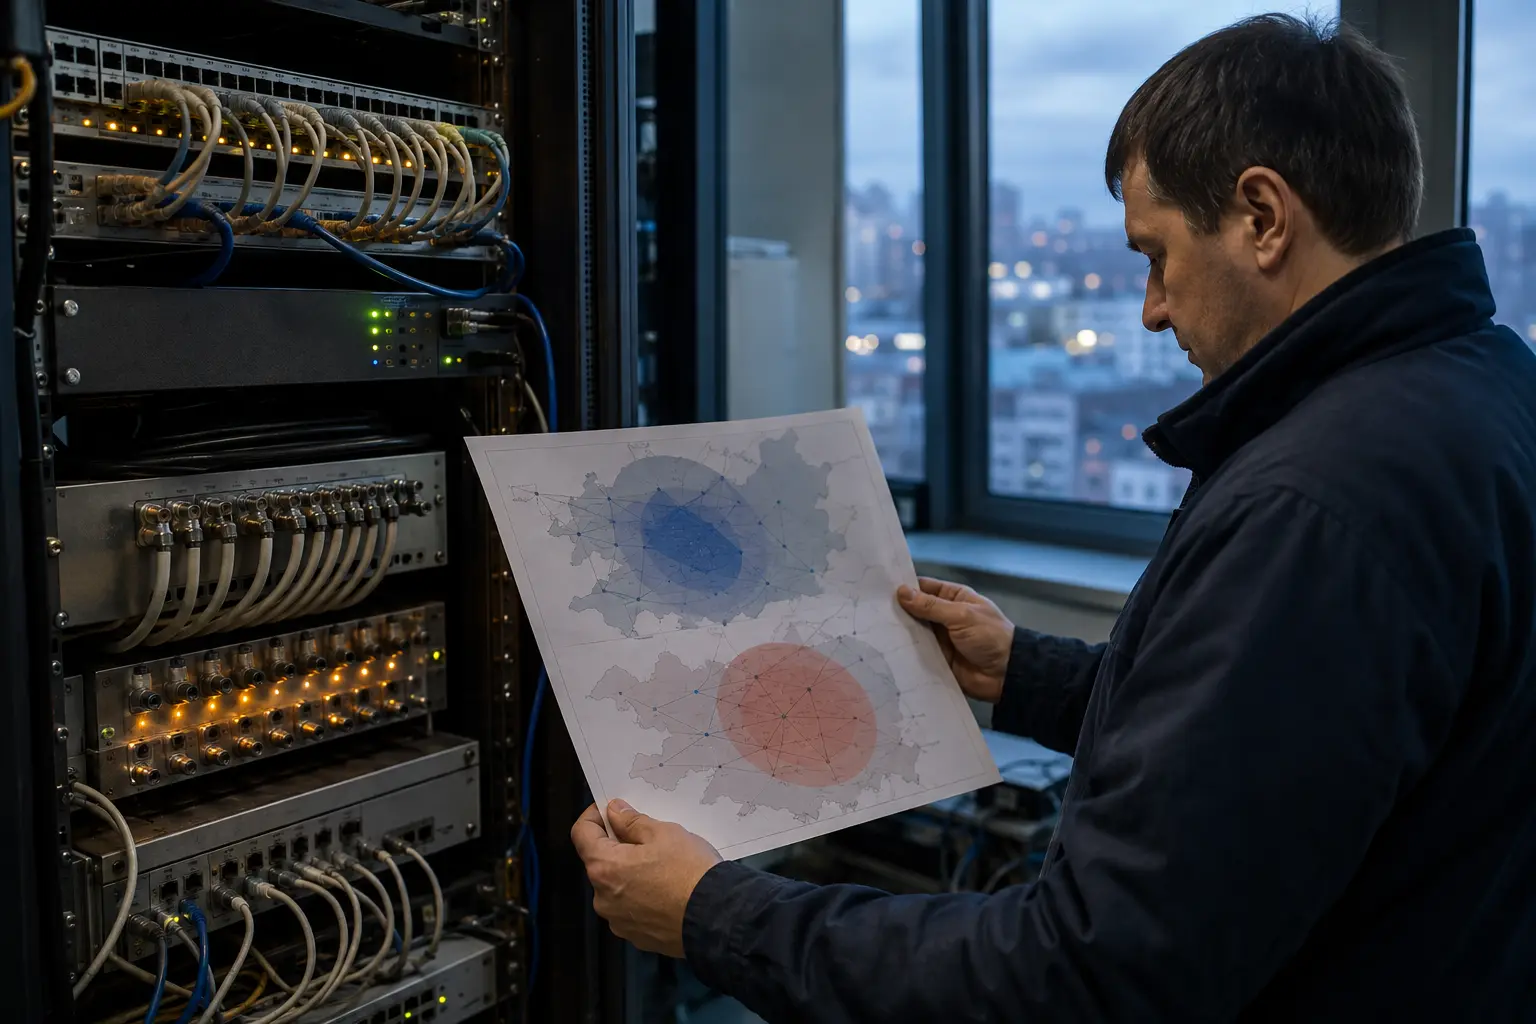
Piter-IX macht regionale Reichweite zur Resilienzfrage
Piter-IX beschreibt ein über mehrere russische Städte verteiltes Internet-Exchange-Netz. Diese Präsenz kann Interconnection-Wege verkürzen, doch eine Karte belegt weder physisch getrennte Pfade noch betriebliche Kontinuität.

Geschichte
Die Kette, die einen öffentlichen Schlüssel glaubwürdig machte: PEM-Zertifikatsverwaltung
Ein öffentlicher Schlüssel weist seinen Besitzer nicht aus eigener Kraft aus. RFC 1422 ordnete die Zuordnung von Namen und Schlüsseln deshalb in ein System aus Zertifikaten, Zertifizierungsstellen, Validierungspfaden und Sperrinformationen ein.
NPNOG
Nach dem RPKI-Panel: Bestand npNOGs Routing-Security-Moment von 2020 über den Bildschirm hinaus?
Die offizielle Seite belegt für sich allein nicht, dass Teilnehmende danach ROAs erstellten, Validierung einführten oder Produktionsrichtlinien änderten.
Berichte
ARINs RDAP-Hinweise beschreiben den Auskunftsdienst, nicht die Betriebspolitik des Netzes
Hinweise, die eine Registerabfrage begleiten, gehören zur Antwort, aber nicht automatisch zu dem darin beschriebenen Netz. ARIN nennt auf der obersten RDAP-Ebene Nutzungsbedingungen, einen Meldeweg für Unstimmigkeiten und das Urheberrecht. Wer diese Texte dem Ressourceninhaber…
IETF
Das Präfix kam vor der Abfrage: Wie RFC 9872 die NAT64-Erkennung verändert
Ein Host in einem reinen IPv6-Netz benötigt das IPv6-Präfix, mit dem Ziele für IPv4-Dienste synthetisiert werden. RFC 9872 macht daraus ein Signal des Zugangsnetzes: PREF64 zuerst aus Router Advertisements, DNS nur als Rückfall.

Globale Trends bei regionalen ISPs
Ein schneller IPv4-Rückfall kann defektes IPv6 gesund aussehen lassen
Ein Dual-Stack-Dienst kann jeden gewöhnlichen Test bestehen, obwohl sein IPv6-Pfad unbrauchbar ist. Die Verfügbarkeit ist real, die Aussage zur Protokollfamilie aber nicht: Der Client könnte über IPv4 fertig geworden sein, bevor das Dashboard den Fehler erkannte.

Europa und Naher Osten: Trends bei regionalen ISPs
Die Routing-Grenze von Pishgaman Ofogh Barkhat macht Lokalität zur Prüfungsfrage
Ein lokaler Registereintrag ist nützliche Evidenz, aber keine Karte aller Stellen, die einen Datenpfad kontrollieren. Pishgaman Ofogh Barkhat LLC zeigt, warum Käufer diese Zuständigkeiten trennen müssen, bevor sie „lokal“ als Resilienzversprechen lesen.

Berichte
Die RDAP-Konformitätsliste von LACNIC beschreibt Antwortspezifikationen, nicht Netzautorität
Technische Kennzeichnungen in einer RDAP-Antwort können leicht wie ein Ausweis von Zuständigkeit wirken. Für eine Adresse innerhalb von `200.7.84.0/23` liefert LACNIC jedoch ein IP-Netzobjekt, dessen `rdapConformance` unter anderem `rdap_level_0`, `cidr0` und `lacnic_level_0`…
Geschichte
Der Zeiger, der nie außerhalb des Datenstroms lag: TCP-Urgent-Daten
TCP-Urgent-Daten sind eine kleine Steuerungsfläche mit langer Geschichte. Das URG-Flag macht einen 16-Bit-Urgent-Zeiger wirksam, doch RFC 793 beschrieb dessen Grenzpunkt auf zwei widersprüchliche Arten. Die Unklarheit wanderte aus der Spezifikation in Implementierungen und…
IETF
Die Bitmap sagt, dass eine UDP-Option erschien – nicht, was sie tat: RFC 9870
RFC 9870 gibt IPFIX-Exportern ein kompaktes Format für die in einem Flow beobachteten UDP-Optionsarten. Die Aussage bleibt bewusst eng: Sie belegt beobachtete Präsenz, nicht Paketfolge, Verarbeitung am Empfänger oder Anwendungserfolg.
IETF
DNS-Fallback auf TCP ist ein Kapazitätspfad, keine Ausnahme
Ein Resolver kann jede kleine UDP-Prüfung bestehen und an der ersten wichtigen Antwort scheitern. Wird eine Antwort gekürzt, hängt der korrekte Abschluss von TCP ab; Listener-Kapazität, Verbindungszustand und Richtlinien auf dem Pfad werden damit Teil der DNS-Verfügbarkeit.

Berichte
LACNICs IPv4-Transfermarkt und der Preis der Knappheit
Knappheit ist nicht nur ein Preisproblem. Bei IPv4 rücken deshalb die veröffentlichten Transferregeln und Zulässigkeitsbedingungen für bereits vergebene Ressourcen in den Mittelpunkt; die Quellen dokumentieren keine einzelnen Entscheidungswege.