
Thema
Institutionelle Legitimität
Innerhalb der Facette Thema verbindet die Themenanalyse Institutionelle Legitimität Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Das Zukunftsprotokoll, das sich in einer IPv4-Option versteckte
RFC 1385 ließ alte und neue Systeme dieselben Bytes unterschiedlich lesen. Ein IPv4-Knoten sah ein vertrautes Paket mit unbekannter Option. Ein EIP-Knoten sah darin den Beginn eines größeren Adressraums.
Fallakte
Ein Abschnitt zu Betriebsfragen darf kein Einführungsrisiko freigeben
Die Spezifikation benennt Skalierungsgrenzen, Beobachtungslücken und einen schwierigen Versionswechsel. Der Prüfer lobt ihre Offenheit. Erst bei der Freigabe fällt auf, dass niemand festgehalten hat, wer das verbleibende Risiko für genau dieses Produktionsnetz annehmen darf.

IETF
CFRGs überarbeiteter Kurvenentwurf überlässt aufrufenden Protokollen drei Annahmeentscheidungen
Eine Bytefolge kann sämtliche mathematischen Prüfungen bestehen und im empfangenden Protokoll dennoch unzulässig sein. Revision 14 des CFRG-Entwurfs zu pairing-freundlichen Kurven macht diese Grenze sichtbar: Das gemeinsame Dokument rekonstruiert gültige Punkte und Skalare, doch…

Geschichte
Die Zahl, deren Bedeutung sich an der Domänengrenze änderte
Eine Sicherheitsdomäne konnte „Unclassified“ mit 5 codieren, eine andere denselben menschlichen Begriff mit 1. CIPSO löste diesen Widerspruch nicht durch eine universelle Zahl. Die Option stellte der Zahl eine Domain of Interpretation zur Seite – und machte Verständigung von der…

Berichte
APNIC beschloss eine Verbindungsrolle zur APNIC Foundation. Die öffentliche Akte endet vor dem Protokoll
APNIC hat die institutionelle Brücke zur APNIC Foundation neu vermessen: Die Rolle ist beschlossen, die Regeln für ihre Benutzung wurden einem getrennten Protokoll überlassen. Diese Trennung kann sauber sein. Gerade deshalb sollte die Öffentlichkeit erkennen können, ob das…

Fallakte
Ein Datenmanifest erklärt nicht die Messpunkte, die nie ankamen
In einem Prüfbericht stehen für dieselbe Minute drei Bezeichnungen: `0`, „kein Wert“ und „nicht empfangen“. Nur eine davon kann eine Messung sein. Die anderen beschreiben den Zustand des Belegs. Ein Datenmanifest ordnet vorhandene Telemetrie ein; es darf die Lücke nicht…

IETF
Löschen ist der Härtetest, wenn DNSOPs Integrationsentwurf das Last-Call-Ende erreicht
Eine Domain lässt sich in wenigen Minuten mit einem Konto oder Dienst verknüpfen. Ob diese Verbindung auch zuverlässig endet, zeigt sich womöglich erst Jahre später — nach dem Löschen eines Eintrags, dem Ablauf des Namens oder einem Inhaberwechsel. Zum vorgesehenen Ende des DNSOP…
Fallakte
SCONE kann eine Rate übertragen, nicht die Richtlinie, die sie gewählt hat
Ein Messwert ist noch keine Begründung. Wenn ein QUIC-Endpunkt über SCONE eine niedrigere Rate erhält, kann er sein Verhalten verbessern, ohne zuerst Verluste zu erzeugen. Aus dem Feld geht jedoch nicht hervor, ob ein Tarif, eine Geräteklasse, eine Überlast oder mehrere gemeinsam…

IETF
CSR-Attestierung geht in den Last Call, doch das Zertifikat ist kein Prüfnachweis
Ein öffentliches Zertifikat kann technisch einwandfrei sein und trotzdem nichts darüber verraten, was die ausstellende Stelle zuvor geprüft hat. Der CSR-Attestierungsentwurf im IETF Last Call transportiert Gerätebelege zu CA oder RA, erlaubt dort aber auch ihre ungeprüfte…

Berichte
Der neue RIR-Entwurf setzt zwei Prüfungsgrenzen – ohne öffentlichen Zähler
Die eine Grenze hängt am geprüften Sachverhalt, die andere am Initiator. Beide sollen Wiederholungen begrenzen. Doch solange Antrag, Einleitung, Abschluss und Auditintervall nicht in einem nachvollziehbaren Register verbunden sind, bleibt selbst die Schutzregel eine unsichtbare…

Fallakte
Ein Key-Transparency-Tombstone legt das alte Log nicht still
Im Migrationsmodell von KEYTRANS hat der Tombstone eine präzise Funktion: Er verweist die Suche nach der neuesten Fassung eines Labels vom alten auf das neue Log. Fällt das neue Log aus, darf dadurch kein alter Schlüssel wieder als aktuell erscheinen. Der Marker belegt jedoch…

Fallakte
RMRP kann das KI-Auditlog signieren, aber keinen nie gesehenen Aufruf zählen
Die neue Vollständigkeitsattestierung macht aus stiller Auslassung eine zurechenbare Behauptung. Ob etwas fehlt, muss weiterhin eine Instanz außerhalb der Routing Engine feststellen.

Fallakte
Gemeinsame Infrastruktur darf die Reichweite einer Entscheidung nicht stillschweigend vergrößern
IETF und IRTF teilen Systeme, nicht automatisch Zuständigkeiten. Ihre veröffentlichten Regeln zeigen, warum eine Zugangsbeschränkung einen eigenen Nachweis für Befugnis, technischen Umfang und Wiederherstellung braucht — und weshalb nicht jede Überprüfung dieselbe Entscheidung…
Geschichte
Das Präfix schien ungenutzt. Der Appell konnte es nicht beweisen: RFC 1917
Ein Eintrag im freien Pool steht am Ende einer Geschichte, nicht an ihrem Anfang. Bevor eine IPv4-Zahl wieder vergeben werden kann, muss jemand den Bedarf verneinen, eine bevollmächtigte Person die Rückgabe erklären, ein Register sie annehmen, ein Betreiber die alte Nutzung…

Geschichte
Die lokale Fähigkeitsliste entschied über den Codec – nicht das Netz: RFC 1911
Ob eine Sprachmail im gemeinsamen Format oder in einem besseren proprietären Codec verschickt wurde, konnte von einer lokal gepflegten Zielliste abhängen. Diese Liste war weder globale Registry noch Laufzeitmessung. RFC 1911 schuf einen schmalen gemeinsamen Transportweg und ließ…

Fallakte
WebProof gibt KI eine Zuschreibungsregel. Ein Nachweis erteilt keine Befehlsgewalt
Eine Aussage kann unveränderbar dokumentiert sein und trotzdem bloß eine Aussage bleiben. Genau diese Grenze wird wichtig, wenn ein Provenienzentwurf dem lesenden KI-System selbst vorschreiben will, wie es den Entwurf darzustellen hat.

Globale Institutionen
Wenn veröffentlichte Kontrollen noch keine dauerhafte Reparatur beweisen
Bei kritischen Internetdiensten ist die entscheidende Frage nach einem Sicherheits- oder Verfügbarkeitsvorfall nicht nur, ob eine Organisation neue Kontrollen ankündigt. Entscheidend ist, ob sich zeigen lässt, dass diese Kontrollen im laufenden Betrieb greifen, unabhängig…

Geschichte
RFC 1888: Zwei Präfixfamilien machten aus Erhalt mehr Routen
Ein reversibles Mapping kann jedes einzelne Adressobjekt bewahren und zugleich die globale Routingtabelle verschlechtern. Genau dort lag die Rechnung von RFC 1888: Normale IPv6-Präfixe und abgebildete NSAP-Strukturen ließen sich nicht automatisch gemeinsam aggregieren. Der Preis…
Fallakte
Eine Proxy-Status-Kette benennt keinen Incident-Verantwortlichen
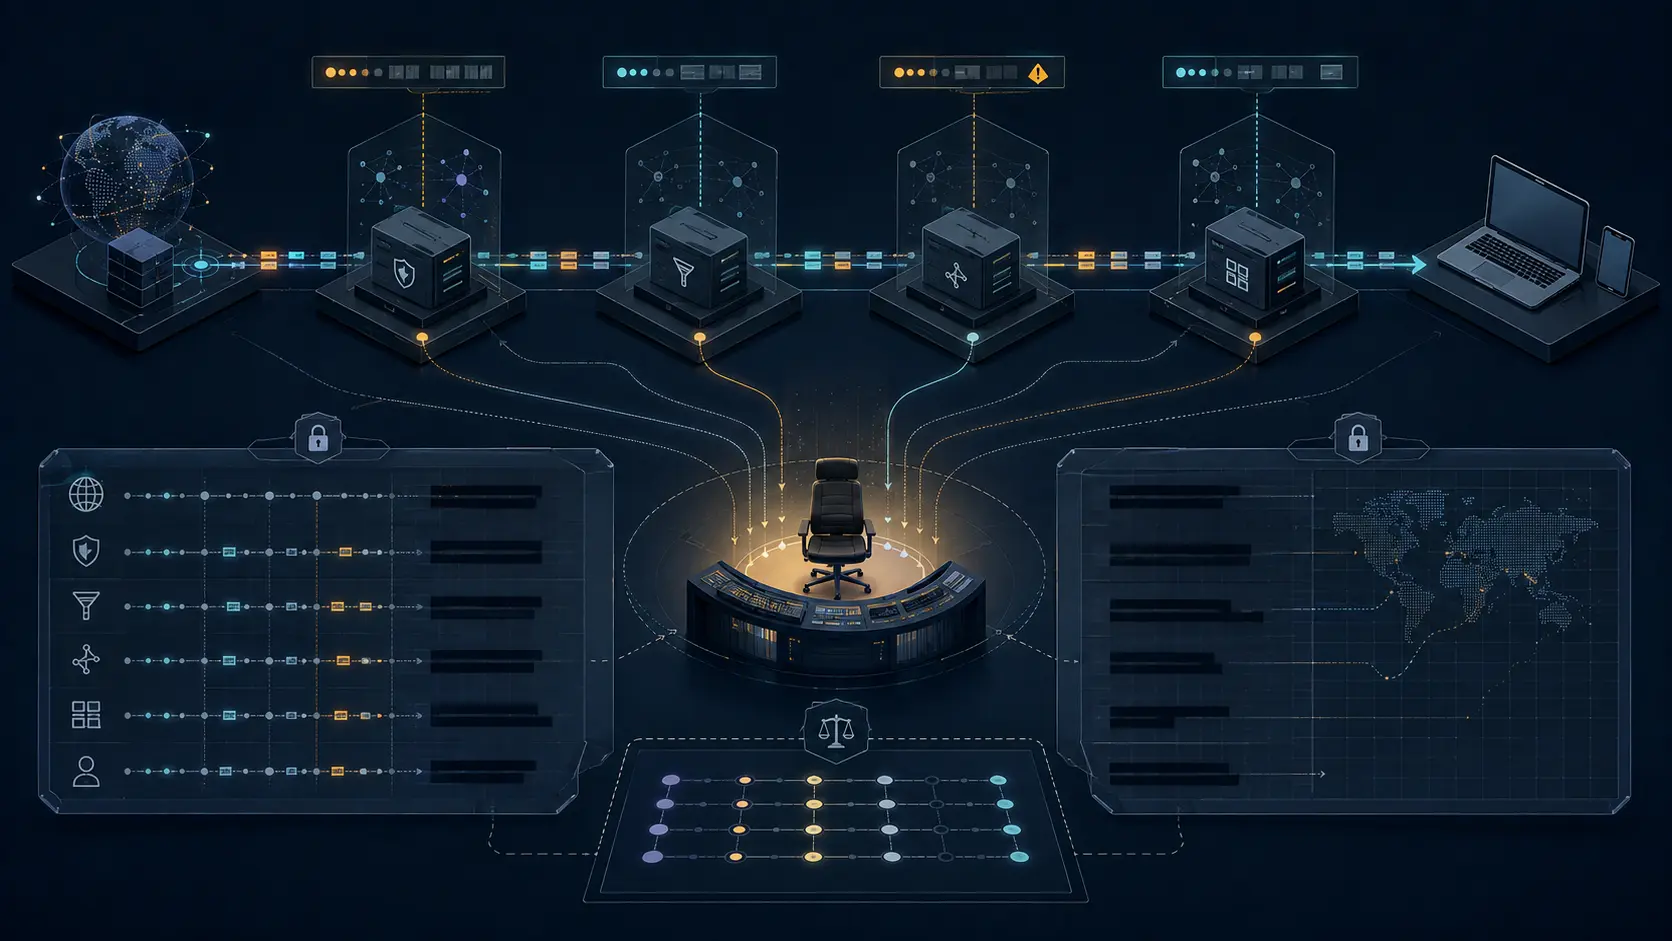
RFC 9209 macht den Fehlerpfad lesbarer, verwandelt diese Sichtbarkeit aber nicht in eine Handlungspflicht. Dafür braucht es eine Übergabematrix für Intermediärfehler, die öffentliche oder eingeschränkte Kennungen mit Betreiber, Eskalationsfrist, Beweissicherung und…

Berichte
ARIN verabschiedete eine geänderte Charta für die IPv6 Task Force – im öffentlichen Index fehlt sie
Ein Beschluss kann öffentlich sein, ohne dass sein Mandat öffentlich nachvollziehbar wird. ARINs Protokollentwurf vom 18. August nennt die Gründung einer IPv6 Task Force, drei Freiwillige, einen Vorsitz und ein vorgezogenes Ende. Wer anschließend die veröffentlichten Ausschuss…