
Thema
Digitale Identität und Nachweise
Innerhalb der Facette Thema verbindet die Themenanalyse Digitale Identität und Nachweise Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Das Zertifikat lief 9999 ab. Seine Dokumentbindung konnte ungeprüft bleiben.
Ein One-Signature-Zertifikat soll genau ein Dokument, einen privaten Schlüssel und einen Signaturvorgang begleiten. Die vorgeschlagene Erweiterung begrenzt diesen Zweck präzise. Ein erfolgreicher normaler Signaturtest beweist jedoch weder, dass der Prüfer die Dokumentbindung…

IETF
Die Verbundsignatur war gültig. Der Umschlag nannte einen anderen Algorithmus.
Composite ML-DSA bündelt eine quantenresistente und eine klassische Signatur zu einer Prüfung. Im CMS-Umschlag reicht dieses eine Ergebnis jedoch nicht: Digest, Algorithmuskennungen, signierte Attribute und tatsächlich geprüfte Bytes müssen dieselbe Geschichte erzählen.
Geschichte
Die Bibliothek vergab den Namen. Der Resolver blieb eine Organisation: RFC 3188
Ein beständiger Name klang wie eine Eigenschaft der Zeichenfolge. RFC 3188 sagte offen, worauf er tatsächlich beruhte: auf der Beständigkeit nationaler Bibliotheken und ihrer Informationssysteme. Der Resolver war kein abstraktes Naturgesetz, sondern ein Dienst, den eine…

IETF
Der Aussteller signierte die Hülle. Den Agentenschlüssel durfte er trotzdem nicht tauschen.
AIC-JWT Revision 02 verschachtelt eine vom Prinzipal signierte Delegation in einem vom Aussteller signierten Berechtigungsnachweis. Damit bleibt die Auswahl des handelnden Schlüssels bei der Instanz, die delegiert hat.

Geschichte
Der Namensraum blieb. Seine Registrierung wurde historisch: RFC 3187
Im Jahr 2017 erklärte die IETF nicht den ISBN-Namensraum für bedeutungslos. Sie verschob RFC 3187 in den Status Historic, weil ein neues Registrierungsmodell die alte Beschreibung ersetzt hatte. Der beständige Name überlebte, indem sich seine Governance änderte — genau die…

IETF
Der Agent signierte die Challenge. Sein mitgelieferter Schlüssel war noch keine Autorität.
OpenA2A AIP Revision 03 trennt die mathematisch gültige Antwort von der festgestellten Identität. Der vorgelegte Schlüssel belegt Besitz; erst ein Registereintrag oder ein aufgelöstes DID-Dokument ordnet ihn dem behaupteten Agenten zu.
IETF
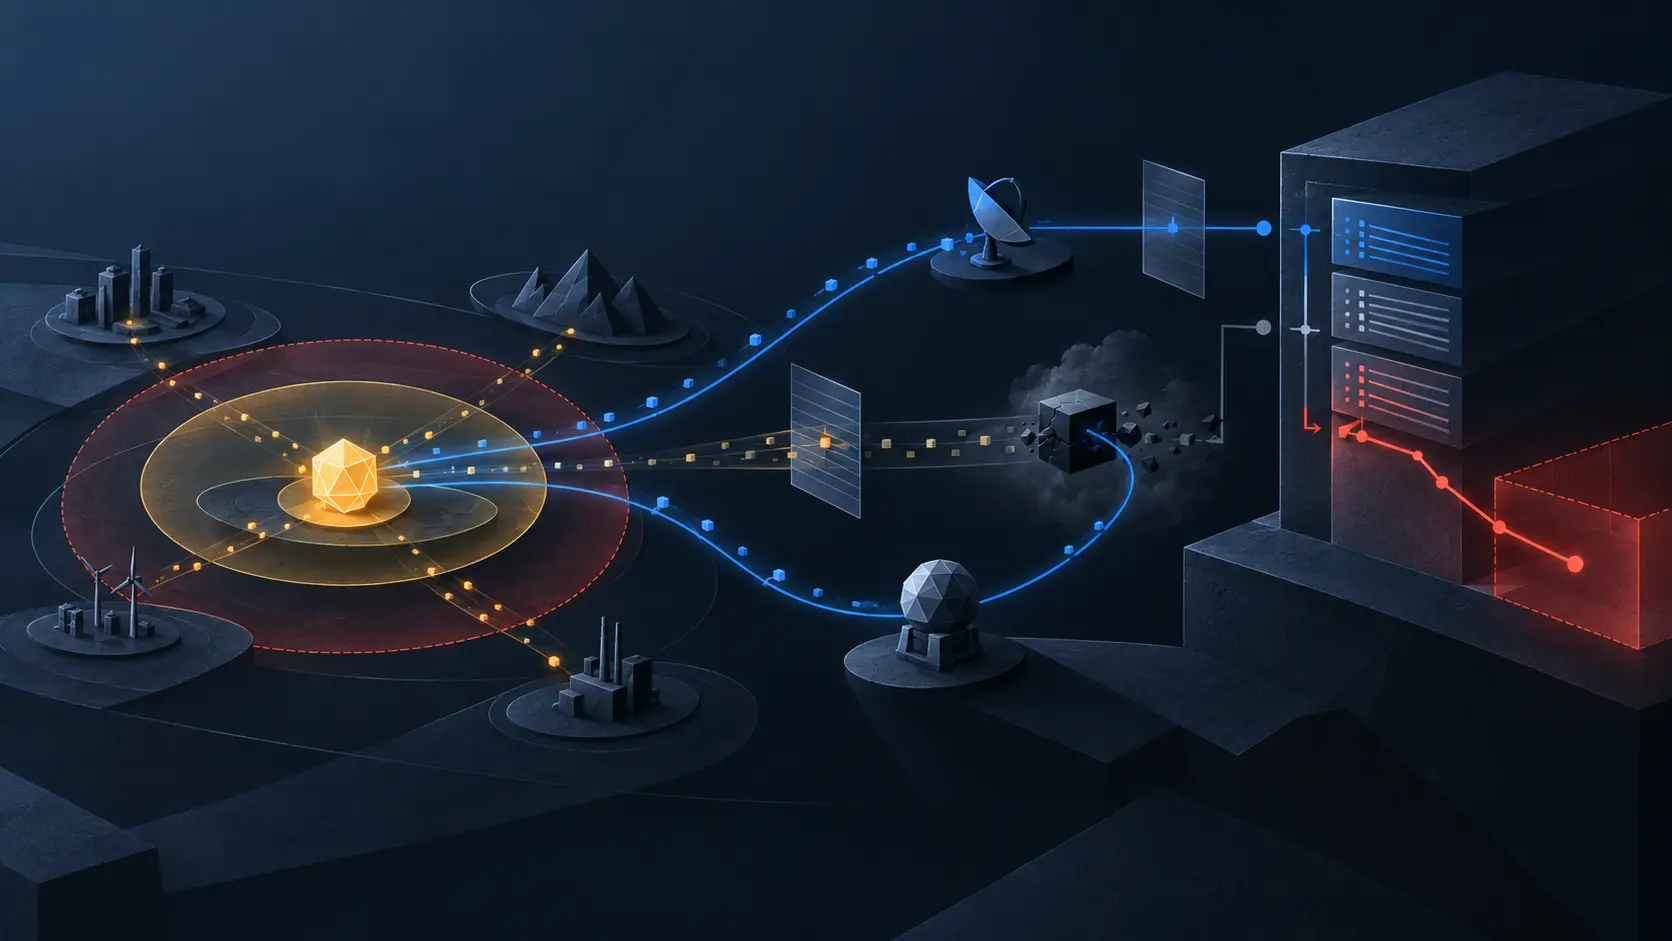
Der Agent schwieg. Der Score bestrafte, was der Prüfer nicht sehen konnte.
NBTP will fehlende Heartbeats, ausgelassene Oracle-Fenster und gleichzeitige Stille in Vertrauensabbau übersetzen. Das kann den Betrieb unterstützen, solange eine Beobachtungslücke nicht unbemerkt zum Urteil über den Agenten wird.
Geschichte
Die Referenz war ungeschützt. Ihre Erkennung war keine Authentisierung: RFC 3185
Ein Empfänger konnte die richtige `CEKReference` erkennen und dennoch nichts über den Absender wissen. Das Attribut lag in den ungeschützten CMS-Attributen; jeder konnte ein Objekt mit dem bekannten Wert erzeugen. RFC 3185 trennte damit Schlüsselzustand von Identität — und warnte…
Geschichte
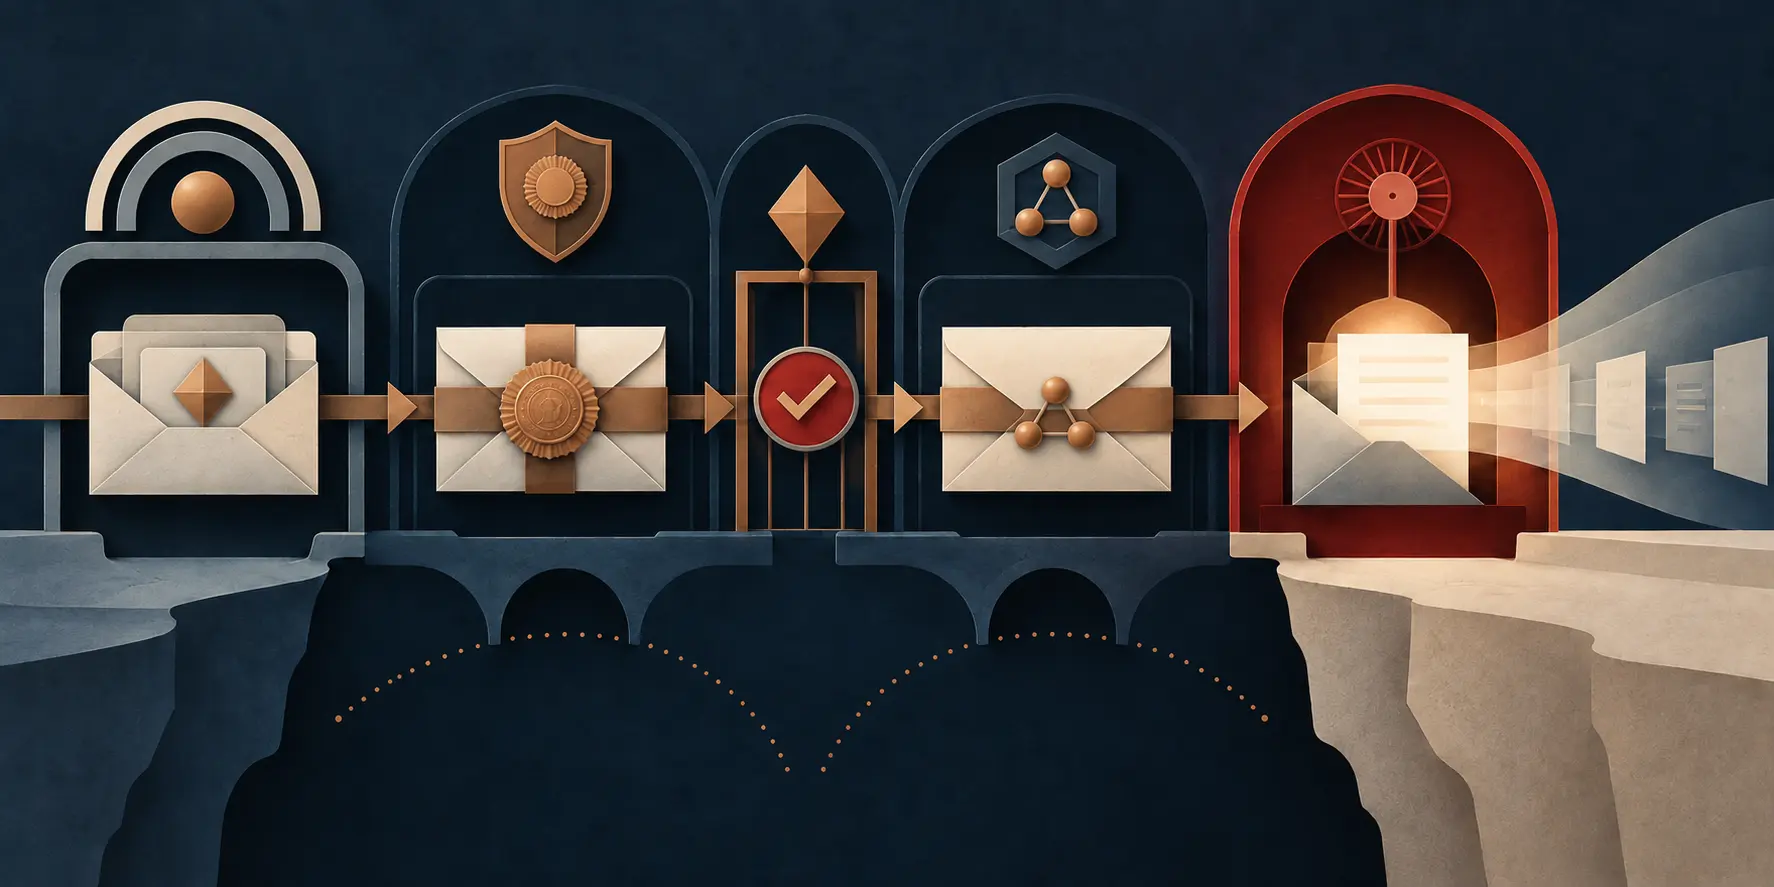
Eine OID fehlte – und ohne Typ sagt „gültig signiert“ zu wenig: RFC 3183
RFC 3183 beschrieb vier verschiedene Signaturrollen, ließ im veröffentlichten Text aber ausgerechnet die Objektkennung des Attributs aus, das diese Rollen unterscheidbar machte. Ein verifiziertes Erratum ergänzte später `id-aa-signatureType`. Der kleine Fehler zeigt ein großes…

Geschichte
Der Name gelangte in RSVP. Die Autorität musste seine Bedeutung noch bestimmen: RFC 3182
Auf einem RSVP-Pfad konnte der Policy Locator eines Benutzers weitergereicht werden, während der Berechtigungsnachweis bereits die Identität des aktuellen Netzknotens bezeichnete. RFC 3182 machte damit eine unbequeme Wahrheit sichtbar: Das Subjekt, über das gesprochen wurde, und…

IETF
Beide Zahlungsseiten stimmen überein. Die Lieferung bleibt leer.
Zwei Systeme können denselben Geldfluss bestätigen, ohne einen Beleg dafür zu liefern, dass die versprochene Gegenleistung angekommen ist.

IETF
Der Batch-Beweis war gültig. Wie viele Token sind wirklich im Bestand?
Privacy Pass kann mehrere Ausstellungen bündeln und Beweisarbeit amortisieren. Damit entsteht aber keine automatische Bestandsbuchhaltung. Zwischen gültigem Sammelbeweis, einzelnen Antworten, Finalisierung, dauerhaftem Speichern und späterer Einlösung liegen getrennte…
IETF
Das Register kann die Sicherheitsfrage benennen. Akzeptabel macht es sie nicht.
Ein gemeinsamer Methodenname verbessert Interoperabilität, ersetzt aber weder eine Sicherheitsbewertung noch die lokale Entscheidung über Zulässigkeit und ausreichende Stärke.

IETF
Der ACME-Auftrag nannte ein Profil. Das Zertifikat musste es trotzdem belegen.
ACME Profiles verankert die Auswahl einer Ausstellungsrichtlinie im Auftrag. Der String verbessert die Steuerung, ist aber kein Konformitätssiegel für Zertifikatsfelder, Rollout oder Akzeptanz durch Gegenstellen.

IETF
Die AML-Methode war erfolgreich. Das heißt nicht, dass der Kunde freigegeben ist.
Ein portabler Methodenhinweis kann bestätigen, dass eine Prüfung lief. Für die Entscheidung über Kunde und Transaktion fehlen ihm Belege, Rechtsraum und Verantwortung.

IETF
Die Signatur schützt den vCon – nicht die Wahrheit der Unterhaltung
Ein vCon kann Beteiligte, Dialog, Anhänge und Analyse über Systemgrenzen tragen. Seine Signatur bewahrt eine konkrete Fassung vor unbemerkter Änderung; sie entscheidet nicht, ob die Aufzeichnung vollständig, die Identität richtig, die Einwilligung aktuell oder der Unterzeichner…

IETF
Die Methode war erfolgreich. Das `ivm`-Label ist noch kein Beleg.
Ein dreibuchstabiger Code kann Systeme koordinieren. Er macht unterschiedliche Verfahren zur Identitätsprüfung jedoch nicht zu gleichwertigen Beweisfällen.
IETF
Das KYAPay-Token kann den Agenten identifizieren. Der Empfänger entscheidet weiter.
Eine signierte Aussage macht automatisierten Verkehr zurechenbarer, ohne dem Aussteller die Zugangspolitik fremder Dienste zu übertragen.

IETF
Wer darf für einen Client bürgen? OAuth trennt Empfehlung und Vertrauen
Ein Client-Publisher kann einen Attester benennen, aber dem Authorization Server keine Vertrauensentscheidung abnehmen. Der neue Entwurf macht diese Gewaltenteilung sichtbar – und zeigt, warum ein gelöschter Eintrag noch keinen beendeten Zugriff beweist.

IETF
Das Kind-Token war gültig. Die Kette musste es dennoch autorisieren.
Eine korrekte Signatur ist in einer delegierten OAuth-Kette nur ein Beleg über einen Schlüssel. Nutzbare Befugnis entsteht erst, wenn die vertrauenswürdige Wurzel, jede Übergabe, jede Verengung, der aktuelle Status und die lokale Entscheidung des Ressourcenservers dieselbe…