
Primäre Domain
Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Geschichte
Der Namensraum blieb. Seine Registrierung wurde historisch: RFC 3187
Im Jahr 2017 erklärte die IETF nicht den ISBN-Namensraum für bedeutungslos. Sie verschob RFC 3187 in den Status Historic, weil ein neues Registrierungsmodell die alte Beschreibung ersetzt hatte. Der beständige Name überlebte, indem sich seine Governance änderte — genau die…

Geschichte
Ein Eintrag nannte den Pfad aktiv. Weitergeleitet wurde anderswo: RFC 3186
Die Pfaddatenbank war wichtig genug, um Nutzer, Geschwindigkeit, Modus, Adresspaar und Zustand zu führen. Trotzdem stellte RFC 3186 klar: Sie wurde nicht für die Weiterleitung benutzt. Zwischen Inventar und laufendem Pfad lag genau die Beweislücke, die eine transparente…
Geschichte
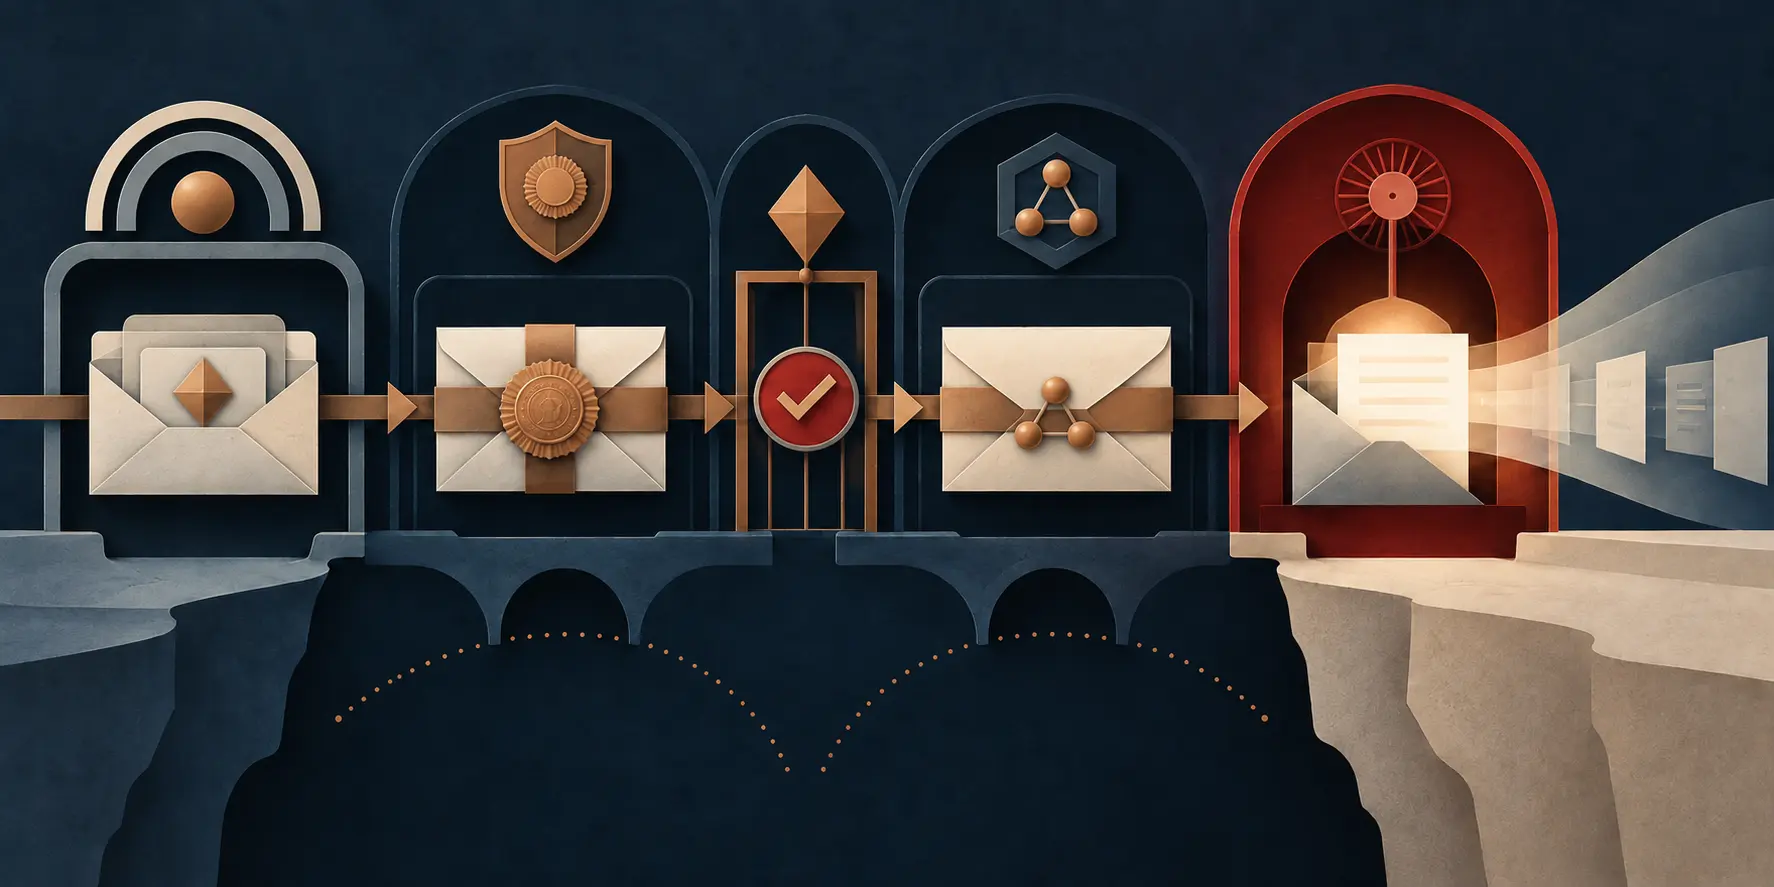
Die Referenz war ungeschützt. Ihre Erkennung war keine Authentisierung: RFC 3185
Ein Empfänger konnte die richtige `CEKReference` erkennen und dennoch nichts über den Absender wissen. Das Attribut lag in den ungeschützten CMS-Attributen; jeder konnte ein Objekt mit dem bekannten Wert erzeugen. RFC 3185 trennte damit Schlüsselzustand von Identität — und warnte…
Geschichte
Eine OID fehlte – und ohne Typ sagt „gültig signiert“ zu wenig: RFC 3183
RFC 3183 beschrieb vier verschiedene Signaturrollen, ließ im veröffentlichten Text aber ausgerechnet die Objektkennung des Attributs aus, das diese Rollen unterscheidbar machte. Ein verifiziertes Erratum ergänzte später `id-aa-signatureType`. Der kleine Fehler zeigt ein großes…

Geschichte
Der Name gelangte in RSVP. Die Autorität musste seine Bedeutung noch bestimmen: RFC 3182
Auf einem RSVP-Pfad konnte der Policy Locator eines Benutzers weitergereicht werden, während der Berechtigungsnachweis bereits die Identität des aktuellen Netzknotens bezeichnete. RFC 3182 machte damit eine unbequeme Wahrheit sichtbar: Das Subjekt, über das gesprochen wurde, und…

Geschichte
Der neue Datenstrom gewann die Zulassung. Seine Verteidigungspriorität musste noch den nächsten Ankömmling überstehen: RFC 3181
Wenn Kapazität nicht für alle reicht, entscheidet nicht zwingend die Ankunftszeit. RFC 3181 erlaubte einem späteren Datenstrom, eine ältere Reservierung zu verdrängen. Aus diesem Sieg wurde jedoch kein ewiges Recht: Eine Priorität half beim Eintritt, eine andere verteidigte…

Geschichte
Die Laufzeit antwortete 231. Das Skript schuldete noch einen Abschlussbeleg: RFC 3179
Eine Steuerung kann eine korrekte Antwort geben, obwohl die Arbeit noch läuft. RFC 3179 machte diesen zeitlichen Abstand lesbar: Eine Nachricht bestätigte einen Laufzeitzustand, weitere Nachrichten meldeten Zwischenergebnisse oder Fehler, und erst ein späteres Ereignis markierte…

Geschichte
Der Kern vergaß den Datenstrom. Die Ränder mussten seine Reservierung weiter belegen: RFC 3175
RFC 3175 wollte RSVP skalierbar machen, ohne den einzelnen Dienstwunsch aufzugeben. Viele Reservierungen durften einen gemeinsamen Block durchqueren, damit der Kern nicht jede Sitzung speichern musste. Der Block war jedoch kein Sammelbeweis: Je weniger der Kern wusste, desto…
Geschichte
Die Zone war kritisch. Damit war sie keine ewige Aufgabe der Root-Server: RFC 3172
RFC 3172 verlangte für `.arpa` die operative Sorgfalt der DNS-Wurzel und beschrieb zugleich die gemeinsame Servernutzung als veränderlich. Gerade diese Kombination ist historisch aufschlussreich: Dauerhaft sein sollte die koordinierte Namensfunktion, nicht die Maschinenbelegung…

Geschichte
Das Register vergab die Multicast-Adresse. Es musste trotzdem nach ihrer Nutzung fragen: RFC 3171
Eine unveränderte Tabellenzeile wirkt dauerhafter als die Anwendung hinter ihr. RFC 3171 machte daraus eine Aufsichtspflicht: Eine weltweit koordinierte IPv4-Multicast-Adresse war eine knappe Ausnahme, deren Begründung überprüfbar bleiben musste. Der Registereintrag koordinierte…
Geschichte
Der Index benannte die Policy-Zeile. Ihre Bedeutung erklärte er nicht: RFC 3159
Zwei Zeilen erreichen ein Gerät. Bedingung, Aktion und Verweise sind identisch, nur die Nummer ist verschieden. Sind es zwei Policies oder zwei adressierbare Datensätze mit demselben Inhalt? RFC 3159 legte fest, was die Nummer beantworten durfte: `InstanceId` identifizierte eine…

Geschichte
Der Übersetzer änderte die Pakete. Er musste auch die Berichte ändern: RFC 3158
Ein RTP-Übersetzer konnte die SSRC einer Quelle beibehalten und zugleich Kodierung, Paketaufteilung oder Zeitbasis verändern. Das Medium konnte funktionieren, während RTCP noch Bytes, Sequenzen und Verluste des alten Stroms meldete. RFC 3158 machte daraus eine prüfbare Pflicht…

Geschichte
Der Server brauchte den Klartext nicht. Er kontrollierte dennoch die Verfügbarkeit: RFC 3157
Ein Verwahrer muss den Inhalt eines versiegelten Umschlags nicht kennen, um seine Rückgabe zu verweigern. RFC 3157 übertrug diese Trennung im August 2001 auf kryptografische Berechtigungsnachweise, die zwischen Rechnern, Telefonen und Routern beweglich werden sollten.…
Geschichte
Der Sender sah den Verlust, nicht seine Ursache: RFC 3155
Im August 2001 beschrieb RFC 3155 eine Grenze, die mitten durch die Verlässlichkeit von TCP verlief. Der Sender konnte erkennen, dass der Bestätigungsfortschritt abgerissen war. Er konnte aber nicht zuverlässig feststellen, ob eine volle Warteschlange, ein unberichtigter…

Geschichte
Das Relay ergänzte einen Header. Das Nachrichtenende konnte fehlen: RFC 3164
Im älteren BSD-syslog-Format konnte ein Relay eine Nachricht durch Zeitstempel und Hostnamen lesbarer machen. RFC 3164 begrenzte jedoch das gesamte Paket auf 1.024 Byte: Der neue Header konnte den Platz belegen, den der Ereignistext am Ende brauchte.

Geschichte
Der Empfänger bot Multiplexing an. Der Sender entschied weiterhin über die Nutzung: RFC 3153
Bei RFC 3153 lag zwischen „ausgehandelt“ und „ausgeführt“ eine absichtliche Lücke. Der PPP-Empfänger konnte zusagen, multiplexierte Frames zu verstehen. Der Sender durfte das Format danach verwenden, musste es aber nicht. Damit war die Kontrollmeldung nur eine Erlaubnis. Erst ein…

Geschichte
Der Server brauchte eine dritte Zufallszahl: RFC 3163
Im gegenseitigen Authentisierungsmodus von RFC 3163 war der dritte Zufallswert kein Beiwerk. Er reagierte auf eine Asymmetrie im Ablauf: Als der Client seinen eigenen Wert auswählte, kannte er bereits die erste Herausforderung des Servers. Die Korrektur war eng umrissen – ebenso…

Geschichte
Der neue Reverse-Baum existierte, bevor der alte verschwand: RFC 3152
Ein Standard kann das Ziel einer Migration festlegen, aber keinen weltweiten Umschaltmoment erzeugen. RFC 3152 setzte 2001 `IP6.ARPA` an die Wurzel des IPv6-Reverse-DNS, verlangte die Delegation entlang der Adressvergabe und erklärte `IP6.INT` für neue Implementierungen als…

Geschichte
IPv6 musste auf die Authentifizierung warten: RFC 3162
Der Zugangsserver musste die Sitzung autorisieren, bevor feststand, welches Internetprotokoll der Host verwenden würde. RFC 3162 ließ eine RADIUS-Nachricht beide Möglichkeiten tragen und überließ dem Netzrand die Entscheidung, welche davon anwendbar war.

Geschichte
Der alte Name wurde zur URN. Aufgelöst war er damit noch nicht: RFC 3151
XML erbte öffentliche Bezeichner, die eine Maschine überdauern konnten, aber nicht in jedes URI-Pflichtfeld passten. RFC 3151 gab ihnen eine genaue `urn:publicid:`-Transkription. Der normalisierte Name wurde vergleichbar und transportierbar. Das Präfix registrierte keinen…