
Zusammenfassung
- RFC 3185 leitete aus der Inhaltsverschlüsselung eines ersten CMS-Objekts Schlüsselmaterial für spätere Objekte ab und sparte dadurch asymmetrische Operationen.
- Referenzerkennung bewies weder Absender noch Frische. Hatte S1 die erste CEK erhalten, konnten alle S1-Mitglieder spätere Nachrichten öffnen, selbst wenn nur noch ein Teil von S1 genannt wurde.
Der im Oktober 2001 veröffentlichte Proposed Standard Reuse of CMS Content Encryption Keys zielte auf Feldverschlüsselung in Transaktionen und häufige Serverkommunikation. Er war kein vollständiges Protokoll und keine allgemeine Gruppenverwaltung. Verlustzustand, API-Fähigkeit, Algorithmenkompatibilität und Aufbewahrung mussten im größeren Kontext geregelt werden.
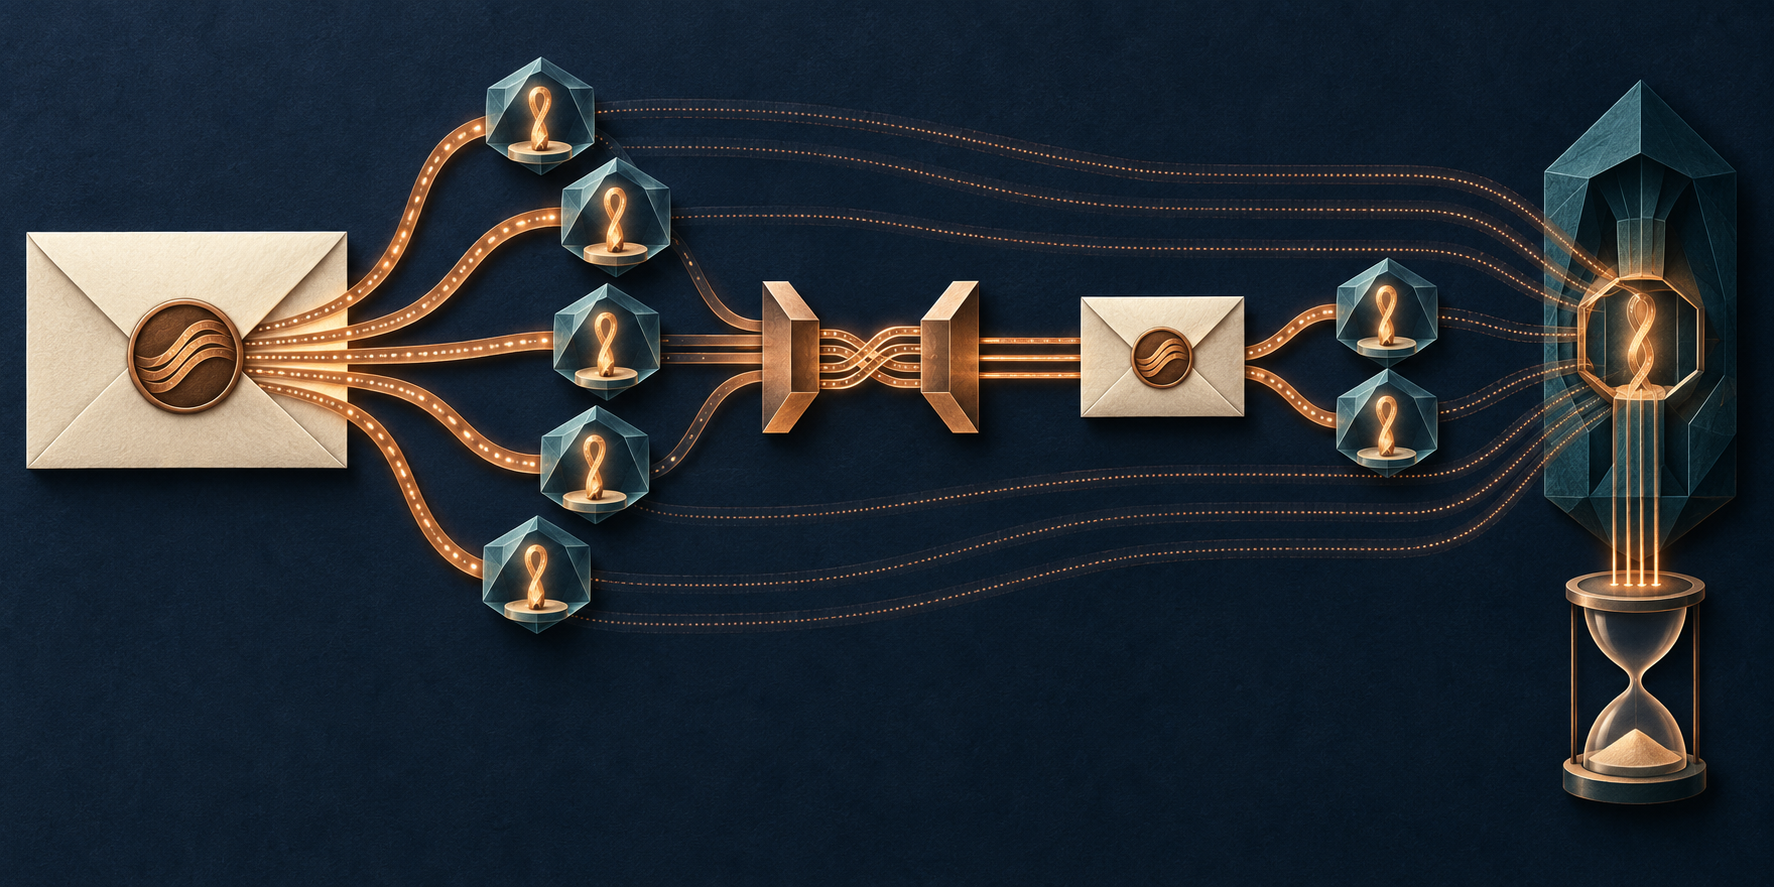
MSG1 enthielt CEKReference; MSG2 verwendete denselben Wert als KEKIdentifier. Der Wert fand eine gespeicherte CEK, aus der die KEK zum Entpacken einer neuen CEK entstand. Die Referenz war nicht geheim.
Bei kompatiblen Formaten wurden Bytes umgekehrt, um einen konkreten bekannten Klartextangriff zu vermeiden. Optional konnte PBKDF2 unterschiedliche Formate verbinden. Diese historischen Verfahren sind keine Aussage über heutige Eignung oder Nutzung.
Die Empfängergrenze war deutlich: Erhielt S1 MSG1 und nannte MSG2 nur eine Teilmenge, konnten dennoch alle S1-Mitglieder MSG2 entschlüsseln. Der aktuelle Header zeigte eine Deklaration; die alte Schlüsselzustellung bestimmte Fähigkeit. Weglassen war kein Widerruf.
CEKMaxDecrypts kündigte Wiederverwendungen an. Für den Absender war es bindend, für den Empfänger ein Hinweis. Lokale Zeit- und Speichergrenzen entschieden über Löschung. Das Attribut bewies weder Empfang noch tatsächliche Entfernung bei anderen Inhabern.
Vor allem bewies eine passende Referenz keine Herkunft. Verschlüsselung authentisierte nicht, und derselbe Bezug verhinderte weder Einfügung noch Replay. Erfolgreiche Entschlüsselung zeigte nur, dass Zustand und Parameter Klartext ergaben; sie belegte keine Autorisierung, Aktualität, sichere Weiterverarbeitung oder Anwendungsergebnis.
Eine rollende Kette konnte jede frische CEK zur Quelle der nächsten KEK machen. Zirkuläre Ableitungen konnten unerwartet einen festen Schlüssel erzeugen. Herkunft und Unabhängigkeit mussten daher erhalten bleiben.
Auch Fehler waren zu unterscheiden: unbekannte Referenz, lokal gelöschter Zustand, nicht unterstützte Ableitung, inkompatibler Algorithmus, manipulierte Parameter oder falscher Schlüssel. „Entschlüsselung fehlgeschlagen“ allein war zu grob.
RFC 3185 zeigt, dass Autorität in der Vergangenheit des Schlüsselmaterials liegt. Wer MSG2 lesen konnte, lässt sich nicht aus MSG2 allein ableiten.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten