
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Berichte
RIPE ABUSE: Der Weg von der veröffentlichten Kontaktadresse zur tatsächlichen Abhilfe
Eine veröffentlichte Abuse-Adresse ist ein Zugangspunkt, aber noch kein Beleg dafür, dass ein Vorfall untersucht, beendet oder dauerhaft verhindert wurde. Die entscheidende Frage lautet deshalb: Wer kontrolliert welchen Schritt, nachdem eine Meldung abgeschickt wurde?
IETF
Eine abgekündigte TLS-Suite ist noch kein deaktivierter Endpunkt
RFC 10015 zieht für mehrere alte Schlüsselaustauschverfahren in TLS 1.2 und DTLS 1.2 eine klare Grenze. Doch das `D` in einer IANA-Tabelle ändert weder eine lokale Konfiguration noch lädt es einen Prozess neu. Aus der normativen Abkündigung wird erst durch Betriebsnachweise eine…

Europa und Naher Osten: Trends bei regionalen ISPs
Digi Portugal: Vom Markteintritt zur operativen Bewährungsprobe
Digi Portugal ist seit dem Start im November 2024 nicht mehr nur ein angekündigter Herausforderer. Der Erwerb von Cabonitel, der Gruppe hinter Nowo Communications und Oni Telecom, hat dem Markteintritt eine bestehende operative Plattform hinzugefügt. Ob daraus jedoch anhaltender…

Europa und Naher Osten: Trends bei regionalen ISPs
AS210837: Wie sich Netzwerkkontinuität belastbar prüfen lässt
Eine sichtbare Netzwerkidentität ist noch kein Beleg für aktuelle Erreichbarkeit. Bei ROYA Communications and Internet Services Company Ltd. lässt sich Kontinuität nur durch die zeitgleiche Auswertung mehrerer unabhängiger Messschichten prüfen.

IETF
Frische Entropie kam in die Sitzung; die Erholung braucht weiterhin Belege in beide Richtungen
Das gewöhnliche TLS-1.3-KeyUpdate entwickelt eine bereits bestehende Geheimniskette weiter. Der Entwurf zu Extended Key Update schlägt einen neuen Schlüsselaustausch innerhalb einer laufenden Sitzung vor. Damit entsteht eine Chance zur Erholung nach einer Kompromittierung – aber…

IETF
Ein `_for-sale`-Eintrag signalisiert ein Angebot, nicht die Verfügungsbefugnis
Ein maschinenlesbarer Hinweis im DNS kann eine Verhandlung über einen Domainnamen eröffnen. Er beantwortet jedoch weder, wer den Inhaber wirksam verpflichten darf, noch ob der genannte Wert aktuell ist oder ein Transfer zustande kommt. RFC 10023 standardisiert das Auffinden eines…

Fallakte
Sirius Telecom: Zwischen Verzeichniseintrag und nachweisbarem Netzbetrieb
Der Name Sirius Telecom erscheint im Directory als globaler Netzbetreiber und ist dort mit dem Alias siriustelecom.com sowie dem PeeringDB-Netzwerk 1283 verknüpft. Die öffentlich überprüfbaren Unterlagen, die für diese Untersuchung zugänglich waren, reichen jedoch nicht aus, um…

Globale institutionelle Trends
Utherverse Network Operations: Was AS33169 belegt — und was offenbleibt
Die Analyse-Zusammenfassung zu Utherverse Network Operations: Was AS33169 belegt — und was offenbleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

ICANN
ICANNs Rechenschaftswege: Wer eine Entscheidung anfechten kann – und was ein Erfolg tatsächlich bewirkt
ICANN verfügt nicht über ein einziges allgemeines Berufungsgericht. Die Bylaws verteilen Anfechtungs- und Kontrollmöglichkeiten auf verschiedene Instrumente: die Empowered Community, das Reconsideration-Verfahren und das Independent Review Process. Der praktische Unterschied…

IETF
Wenn Standards zu Infrastruktur werden: Wer hält die Internetkontinuität?
IETF-Standards betreiben keine Netze. Sie legen jedoch die Zustandsmaschinen, Sicherheitsabhängigkeiten und Wiederherstellungsmechanismen fest, auf denen Netzbetreiber, Implementierer und Messsysteme ihre Kontinuitätsentscheidungen aufbauen.

Geschichte
RFC 10028: Wie IETF-Konsens zur administrativen Grenze im IPv6-Multicast-Raum wird
RFC 10028 ändert nicht nur eine technische Zuordnung. Zusammen mit der IANA-Registry zeigt der Standard, wie ein Konsensverfahren eine verwaltbare Grenze in einem gemeinsamen Adressraum schafft — und wo diese institutionelle Ordnung endet: bei der Frage, ob alte…

Berichte
Ein Scan fand 4.611 offene BGP-Router in der APNIC-Region. Warum sie offen waren, weiß er nicht
Auf der APNIC 62 erhielt ein leises Problem der Kontrollschicht eine regionale Zahl: 4.611 Router in 1.343 autonomen Systemen beantworteten bei einem IPv4-Scan im Februar einen unaufgeforderten BGP-OPEN-Austausch. Das ist aussagekräftiger als ein bloß offener Port, aber weder ein…
Gesellschaft für Nummernressourcen
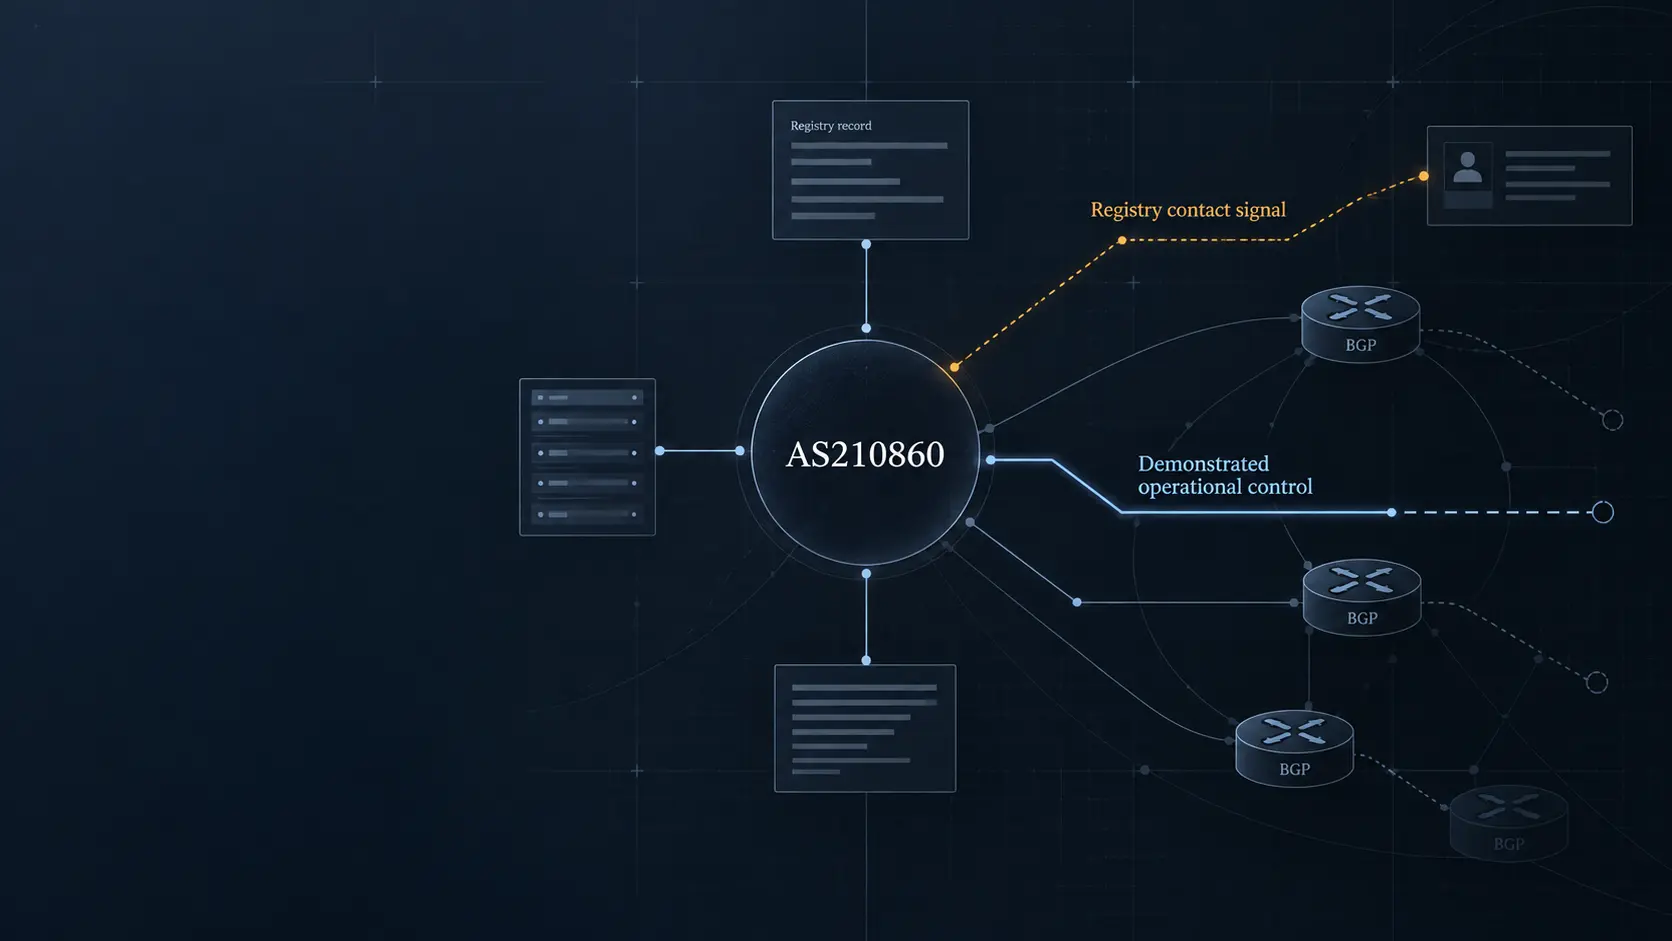
DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…

Führungskräfte
Alexander Osipenko: Was die öffentliche Dokumentation zeigt – und was sie offenlässt
Die Verbindung eines Namens mit einer autonomen Systemnummer kann ein sinnvoller Ausgangspunkt für eine Untersuchung sein. Sie ist jedoch noch kein Nachweis dafür, wer ein Netz tatsächlich betreibt, wem eine Ressource rechtlich gehört oder ob eine bestimmte Person eine technische…
IETF
RFC 10039 macht die Domänenfolge sichtbar – nicht die erfolgreiche Zustellung
D-PATH gibt EVPN/IPVPN-Routen eine deklarierte Geschichte der durchlaufenen Gateway-Domänen. Damit lassen sich Domänenschleifen erkennen und gleichrangige Pfade ordnen. Ob DOMAIN-IDs konsistent vergeben, Attribute an jeder Grenze bewahrt, Routen in RIB und FIB umgesetzt und…

IETF
RFC 7506 ist historisch; Router Alert 69 kann weiter im Netz sein
Eine Norm kann außer Kraft treten, ohne dass ein einziges Gerät seine Konfiguration ändert. RFC 7506 trägt heute den Status Historic, IANA kennzeichnet den Wert 69 als veraltet, und RFC 9570 verbietet ihn in neuen LSP-Ping-Nachrichten. Ob eine alte Vorlage ihn weiterhin erzeugt…
IETF
Eine NAT64-Zuordnung ist keine Filterrichtlinie
Ein stabiler öffentlicher Adress-Port-Wert belegt, wie ein Stateful-NAT64-Übersetzer eine Zuordnung wiederverwendet. Er belegt nicht, welche IPv4-Quellen diesen Zustand in Gegenrichtung nutzen dürfen. Wer beide Aussagen in einem Prüffeld zusammenfasst, macht aus Interoperabilität…
IETF
Beim Auszug darf die Freigaberegel nicht verschwinden
Ein knapper Auszug aus einem Sicherheitsbericht kann die Zusammenarbeit erleichtern. Doch bei IODEF hängt die Weitergabe eines Details auch von seiner Position im Bericht ab. Wer den Zusammenhang entfernt, muss wissen, welche Entscheidung er damit verändert.

Berichte
AFRINICs Snapshot vom 8. September setzte vier alte Ressourcen wieder auf „allocated“. Der Grund fehlt
Zwischen zwei signierten Tagesdateien überschritten drei ASNs und ein /19 gemeinsam eine öffentliche Zustandsgrenze bei AFRINIC. Mit ihnen kehrten Datumsangaben aus dem Jahr 2006 zurück. Das belegt eine heutige Zustandsänderung, keine neue Zuteilung im Jahr 2026 — und genau…