
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Führungskräfte
Alexander Osipenko: Was Registerdaten über Kontrolle zeigen — und was nicht
Die Analyse-Zusammenfassung zu Alexander Osipenko: Was Registerdaten über Kontrolle zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Zustandslos am Rand, verantwortlich im Betrieb
Ein PANA-Vermittler braucht keinen Zustand je Client zu halten. Trotzdem muss jemand den Rückweg speichern, die Authentifizierung prüfen und den Zugang wiederherstellen können. Die technische Entlastung ist real; ihre betriebliche Reichweite muss erst sauber bestimmt werden.

IETF
Ein Betreiber schafft noch keine einheitliche SRv6-Vertrauensdomäne
Nach einer Übernahme stehen zwei Netze unter demselben Unternehmensnamen. In der neuen Architekturzeichnung verschwinden ihre getrennten Kästen, und der Filter dazwischen gilt plötzlich als überflüssig. Geändert hat sich zunächst jedoch nur die Eigentumsstruktur. Ob…
Institutionelle Trends in Europa und dem Nahen Osten
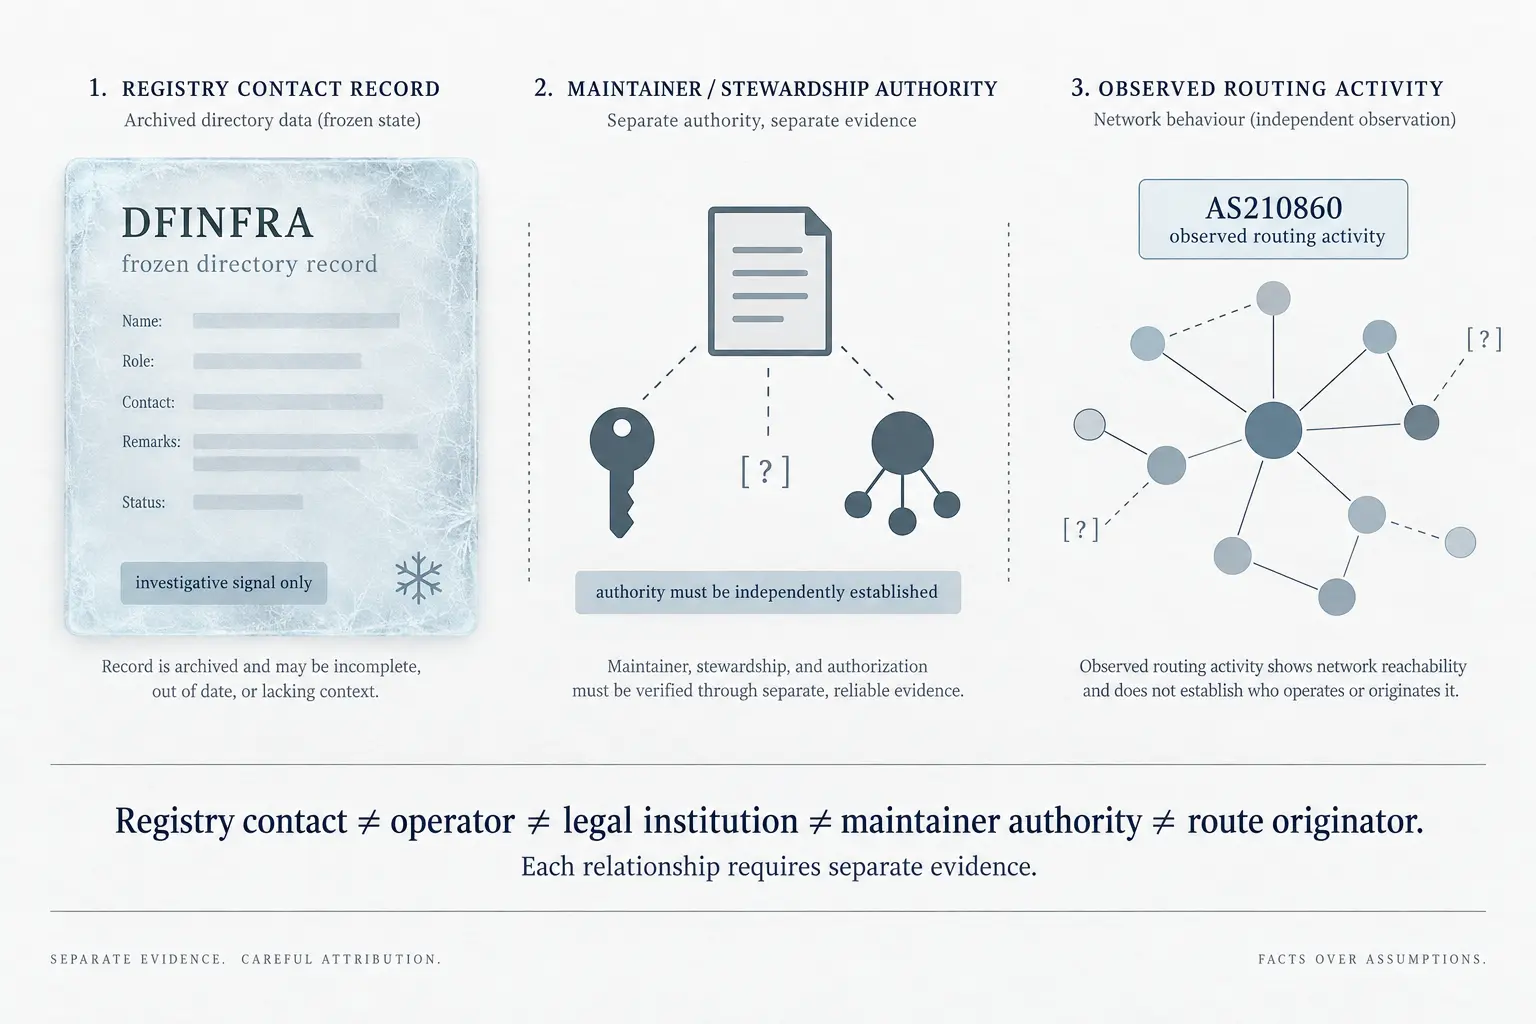
DFINFRA ist ein Registry-Signal, kein Nachweis institutioneller Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA ist ein Registry-Signal, kein Nachweis institutioneller Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale institutionelle Trends
ISC zwischen Betrieb und Autorität: Welche Instrumente seine praktische Macht begrenzen
ISC betreibt und betreut zentrale Internet-Infrastrukturen und Softwarepfade. Doch aus der sichtbaren operativen Rolle folgt noch nicht, welche rechtlichen oder vertraglichen Instrumente anderen Beteiligten erlauben, Entscheidungen anzufechten oder Abhilfe zu verlangen. Die…

IETF
Sichtbarkeit ersetzt keinen Schreibpfad
Ein lesbares YANG-Modell kann eine alte Verwaltungsoberfläche überflüssig machen, ohne die alte Verwaltung abzulösen. RFC 6643 trennt beides bewusst: Die automatische Übertragung von SMIv2 beginnt mit Zustandsdaten. Wer daraus einen abgeschlossenen Umstieg ableitet, muss…

Europa und Naher Osten: Trends bei regionalen ISPs
Was lässt sich aus AS210837 heute tatsächlich ableiten?
Die Analyse-Zusammenfassung zu Was lässt sich aus AS210837 heute tatsächlich ableiten? erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Berichte
DATAMATIX und AS210973: Was öffentliche Routingdaten über Kontrolle und Kontinuität tatsächlich zeigen
Die Analyse-Zusammenfassung zu DATAMATIX und AS210973: Was öffentliche Routingdaten über Kontrolle und Kontinuität tatsächlich zeigen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

IETF
Werkseinstellungen können den Rückweg abschneiden
Ein Gerät kann seine Konfiguration korrekt zurücksetzen und danach für den Betreiber unerreichbar sein. RFC 8808 macht sichtbar, weshalb Werkzustand, wiedergewonnener Verwaltungszugang und nachweisbare Datenlöschung drei verschiedene Ergebnisse sind.

IETF
„Cleared“ belegt nicht, welcher Befehl den Vorfall schloss
Der Netzwerkcontroller meldet `cleared`, das Ticketsystem noch In-Progress. Dazwischen liegen zwei fast gleichzeitige Aufrufe, ein Timeout und eine automatische Umschaltung. Keiner dieser Einträge muss falsch sein. Zusammen fehlt ihnen jedoch die entscheidende Aussage: Welcher…

IETF
IPv6 ist gestartet, doch der alte Adressplan entscheidet mit
6rd bringt IPv6 über ein vorhandenes IPv4-Zugangsnetz zum Kunden. Der schnelle Einstieg lässt jedoch eine Verbindung bestehen: Größe, Lebensdauer und spätere Weiterverwendung der neuen Präfixe hängen am alten Adressplan.

IETF
Eine Fähigkeitsliste entscheidet noch kein Abonnement
Der Orchestrator erhält eine saubere Antwort: HTTPS, XML oder JSON, TLS 1.2 oder TLS 1.3. Damit endet das Rätselraten, nicht aber die Entscheidung. Jemand muss eine konkrete Kombination auswählen, die lokale Richtlinie anwenden, den Empfänger berechtigen, die Annahme des…

IETF
Die Verbindung bleibt. Die Berechtigung nicht.
Wer eine IMAP-Verbindung für mehrere Nutzer verwendet, kann wiederholten Verbindungsaufbau vermeiden. Dafür muss eine Grenze innerhalb der Verbindung zuverlässig funktionieren: Der alte Anwendungszustand muss enden, bevor die nächste Identität zugelassen wird. UNAUTHENTICATE…

Berichte
RIPE Database 1.124.1 korrigiert die Zertifikatsauswahl. „Keine Hinweise“ braucht einen Prüfrahmen
RIPE NCC musste bei einer gemeldeten Authentifizierungslücke nicht auf den üblichen Testzyklus warten. Nach dem schnellen Fix beginnt jedoch eine zweite Aufgabe: offenzulegen, welcher Zeitraum, welcher Datenverkehr und welche Registerhistorie die Aussage tragen, es gebe keine…

IETF
Die Suche ist fertig. Wer übernimmt ihren weiteren Betrieb?
Eine geöffnete Ergebnisliste kann Arbeit verursachen, lange nachdem ihre Abfrage beendet ist. IMAP trennt die erste Antwort von der Zusage laufender Aktualisierung. Für ein verlässliches Produkt muss diese Trennung auch im Ressourcenbudget und auf dem Bildschirm sichtbar bleiben.

IETF
Der Aufnahmebeleg kommt nach der Identitätsfreigabe
ELA bindet die Aufnahme eines eingeschränkten Geräts eng an eine EDHOC-Sitzung. Doch die Entscheidung kann erst fallen, nachdem das Gerät seine Aufnahmeidentität einem authentisierten Gegenüber überlassen hat. Ein abgelehnter Beitritt endet kryptografisch sauber. Ob die bereits…

IETF
Wenn die Zustellfrist vor der Freigabe endet
Ein Mailserver kann das Warten für einen Absender übernehmen. Er kann jedoch keine Zeitspanne schaffen, in der eine Nachricht zugleich noch nicht hinausdarf und bereits angekommen sein soll. Die SMTP-Erweiterung für spätere Freigabe macht aus diesem Widerspruch eine Frage der…

IETF
Ein kryptografischer Fehlverhaltensnachweis widerruft kein Vertrauen
Ein Client hält mehrere signierte Zeitintervalle in der Reihenfolge ihrer Abfrage fest. Zusammengenommen können sie nicht stimmen. Roughtime macht diesen Widerspruch für Dritte prüfbar. Doch der Nachweis benennt nicht zwangsläufig den fehlerhaften Server, bestellt keine…
IETF
Der Standardordner war kein Überlaufbecken
Ein vorhandener Ausweichort ist noch keine Erlaubnis, den Ablageort zu wechseln. Bei Sieve greift der benannte Standardordner, wenn die Suche nach einem besonderen Verwendungszweck kein Ziel liefert. Er übernimmt nicht automatisch, sobald das bereits gewählte Postfach einen…
Berichte
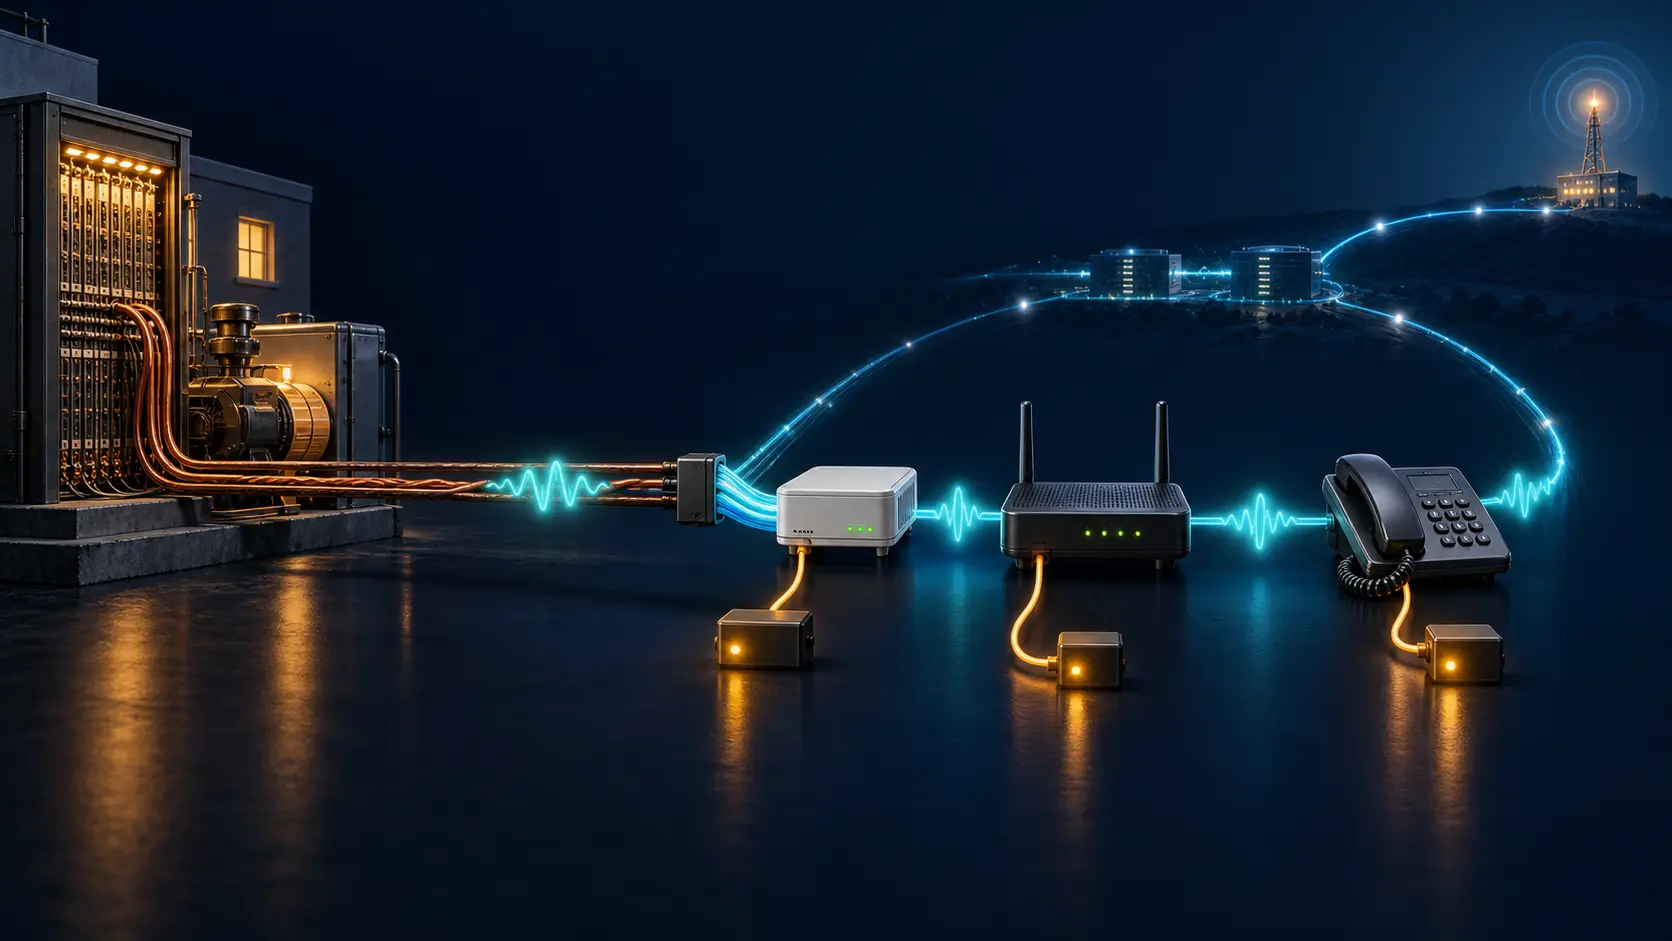
Ein LACNIC-Fachbeitrag verlagert Sprache ins IP – doch die Zuständigkeit für Notstrom bleibt offen
Bei der Abschaltung klassischer Telefonnetze bleibt der Anruf für den Kunden äußerlich derselbe. Seine Stromversorgung tut es nicht. Ein neuer Beitrag im LACNIC Blog benennt diesen Wechsel überraschend klar. Offen bleibt, wer die vielen neuen Glieder der Versorgungskette…