
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

IETF
RFC 9996 registrierte den Medientyp, nicht die Schemaversion
Ein korrektes Versandetikett kann die Behandlung eines Pakets steuern, ohne das darin liegende Nummernsystem zu beglaubigen. Genau diese Trennlinie zieht RFC 9996 für Protocol Buffers. Die Registrierung macht Binärdaten und ProtoJSON eindeutig benennbar. Sie liefert aber weder…
Führungskräfte
Alexander Osipenko und die Grenze zwischen registrierter Rolle und operativer Kontrolle
Dieser Fall zeigt, wie schnell eine öffentlich dokumentierte Person mit einem autonomen Netz verwechselt werden kann. Bei Alexander Osipenko lassen sich Registrierungsdaten, Routingbeobachtungen und organisatorische Zuschreibungen miteinander vergleichen. Sie belegen jedoch…

IETF
Der PEN-abgeleitete SID-Bereich aus RFC 9997 ist kein Herkunftsnachweis
Ein Prüfsystem sieht eine Zahl im erwarteten Unternehmensbereich und meldet Grün. Was es tatsächlich bestätigt hat, ist eine Rechnung. RFC 9997 teilt privaten YANG-SID-Raum deterministisch über Private Enterprise Numbers auf und erspart damit eine weitere zentrale Zuteilung.…

IETF
Das `$istrusted`-Abzeichen aus RFC 9979 braucht einen Korrekturbeleg
Ein Server kann sein Vertrauensurteil widerrufen, ohne dessen Wirkung zurückholen zu können. Auf einem Offline-Gerät bleibt das Abzeichen sichtbar, eine frühere Benachrichtigung hat den Empfänger bereits überzeugt, und der damalige Regelstand ist nicht mehr greifbar. RFC 9979…

IETF
Eine SSH-Agent-Signatur ist kein Zustimmungsnachweis
Der private Schlüssel kann sicher eingeschlossen bleiben, während seine Wirkung einen unerwarteten Weg nimmt. Ein SSH-Agent liefert eine gültige Signatur, der Schlüssel wird nie exportiert, und dennoch fehlt jeder belastbare Nachweis darüber, wer die Operation wollte und wozu sie…

IETF
Das Manifest reist mit den Messdaten. Das Urteil nicht
Revision 14 bewahrt Plattform-, Schema- und Erhebungskontext zusammen mit der Telemetrie. Ein Messwert wird dadurch später besser lesbar; vollständig, zeitlich verlässlich oder entscheidungsreif wird er damit nicht.

IETF
Die Protokollzeile war lesbar. Die Befugnis über die Verbindung nicht: RFC 9850
RFC 9850 gibt TLS-Diagnosegeheimnissen eine gemeinsame Syntax. Diese technische Lesbarkeit sagt weder, wer sie einschalten durfte, noch wie weit die Macht jedes Labels reicht oder wann die Verwahrung tatsächlich endet.

IETF
„Set-Cookie“ ist kein Speichernachweis
Im Abnahmeprotokoll stand der richtige Antwortstatus neben der vollständigen `Set-Cookie`-Zeile. Damit war bewiesen, was der Dienst gesendet hatte. Ob der Client die Anweisung annahm, welche lokale Zeile daraus entstand und ob sie bei einem späteren Aufruf ausgewählt wurde, blieb…

IETF
Eine CoAP-Gruppenadresse ist keine Berechtigungsliste
RFC 10020 trennt drei Verzeichnisse, die Betriebsoberflächen gern als eine „Gruppe“ zeigen: Empfänger einer Multicast-Adresse, Server mit gemeinsamer Anwendungsfunktion und Endpunkte mit gemeinsamem Sicherheitsmaterial. Eine Nachricht kann das erste Verzeichnis erreichen und im…

IETF
Der Verifier abonnierte Belege, nicht die Entscheidung
Ein IETF-Entwurf macht aus Geräteattestierung einen Ereignisstrom. Die Beobachtung rückt näher an die Veränderung; Messung, Übertragung, Bewertung, Autorisierung und Wirkung bleiben dennoch getrennte Tatsachen.
Berichte
RIPE NCC meldet die Abrechnung für 2027 als fertig. Die Rechnung wartet trotzdem bis 31. Dezember
Die Anwendungsarbeiten für das Gebührenmodell 2027 sind abgeschlossen, bevor die Daten existieren, aus denen die ersten Rechnungen entstehen. Das ist vernünftige Projektplanung. Es macht nur zwei Nachweise erforderlich: die Lieferung des Systems und später die Reproduzierbarkeit…

Fallakte
AlmazCloud Network: Was sich über AS210328 tatsächlich belegen lässt
Die Analyse-Zusammenfassung zu AlmazCloud Network: Was sich über AS210328 tatsächlich belegen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

ICANN
ICANNs Autoritätskette: Wie Satzung, Konsenspolitik und Verträge operative Kontrolle erzeugen
ICANN koordiniert das globale System eindeutiger Internet-Kennungen nicht mit einer einzigen hoheitlichen Anordnung. Seine praktische Autorität entsteht vielmehr aus einer Kette verschiedener Rechts- und Governanceformen: dem gemeinnützigen Gesellschaftszweck, den Bylaws, der…

Gesellschaft für Nummernressourcen
AS210837: Was Routingdaten über die Kontinuität von ROYA zeigen — und was nicht
Eine belastbare Einschätzung von ROYAs Netzwerkkontinuität beginnt nicht mit einer einzelnen BGP-Anzeige. Sie verlangt die zeitliche und methodische Trennung von Registerdaten, beobachteter Routenpräsenz und aus AS-Pfaden abgeleiteten Nachbarschaften.
Globale institutionelle Trends
ISC zwischen Betrieb und Autorität: Welche Kontrollen seine praktische Macht begrenzen
ISC betreibt zentrale DNS-Infrastruktur und entwickelt Software, auf die Betreiber für Namensauflösung und Adressvergabe zurückgreifen. Doch sichtbare technische Verantwortung ist nicht dasselbe wie eine nachgewiesene allgemeine Rechts- oder Weisungsbefugnis. Entscheidend ist…

Gesellschaft für Nummernressourcen
AS210057: Was das öffentliche Routing über INFINITYWIFI tatsächlich belegt
Die Analyse-Zusammenfassung zu AS210057: Was das öffentliche Routing über INFINITYWIFI tatsächlich belegt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
IETF
Der schreibgeschützte `<system>`-Datastore macht wirksame Einstellungen nicht unveränderlich
RFC 10016 gibt systemseitig bereitgestellter Konfiguration einen sichtbaren Platz in NMDA. Damit wird ihre Herkunft prüfbar, nicht ihre Zustimmung bescheinigt. Was ein Client nicht direkt schreiben kann, kann sich durch Hardware, Lizenz oder Software ändern, von `<running>`…
IETF
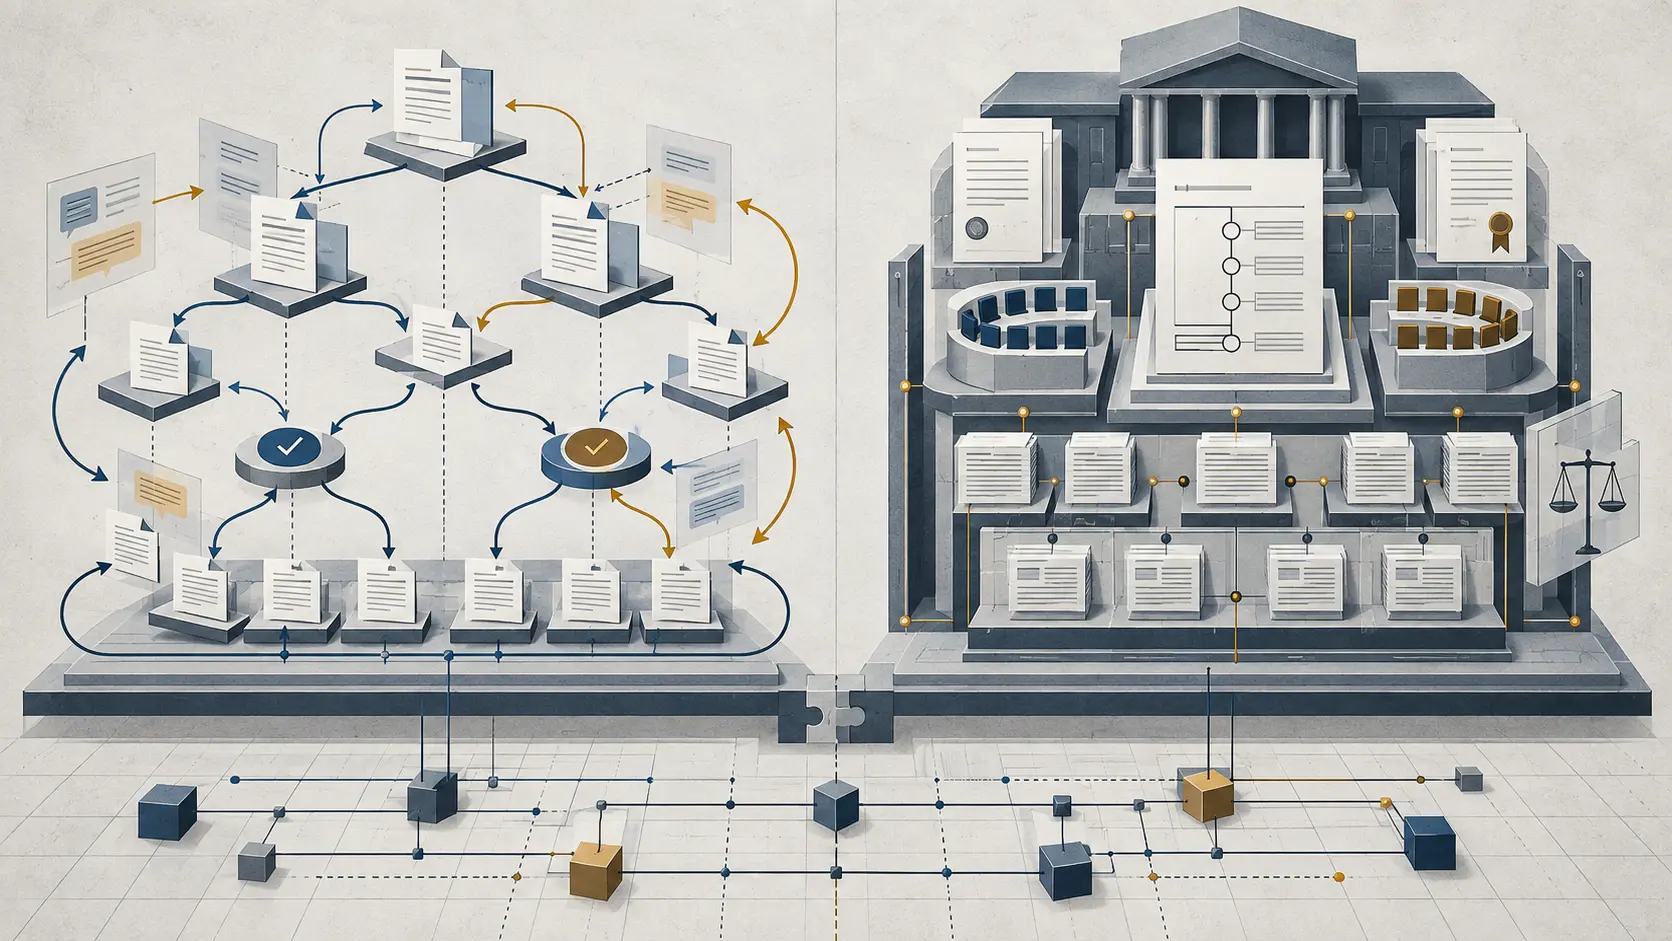
Wer entscheidet bei IETF und W3C – und welches Instrument kann angefochten werden?
Die Bezeichnung „IETF-W3C“ klingt nach einer gemeinsamen Institution. Tatsächlich verbergen sich dahinter zwei unterschiedliche Ordnungssysteme: Bei der IETF wird technische Autorität durch einen gemeinschaftlichen Standardisierungsprozess mit festgelegten Einwänden und…

Berichte
ARINs offenes 1.024-Zeichen-Ticket handelt von einer privaten Routing-Grammatik
Ein größeres Bemerkungsfeld klingt nach gewöhnlicher Produktpflege. Im Fall von ARIN 2024.8 steckt darin jedoch ausführbare Bedeutung: Lumens Filtergenerator kann markierte `remarks` vor das reguläre RPSL-Feld `members` setzen. Wer nur die gespeicherte AS-SET-Datei sieht, weiß…
Berichte
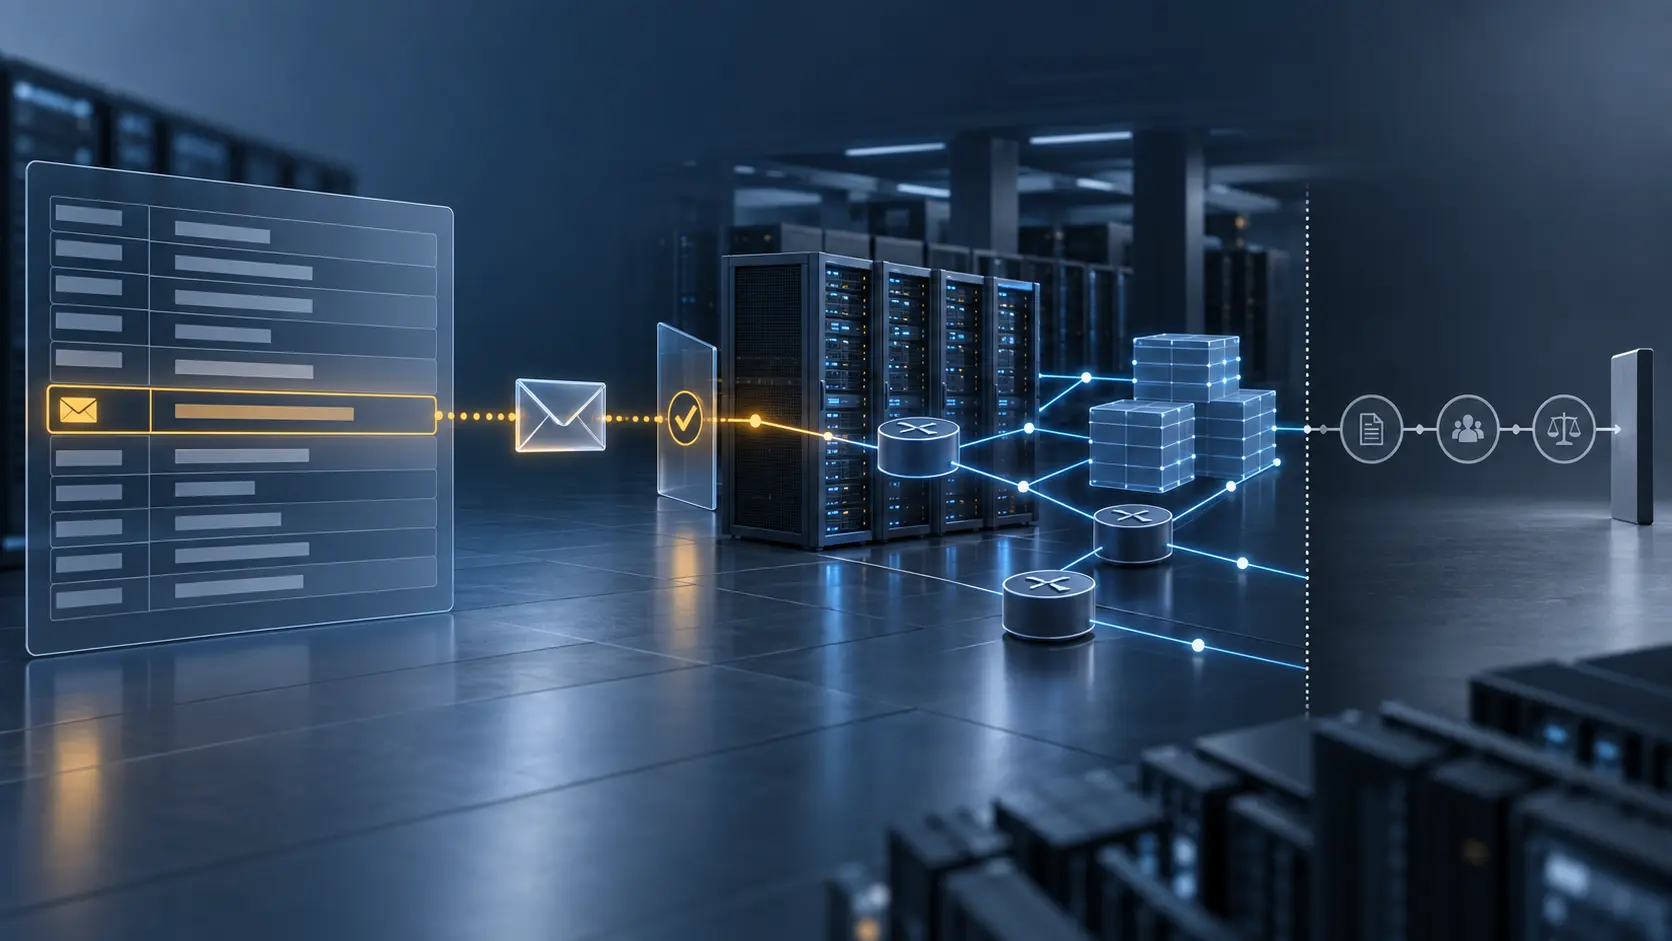
RIPE ABUSE: Der Weg von der veröffentlichten Kontaktadresse zur tatsächlichen Abhilfe
Eine veröffentlichte Abuse-Adresse ist ein Zugangspunkt, aber noch kein Beleg dafür, dass ein Vorfall untersucht, beendet oder dauerhaft verhindert wurde. Die entscheidende Frage lautet deshalb: Wer kontrolliert welchen Schritt, nachdem eine Meldung abgeschickt wurde?