
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
IETF
Der Agent war attestiert. Für diese Netzänderung war er dennoch nicht bevollmächtigt.
Ein nachweislich unveränderter Agent ist nicht automatisch der richtige Entscheidungsträger. Wenn eine Plattform aus einer erfolgreichen Attestierung das Recht ableitet, Pfade zu ändern oder Sensordaten zu verlagern, verwechselt sie technische Identität mit institutioneller…

Geschichte
Erst das zuständige Gateway machte die Telefonnummer zur Mailadresse: RFC 3191
Eine telefonähnliche Zeichenfolge konnte durch das Mailnetz reisen, ohne jedem Relay das Recht zum Wählen zu geben. RFC 3191 legte Dienst, Nummer und Qualifier links vom @ ab und ließ die rechte Domain den einzigen zuständigen Interpreter bestimmen. Transport war damit möglich…

IETF
Kein Digest war vorhanden. Das Artefakt war damit ungeprüft, nicht widerlegt.
Maschinen bevorzugen ein grünes oder rotes Ergebnis. Der `knowledge-linkset`-Entwurf verlangt eine unbequemere, aber ehrlichere Semantik: fehlend, übereinstimmend und abweichend sind drei verschiedene Zustände.

Geschichte
Der tiefste Samplewert war im Netz Ton und auf dem Band ein Fehler: RFC 3190
Die Brücke konnte `8000h` unverändert übertragen und trotzdem die Wahrheit wechseln. RTP erlaubte den Wert als Audiodaten. DV erklärte mit ihm, dass für diesen Zeitpunkt überhaupt kein gültiges Sample vorlag.
IETF
Die Messung war unveränderlich. Das Urteil hatte trotzdem keinen Auftrag.
Ein experimentelles SCITT-Profil will die Differenz zwischen einer öffentlichen Erklärung und einer Beobachtung durch Dritte beweisbar erhalten. Gerade deshalb muss sichtbar bleiben, wer daraus eine Zugangsentscheidung macht und wer deren Folgen trägt.

IETF
Das Modell war gültig genug für den Aufruf. Die Wirkung blieb trotzdem unbewiesen.
CORECONF-M2M entwirft eine direkte Linie von YANG und SID über FROST bis zu MCP-Werkzeugen für KI-Agenten. Ob ein Modell maschinenlesbar ist, sagt jedoch noch nichts über den berechtigten Akteur, die lokale Annahme eines Befehls oder den beobachteten Zustand der Maschine.
Geschichte
Die Bibliothek vergab den Namen. Der Resolver blieb eine Organisation: RFC 3188
Ein beständiger Name klang wie eine Eigenschaft der Zeichenfolge. RFC 3188 sagte offen, worauf er tatsächlich beruhte: auf der Beständigkeit nationaler Bibliotheken und ihrer Informationssysteme. Der Resolver war kein abstraktes Naturgesetz, sondern ein Dienst, den eine…
Geschichte
Eine HTTP-Bibliothek war noch kein Interoperabilitätsplan: RFC 3205
Im Jahr 2002 lag es für Protokolldesigner nahe, HTTP wiederzuverwenden: Browser kannten es, Client- und Serverbibliotheken waren verfügbar, und der Verkehr kam oft durch bestehende Netzgrenzen. RFC 3205 verwarf diese Entscheidung nicht. Das Dokument warnte vielmehr davor, dass…

Geschichte
Der Namensraum blieb. Seine Registrierung wurde historisch: RFC 3187
Im Jahr 2017 erklärte die IETF nicht den ISBN-Namensraum für bedeutungslos. Sie verschob RFC 3187 in den Status Historic, weil ein neues Registrierungsmodell die alte Beschreibung ersetzt hatte. Der beständige Name überlebte, indem sich seine Governance änderte — genau die…
IETF
Der Agent schwieg. Der Score bestrafte, was der Prüfer nicht sehen konnte.
NBTP will fehlende Heartbeats, ausgelassene Oracle-Fenster und gleichzeitige Stille in Vertrauensabbau übersetzen. Das kann den Betrieb unterstützen, solange eine Beobachtungslücke nicht unbemerkt zum Urteil über den Agenten wird.

Geschichte
RFC 1180 erklärte TCP/IP und verwies danach zurück auf die Standards
Im Januar 1991 boten T.J. Socolofsky und C.J. Kale Netzwerkfachleuten einen konkreten Weg, ein IP-Datagramm vom Quellhost über einen Router zum Zielhost zu verfolgen. Zugleich zogen sie eine klare Grenze: Das Memo erklärte TCP/IP, definierte es aber nicht.

Geschichte
Ein Eintrag nannte den Pfad aktiv. Weitergeleitet wurde anderswo: RFC 3186
Die Pfaddatenbank war wichtig genug, um Nutzer, Geschwindigkeit, Modus, Adresspaar und Zustand zu führen. Trotzdem stellte RFC 3186 klar: Sie wurde nicht für die Weiterleitung benutzt. Zwischen Inventar und laufendem Pfad lag genau die Beweislücke, die eine transparente…
Geschichte
Die Referenz war ungeschützt. Ihre Erkennung war keine Authentisierung: RFC 3185
Ein Empfänger konnte die richtige `CEKReference` erkennen und dennoch nichts über den Absender wissen. Das Attribut lag in den ungeschützten CMS-Attributen; jeder konnte ein Objekt mit dem bekannten Wert erzeugen. RFC 3185 trennte damit Schlüsselzustand von Identität — und warnte…

IETF
Der Schlüssel wechselte. Dieselbe Instanz blieb nur durch ihr Register erkennbar.
Eine OAuth-Attestation kann aktuellen Schlüsselbesitz belegen. Sie kann nicht aus sich heraus erzählen, warum der neue Schlüssel noch zu derselben Client-Instanz gehört. Diese Kontinuität entsteht in einem vom Attester geführten Enrollment-Register, in Lebenszyklusregeln und in…
Geschichte
Eine OID fehlte – und ohne Typ sagt „gültig signiert“ zu wenig: RFC 3183
RFC 3183 beschrieb vier verschiedene Signaturrollen, ließ im veröffentlichten Text aber ausgerechnet die Objektkennung des Attributs aus, das diese Rollen unterscheidbar machte. Ein verifiziertes Erratum ergänzte später `id-aa-signatureType`. Der kleine Fehler zeigt ein großes…
Geschichte
Die Firewall durfte ablehnen, aber nicht die Kommunikation versehentlich zerstören: RFC 2979
Im Oktober 2000 zog ein Informational RFC eine Grenze, die Paketfilter oft verwischten: Eine Organisation durfte Datenverkehr aus Sicherheitsgründen zurückweisen, eine Firewall sollte aber nicht unbeabsichtigt eine legitime, standardkonforme Nutzung scheitern lassen. Verursachte…

IETF
Der ICV war gültig. Der Pfadbericht konnte trotzdem falsch sein.
Eine erfolgreiche IOAM-Integritätsprüfung schützt eine klar begrenzte Aussage über Bytes, Schlüssel und Zustand. Sie beweist weder Vollständigkeit noch ehrliche Selbstauskunft aller Knoten und schon gar nicht den Erfolg einer darauf gestützten Betriebsentscheidung.

Geschichte
Der Name gelangte in RSVP. Die Autorität musste seine Bedeutung noch bestimmen: RFC 3182
Auf einem RSVP-Pfad konnte der Policy Locator eines Benutzers weitergereicht werden, während der Berechtigungsnachweis bereits die Identität des aktuellen Netzknotens bezeichnete. RFC 3182 machte damit eine unbequeme Wahrheit sichtbar: Das Subjekt, über das gesprochen wurde, und…

Geschichte
Eine geschützte Peer-Verbindung konnte dennoch nicht vertrauenswürdige MASC-Claims weitertragen: RFC 2909
MASC teilte Multicast-Adressraum in befristete, hierarchisch verschachtelte Claims. Der Sicherheitsabschnitt von 2000 benannte eine weitere Grenze: Der Schutz des nächsten Peers machte nicht jedes weitergeleitete Update vertrauenswürdig.
IETF
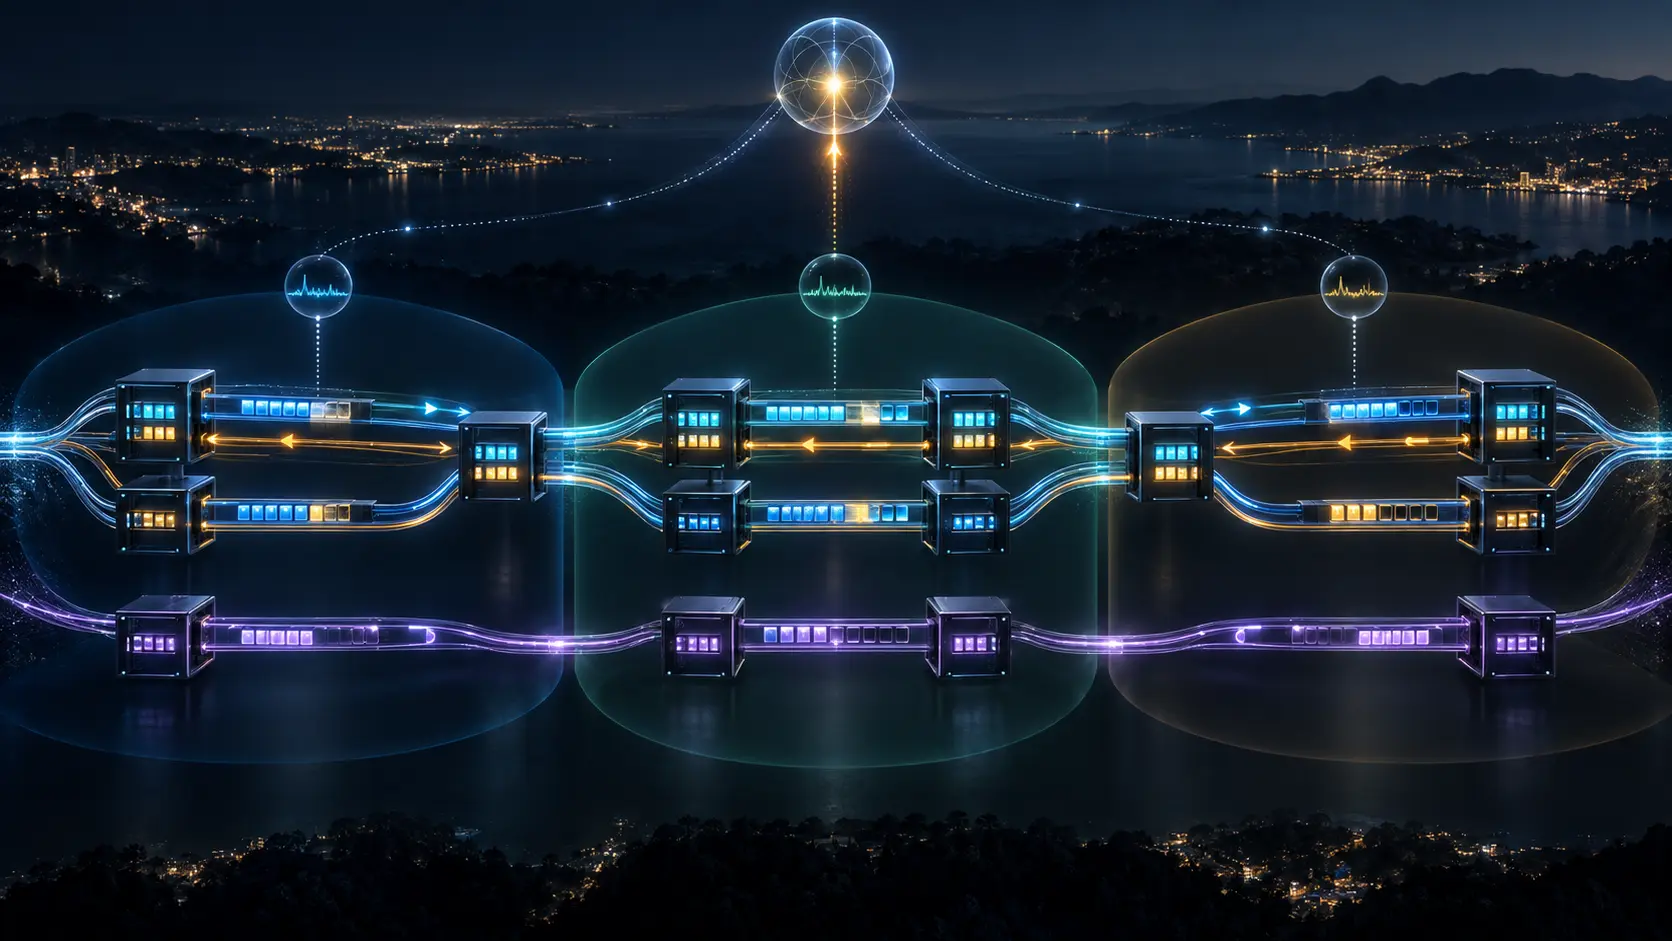
Der Controller schloss beide Richtungen ab. Unterbrechungsfreiheit war nicht bewiesen
Feingranulare optische Transporte lassen sich im Betrieb vergrößern oder verkleinern. Doch ein grüner Abschluss am Multi-Domain-Koordinator ist nur die Schlussfolgerung eines Controllers. Richtungen, Domänen, Arbeits- und Schutzpfade, Tributary Slots und Kundendaten behalten ihre…