
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Geschichte
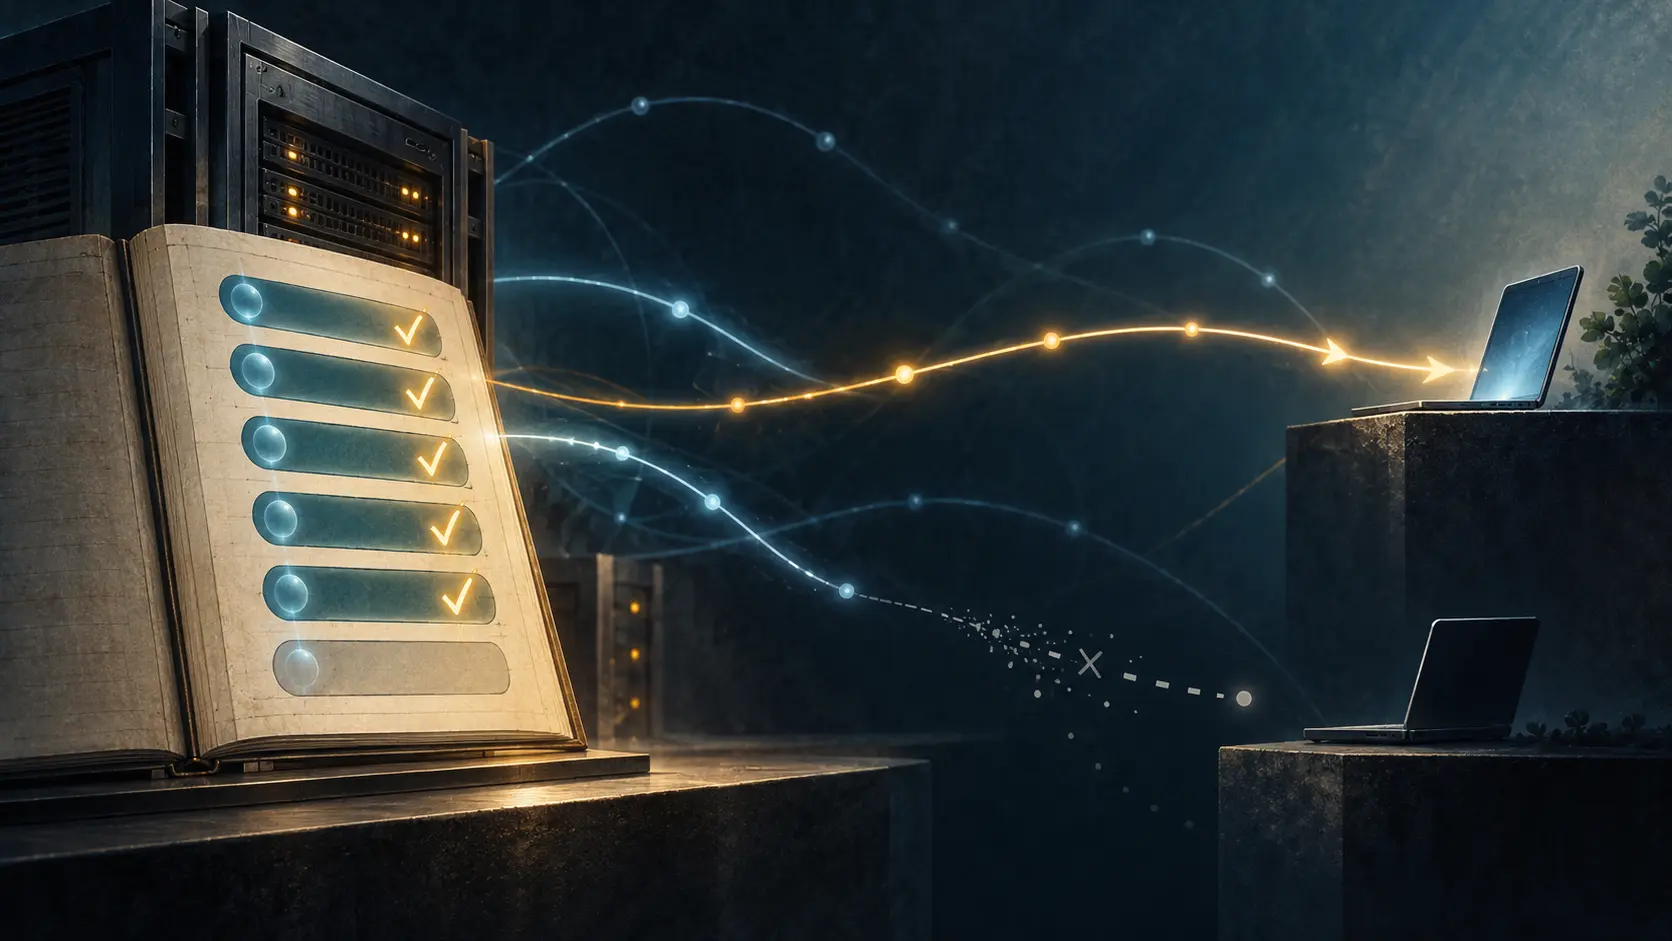
Die schnelle Antwort konnte eine ungenutzte Adresse hinterlassen: RFC 3315
Der kurze DHCPv6-Pfad sparte nicht nur zwei Nachrichten: Der Server musste die Adresse festlegen, bevor er wissen konnte, ob seine Antwort den Client erreicht hatte.

Geschichte
AES kam mit zwölf Kombinationen in TLS, nicht als Einzelwahl: RFC 3268
2002 ergänzte TLS AES, ohne den Handshake neu zu entwerfen. Der Algorithmus kam als zwölf Cipher Suites ins Protokoll: Verschlüsselung allein konnte weder Schlüsselaustausch noch Authentisierung festlegen.
IETF
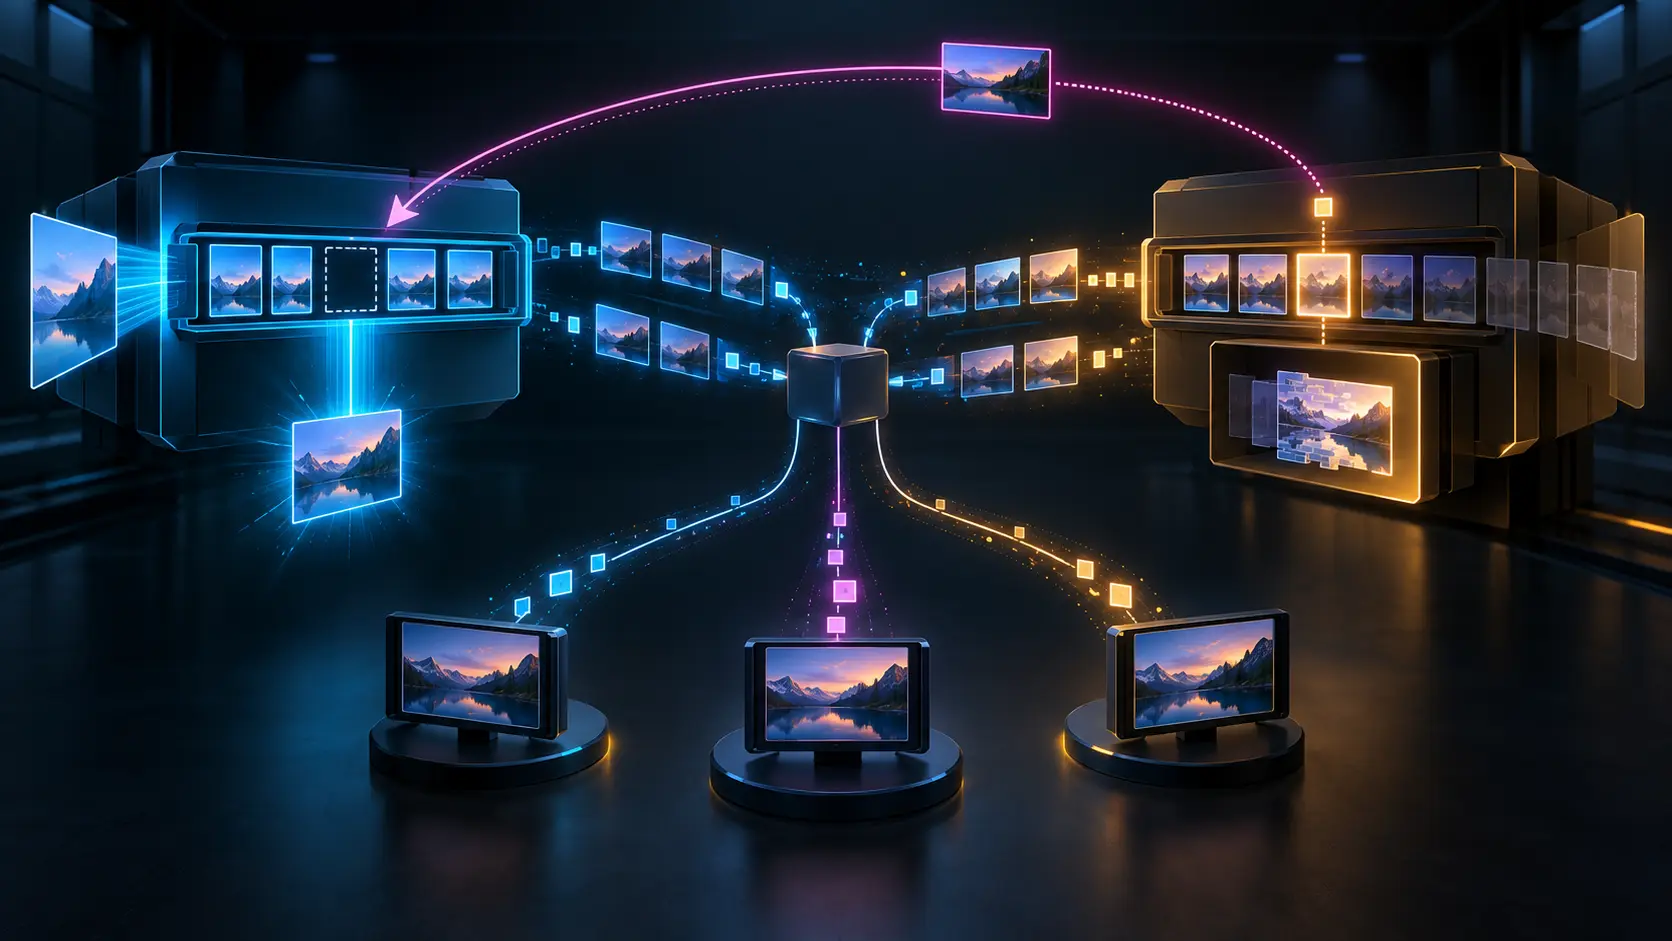
Der Empfänger kannte noch ein gutes Referenzbild. Der Sender hatte es bereits verworfen.
Eine Resynchronisationsmeldung benennt Zustand beim Empfänger. Ob daraus ein neues Bild codiert werden kann, entscheidet zusätzlich der Referenzpuffer des Senders. Erst beide Enden zusammen begründen eine belastbare Wiederanlaufentscheidung.

Geschichte
Der Zufallsschlüssel rettete nichts. Er brachte den Fehler zum Schweigen: RFC 3218
Ein CMS-Empfänger konnte eine verschlüsselte Nachricht ablehnen, noch bevor er deren Inhalt berührte. Eine genaue Fehlerursache wirkte wie saubere Ingenieursarbeit, bis ein Angreifer dieselbe Frage tausendfach stellen konnte. RFC 3218 verlangte deshalb etwas Widersprüchliches…
Geschichte
Die URL war keine eigene Schublade mehr: RFC 3305
In der frühen Web-Zeit schien die Trennung einfach: Eine URL sagte, wohin man gelangen konnte; eine URN benannte etwas unabhängig von seinem Ort. 2002 hielt eine gemeinsame Planungsgruppe von W3C und IETF in RFC 3305 dagegen: Diese saubere Zweiteilung erschwerte zunehmend das…

IETF
Die Gruppe blieb gleich. Der Fünf-Tupel war schon weitergezogen.
Der Controller übersetzte eine stabile Gruppenkennung in eine konventionelle ACL. Bevor alle Durchsetzungspunkte die Regel erhielten, wechselte die Anwendung den Host und damit ihre Paketkoordinaten. Die Absicht blieb richtig, ihre Projektion wurde alt.

Geschichte
Die Bestätigung sagte, der NAK sei gehört worden – nicht, dass die Reparatur ankam: RFC 3208
PGM verzichtete auf positive Quittungen jedes einzelnen Multicast-Empfängers. Ein Empfänger meldete eine Lücke per NAK, Netzelemente bestätigten und verdichteten die Anfragen, und Reparaturzustand begrenzte RDATA auf betroffene Zweige. Diese Skalierung machte aus dem NCF weder…

Geschichte
Eine Milliarde Nutzer hätte die Mehrheit noch ausgeschlossen: RFC 3271
2002 prognostizierte Vint Cerf bis Ende 2005 mehr als eine Milliarde Internetnutzer – und stellte unmittelbar klar, dass dies nur etwa 16 Prozent der Weltbevölkerung entspräche. Dieser Abstand macht aus „Das Internet ist für alle da“ mehr als einen Wachstumsslogan: eine Prüfung…

IETF
Der Cone enthielt AS-Nummern. Das nächste System las Präfixe.
Die Übergabe war syntaktisch einwandfrei und semantisch unbrauchbar. Ein Team hatte mit `cone` eine Menge nachgelagerter autonomer Systeme bezeichnet; der nachfolgende Dienst behandelte denselben Wert wie eine Menge von IP-Präfixen. Ein vertrautes Wort hatte den Datentyp…

Geschichte
IPsec authentisierte jedes Paket, aber nicht zwingend den Benutzer im Tunnel: RFC 3193
RFC 3193 beschrieb keinen einzigen „sicheren Tunnel“, sondern eine Abstimmung. L2TP kannte Tunnel, Socket und PPP-Sitzung; IKE kannte Identität und ausgehandelte Selektoren. Damit beide dasselbe Paket meinten, mussten Port- und Adressänderungen in die IPsec-Filter gelangen.…

IETF
Der Messwert passte. Die Zahl im XPath-Ausdruck vielleicht nicht ganz.
Adaptive YANG-Push-Abonnements können ihr Meldeintervall über XPath-Bedingungen umschalten. Genau an dieser scheinbar einfachen Schwelle liegt eine wenig sichtbare Vertrauensgrenze: XPath 1.0 rechnet mit doppelter Gleitkommagenauigkeit, während YANG auch 64-Bit-Ganzzahlen und…
Geschichte
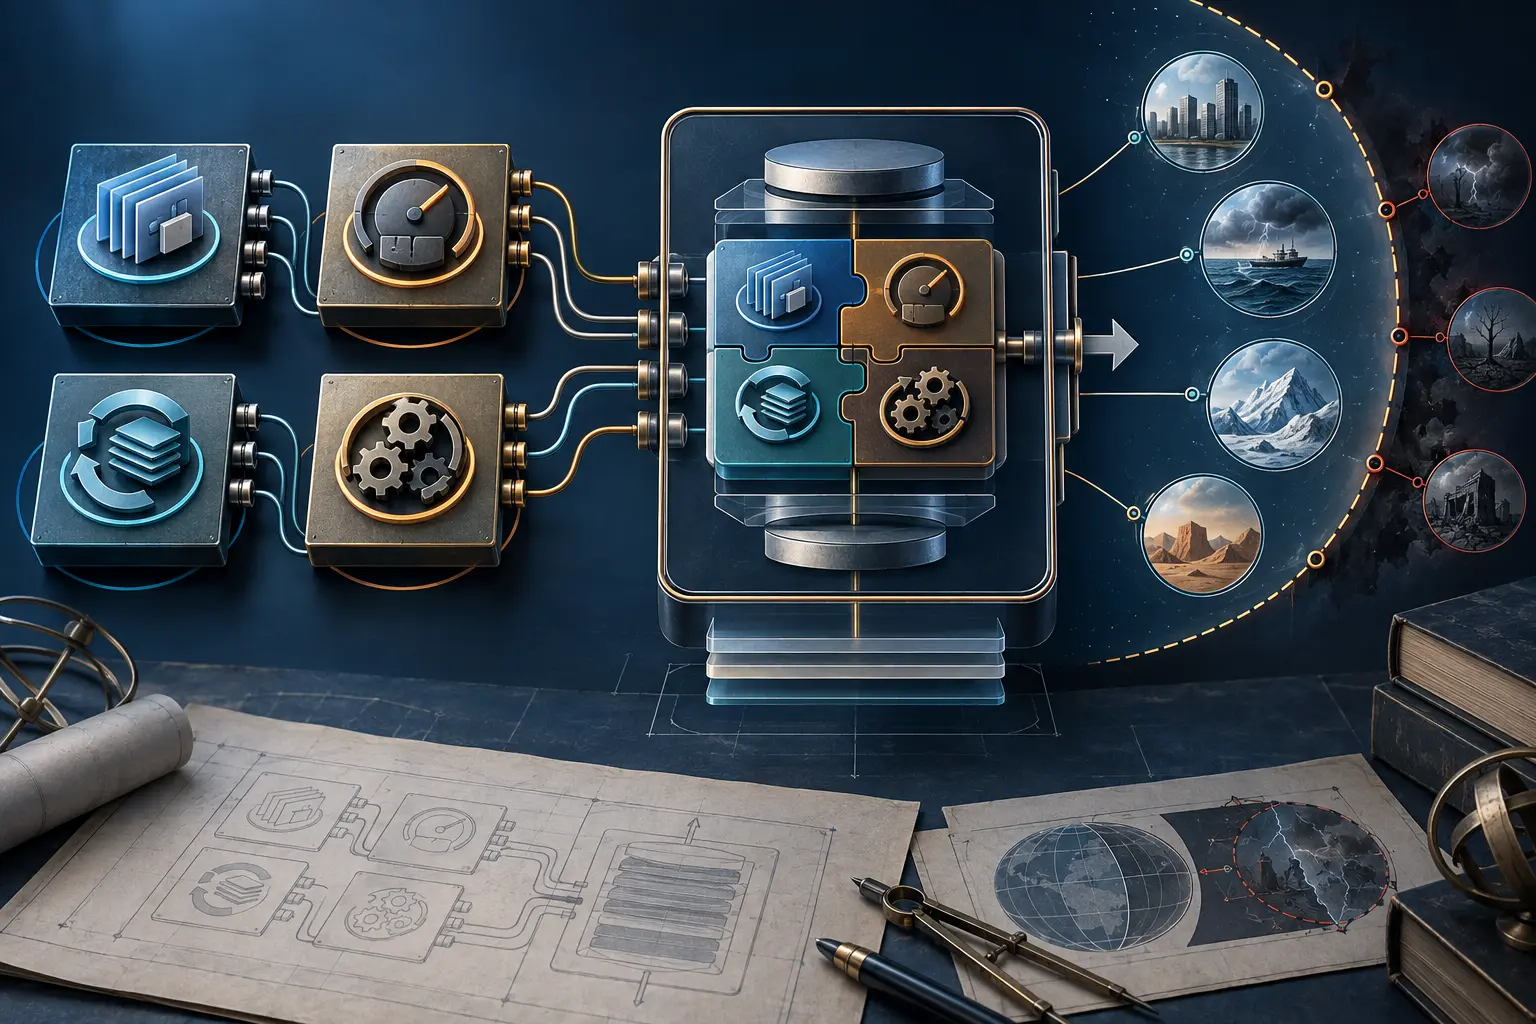
Wiederverwendbare Bausteine konnten gemeinsam scheitern: RFC 3269
Zuverlässiger Multicast brauchte mehr als wiederverwendbare Teile. RFC 3269 verlangte, dass jeder RMT-Baustein seine Grenzen und Abhängigkeiten offenlegt und eine vollständige Protokollinstanziierung erklärt, wie die Teile zusammenwirken.
Geschichte
Der Adressplan war zu 87 Prozent voll, obwohl die meisten Adressen leer blieben: RFC 3194
Die Prozentzahl in RFC 3194 zählte keine belegten Plätze. Sie setzte die Logarithmen von Belegung und maximalem Raum zueinander in Beziehung. Deshalb entsprachen 87 Prozent Host Density in einem 32-Bit-Plan ungefähr 240 Millionen Objekten – nur rund 5,6 Prozent aller möglichen…

IETF
Der Browser blieb zu. Dafür rückte die App in die Vertrauensgrenze.
Der OAuth Authorization Challenge Endpoint kann einen First-Party-Vorgang vollständig in der nativen App halten. Das spart einen Medienbruch. Zugleich wandern Eingabeaufforderungen, Authentisierungsmaterial und Risikoweichen in einen Client, dessen Herkunft, installierte Instanz…
IETF
Der Agent war attestiert. Für diese Netzänderung war er dennoch nicht bevollmächtigt.
Ein nachweislich unveränderter Agent ist nicht automatisch der richtige Entscheidungsträger. Wenn eine Plattform aus einer erfolgreichen Attestierung das Recht ableitet, Pfade zu ändern oder Sensordaten zu verlagern, verwechselt sie technische Identität mit institutioneller…

Geschichte
Erst das zuständige Gateway machte die Telefonnummer zur Mailadresse: RFC 3191
Eine telefonähnliche Zeichenfolge konnte durch das Mailnetz reisen, ohne jedem Relay das Recht zum Wählen zu geben. RFC 3191 legte Dienst, Nummer und Qualifier links vom @ ab und ließ die rechte Domain den einzigen zuständigen Interpreter bestimmen. Transport war damit möglich…

IETF
Kein Digest war vorhanden. Das Artefakt war damit ungeprüft, nicht widerlegt.
Maschinen bevorzugen ein grünes oder rotes Ergebnis. Der `knowledge-linkset`-Entwurf verlangt eine unbequemere, aber ehrlichere Semantik: fehlend, übereinstimmend und abweichend sind drei verschiedene Zustände.

Geschichte
Der tiefste Samplewert war im Netz Ton und auf dem Band ein Fehler: RFC 3190
Die Brücke konnte `8000h` unverändert übertragen und trotzdem die Wahrheit wechseln. RTP erlaubte den Wert als Audiodaten. DV erklärte mit ihm, dass für diesen Zeitpunkt überhaupt kein gültiges Sample vorlag.
IETF
Die Messung war unveränderlich. Das Urteil hatte trotzdem keinen Auftrag.
Ein experimentelles SCITT-Profil will die Differenz zwischen einer öffentlichen Erklärung und einer Beobachtung durch Dritte beweisbar erhalten. Gerade deshalb muss sichtbar bleiben, wer daraus eine Zugangsentscheidung macht und wer deren Folgen trägt.

IETF
Das Modell war gültig genug für den Aufruf. Die Wirkung blieb trotzdem unbewiesen.
CORECONF-M2M entwirft eine direkte Linie von YANG und SID über FROST bis zu MCP-Werkzeugen für KI-Agenten. Ob ein Modell maschinenlesbar ist, sagt jedoch noch nichts über den berechtigten Akteur, die lokale Annahme eines Befehls oder den beobachteten Zustand der Maschine.