
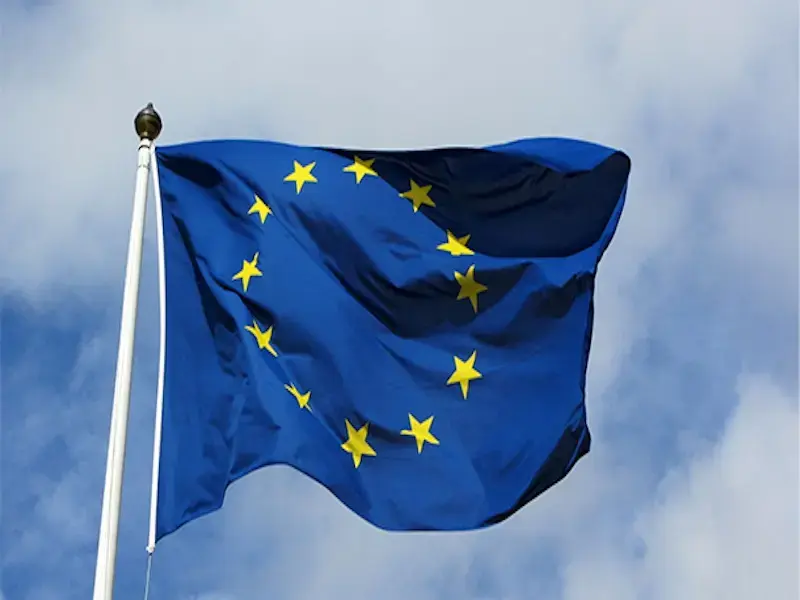
EU Parliament ist ein öffentlicher Eintrag basierend auf Artikelbeweisen, Objektkontext, Ereignisverknüpfungen und Beziehungskontext.
NOYB wirft dem EU Parliament vor, die personenbezogenen Daten seiner Mitarbeiter nicht angemessen geschützt zu haben und damit die GDPR verletzt zu haben. Die Organisation fordert Durchsetzungsmaßnahmen des European Data Protection Supervisor nach wiederholten Cybersicherheitsvorfällen in den EU-Institutionen. UNSERE MEINUNG Dieser Vorfall stellt einen schwerwiegenden Verstoß gegen den Datenschutz in den wichtigsten EU-Institutionen dar. Die potenzielle Offenlegung sensibler Mitarbeiterinformationen wirft Fragen zur Wirksamkeit der aktuellen Cybersicherheitsprotokolle auf.
Es ist klar, dass das EU Parliament diese Lücken schnell schließen muss, um Vertrauen wiederherzustellen und die GDPR einzuhalten. – Lily Yang, BTW-Journalist Was ist passiert? Die österreichische Interessengruppe NOYB hat zwei Beschwerden gegen das EU Parliament bei der EU-Datenschutzbehörde eingereicht. Die Gruppe, angeführt vom Datenschutzaktivisten Max Schrems, behauptet, dass das Parlament die personenbezogenen Daten seiner Mitarbeiter nicht ausreichend geschützt habe, nachdem ein Verstoß auf seiner Rekrutierungsplattform sensible Informationen von über 8.000 Mitarbeitern offengelegt hatte.
Besorgniserregend ist, dass der Verstoß den Mitarbeitern im Mai gemeldet wurde, die Ursache jedoch erst Monate später öffentlich dokumentiert wurde. Lorea Mendiguren, Datenschutzanwältin bei NOYB, erklärte, dass es im vergangenen Jahr wiederholt zu Cybersicherheitsvorfällen in den EU-Institutionen gekommen sei. Da Parlamentsmitarbeiter potenziell Ziel von Kriminellen seien, sei das Parlament verpflichtet, geeignete Sicherheitsmaßnahmen zu gewährleisten.
NOYB betonte, dass das Parlament die GDPR einhalten müsse, und forderte die europäischen Datenschutzbehörden auf, Durchsetzungsmaßnahmen einschließlich möglicher Geldstrafen als Reaktion auf die wiederholten Cybersicherheitsmängel zu ergreifen.
Lesen Sie auch: Die EU verabschiedet ein Gesetz zur Förderung der nationalen Produktion grüner Technologien Lesen Sie auch: Google und Australien bündeln Kräfte zur Stärkung der Cybersicherheit Warum das wichtig ist Diese Nachricht unterstreicht die anhaltenden Datenschutzherausforderungen in den EU-Institutionen und beeinträchtigt auch das Vertrauen der Mitarbeiter und der Öffentlichkeit in diese Institutionen.
Die Offenlegung von groß angelegten Datenschutzverletzungen wie dieser, die sehr sensible personenbezogene Informationen betreffen, wirft stets Fragen und Ängste auf, ob die bestehenden Sicherheitsmaßnahmen der Institutionen oder sogar der Länder angemessen sind. Solche Berichte tragen dazu bei, die Verantwortlichkeit und Transparenz beim Schutz personenbezogener Daten zu erhöhen. Indem diese Nachricht offengelegt wird, können die Menschen die Bedeutung der strikten Einhaltung der GDPR-Vorschriften erkennen. Diese Nachricht könnte das EU Parliament dazu veranlassen, seine Überprüfung und Reform der Datensicherheitspraktiken zu verstärken.
Der EDPS, der für die Überwachung der Einhaltung des Datenschutzes in den EU-Institutionen zuständige Regulierer, könnte mit einer Nachbesserung konfrontiert sein.
Mitgliederbriefing
Ausführlicher Kontext zum Trend
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Trend-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für Betreiber, Investoren und Politikteams, die Belege für Beziehungen, Fehlerpfade und Quellennotizen benötigen. Melden Sie sich an, um freizuschalten.
Leadership Alliance beitretenMomentaufnahme
Kategorie
Institutionelle Trends in Asien-PazifikEU Parliament wird als quellengestütztes Subjekt im Zusammenhang mit der Governance-Berichterstattung verfolgt.
Region
Asien-PazifikSignalfokus
GovernanceInhaltstyp
Signal-BriefingPrimäre Domain
SicherheitThema
GovernanceAuswirkungen
MittelKonfidenz
Gute Konfidenz (80%)Konfidenz-Score-Leitfaden
Veröffentlichte Berichterstattung