Zusammenfassung
- Eine interne Routing-Domäne kündigte eine große Zahl von Präfixen in Richtung des Rechenzentrums-Backbones an. Jedes trug eine dieser Domäne rechtmäßig zugeordnete BGP-Community und passierte die eingehende Route-Map. Aggregationsrouter erhielten danach den vollständigen Satz; dem Routing-Daemon ging der Speicher aus, woraufhin er neu startete.
- Daria Shantalova trennt drei Kontrollen: Präfixidentität, Erlaubnis an jeder Domänengrenze und den fortlaufenden Abgleich mit dem tatsächlichen Produktionszustand.
- Der Vortrag berichtet, binnen weniger Monate seien fast alle beobachteten Verstöße beseitigt worden. Ausgangszahl, genauer Restbestand und datierte Verlaufskurve fehlen.
Das Abzeichen war echt. Die Zutrittsliste fehlte.
Der entscheidende Punkt in Daria Shantalovas RIPE-93-Bericht: Die fehlerhaften Routen trugen kein gefälschtes Kennzeichen. Eine benachbarte interne Routing-Domäne kündigte zahlreiche Präfixe in das Express Backbone zwischen den Rechenzentren. Jedes Präfix trug eine BGP-Community, die dieser Domäne tatsächlich zugewiesen war. Die eingehende Route-Map erkannte den Wert und ließ die Ankündigungen passieren.
Anschließend liefen die Routen durch das interne iBGP-Mesh. Die Aggregationsrouter in den Rechenzentren bekamen den gesamten Satz; dem Routing-Daemon ging der verfügbare Speicher aus und er startete neu. Die öffentlichen Unterlagen nennen weder eine genaue Präfixzahl noch die Zahl betroffener Router oder die Dauer der Störung. Sie benennen aber die Lücke: Der Filter prüfte, ob die Community zur sendenden Domäne gehörte, nicht ob jedes Präfix diese Grenze in Richtung Backbone überqueren durfte.
Eine Community kann eine Ursprungsdomäne oder einen Verbreitungsbereich markieren. Sie erteilt nicht jedem damit versehenen Präfix an jeder Grenze automatisch Zutritt. Das System verwechselte ein gültiges Etikett mit einer vollständigen Berechtigung.
Eine Obergrenze sagt nicht, welche Route hinein darf
Die bekannten Mittel beantworten verschiedene Fragen. Ein Maximum-Prefix-Limit fragt: Wie viele Routen kommen? Eine Präfix-Allowlist fragt: Welche dürfen diese Grenze passieren? Ein Community-Filter fragt, ob ein Wert bekannt ist oder erhalten bleiben soll. Die Kontrollen ergänzen sich, ersetzen einander aber nicht. RFC 7454 behandelt Präfixfilter, Maximum-Prefix und Community-Bereinigung getrennt; RFC 4271 beschreibt den Austausch von Erreichbarkeitsinformationen und die BGP-Routenentscheidung.
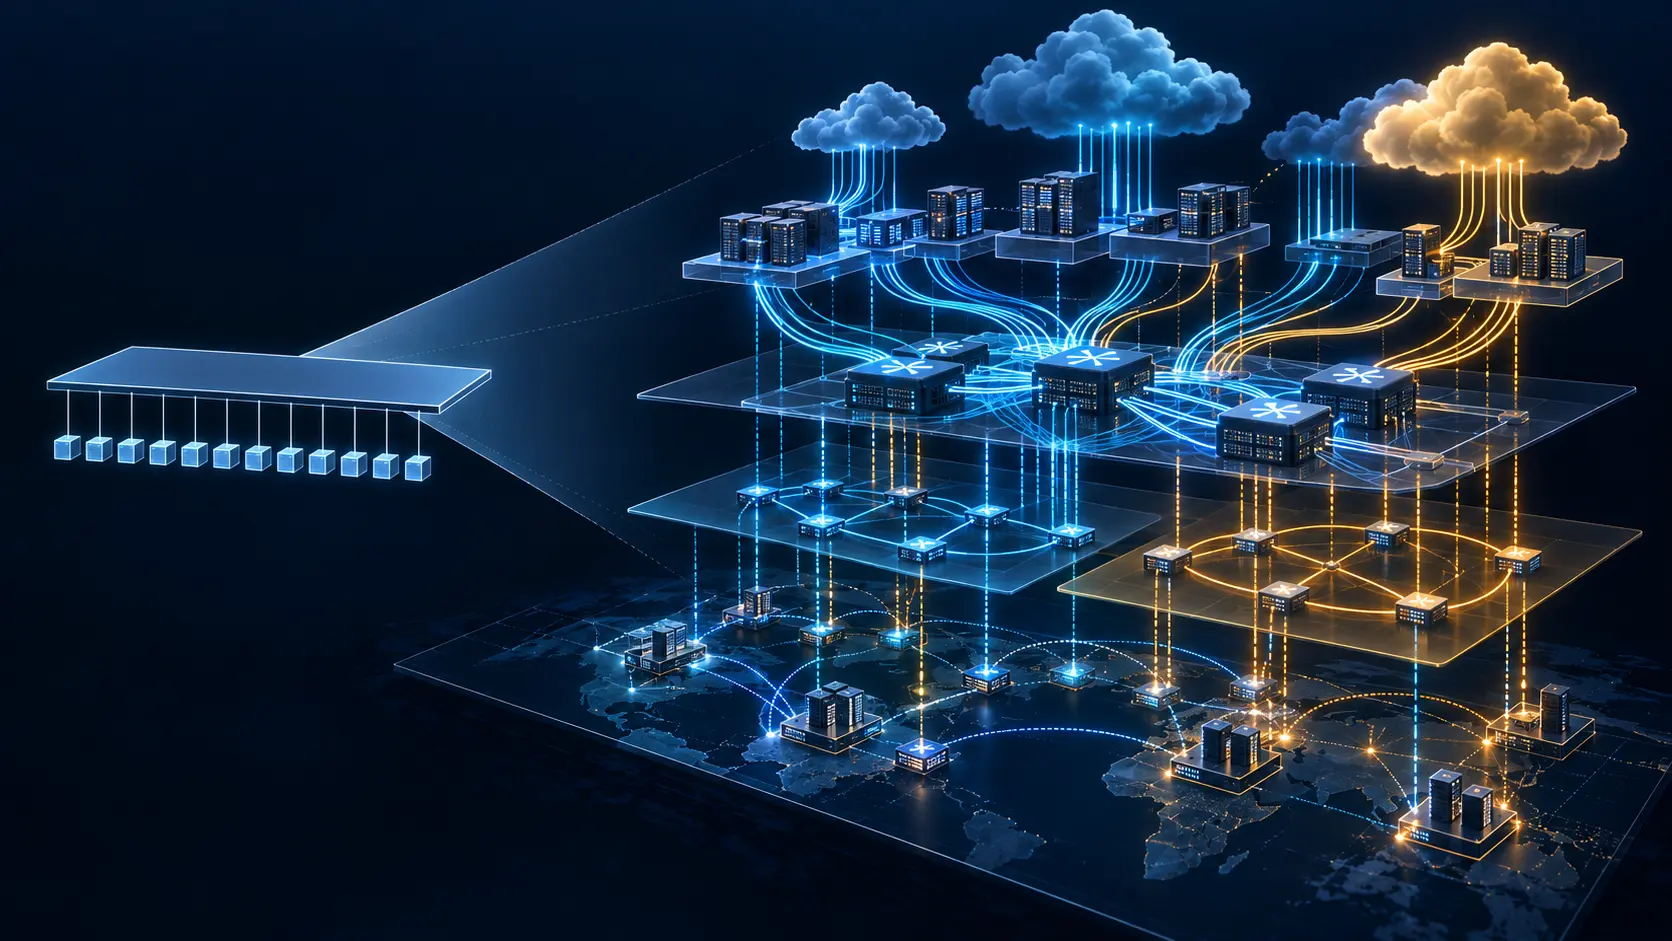
Shantalovas erster Baustein ist Identität: Jedes Präfix erhält eine BGP-ID-Community für Ursprungsdomäne und erlaubten Verbreitungsbereich. Fehlende, falsche, mehrfach vergebene oder widersprüchliche IDs gelten als Verstöße. Danach hält ein internes Route Registry für jedes Präfix Ursprungsdomäne und erwartete ID fest und erzeugt daraus Eingangsfilter an jeder Domänengrenze. Als dritte Ebene gleichen kontinuierlich erfasste Produktions-RIBs den Ist-Zustand mit dem Registry ab. Unregistrierte Präfixe, fehlende oder falsche IDs und Abweichungen von der Absicht lösen Überwachung und Alarm aus.
Das Registry hält den Soll-Zustand fest; das RIB zeigt, was Router tatsächlich angenommen haben. Ein einmaliger Konfigurationsauszug beweist nicht, dass beide später noch übereinstimmen.
„Fast alle“ braucht einen Nenner
Die RIPE-Zusammenfassung sagt, das Team habe binnen weniger Monate „fast alle“ beobachteten Verstöße entfernt; automatisierte Durchsetzung verhindere ein Wiederauftreten. Die Folien nennen weder die Ausgangszahl noch den genauen Rest, eine datierte Verstoßreihe oder die Zahl geschützter Grenzen. Eine Vorher-Nachher-Reihe samt Abdeckungsgrad würde zeigen, welcher Anteil auf die erste Bereinigung und welcher auf die fortlaufende Durchsetzung entfiel.
Die operative Lehre lautet nicht: noch einen Filter hinzufügen und den Vorgang schließen. Jede Kontrolle braucht eine eigene Aufgabe; die Überwachung muss den installierten Zustand mit der Absicht abgleichen. Wird ein gültiges Etikett als Vollmacht behandelt, setzt das System eine nie geprüfte Berechtigung präzise um.
Quellen: RIPE-93-Sitzung und Abstract; offizielles Transkript; Originalfolien; RFC 4271; RFC 7454.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten