
الخلاصة
- تعاملت RFC 3205 مع إعادة استخدام HTTP بوصفها قراراً تصميمياً يرث سلوكاً قائماً، لا اختصاراً يضمن التشغيل البيني أو الأمان تلقائياً.
- وأسندت إلى المصممين مسؤولية محددة: توضيح هوية الخدمة، وتفاعلها مع الوكلاء، والتخزين المؤقت، والفاصل بين أخطاء HTTP ونتائج التطبيق.
كان هناك طرف آخر في الصفقة
في مطلع عام 2002، قدّم HTTP مجموعة مغرية لبناء بروتوكولات تطبيق جديدة. كان المطورون يعرفونه، والمتصفحات تستطيع استخدامه، ومكتبات العملاء والخوادم موجودة بالفعل. وفي بعض الحالات أمكن الاستفادة من TLS وآليات مصادقة مألوفة. وإذا كانت المؤسسة تشغّل خدمة ويب أصلاً، بدا أن إعادة استخدام البنية نفسها تخفض كلفة النموذج الأولي. كما عُدّ عبور الجدران النارية ميزة محتملة.
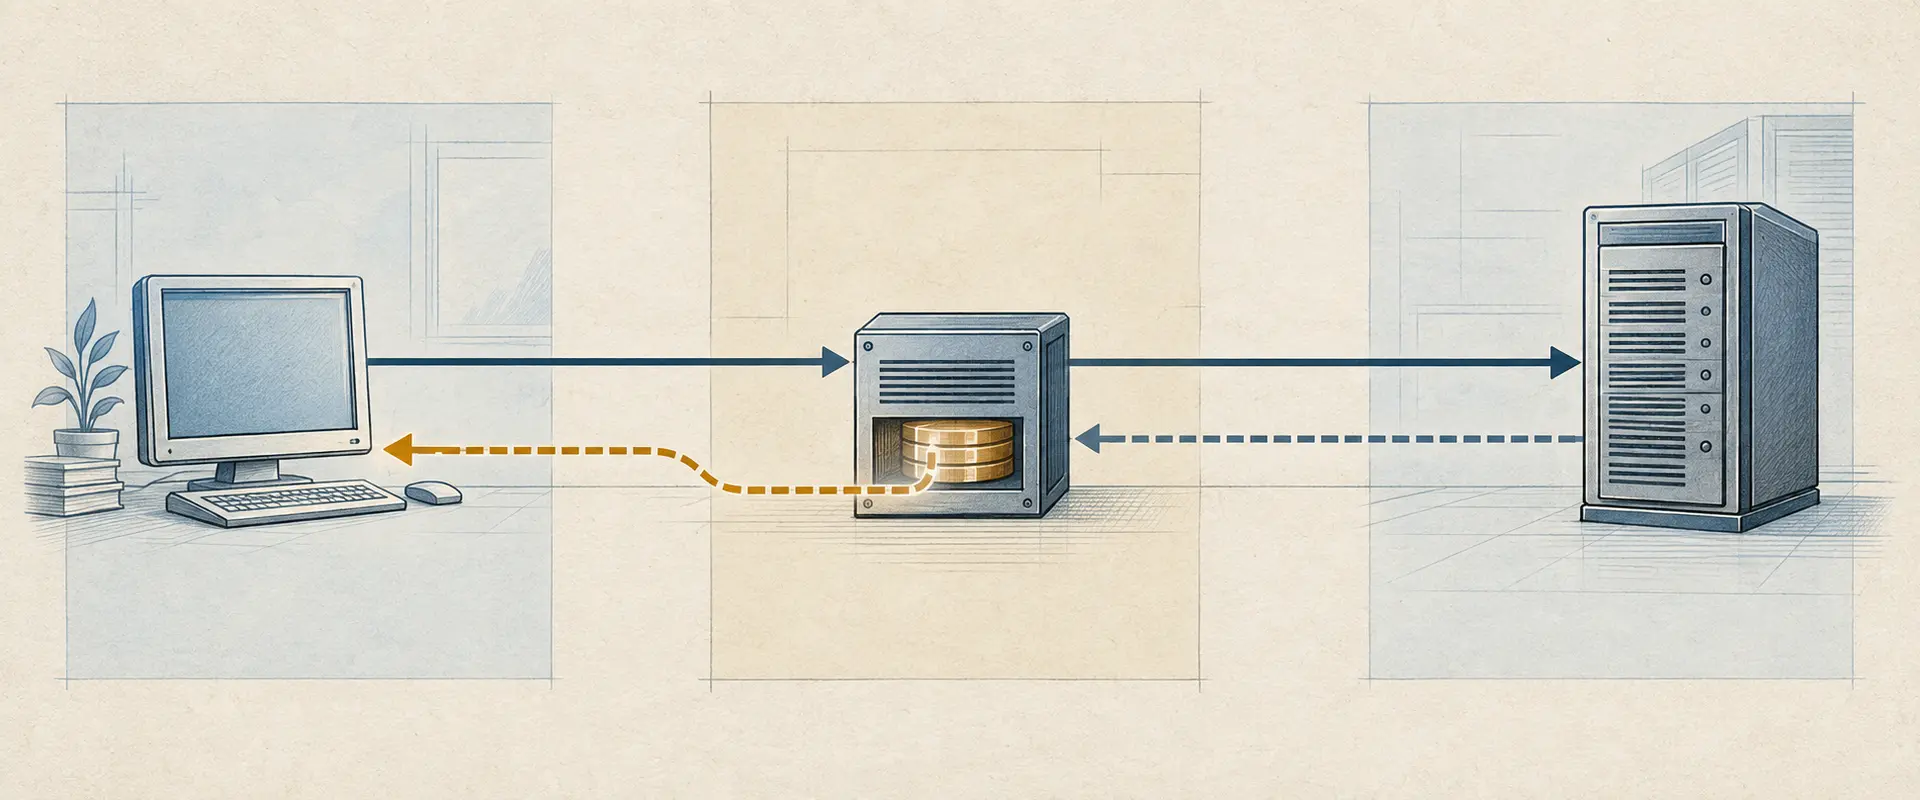
جعلت BCP 56 التي كتبها Keith Moore طرفاً أقل وضوحاً جزءاً من التصميم: منظومة HTTP الواقعة بين طرفي التطبيق. فقد يمر الطلب عبر مكتبة عميل، ووكيل، وذاكرة تخزين مؤقت، وجدار ناري، ومترجم عناوين، وخادم ويب، ثم يصل إلى شيفرة التطبيق. ولكل مكوّن تفسير عام للحقول التي يعرفها. توفير العمل في جزء واحد لا يجعل بقية الأجزاء تتفق تلقائياً على معنى التطبيق الخاص.
عرّفت المذكرة نفسها بأنها نصيحة لا مواصفة امتثال؛ ولذلك تجنبت عمداً مصطلحات المتطلبات الكبيرة الأحرف الواردة في RFC 2119. لم تقل إن على كل تطبيق أن يهجر HTTP، بل طلبت تقييم الكلفة الكاملة. فقد راكم HTTP خصائص مثل الاتصالات المستمرة، ونطاقات البايت، والتفاوض على المحتوى، والتخزين المؤقت. وقد يرث التطبيق الذي يعمل فوقه خصائص لا يحتاج إليها، ثم ينفق الجهد لتقييدها. في المعاملات الصغيرة والمتكررة قد تكون كلفة TCP وHTTP ملحوظة؛ أما الاتصال المستمر فيمكن أن يوزع كلفة الإعداد على عدة تبادلات.
رمز مألوف قد يروي قصة مختلفة
تظهر المشكلة عندما لا يساوي نجاح HTTP نتيجة التطبيق. لا يحتاج الوكيل إلى فهم البروتوكول الجديد كي يتصرف وفق دلالات HTTP المعتادة. ففي ظروف مناسبة قد يخزن استجابة ناجحة ويعيدها لطلب مشابه. وقد يستبدل متن استجابة الخطأ أو يضيف إليه رسالة مساعدة. وهكذا يتلقى العميل استجابة HTTP سليمة شكلاً، بينما يكون معناها للتطبيق قد تقادم أو اختفى أو تبدل.
فصلت RFC 3205 بين الأخطاء التي تظهر في سطر طلب HTTP ورؤوسه، وبين النتائج التي يحملها متن التطبيق. وإذا استخدم بروتوكول التطبيق رمزي 200 أو 500 العامين لنتائج معالجة المتن، فعليه أن يشرح كيف يمنع التخزين المؤقت الضار، وكيف يعمل إذا عُدّل متن الخطأ. وإذا كان البروتوكول لا يحتمل أن يخزن الوكيل الاستجابة أو يغيّرها، فنصيحة المذكرة هي ألا يستخدم HTTP أساساً له. ليست المشكلة أن «رموز HTTP سيئة»، بل أن طبقتين قد تعرّفان النجاح والفشل بطريقتين مختلفتين.
وينطبق الفصل نفسه على الأساليب وأنواع الوسائط. يصف نوع المحتوى ماهية الكائن، لكنه لا يحدد وحده العملية التي ينبغي تنفيذها عليه؛ يجب التصريح بالفعل صراحةً. كما أن تعريف أسلوب HTTP جديد لا يحسم بمفرده ما إذا كانت الخدمة تحتاج منفذاً أو مخطط URI خاصاً.
إعادة الاستخدام تختار أيضاً هوية الخدمة
كان للمنفذ 80 والمخطط http: معنى مستقر لدى المشغلين والبرمجيات والمستخدمين. وسألت RFC 3205 إن كانت الخدمة الجديدة تشير إلى بيانات مختلفة أو تحتاج شيفرة أو عملية منفصلة أو تمييزاً في التحكم بالحركة؛ فقد تبرر هذه الفروق منفذاً خاصاً. وإذا كانت الخدمة واسعة الاستخدام وتتطلب إعداداً أو بيانات اعتماد أو تجهيزاً مختلفاً، فقد تحتاج إلى مخطط URI مستقل. المسألة تعريف تشغيلي للخدمة، لا مجرد اختيار اسم أنيق.
جلبت المكتبات معها افتراضات أخرى. فقد يحوّل العميل عنوان خدمة خاصاً إلى عنوان يشبه HTTP كي يستدعي مكتبة HTTP؛ ثم يرى الوكيل العنوان الكامل ويعامله كطلب ويب عادي. وقد ترسل المكتبة HTTP/1.1 فيما يحتاج التطبيق إلى تحديد معنى وسم الإصدار ضمن تبادله. على المواصفة — لا على التفاؤل بالشيفرة المعاد استخدامها — أن تصف العلاقة بين العميل والخادم والوكيل.
لذلك تنقل إعادة الاستخدام العمل بدلاً من إلغائه. قد تسرّع الشيفرة الموجودة أول تنفيذ، لكن سلوكها العام يصبح جزءاً من حدود النظام. ومع زيادة التطبيقات المستقلة، تزداد فرص اصطدام اختصار في عميل بقاعدة تخزين مؤقت أو بتوقعات خادم. هذا استنتاج من تحليل التصميم في RFC 3205، وليس قياساً لكلفة التطوير أو دليلاً على فشل بروتوكول بعينه.
الخلف جاء لأن المشكلة ظلت قائمة
في 2022، استبدلت RFC 9205 الوثيقة RFC 3205 بوصفها BCP 56. وبعد عقدين من تطور HTTP، تناولت الوثيقة الجديدة واجهات التطبيقات المبنية على HTTP والمنفذة من فرق مستقلة، وتطور العملاء والخوادم بوتائر غير متزامنة، وقابلية التمديد، والتخزين المؤقت، والحالة، والمصادقة والتعايش مع تصفح الويب. يثبت التحديث أن المسألة استحقت إرشاداً جديداً، لكنه لا يثبت الالتزام الشامل ولا أن نص 2002 تنبأ بكل ممارسات لاحقة.
الدرس التاريخي أضيق وأكثر فائدة: إعادة استخدام بروتوكول لا تمحو حدوده؛ بل تنقل بعض العمل إلى دلالات البرمجيات المشتركة. قد تستخدم تطبيقات مستقلة مكتبة HTTP نفسها ولا تتفق مع ذلك على معنى الاستجابة. ويتطلب التشغيل البيني تحديد ما قد تفعله مكونات HTTP المحيطة، وما يجب أن يفعله التطبيق، وأي طبقة تتحمل مسؤولية كل نتيجة.
ترد المصطلحات المعمارية للأجهزة الوسيطة في RFC 3234. ويعرض RFC 2616 سياق HTTP/1.1 المعاصر، بينما يحدد RFC 2119 اصطلاح كلمات المتطلبات الذي تجنبته RFC 3205. تشمل المصادر الرسمية RFC 3205، وسجل RFC Editor، وسجل IETF Datatracker، وRFC 9205، وسجلها لدى RFC Editor.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات