
Resumo
- A RFC 3205 tratou o reuso de HTTP como uma escolha arquitetural que herda comportamentos, não como uma garantia automática de interoperabilidade ou segurança.
- A tarefa concreta ficou com os projetistas: definir a identidade do serviço, a interação com proxies, o cache e a fronteira entre erros HTTP e resultados da aplicação.
Havia outra parte nessa negociação
No início de 2002, HTTP oferecia um conjunto tentador para novos protocolos de aplicação. Os desenvolvedores já o conheciam; navegadores podiam utilizá-lo; bibliotecas de cliente e servidores estavam disponíveis. Em alguns casos, também era possível reaproveitar TLS e mecanismos de autenticação conhecidos. Se uma organização já operava um serviço Web, a mesma infraestrutura parecia reduzir o custo do protótipo. Atravessar firewalls também aparecia entre as vantagens citadas.
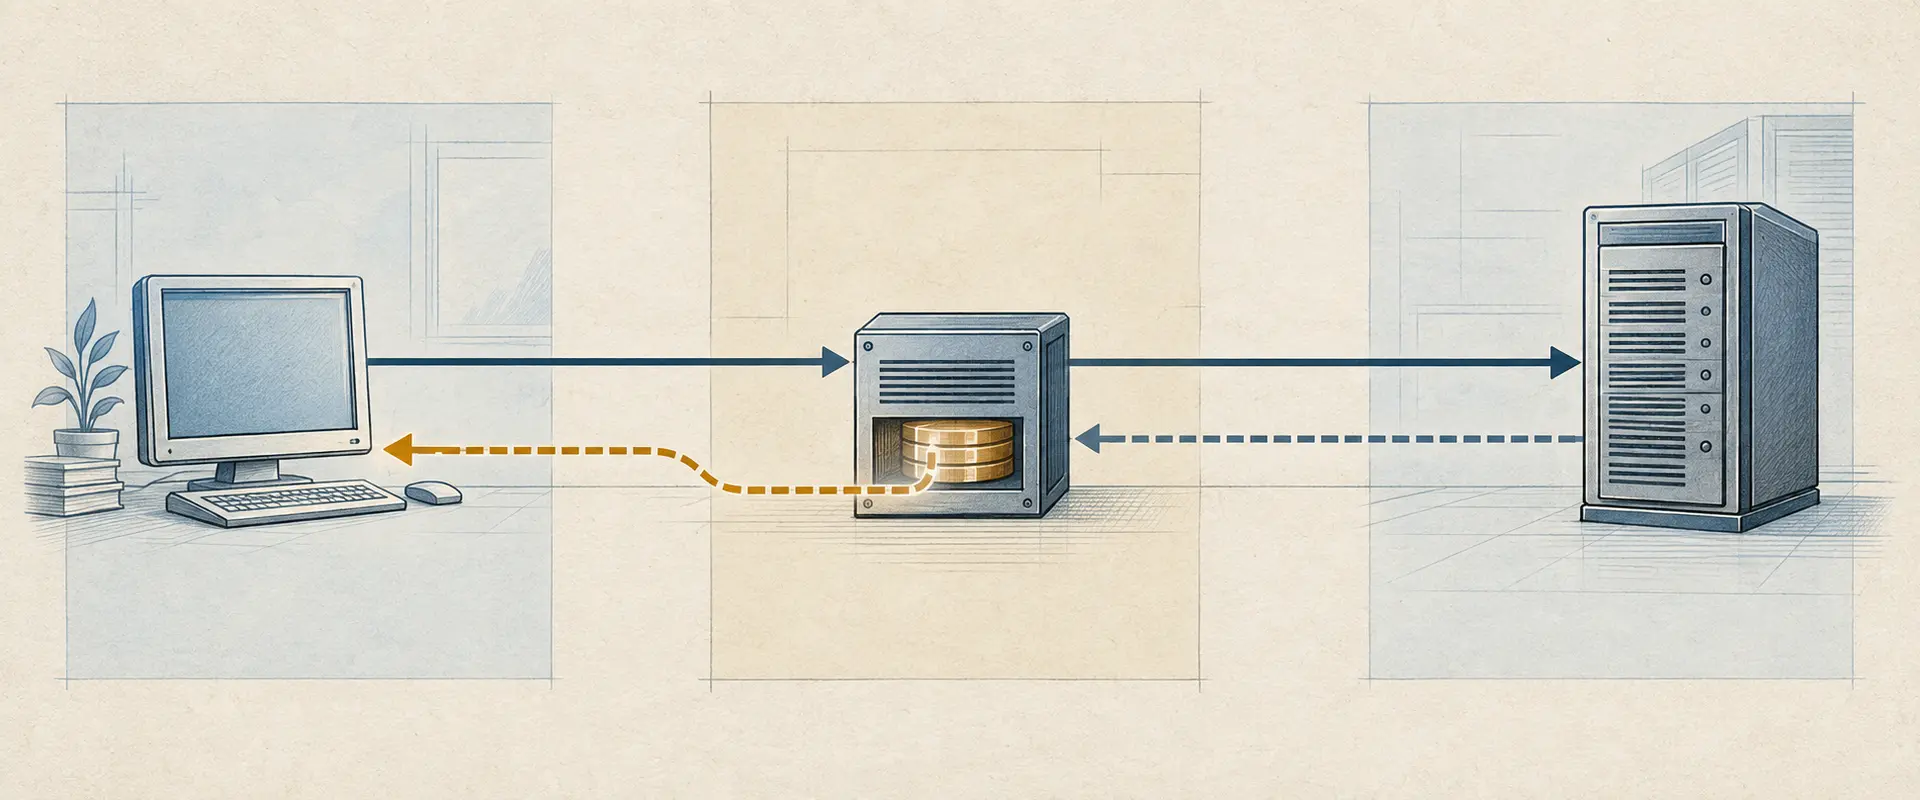
A BCP 56, escrita por Keith Moore, trouxe à discussão um participante menos visível: todo o ecossistema HTTP entre os dois pontos finais da aplicação. Uma solicitação podia passar por uma biblioteca de cliente, um proxy, um cache, um firewall, um tradutor de endereços, um servidor Web e, então, pelo código da aplicação. Cada componente aplicava regras genéricas aos campos que já conhecia. Poupar trabalho em uma peça não fazia as demais compartilharem o significado particular da aplicação.
O documento se definia como orientação, não como especificação de conformidade; por isso evitava deliberadamente os termos normativos em maiúsculas da RFC 2119. Não dizia que toda aplicação deveria abandonar HTTP. Pedia que se enxergasse o custo inteiro da escolha. HTTP já acumulara conexões persistentes, intervalos de bytes, negociação de conteúdo e cache; a aplicação sobreposta podia herdar funções desnecessárias e depois gastar esforço para restringi-las. Em transações pequenas e frequentes, a sobrecarga de TCP e HTTP podia importar. Conexões persistentes, por outro lado, permitiam repartir o custo de conexão por várias trocas.
Um código conhecido podia contar a história errada
A dificuldade surgia quando o sucesso HTTP não correspondia ao resultado da aplicação. Um proxy não precisava compreender o protocolo novo para agir conforme as regras usuais de HTTP. Em determinadas condições, podia armazenar uma resposta bem-sucedida e entregá-la a uma solicitação semelhante. Também podia substituir ou complementar o corpo de uma resposta de erro. Assim, o cliente recebia uma resposta HTTP válida, mas seu significado para a aplicação podia estar desatualizado, escondido ou alterado.
A RFC 3205 separou os erros encontrados na linha da solicitação e nos cabeçalhos HTTP dos resultados carregados pelo protocolo da aplicação. Se o protocolo usasse respostas genéricas 200 ou 500 para resultados do corpo, deveria explicar como evitar cache prejudicial e como continuar funcionando caso um intermediário alterasse o corpo do erro. Se não pudesse tolerar que um proxy armazenasse ou modificasse essas respostas, a orientação era não usar HTTP como base. O problema não era que “códigos HTTP são ruins”; era que duas camadas podiam definir sucesso e falha de formas distintas.
A mesma fronteira aparecia nos métodos e nos tipos MIME. O tipo de conteúdo indica que tipo de objeto está sendo enviado, mas não determina por si só qual operação o destinatário deve executar. A ação precisa ser explícita. Definir um novo método HTTP também não resolve sozinho se um serviço distinto precisa de outra porta ou de outro esquema URI.
Reutilizar também era decidir como identificar o serviço
A porta 80 e o esquema http: já tinham significado para operadores, software e usuários. A RFC 3205 perguntava se o serviço novo tinha dados, código, processos ou necessidades de controle de tráfego distintos; essas diferenças podiam justificar uma porta própria. Um serviço de uso amplo com configuração, credenciais ou provisionamento diferentes talvez também precisasse de seu próprio esquema URI. Não era uma questão estética de nomes, mas de identificar o serviço durante a operação.
As bibliotecas carregavam seus próprios pressupostos. Um cliente podia converter a URL de um serviço em uma URL com aparência de HTTP para chamar uma biblioteca; depois, um proxy podia ver a URL absoluta e interpretá-la como uma solicitação Web comum. Uma biblioteca talvez transmitisse HTTP/1.1, enquanto a aplicação ainda precisasse esclarecer como essa versão deveria ser entendida no protocolo sobreposto. A especificação — não uma expectativa otimista sobre o código reaproveitado — tinha de descrever a relação entre cliente, servidor e proxy.
O reuso, portanto, deslocava parte do trabalho. O código existente podia acelerar a primeira implementação, mas seu comportamento genérico passava a integrar a fronteira do sistema. Quanto mais implementações independentes, maior a chance de que um atalho de um cliente entrasse em conflito com uma regra de cache ou uma expectativa do servidor. Essa é uma leitura da análise de projeto da RFC 3205, não uma medição de gastos de engenharia nem prova de que um protocolo específico tenha falhado.
Um sucessor mostra que o problema persistiu
Em 2022, a RFC 9205 substituiu a RFC 3205 como BCP 56. Após duas décadas de evolução de HTTP, ela trata de APIs HTTP implementadas por equipes diferentes, da evolução assíncrona de clientes e servidores, de extensibilidade, cache, estado, autenticação e convivência com a navegação Web. A revisão mostra que o tema merecia orientação atualizada. Não prova adoção universal nem que o texto de 2002 tenha antecipado todas as práticas posteriores.
A lição histórica é mais restrita: reutilizar um protocolo não apaga suas fronteiras; transfere parte do trabalho para a semântica do software compartilhado. Duas implementações podem usar a mesma biblioteca HTTP e ainda discordar sobre o significado de uma resposta. A interoperabilidade exige dizer o que os componentes HTTP ao redor podem fazer, o que cabe à aplicação e qual camada responde por cada resultado.
A terminologia arquitetural para intermediários aparece na RFC 3234. O contexto HTTP/1.1 da época está na RFC 2616; a convenção de palavras normativas que a RFC 3205 decidiu não empregar está na RFC 2119. As fontes oficiais são a RFC 3205, seu registro no RFC Editor, sua página no IETF Datatracker, a RFC 9205 e seu registro no RFC Editor.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance