
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
ICANN
سلطة ICANN: من يملك القدرة على تغيير النتيجة الفعلية؟
لا تظهر سلطة ICANN في وثيقة واحدة تمنحها صلاحيات عامة، بل تتوزع بين ميثاق شركة غير ربحية، ولوائح داخلية، وعمليات لصنع السياسات، وعقود مع السجلات والمسجلين، وترتيبات تقنية لإدارة وظائف الأرقام والأسماء ومعلمات البروتوكول. السؤال العملي ليس فقط من يعلن السياسة، بل أي جهة تستطيع،…

IETF
Shumon Huque ودبوس الامتداد الذي تعهّد بالدليل لا ببقاء DANE إلى الأبد
يمكن لحالة الثقة أن تتغير من دون أن تضيع قابلية التحقق منها. هذه هي الدقة التي يبني عليها RFC 9102: يستطيع مشغّل النطاق حذف سجل TLSA أو إنهاء التفويض الآمن، لكن الخادم يظل خلال مدة الدبوس ملزماً بتقديم حالة DNSSEC قابلة للتحقق. التعهّد يتعلق باستمرار قناة الدليل، لا بتجميد…

ICANN
من أين تستمد ICANN سلطتها، وأين تنتهي؟ خريطة من التفويض إلى الطعن
تبدو ICANN أحياناً كأنها جهة واحدة تتحكم في نظام أسماء النطاقات العالمي. لكن سلطتها العملية موزعة بين وثائق تأسيسية، وعقود، وسياسات، ومسؤوليات تشغيلية تؤديها جهات أخرى. السؤال الأدق ليس ما إذا كانت ICANN «تحكم الإنترنت»، بل أي أداة تمنحها كل نوع من السلطة، وكيف تتحول تلك السلطة…
IETF
استجابت الخدمة، لكن مفتاح Onion لم يدلِ بشهادته بعد: RFC 9799
قد تكون عملية الإصدار صحيحة تشفيرياً وتترك مع ذلك فاتورة خصوصية لم تُراجع. يفصل RFC 9799 بين إثبات السيطرة على هوية `.onion`، ومنح سلطة التصديق قدرة محددة على قراءة الواصف، والتحقق من CAA، واختيار مفتاح الشهادة، ثم يضع كل كشف محتمل في مسار مستقل.
خدمات سحابية عالمية
ما الذي يثبته الدليل العام عن almazcloud.network وAS210328؟
ملخص تحليلي لـ ما الذي يثبته الدليل العام عن almazcloud.network وAS210328؟ يشرح التطور، والأدلة العامة المتاحة للقراء، والمنظمات المعنية، والسياق الإقليمي، والتعرض للسوق، والعواقب التي قد تترتب على البنية التحتية. كما يربط سياق تحليلات خدمات سحابية عالمية الإشارة بعمليات الشبكة،…

IETF
Paul Mockapetris وبتّ الإجابة السلطوية الذي لم يشمل الرد كله
قد يكون خادم DNS صاحب سلطة على الاسم الأول، ثم يضم إلى الرد هدف اسم مستعار من الذاكرة المخبأة وعناوين إضافية نافعة. يبقى بتّ AA صحيحاً؛ أما السجل الذي يصف الحزمة كلها بأنها سلطوية فيتجاوز ما قاله البتّ.
IETF
يفوض نوعا DNS 69 و70 المعنى ولا يحددان إصدار السجل الخارجي
قد يظل سجل DNS صالح التوقيع بعد سنوات من قرار جمركي أو لوجستي بُني عليه. غير أن سلامة البتات لا تجيب وحدها عن سؤال الأرشيف: أي نسخة من قائمة الرموز الخارجية أعطت تلك البتات معناها يوم اتُّخذ القرار؟ تخصيص نوعين جديدين لمعياري UNECE وISO يجعل هذا الفصل بين صحة الرسالة وتاريخ…
المؤسسات في أوروبا والشرق الأوسط
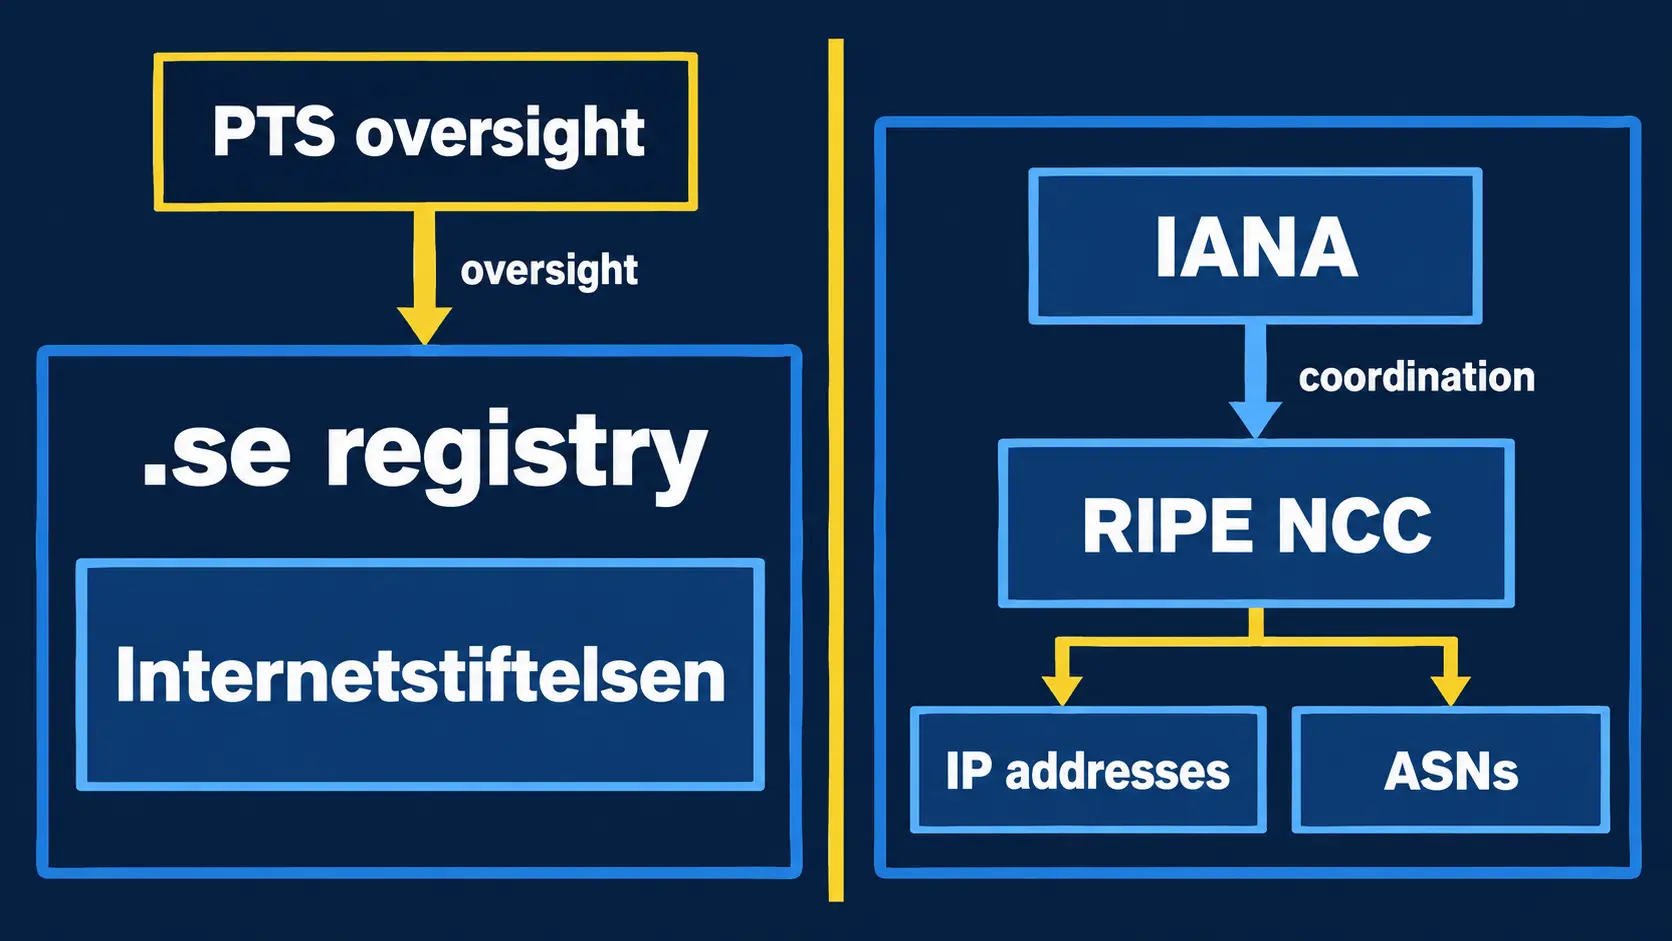
من يدير نطاق .se؟ فصل سجل النطاقات عن موارد الإنترنت الرقمية
تُظهر السجلات المتاحة أن استمرارية نطاق الدولة .se تعتمد على طبقة مؤسسية وتقنية مختلفة عن النظام الذي يدير عناوين IP وأرقام الأنظمة المستقلة. هذا التحقيق يفصل بين الوظيفتين، ويفحص ما يمكن إثباته عن Internetstiftelsen وما يبقى غير محسوم بشأن هوية الاسم الوارد في الدليل.

التقارير
تصف AFRINIC لوحة NS2 بأنها «لحظية»، لكن القياسات الاثني عشر المرتبطة بها اختبارات متوقفة لمرة واحدة
قد تُحدَّث الصفحة الآن بينما يظل أحدث ما تعرضه قياساً انتهى قبل أشهر. هذا هو الفارق الذي تخفيه لوحة NS2 العامة لدى AFRINIC: الواجهة تعد بمراقبة Anycast «في الوقت الحقيقي»، في حين أن كل قياس من قياسات RIPE Atlas الموصولة بها اختبار لمرة واحدة وحالته متوقفة. تفيد البيانات في قراءة…

التقارير
خطة احتياطية لـ DNS ليست محلِّلاً ثانياً
تكشف تجربة منزلية نشرها مدوّنة APNIC في 9 سبتمبر أن الصمود لا يبدأ برسم بديل على الورق، بل بخدمة تعمل، وإعداد يصل إلى الأجهزة، وتحويل مجرَّب، وسياسة متسقة، وقدرة مثبتة على الرجوع.

التقارير
تحديث K-root لدى RIPE NCC يحتاج إلى ثلاثة سجلات قبول، لا إلى حالة واحدة للحزمة
يستبدل RIPE NCC عتاداً بلغ نهاية عمره في ثلاثة مواقع أساسية لخدمة K-root. لكن استمرار الخدمة عالمياً لا يجيب وحده عن سؤال الحوكمة الأهم: هل اكتمل التغيير في كل من أمستردام ولندن وطوكيو، وهل خضع كل موقع للمراقبة والقبول على حدة؟
الاتجاهات المؤسسية العالمية
ضوابط الاستمرارية لدى ISC: ما الذي تثبته الوثائق، وما الذي لا تثبته
تدير Internet Systems Consortium مسارات تقنية يعتمد عليها تشغيل خدمات الإنترنت، من خوادم الجذر إلى برمجيات DNS وDHCP. لكن وجود إصدار أمني، أو تصميم للتوافر العالي، أو صفحة للحالة العامة لا يساوي دليلاً على أن الإصلاح نُفّذ في كل مكان أو أن التعافي اختُبر تحت ظروف تشغيل حقيقية.…

IETF
سجل `_for-sale` يعلن نية البيع ولا يثبت سلطة البائع
قد يفتح إعلان قابل للقراءة آلياً في DNS باب التفاوض على اسم نطاق، لكنه لا يحدد من يملك إلزام صاحب الحق ولا ما إذا كان السعر ما زال قائماً ولا ما إذا كان النقل سينجح. تمنح RFC 10023 السوق إشارة اكتشاف؛ أما تحويلها إلى صفقة فيتطلب سلسلة أخرى من الأدلة والقرارات.
IETF
كيف تتحول معايير IETF إلى اعتماد تشغيلي على الإنترنت
تحدد معايير IETF آلات الحالة التي تعتمد عليها استمرارية النقل والتوجيه والتحقق، لكنها لا تدير الشبكات مباشرة. وعندما يتغير المسار أو يفشل التحقق أو تتبدل خصائص النقل، تتوزع القدرة على الاستمرار بين منفذي البروتوكولات ومشغلي الشبكات وأنظمة القياس والمؤسسات التي تصون المعايير…

IETF
تبنّت DNSOP مشكلة تعدد الخوارزميات، لا تسمية «UNIVERSAL»
لم تُغلق رسالة الأول من سبتمبر النقاش التقني، بل نقلته إلى مكانه الصحيح. فقد وجد رئيسا DNSOP دعماً واضحاً لتبنّي الوثيقة، ثم أثبتا في السجل نفسه أن المخاوف من تعقيد الآلية ما زالت تحتاج إلى معالجة. أصبح المشروع عملاً تتولاه المجموعة؛ ولم تصبح مصطلحاته المقترحة حقيقة تشغيلية.
التقارير
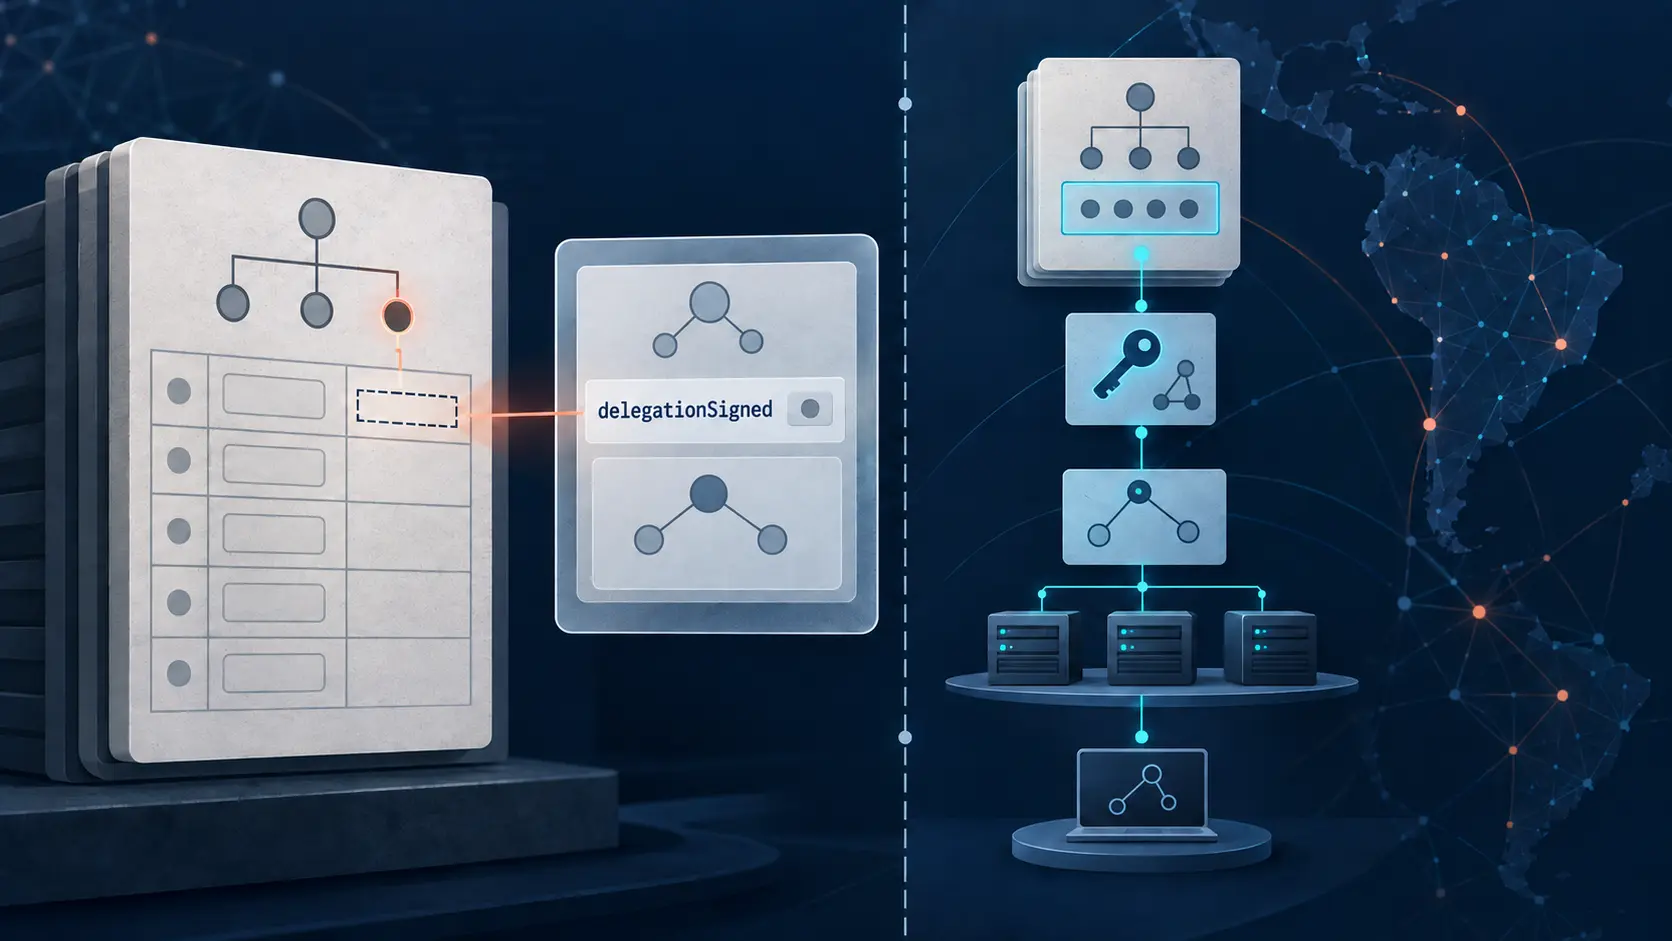
في RDAP لدى LACNIC يسجل delegationSigned وجود DS لدى النطاق الأب، لا نتيجة تحقق DNSSEC
قد يبدو المتغير المنطقي في استجابة السجل حكماً نهائياً على سلامة سلسلة DNS. لكن حقل `delegationSigned` في RDAP لدى LACNIC يجيب عن سؤال أضيق: هل تعرض بيانات التسجيل وجود سجلات DS في النطاق الأب؟ فهو لا يشغّل محللاً تكرارياً، ولا يفحص مفاتيح النطاق الابن، ولا يثبت نجاح التحقق الآن.

IETF
خادم أسماء مشترك يثبت الاستمرارية لا السيطرة على التفويض
تغيّر المنطقة الأم معظم خوادم الأسماء في تفويض ما، لكنها تُبقي اسماً واحداً من المجموعة القديمة. يستطيع المحلّل التكراري أن يتعامل مع هذا التقاطع بوصفه استمراراً لحالة مخبأة. لكنه لا يستطيع أن يعرف من رسالة DNS وحدها مَن أذن ببقاء المسار القديم، ولماذا بقي، ومتى تنتهي صلاحيته…

IETF
التشغيل التجريبي لـ DNSSEC يختبر عينة من المحلّلات لا الإنترنت
قد تكون المنطقة موقّعة، وقد يكتشف المحلّل أن التحقق فاسد، ومع ذلك يتلقى المستخدم العادي جواباً. هذه المفارقة مقصودة في التشغيل التجريبي لـ DNSSEC: يظهر العطل للمشغّل قبل أن يصبح انقطاعاً للعميل. لكن من يتكلم هم المحلّلات التي تفهم الإشارة وحدها؛ أما الصامتون فلا يتحولون إلى شهادة…
IETF
يخضع استرداد DNSSEC لساعات لا يتحكم فيها أي موقّع بمفرده
قد تتعطل المادة الخاصة بالمفتاح بينما يظل النطاق يعمل أمام المستخدم. لا تناقض هنا: التوقيعات التي أُنتجت قبل العطل ما زالت صالحة. غير أن هذا الهدوء ليس تعافياً، بل مهلة تتناقص فيما ينتظر المشغّل الأب والخوادم الثانوية وذاكرات التخزين المؤقت.
IETF
تحديث التفويض الموقّع ذاتياً يثبت المفتاح لا الصلاحية
يستطيع أي مفتاح جديد أن يوقّع طلباً يقول: ثقوا بهذا المفتاح. صحة التوقيع تثبت أن المرسل يملك المفتاح الخاص، لكنها لا تجيب عمن منحه حق تغيير تفويض نطاق فرعي. تفصل مسودة DNSOP بين الحقيقتين؛ وعلى التشغيل أن يحفظ دليلاً على الانتقال بينهما.