
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

ملف القضية
نصاب قفل السجل يحصي الموافقات ولا يثبت استقلال أصحاب الصلاحية
قد تبدو رسالتا موافقة كأنهما رقابة من شخصين، مع أن استعادة الحسابين قد تمر عبر صندوق بريد واحد تعرّض للاختراق. يستطيع امتداد مقترح لبروتوكول EPP أن يحصي موافقات جهات اتصال قفل السجل، لكن الأصعب هو إثبات أن السلطات التي تمثلها تلك الجهات مستقلة فعلاً.

ملف القضية
نجاح تحقق خادم EPP حكم مؤرخ وفق سياسة لا شهادة سلامة
قد يبقى اللون الأخضر بعد انتهاء صلاحية الملاحظة التي صنعته. ينقل المشروع النتيجة، ولا يحولها إلى حقيقة دائمة.

ملف القضية
مجموعة الكيان الواحد في EPP تحول سياسة خارجية إلى حد ذري
قد تسمي الرسالة نطاقاً واحداً، بينما تمتد النتيجة إلى عائلة يستحيل تعدادها. تبقى الرسالة في السجل، أما القاعدة التي رسمت حدودها فقد تكون خارجه.
IETF
العَلَم الحرج لا يُلزم جهة التصديق بفهم كل قيد
قد يبدو سجل CAA محكماً: خاصية `issue` تحمل علامة حرجة، وداخلها حساب محدد وطريقة تحقق محددة. لكن RFC 8657 يفصل بين معرفة وسم الخاصية ومعرفة معاملاتها. لا يحوّل العَلَم الحرج قيداً اختيارياً غير معروف إلى قاعدة مفهومة، ولا يعفي الجهة المصدرة من إعلان ما تدعمه فعلاً.

ملف القضية
إشعار ترشيح DNS سلسلة من ثلاثة قرارات لا تفسير واحد
يبدو الرابط الذي يشرح سبب ترشيح اسم ما وكأنه نافذة مباشرة على الواقعة. لكن قبل ظهوره للمستخدم يكون محلّل DNS قد اختار ما يكشفه، ويكون التطبيق قد اختار من يثق به وما يعرضه، ثم يقرر المستخدم إن كان مستعداً لبدء اتصال جديد قد يكشف اهتمامه باسم حساس.
ملف القضية
موافقة علنية لا تكشف دليل الأسماء الداخلي
قد تحتاج شبكة المؤسسة إلى إثبات حقها في تقديم إجابات DNS محلية من دون نشر أسماء خدماتها الداخلية. يفصل RFC 9704 بين الأمرين، لكنه لا يعفي المؤسسة من اختيار ما ستكشفه علناً، ولا من تحديد حدود الموافقة وكيفية تجديدها.
تاريخ
سمّاه النطاق الأب خادماً، لكن الخادم لم يحمل المنطقة: RFC 1912 والتفويض الأعرج
في DNS لا توجد سلطة واحدة تملك سلسلة التفويض كلها. النطاق الأب يعلن وجهة، والنطاق الابن يعرّف بياناته السلطوية، ومشغّل الخادم البعيد يقرر إن كان سيستضيف المنطقة فعلاً، ثم تختار المحلّلات طريقها من بين الأسماء المنشورة. عندما تصرّف سجل الأب كأنه قرار ملزم للجميع، ظهر ما سمّاه RFC…

IETF
الحذف هو الاختبار الأصعب مع بلوغ مسودة DNSOP للتكامل موعد انتهاء Last Call
تمنح شاشة «تم التحقق» انطباعاً بأن ربط اسم نطاق بتطبيق قد اكتمل. لكن تلك الشاشة لا تخبرنا بما سيحدث إن حُذف السجل غداً، أو انتهى تسجيل الاسم، أو صار تحت سيطرة مالك جديد. ومع وصول مسودة DNSOP إلى الموعد المحدد لنهاية Last Call، يصبح معيار النجاح الحقيقي هو قدرة التطبيق على إنهاء…

IETF
Sara Dickinson ووعد محلّل DNS الذي لا يستطيع التشفير إثباته
تُخفي القناة المشفّرة سؤال DNS عن كثير من العيون الموجودة في الطريق، لكنها تسلّمه واضحاً إلى جهة في نهايته. في RFC 8932، الذي شاركت Sara Dickinson في تأليفه، ينتقل النقاش من صورة القفل إلى قرارات المشغّل: ما الذي يسجّله، وكم يحتفظ به، ومن يصل إليه، وما الذي يرسله إلى المنبع، وهل…
الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
إقرار DNS NOTIFY لا يثبت أن النسخة الجديدة من المنطقة تُخدَّم
يرفع الخادم الأساسي الرقم التسلسلي لـ SOA ويرسل DNS NOTIFY. ترد الخوادم الثانوية سريعاً فتُمحى من قائمة إعادة المحاولة، لكن عنواناً موثوقاً واحداً يواصل إعادة السجل القديم. الإقرار صحيح؛ الخطأ هو اعتباره دليلاً على اكتمال النشر كله.

ICANN
Allison Mankin وعينة تصادم الأسماء التي لم تثبت سببها
يستطيع خادم جذر DNS أن يسجل اسماً ونوع استعلام ولحظة وصول بدقة كبيرة، لكنه لا يرى من تلك السجلات وحدها التطبيق الذي أنشأ الاسم أو الجهة المسؤولة أو الضرر الذي قد ينشأ بعد التفويض. يضع تقرير RFC 8023، الذي شاركت Allison Mankin في تأليفه، حداً واضحاً بين الرصد والتفسير.
ملف القضية
كان المفتاح معروفاً، لكنه لم يصبح موثوقاً
يصل تحديث DNS موقّع ذاتياً إلى جهة تعمل بتفويض من الأب، حاملاً مفتاحاً جديداً وأمراً بحذف القديم. يثبت التوقيع أن المرسل يملك المفتاح الخاص الجديد، لكنه لا يثبت حقه في تغيير إحالة الابن. ومع بلوغ آخر دعوة للمراجعة في DNSOP موعدها المعلن في 7 سبتمبر، تظهر لحظة الانتقال من «معروف»…
ملف القضية
اختفت النقطة الأخيرة فتغيّرت حدود الثقة
قد يقود الاسمان `example.co.uk` و`example.co.uk.` إلى العقدة نفسها في DNS، لكنهما قد يفتحان نطاقين مختلفين داخل التطبيق. ومع انتهاء الدعوة الأخيرة لمجموعة DNSOP في 7 سبتمبر، تكشف ثغرة حديثة في curl أن توحيد صيغة الاسم ليس تنسيقاً شكلياً: توقيته يحدد ما إذا كان القرار الأمني قد…
ملف القضية
ظهر مُرحّل MOQT على الشبكة المحلية، لكن الإعلان لم يحمل تفويضه
أضاف مشروع اكتشاف MOQT قاعدة هوية مهمة: يستطيع DNS نقل الاتصال إلى مضيف آخر، لكنه لا يستطيع تبديل الاسم الذي يجب أن تثبته شهادة TLS. أما في mDNS، فما زال المُرحّل يستطيع الظهور قبل أن يوضح المشروع من سمح له بتمثيل الخدمة.
اتجاهات الخدمات السحابية في أوروبا والشرق الأوسط
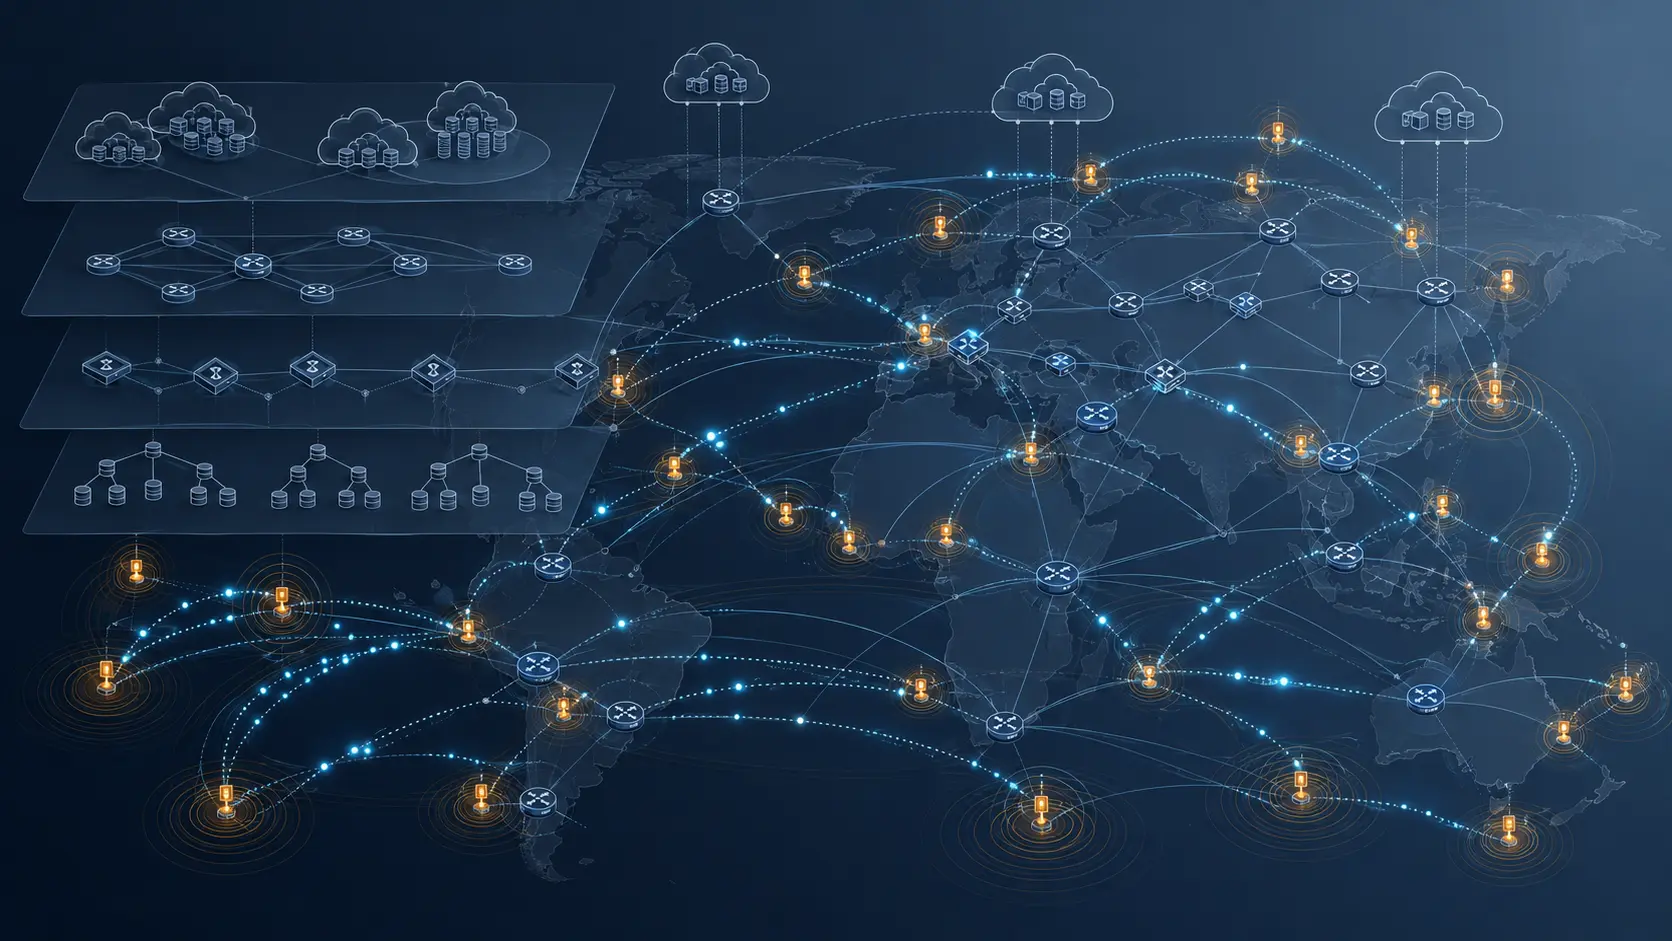
كيف تكشف البنية الشبكية لـ Genesis حدود السحابة الحديثة
توضح حالة Genesis Cloud لماذا يجب فصل سجلات التوجيه والربط وDNS عن قابلية الوصول المرصودة من شبكات ومواقع مختلفة.
تاريخ
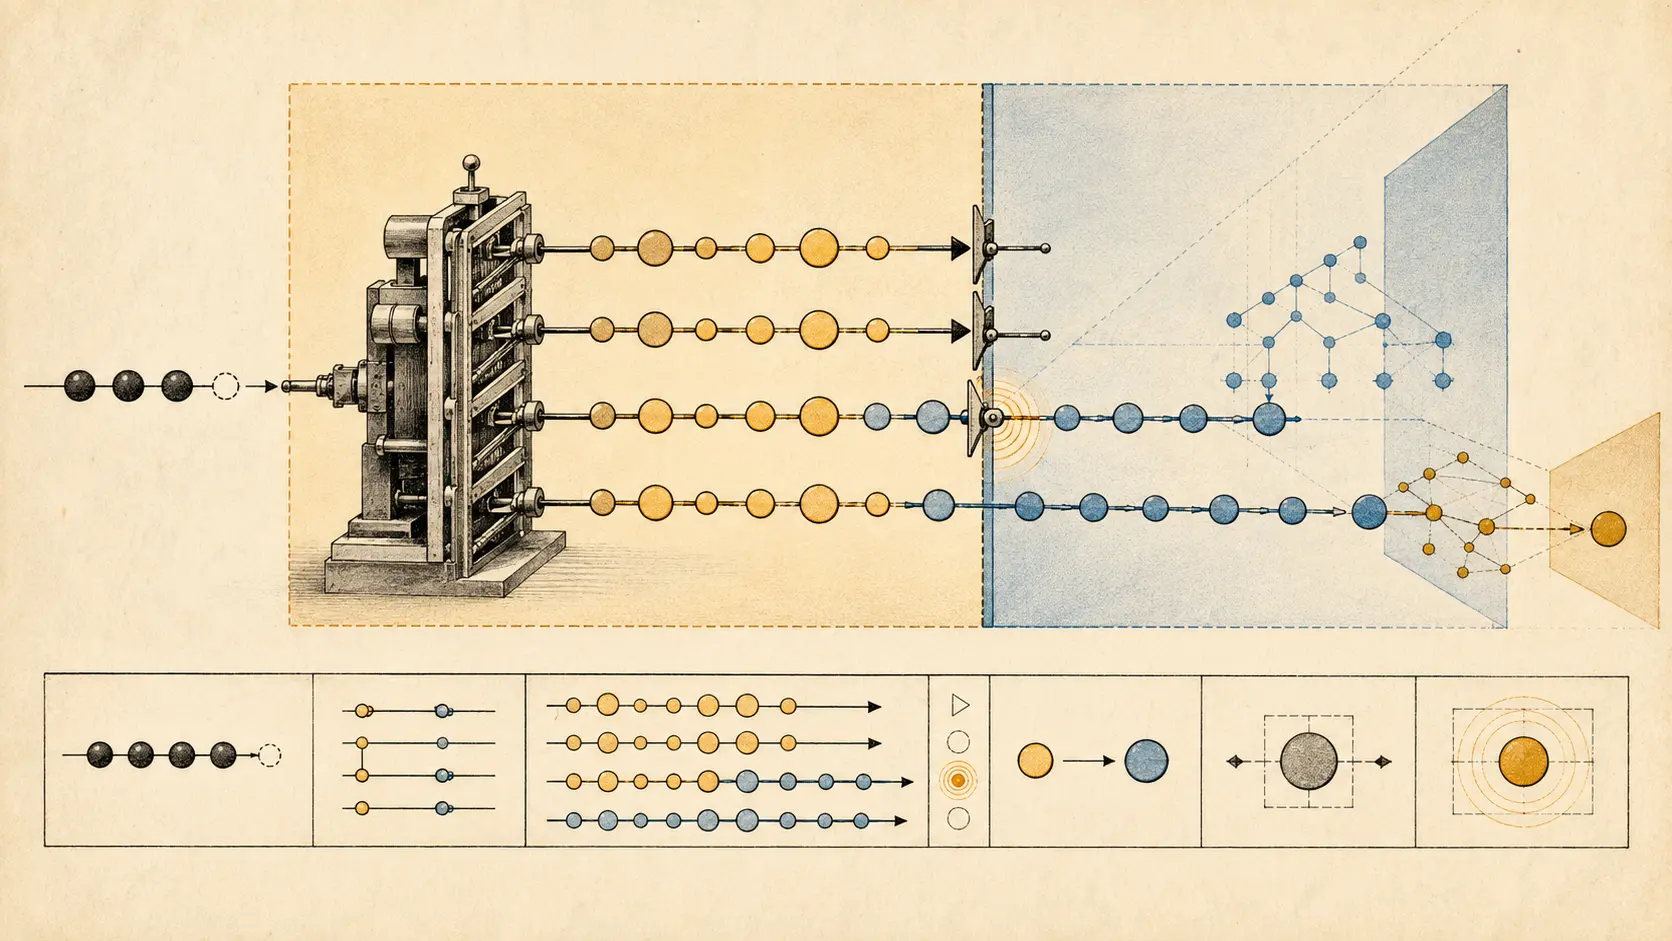
بدا الاسم مكتملًا، لكن المحلّل أعاد صياغته: RFC 1535
يملك المستخدم السلسلة التي كتبها، لكنه لا يملك بالضرورة كل اسم يستطيع البرنامج اشتقاقه منها. في حالة وثّقها RFC 1535، كانت سياسة البحث المحلية تصنع أسئلة DNS متتابعة، وتعبر من لاحقة تديرها المؤسسة إلى فرع عام يديره طرف آخر، ثم تمنح أول إجابة حق إنهاء البحث. لم يطلب المستخدم من…

القادة
Warren Kumari وتصميم DNS القادر على تحمّل الفشل
ليست مرونة DNS في غياب الفشل، بل في تصميم استمرارية محدودة يمكن الوثوق بحدودها: خدمة مفيدة عند تعذّر التحديث، سقف واضح لعمر البيانات، مسارات تراجع قابلة للفهم، وإشارات تكشف ما الذي تعطل بدلاً من إخفائه. في أعمال Warren Kumari داخل مجتمع IETF يظهر هذا المنظور عبر مواصفات شارك في…

الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
نشر سجل TLSA لا يضمن قبول الشهادة
قد يكون سجل TLSA منشوراً في DNS، ومع ذلك يعجز العميل عن استخدامه أو مطابقته، أو يضطر إلى رفض الاتصال. لا يتكون ضمان DANE إلا حين تتوافق حالة DNSSEC والمعلمات وسلسلة الشهادات المقدمة وسياسة العميل والتوقيت.
الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
إثبات NSEC3 Opt-Out لا يؤمّن التفويض
قد تكون استجابة DNSSEC موقّعة توقيعاً صحيحاً، بينما يظل تفويض النطاق الفرعي غير آمن. يثبت NSEC3 Opt-Out أمراً محدداً بشأن مجال من قيم التجزئة؛ لكنه لا ينشئ سلسلة ثقة لكل تفويض قد يقع داخل ذلك المجال.

اتجاهات الخدمات السحابية العالمية
نظام DNS المشفّر ينقل حدود السياسة
يحمي التشفير استعلامات DNS أثناء النقل، لكنه يغيّر أيضاً الجهة التي تختار المحلّل، ومكان تطبيق السياسة المحلية، ومن يتحمل مسؤولية تفسير الإخفاق. لذلك تحتاج الحدود الجديدة إلى خريطة تشغيلية واضحة.