
摘要
- PRL 中出现一个 IPv4 地址,只证明它被列为可询问的 ISATAP 路由器候选,并不证明对应设备仍在、路径畅通或协议 41 已被放行。
- 收到有效 RA、完成 IPv6 地址配置与业务真正双向可用,是三种不同证据;前一项不能自动替后一项签字。
- 最小共同规则应负责互操作,运行团队必须负责新鲜度、边界、转发和结果;把这两层混成一个绿灯,才是管理风险。
一个看似已经完成的变更
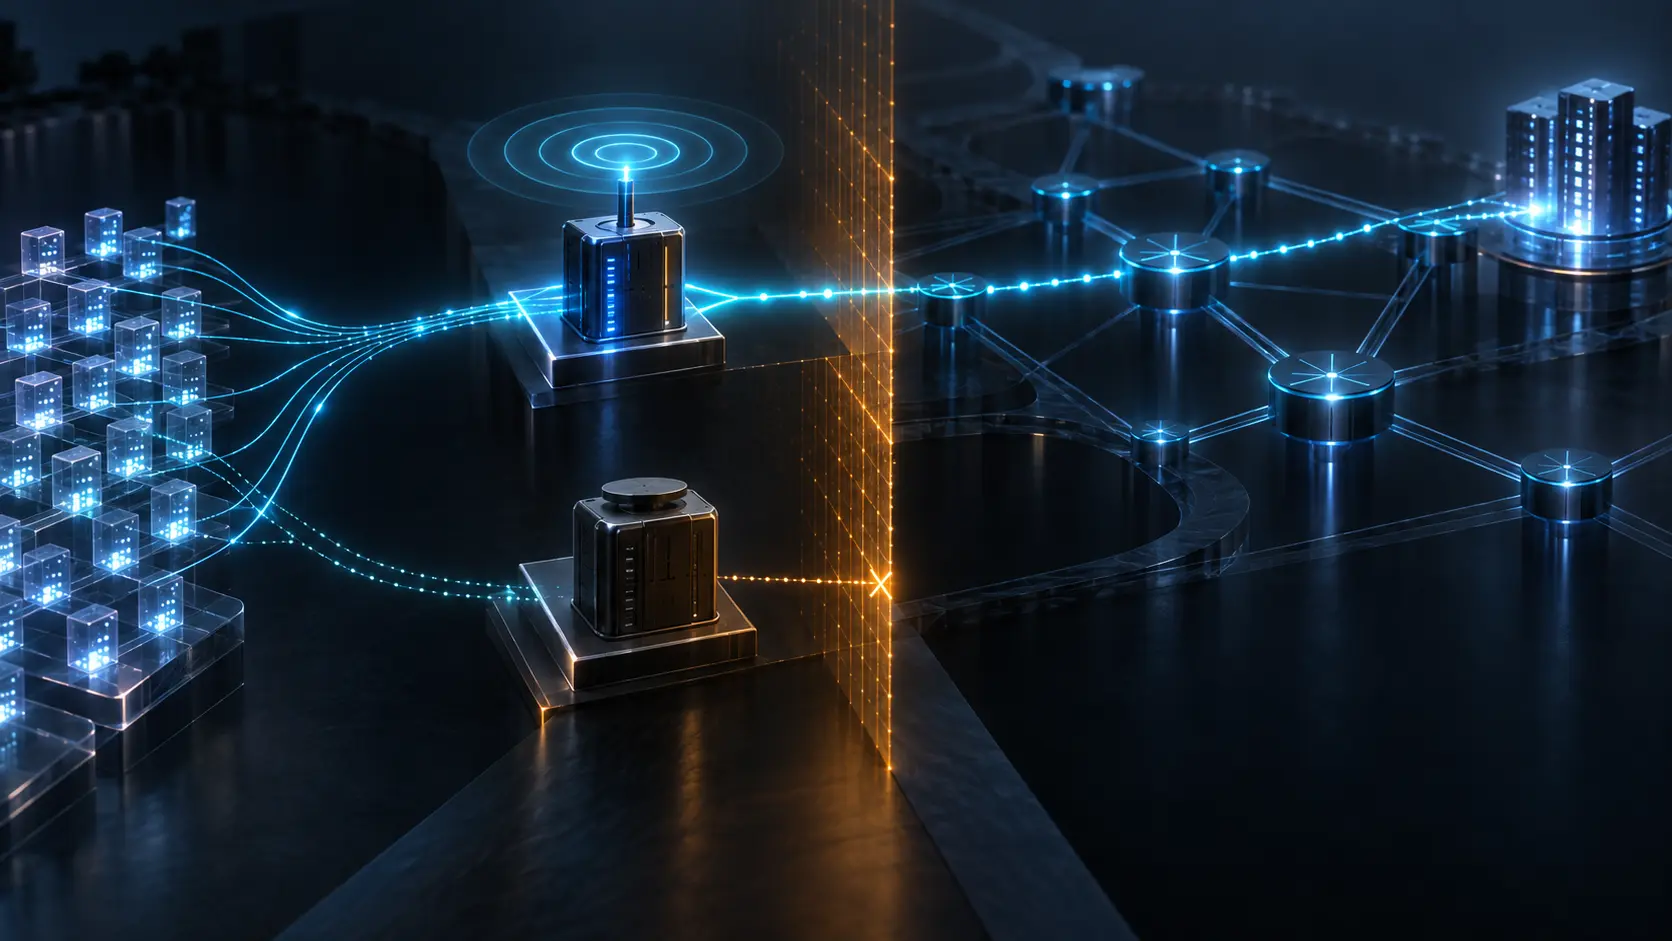
设想一个经过明确标注的合成场景。上午 9 点,站点内的 isatap.example.net 返回两个 IPv4 地址。配置平台把 DNS 结果与计划中的 Potential Router List(PRL)比对,两行都变成绿色。值班人员据此认为两台 ISATAP 路由器已经就绪。
但其中一个地址仍指向昨晚刚刚排空的旧设备。替代设备位于另一个 IPv4 分区,面前的一条协议 41 过滤规则还没有同步。9 点 5 分,终端分别发送单播 Router Solicitation:一台路由器返回 Router Advertisement,另一条路径没有回应。9 点 8 分,终端已经从第一台获得前缀和默认路由,回程 IPv6 路由却仍有一部分指向旧设备。
这不是对某家运营商故障的报道,也不是一项现网测试。它是依据 RFC 5214、RFC 6964 与邻居发现机制构造的分析场景。四个事实同时成立:名单发布成功,一条询问成功,地址配置成功,业务仍未完整交付。
名单没有撒谎。平台误解了它能证明什么。
为什么必须先有候选名单
ISATAP 把 IPv4 网络抽象成 IPv6 的非广播多址链路。双栈节点用 IPv4 协议号 41 承载 IPv6 包,并把 IPv4 地址嵌入 ISATAP 接口标识。节点由此可以计算封装需要使用的底层地址,无须把现有 IPv4 站点先改造成原生 IPv6 网络。
这种设计不能假设底层具备普遍的 IPv4 组播。普通广播链路上的“问所有路由器”在这里不成立,终端必须先知道向哪些 IPv4 地址发送询问。RFC 5214 因而定义 PRL:每个条目代表一台广告型 ISATAP 接口的 IPv4 地址。
“潜在”不是保守措辞,而是数据模型。PRL 可以来自人工配置、DHCPv4 厂商选项、一个经 DNS 解析的 FQDN,或站点自定的方法。所有这些方法都能发布发现线索,却都不是在线探针。DNS 回答说明命名服务在某个时刻返回了什么,不说明对应设备此刻仍接受协议 41,也不说明往返路径一致。
RFC 把新鲜度明确写成一个时钟。PrlRefreshInterval 默认是 3600 秒;若 DNS 结果带有 TTL,刷新时间应取配置间隔与最小 TTL 中更短者。即便严格遵守这项规则,设备也可能在下一秒被排空。记录的有效期约束缓存,并不会冻结现实。
地址的可计算性有严格但有限的意义
ISATAP 将 IPv6 地址相关部分的最后四个八位组解释成 IPv4 地址。接收协议 41 报文时,节点要检查外层 IPv4 源地址与内层 ISATAP 源地址中嵌入的 IPv4 值是否一致;若源方是路由器,则还可以依据 PRL 成员关系接受。
这是有价值的确定性规则。它证明外层来源与协议声明之间满足指定关系。它不证明设备资产归属、站点权限、软件状态或转发表结果。一个攻击者或误配置节点可能位于站点内部;一个正确地址也可能已经被重新分配;一个合法设备可能因路由或过滤变化而不可达。
RFC 5214 还要求同一 ISATAP 接口的 locator set 不得跨越多个站点。这里的“站点”由运营边界维持,而不是由地址里的某一位自动宣告。IPv4 路由、名字服务、边界过滤、设备清单与变更流程必须共同保证这个条件。
安全章节因此要求站点边界执行 IPv4 入站和协议 41 过滤,防止外部注入;同时提醒内部节点也可能伪装成路由器。PRL 参与过滤决定,管理员必须保持名单最新,并保护解析机制不被篡改。由此可见,PRL 不是权威的终点,而是一条依赖链的起点。
从“知道问谁”到“得到服务”
终端初始化 PRL 后,向条目发送定向 RS。广告型路由器向该终端单播 RA。有效 RA 的链路本地 ISATAP 源地址必须嵌入 PRL 中的某个 IPv4 地址。这一步把回答者与候选名单关联起来,但仍没有填满后续证据。
完整链条至少包括:
- 名字服务或配置源发布候选地址;
- 终端在可解释的时间内刷新了记录;
- IPv4 路由、ARP 与协议 41 策略让 RS 到达;
- 路由器返回来源关系正确的 RA;
- 终端接受路由器、前缀和路由有效期;
- SLAAC 或其他方式完成地址配置;
- 邻居仍然可达;
- 封装流量双向通过;
- 目标应用观察到所需结果。
每一步都可以失败,前一步的成功不能替后一步补发凭证。DNS A 记录不能代替 RA,RA 不能代替 Neighbor Advertisement,地址出现在接口上不能代替回程路由。一次小包成功也不能证明路径 MTU、所有任播实例或每类应用。
RFC 5214 要求主机应执行 Neighbor Unreachability Detection,并在地址解析后用 Neighbor Solicitation/Advertisement 做初始可达性确认。路由器也可以这样做,但文档承认规模可能成为限制。ARP 失败与持续 ICMPv4 错误被视为邻居路径可能失败的链路信息。协议自己已经把“记录存在”和“邻居仍可达”分开。
多台路由器让责任断层更明显
RFC 6964 的运维指导允许部署多台广告型 ISATAP 路由器,用于负载分担、较短路径和多个站点分区。PRL 还可以发布 IPv4 任播地址,让底层路由选择最近实例。
服务因此更有韧性,证据却更容易被误读。DNS 结果不变,实际应答设备可以变化。某一实例返回 RA,不证明全部任播成员拥有相同的 IPv6 路由、过滤、MTU 或软件版本。若不同路由器承载不同前缀,广告路由器之间或配套网关之间还需要正确的 IPv6 路由关系,把回程流量送到真正服务该地址的节点。
DNS 团队、IPv4 路由团队、防火墙团队和 IPv6 团队都可能正确完成自己的工单。用户仍然只看到一项服务。PRL 之所以容易成为“完成证明”,正因为它是各团队都能指向的共同对象;但共同对象包含的信息恰恰少于端到端结果所需的信息。
RFC 6324 对自动隧道路由环路的分析揭示了同一问题。完整的隧道路由器地址列表可以成为一种有条件的过滤手段,前提是它真的完整,且网络中不存在破坏假设的其他隧道类型。“完整”是一项需要运营证据支持的陈述,不能靠字段名称自证。
RFC 9099 说 ISATAP 已不常用,但其安全问题仍值得保留,并指向 RFC 6324 与 RFC 6964。这里不能把定性文字改写成 2026 年部署统计。它能支持的结论更窄:技术是否流行,不会改变自动发现与实际交付之间的证据边界。
给仍在运行或正在退役的系统一张凭证
无需发明新协议消息,运营者就能建立一张 ISATAP 业务凭证:记录站点与 locator set 的边界;PRL 的发布源、地址、TTL 和刷新时刻;每个地址的资产与责任人;各分区到目标的 IPv4 路由和 ARP;边界协议 41 策略;RS 与对应 RA;前缀、路由和路由器有效期;初始 NS/NA 与后续 NUD;任播成员和广告路由器的 IPv6 路由;双向包观测;外部 IPv6 目标与代表性应用;以及退役时清除的手工配置与陈旧记录。
这张凭证是 BTW 的编辑分析,不是 RFC 5214 新增的规范要求。它的目的,是把不同团队拥有的事实放在同一条时间线上,并在失败时指出最后一个经过验证的环节。
Heng Lu 的 Running-Code Primacy 为这条边界提供了治理语言。共同规范只应承担互操作与安全所需的最小确定性规则;本地运行状态应由真正执行和承担后果的参与者验证。PRL 很好地完成了一个薄层任务:告诉终端向哪里询问。把它抬高成对可达性与业务的权威,反而破坏了这项设计的精确性。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance