
公司列表按行业分类,便于按行业浏览和查找公司档案。
市场 / 公司
公司
全球公司情报涵盖全球互联网基础设施市场的互联网基础设施运营商、云服务提供商、电信网络运营商、数据中心企业、注册机构、联盟、标准组织和机构市场参与者。它说明这些组织如何通过服务覆盖、网络触达、所有权、合作伙伴关系、基础设施投资、客户依赖、采购风险、连续性风险、竞争、政策压力和资本承诺参与基础设施市场。读者可以按市场角色、地区、公开证据、运营约束和战略相关性研究组织档案,同时将长期公司记录与纯事件报道区分开。每个组织都可以从以下方面进行比较:运营内容、风险所在、可能依赖它的客户或合作伙伴、佐证公司记录的消息来源,以及哪些关系、投资、监管信号或服务变化值得持续关注。最终呈现的是一份内容详实的公司研究页面,面向买家、运营商、投资者、分析师和关注治理的读者,他们需要了解谁控制基础设施容量、哪些证据证实公开记录、组织如何融入区域数字经济,以及哪些变化可能影响采购、服务连续性、合规、竞争或资本规划。
全球北美欧洲与中东亚太拉丁美洲与加勒比非洲
公司报道映射其在多种基础设施场景下的执行模式。
云服务、国家电信、数据中心、机构及区域 ISP 的档案仍是核心结构。
公司档案页展示机构身份、运营足迹、证据、客户依赖和市场相关性;公司相关事件报道则单独呈现。
最新报道
公司最新动态
8,635 篇文章

全球机构
Johnson Controls 将建筑技术勒索软件事件转化为连续性挑战
2023 年 Johnson Controls 勒索软件事件考验了这家全球建筑技术供应商在内部系统、客户平台、产品保障及公共设施客户都紧邻同一条信任边界时的韧性。关键问责在于网络分割、恢复证据、客户连续性、披露时机与实际保障。

欧洲与中东区域 ISP
TRK AMOS:云规模之下的利润隐忧
TRK AMOS 的管理层激励很明确:在不追求云规模野心的前提下,继续为阿卢什塔周边的家庭和企业提供服务。其本地接入网络、有线电视基础、RIPE NCC 成员身份以及公有地址空间,赋予了它可出售的有形资产。然而,最新的账目却发出警告。2025 年收入增长近 14%,利润却下滑,这表明新增业务并未创造新增价值。战略问题在于,AMOS 能否将本地密度和网络控制转化为可持续的定价能力,还是更大的供应商和提供捆绑服务的竞争对手会拿走经济利益,而 AMOS 承担服务风险。

全球机构
Deloitte 的 AS42633 是企业边缘网络,而非区域 ISP
Deloitte 的 AS42633 是企业边缘网络,而非区域 ISP 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球区域 ISP
CLOUDNET INTERNET SERVICE PVT LTD 是泰米尔纳德邦可见的 ISP,而非有记录的云主机
自 2022 年以来,CLOUDNET INTERNET SERVICE PVT LTD 一直维持着一个全球路由的小型网络,但其公开信息支持的是泰米尔纳德邦的互联网接入业务,而非其名称可能暗示的主机托管公司;更棘手的运营问题是,当其唯一可见的上游路径、本地光纤、电力或现场支持发生故障时,客户会面临什么情况。

全球机构
FedEx TNT 与 NotPetya:继承网络风险的物流成本
联邦快递并非仅在新收购的子公司遭遇恶意软件事件。2017 年 6 月的 NotPetya 攻击暴露了这样一个治理问题:在收购一个正在运营的物流网络,但其身份、订舱、财务、客户服务和恢复控制尚未完全融入收购方运营模式之前,购买它会带来怎样的风险。TNT Express 仍在运送一些货物,但服务降级、人工应急措施、货量损失、开票延迟以及数据恢复的不确定性,使该事件成为对谁应对交割后继承的技术风险负责的一次检验。

全球机构
本田勒索软件中断:办公室 IT 与工厂连续性的关联
本田 2020 年 6 月的网络攻击不仅是一次办公室网络事件,也不仅是工厂车间的故事。本田后来向投资者表示,这次攻击在个人电脑访问本田内部系统时广泛影响了它们,并导致包括生产基地在内的多处业务运营暂时停止。这使得该事件成为一个有用的问责测试:谁控制了全局网络分段、工厂重启纪律、供应商与经销商沟通、服务连续性,以及在可信内部访问成为生产风险后,能证明生产安全恢复的证据?

北美云服务
Guidewire 将 AI 嵌入保险核心:更难的是证明工作消失
一个能在理赔员不离开 ClaimCenter 的情况下查找承保规则的助手,听起来像是一个小小的改进。然而,在这个答案背后,还有保单版本、管辖区域、权限模型、检索系统、语言模型、有状态的事务,以及当答案出错时仍需负责的人。Guidewire 的机会在于将这些部分整合到保险公司已经在运行的软件中。它的问题在于证明由此产生的链条所消除的劳力和风险,要多于云迁移、数据准备、监督和恢复所增加的部分。
全球机构
2FAST A/S 保留活跃的/21 前缀,但由 GlobalConnect 承载
2FAST A/S 保留活跃的/21 前缀,但由 GlobalConnect 承载 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球区域 ISP
Dontv-Prim SRL 使本地连接账单依赖上游路由和现场维修
Dontv-Prim SRL 使本地连接账单依赖上游路由和现场维修 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构
Ascension 让勒索软件恢复成为床边护理连续性问责的考验
Ascension 2024 年的勒索软件攻击首先是一个护理连续性事件,其次才是一个隐私通知事件。公开记录显示急诊分流、停机程序、电子病历不可用、药房和医嘱工作流中断、分阶段电子病历恢复、后来的患者和员工数据通知,以及财务恢复记录。问责问题不在于是否犯罪分子造成了攻击,而在于谁控制了临床降级、恢复顺序、患者通知、合作伙伴重连、证据边界,以及在数字病历暂时不可用时确保护理工作的责任。
北美云服务
Tableau 能绘制图表,但让提问可靠才是难点
Tableau 的 AI 功能可以缩短从业务问题到计算、图表或指标简报的距离。然而,其可靠性主要在提问之前就已决定:取决于仍须由人维护的定义、权限、数据刷新与数据准备工作。
全球区域 ISP
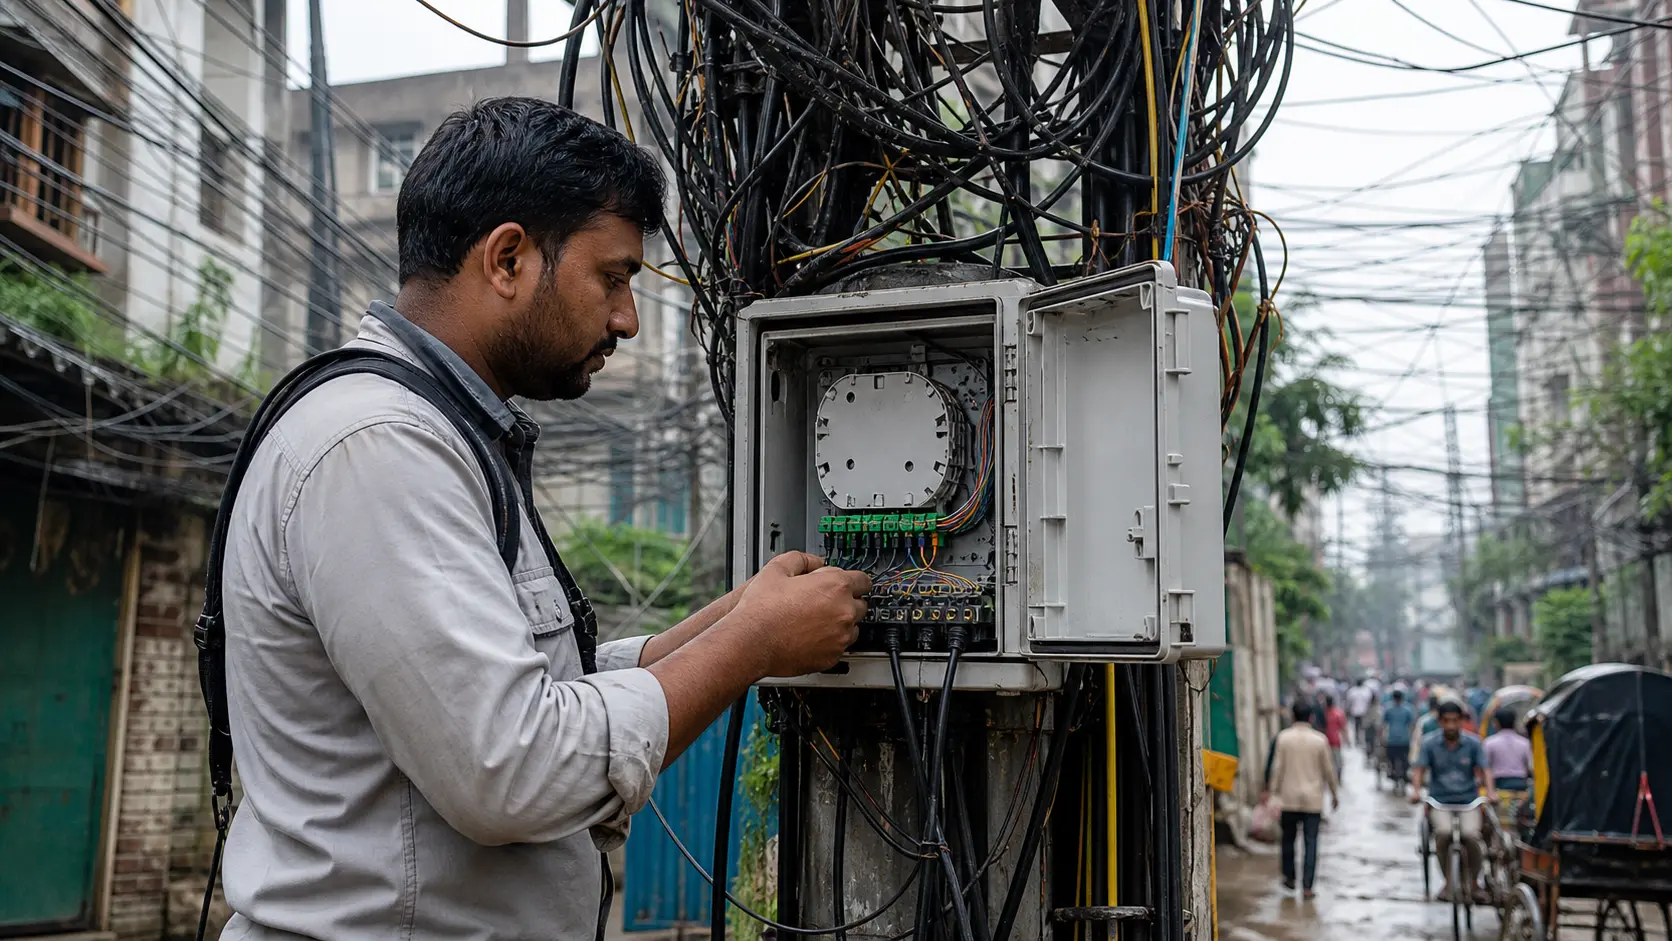
AP Info Internet Service 让本地连接账单取决于上游路由与现场维修
在米尔普尔,低廉的月宽带价格只是更长链条的可见一端:客户引入线、邻里接入点、租用传输、国内交换、国际转接以及维修各环节的人员。AP Info Internet Service 可被认定为达卡的一家运营提供商,但公开记录支持的是本地网络评估,而非声称具有可靠区域恢复能力的证明。

全球机构
MERCK 与 NotPetya:恶意软件损失成为保险问责测试
MERCK 的 NotPetya 记录并非又一个普通的恶意软件道德剧。这是一个具备异常具体公开证据的制药业持续性经营与保险措辞案例:SEC 申报文件量化了销售与制造影响;新泽西州上诉法院意见描述了恶意软件路径、感染机器规模、财产险方案结构及战争除外条款争议;后来的和解结束了剩余赔付之争,但未公开最终付款分配。问责问题在于谁控制了企业韧性、药品供应持续性、恶意软件响应、损失证据、保险措辞以及恢复成本是否属于保单范围内的证明。

全球云服务
Western Digital 使个人存储依赖于云恢复决策
Western Digital 的 2023 年网络安全事件暴露了个人和小型办公室存储中一个隐蔽的依赖关系:一款围绕本地所有权营销的设备可能仍依赖云服务进行远程访问、账户恢复、商店交易、更新和客户信任。当 Western Digital 在未经授权的访问后将系统和服务从公共互联网断开时,My Cloud 用户失去了访问路径,在线商店停止服务,随后客户数据库曝光使恢复既是一个正常运行时间问题,也是一个数据责任问题。

全球云服务
F5 BIG-IP 暴露的管理平面成为客户控制责任考验
F5 的 BIG-IP CVE-2022-1388 紧急事件表明,当管理接口可访问、权限边界失效且公开利用代码迅速出现时,应用交付控制器如何成为控制平面的负债。问题不仅是 F5 是否发布了严重漏洞,而是客户、服务商、公共机构和托管服务团队是否将边缘管理平面视为这样的基础设施:其沦陷需要补丁、取证审查、凭证轮换,有时还需要重建,而非仅仅是一次常规的设备更新。

全球机构
Air Zone Internet 公司记录早于 AS134852 路由终止
Air Zone Internet Private Limited 于 2019 年被印度公司注册处注销,但其以 AirZone 为标签的自治系统持续广播路由至 2024 年 3 月,且其地址分配在 APNIC 记录中仍为活跃状态。这一序列并不能证明存在持续运营的宽带服务。它展示了德里一家网络的注册、许可、路由和号码资源记录如何以不同步调演变。

全球机构
Garmin 与将可穿戴设备变为服务基础设施的勒索软件中断事件
Garmin 2020 年 7 月的网络攻击被人们记为一次勒索软件中断,但更为持久的教训在于消费品设备内部隐藏的服务基础设施。健身用户可以继续记录锻炼,飞行员可以继续使用已安装的航空电子设备,而航海和户外用户仍拥有他们的硬件。然而,同步、航空数据库访问、支持、网站、开发者渠道和状态沟通全都依赖于 Garmin 必须恢复、解释并再次信任的集中式系统。

欧洲与中东区域 ISP
ProCredit Bank 阿尔巴尼亚及掌控自有网络边界的高昂成本案例
在一个规模有限的国家,一家运营自有互联网号码资源的银行正在做出资本配置选择,而非进入电信业务。ProCredit Bank 阿尔巴尼亚面临的挑战是:在其资产负债表增速远超收入增长之时,证明本地控制减少中断、供应商依赖和安全风险的程度,超过其增加的专业人力、重复连接和治理成本。

欧洲与中东区域 ISP
“OBIT” Ltd. 承担网络可靠性的代价
“OBIT” 花了二十多年摆脱纯连接转售的经济模式。它控制着可见的路由足迹,运营光纤和支持能力,在提供电信服务的同时销售管理技术,并在同一所有者的支持下建设了数据中心容量。这种控制力使该公司有机会向企业收取本地问责和冗余费用。但同时,“OBIT”也需要承担上游带宽、设备更换、现场响应、监管和备用基础设施的成本,而这些都是在发生故障之前就需付出的。因此,核心问题不在于“OBIT”能否出售可靠性,而在于客户是否愿意支付足够的费用,以便在所有承诺得到资金支持后仍能创造价值。

亚太区域 ISP
Rocket Internet Service 加济布尔宽带账单暴露一个可见上游和一个未经证实的修复链
Rocket Internet Service 加济布尔宽带账单暴露一个可见上游和一个未经证实的修复链 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。亚太区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
分类结构
公司区域
区域
全球
多区域运营商,战略布局覆盖多个 RIR。
区域
北美
ARIN 区域的成员公司与基础设施运营商。
区域
欧洲与中东
RIPE NCC 区域内的成员公司与运营商。
区域
亚太
APNIC 区域内的成员公司与运营商。
区域
拉丁美洲与加勒比
LACNIC 区域的成员公司与运营商。
区域
非洲
AFRINIC 区域的成员公司与运营商。