
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

号码资源协会
ASN 转移需要一份路由身份交接账本
自治系统号码可以从一个登记持有人转给另一个持有人,但与它相连的路由身份仍分散在登记数据库、授权对象、联系人和实际网络之中。若把注册机构的完成状态视为整场交接,就会掩盖运营者最需要核验的问题:谁有权行动、哪些对象发生了变化、新状态何时生效,以及可观测路由是否按计划完成过渡。

互联网历史
等到第二个报文段才发出的确认:TCP 延迟 ACK 的边界
TCP 收到一个按序数据段后,并不一定立刻回一个确认。短暂等待可以合并反馈,但第二个数据段、计时器以及丢包迹象共同限定了这段沉默。

IETF
QNAME 最小化是一份查询序列约束,而不是隐私开关
递归解析器即使显示“QNAME 最小化已启用”,不同查询向上游暴露的名称、成本和故障形态仍可能完全不同。真正可验证的对象不是一个布尔设置,而是由委派知识、缓存状态和否定响应证据共同产生的有界查询序列。

IETF
SRv6 定位符租约让 DHCPv6 成为路由控制平面的一部分
SRv6 定位符是段端点生成 SID 的地址空间基础。RFC 10038 允许这项基础资源以 DHCPv6 租约的方式下发。这样做确实更方便,但也转移了权力:地址池选择、租约续期、路由安装与撤销由此进入同一条运行链路。定位符不再只是一个配置值,而是一项有授予者、有时限、还必须被路由系统变为可达的权利。

IETF
此处允许的报头并非处处可信:RFC 9878 与 SIP P-Header 范围
当发送方把 P-Header 放进 SIP 消息,而接收方认为该消息不应携带它时,互操作性就会失败。一个实现会删除该字段,另一个会拒绝消息,第三个却会接受。收费上下文、被访网络信息和接入网络信息可能因此产生分歧,而接收值是否真实尚未得到验证。

案例档案
注册人身在境外,而 .com 注册局在弗吉尼亚:CNN 诉 CNNews.com
网站主要使用中文,运营者是中国公司,面对的也是以中文使用者为主的受众;但能够执行域名处分的 `.com` 注册局记录仍在弗吉尼亚。`cnnews.com` 的争议因此进入美国法院,却不意味着法院因此取得了对境外运营者的一般性属人管辖权。第四巡回法院留下的记录所说明的,是对一个名称的有限处置路径,而不是对一家外国企业的全面主权宣告。
全球云服务趋势
QUIC 连接 ID 不是订户身份
一条 QUIC 连接可以在手机从 Wi-Fi 切换到移动网络后继续存在。帮助数据包找到这条连接的标识符,只说明传输层状态;它不能证明谁在使用设备、哪个账户正在操作,也不能证明应用授权仍然有效。

IETF
链接并不等于位置:RFC 9877 与 RDAP Geofeed 控制
发现 geofeed 链接,只说明客户端知道去哪里查找;它不会让文件中的每一条位置声明自动成为事实。RFC 9877 把 RDAP 定义为范围受限的发现与权威性信号,而范围、时效、真实性和隐私仍须分别控制。
号码资源协会
IPv4 转移预批准需要登记与到期台账
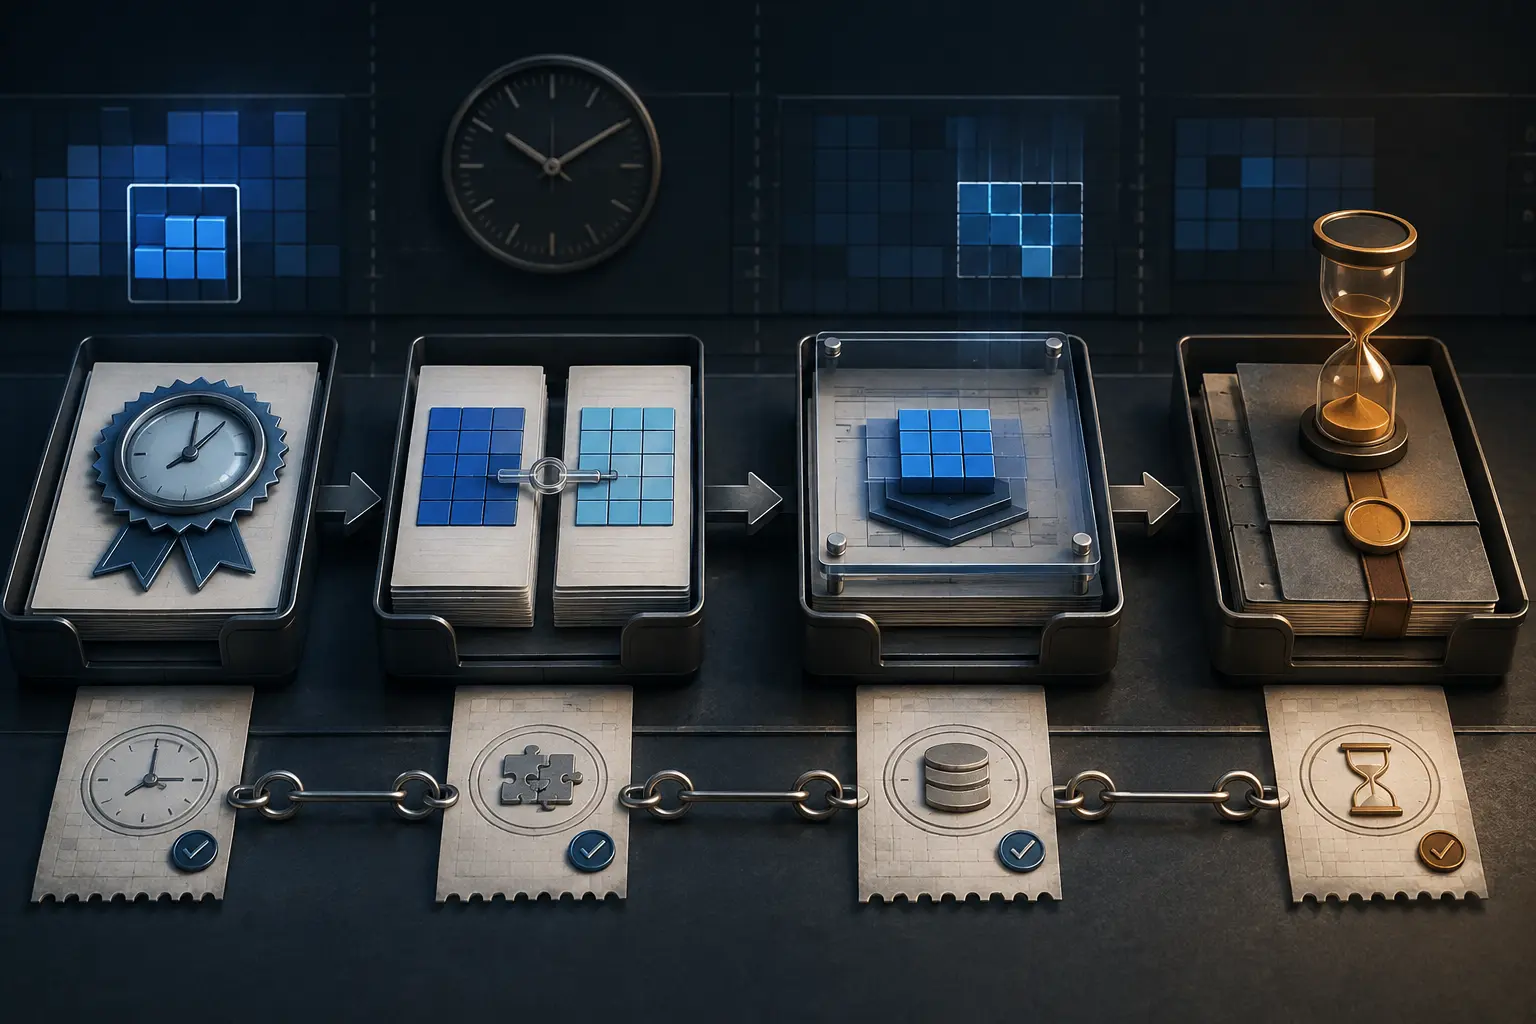
IPv4 转移预批准只回答一个有限问题:接收方在一段时间内可能有资格获得多少地址。它没有指定来源,也不等于转移完成,更不能证明注册信息已经改变。

互联网历史
拒绝逐字节打开的窗口:TCP 如何避免愚蠢窗口综合征
接收端刚腾出几字节空间,并不等于必须立刻把这几字节通告给发送端。TCP 正是靠这种克制,避免一次微小的窗口增长演变成持续不断的小报文循环。

IETF
两字节数字也会误述载荷:RFC 9876 与 CoAP 注册表控制
CoAP 将 Content-Format 定义为一个小整数,用来标识载荷的媒体类型以及可能存在的内容编码。RFC 9876 收紧了这个整数背后的注册程序:只有媒体类型、参数、内容编码和语义都明确无歧义时,该编号才具有确定含义。

BDNOG
bdNOG公布谁监督执行委员会,却没有公布如何监督
bdNOG 官网把理事会列为最高权威,把执行委员会(EC)列为负责日常管理的机构。理事会页面称其批准年度活动并对 EC 问责。已审阅页面没有公布这条问责如何运作的程序。

IETF
无需先行协调,递归解析器也能选择加密
用户到递归解析器之间的加密,并不能自动保护下一跳。缓存未命中时,解析器仍可能以明文查询权威服务器,让路径上的被动观察者看见另一段 DNS 往来。RFC 9539 提出一项实验性折中:双方无需预先达成部署协议,也可以各自启用加密传输。这降低了协调门槛,却让解析器策略开始决定何时尝试隐私保护、何时记住成功,以及何时放弃并退回明文。

互联网历史
那扇关上却没有结束连接的窗口:TCP 持续状态
接收窗口降到零,意味着发送方必须停下,却不意味着连接已经死亡。真正棘手的是:如果“窗口重新打开”这条消息丢了,双方怎样走出等待。

全球云服务趋势
快速的 0-RTT 握手不等于交易只执行一次
TLS 1.3 与 QUIC 可以在恢复连接时省去一次往返。这证明的是时延收益,不是一次改变状态的请求只被应用接收、提交一次且不会在别处重放的凭证。

IETF
一个响应头可以使整个站点分区失效:RFC 9875 与 HTTP 缓存组
响应可以在同一个缓存、同一个 URI 源站范围内声明一个或多个不透明组标识符;随后,针对不安全请求的响应可以用这些标识符提出可能的失效操作。它解决的是局部关联,不是多个缓存、CDN 或源站之间的同步。

报道
AFRINIC 从逾 1,700 名申请者中公布五名获选者,但遴选记录并未公开
AFRINIC 的公告明确列出五人,并称遴选过程竞争激烈。然而,公告没有给出申请者精确总数、评分方法、评审人员或决定记录,因此它证明了结果,却不能让外界复核遴选过程。

IETF
DNS 目录区域把成员清单变成全服务器群的配置权
空文件通常意味着没有内容,但空的 DNS 目录区域可能是一道指令。若生成器误发了一个语法正确却没有成员的目录,原先由该目录配置的辅助服务器可能开始移除成员区域及其关联状态。真正需要治理的不是区域数据量,而是谁有权改动这张清单。
互联网历史
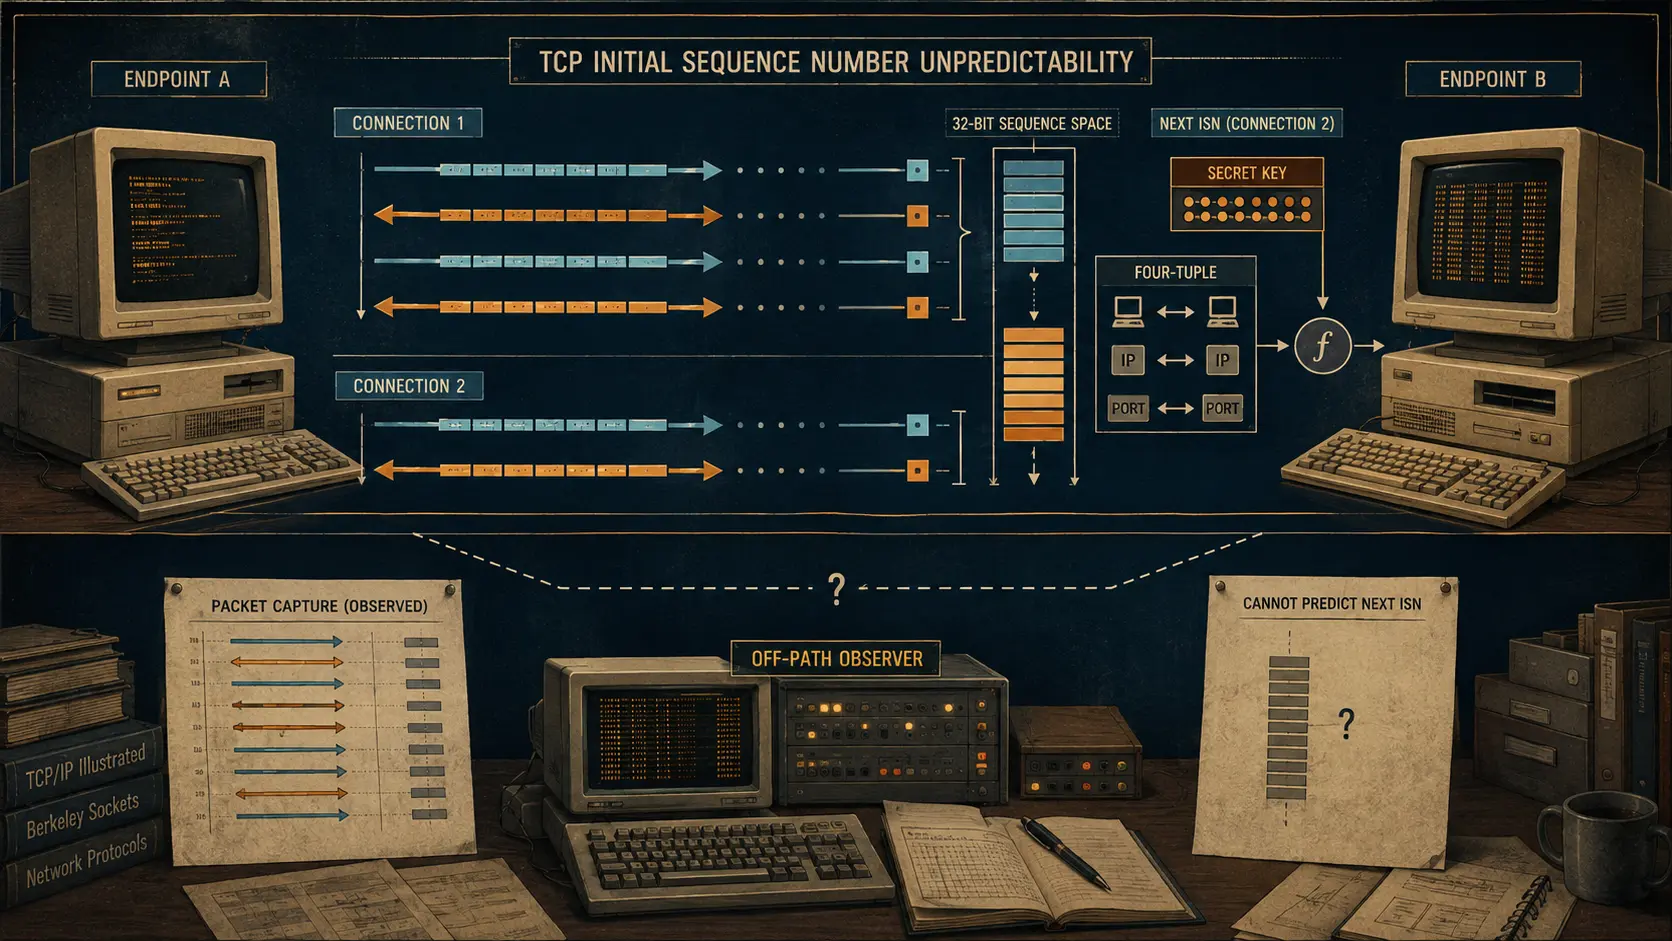
让不在通信路径上的攻击者更难预测的数字:TCP 初始序列号
TCP 连接以交换数字开始。历史上的关键改动不是隐藏这次交换,而是让一次可见的数字不再泄露下一条连接的起点。
全球机构趋势
有效的软件签名并不是持久的授权记录
即使发布者的职权已经变化,签名验证仍可能显示成功。密码学能证明字节与签名操作之间的关系,却不能单独证明签名者当时有权发布该版本。