
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

IETF
恢复出厂设置,也可能抹掉回去的路
设备恢复了默认配置,管理者却未必还能进入设备。RFC 8808 把一个常被当作“兜底”的动作拆开:有权重置,不代表能预先看清重置后的状态;重新取得管理权,也不代表旧数据已无法恢复。

IETF
事件变成“已清除”,仍不能证明是哪条命令生效
同一批处置请求里有三个事件编号。稍后,两个编号进入 `cleared`,另一个仍是 `updated`;工单系统却只关闭了其中一个。每一条记录都可能如实反映自己看到的状态,但它们没有共同回答最重要的问题:哪一次获准操作导致了哪一个结果,客户所用的服务又是否真的恢复。

互联网历史
密钥中心融进了树,权力却没有消失:重读 RFC 1949
一棵组播树原本回答的是“数据往哪里走”。RFC 1949 又让它回答了一个更危险的问题:“谁可以把群组秘密交给下一个成员?”当已认证的树上节点能够继续验证加入请求并分发密钥时,中央瓶颈确实变小了,但信任没有被删除。它沿着枝干复制,连同过期名单、路由器失陷与撤权困难一起扩散。

IETF
Ben Campbell 与那次未能证明流量归零的百分之百降载
Diameter 过载报告里出现 `OC-Reduction-Percentage: 100`,复盘材料很容易把它写成“流量已降至零”。Ben Campbell 参与制定的规范给出的其实是一道有边界的控制指令:某个响应节点应对所有命中特定状态、原本准备发送的新请求实施降载。报告是否送达、状态是否被接受、请求如何处置、流量有没有转移,以及有效吞吐是否真的归零,都需要另外取证。

IETF
IPv6 上线之后,旧地址规划还在做主
6rd 借助现有 IPv4 网络迅速提供 IPv6。它没有让旧网络退出舞台,而是把旧地址规划嵌进了新服务:客户能分多少子网、前缀能用多久、日后如何迁走,都受这层关系约束。

IETF
能力清单并不是订阅决策
设备返回了一张看似完整的菜单:HTTPS 之下有 XML、JSON、TLS 1.2 和 TLS 1.3。自动化系统终于不用靠失败来猜测支持范围。但“能选”还不是“已选”,“支持”更不是“获准、可达并已交付”。如果控制台只留下一个绿色能力标记,真正作出选择的主体、规则和结果便一起消失了。

互联网历史
密码只正确一次:RFC 1938 如何让“接受”改变下一次的正确答案
人们常把密码理解成一个静态事实:输入的字符串要么正确,要么错误。RFC 1938 设计的却是一种会被成功本身改写的事实。服务器一旦接受本次口令,就用它替换原有校验值;同一个答案再次到达时,判断它的世界已经变了。防重放因而不只依赖散列函数,还依赖状态更新的顺序、并发控制、序列耗尽与重新初始化。

报道
ARIN 的 RPKI 故障切换测试,没有回答依赖链问题
ARIN 主动切断 RPKI 仓库访问一小时,恢复访问五分钟后确认冗余,再过十五分钟回到测试前水平。这是一份难得的、带有分钟刻度的韧性证据。不过,它验证的是一次恢复路径,而不是整条依赖链的独立性。

IETF
第二次登录,不能沿用第一次的安全账本
一条 IMAP 连接可以先后服务不同用户,但节省握手和建连成本,并不意味着权限也能顺便复用。真正需要重建的,是旧身份退出后,谁来检查下一个身份,以及哪些状态必须随之退场。

报道
RIPE Database 1.124.1 修正了证书选择,“未发现利用证据”仍需明确检索边界
面对已经报告的认证漏洞,RIPE NCC 没有为例行测试周期而拖延修复,这是正确的取舍。但修复完成后还有另一项责任:说明“未发现利用证据”究竟覆盖了哪些版本、时段、请求和注册数据变更。

IETF
Adam Roach 与一个终止了、资源却未结束的订阅
控制台上的指示灯变成红色:`Subscription-State: terminated`。值班人员若据此认定被监测资源已经消失,就把协议给出的窄结论扩大成了另一件事。Adam Roach 主笔的 SIP 事件规范明确证明订阅已经终止,却没有一并证明资源已结束。真正决定下一步的,是终止原因、事件包语义以及通知中是否带有资源状态。

IETF
一个“实时”邮箱视图,究竟占用了谁的预算?
第一批搜索结果可以完全正确,后续更新却从未获准。IMAP 把这两件事分开处理;真正需要解释的,是产品为何会把一次查询的成功展示成持续观察的承诺。
互联网历史
服务器可以有很多台,地址真相却只能有一套:重读 RFC 1931
一台刚接上网线的机器还没有 IP 地址,却必须先用网络问出自己可以使用什么地址。这不是鸡生蛋的问题,而是权力边界的问题:谁能听见请求,谁能作答,谁有权写入绑定,谁又能证明账本没有落后于现场?RFC 1931 对这些角色的拆分,比它短暂服务过的具体系统更值得保留。

IETF
注册授权凭证到达前,设备身份已经交出
受限设备接入陌生网络时,最先发生的治理动作不是“批准”,而是“交出”。ELA 用第三方服务器为 EDHOC 接入增加了强约束授权,却也清楚承认:设备在得知结果之前,已把注册身份交给经过认证的域认证方。拒绝可以终止握手,却不能让这次披露倒流。

IETF
拒收这封定时邮件,可能才是正确履约
一边要求邮件暂时不能离开服务器,一边要求它更早完成投递,问题就不再是队列够不够快。SMTP 延时释放规范把这类矛盾放回提交入口,也暴露了另一件事:能替用户等待,不等于能替整条投递路径保证未来。

IETF
Scott Hollenbeck 与一个无法自述理由的域名转移锁
安全面板读到 `clientTransferProhibited`,随即亮起绿色盾牌。这个状态确实有约束力:在 Scott Hollenbeck 撰写的 EPP 域名映射中,服务器必须拒绝转移请求。但绿色并没有回答更难的问题——谁要求加锁、依据哪条规则、何时复核,以及能够解除它的账户是否安全。

报道
APNIC 的 WHOIS 小时档案为同一时段给出两个总数
最新完整小时写着 3,192,583 次 WHOIS 查询;把旁边七种查询类型相加,结果却是 3,183,463。相差 9,120 次并不可怕,可怕的是公开文件没有说明这两个数字各自在数什么。

IETF
加密失当证据不能自行撤销信任
三台时间服务器给出的签名区间无法同时符合请求先后顺序。Roughtime 可以把这项矛盾保存成任何人都能复核的加密证据。但证据不会自动指出哪台服务器有错,不会任命审查者,也不会改写其他设备正在使用的信任名单。网络报文能揭示异常;撤销信任仍是一连串必须有人负责的运营决定。
IETF
备用文件夹不是溢出槽:Sieve 为何不替失败投递改道
指定的归档邮箱写不进去,另一个文件夹却还有空间,自动改投看起来像是在保障服务。但 Sieve 把“找不到用途对应的邮箱”与“已经选中的邮箱投递失败”分开处理。这个不肯替用户多走一步的限制,保护的是邮件去向的一致性。
报道
一篇 LACNIC 电信文章把语音迁入 IP,却没有交代备用供电由谁负责
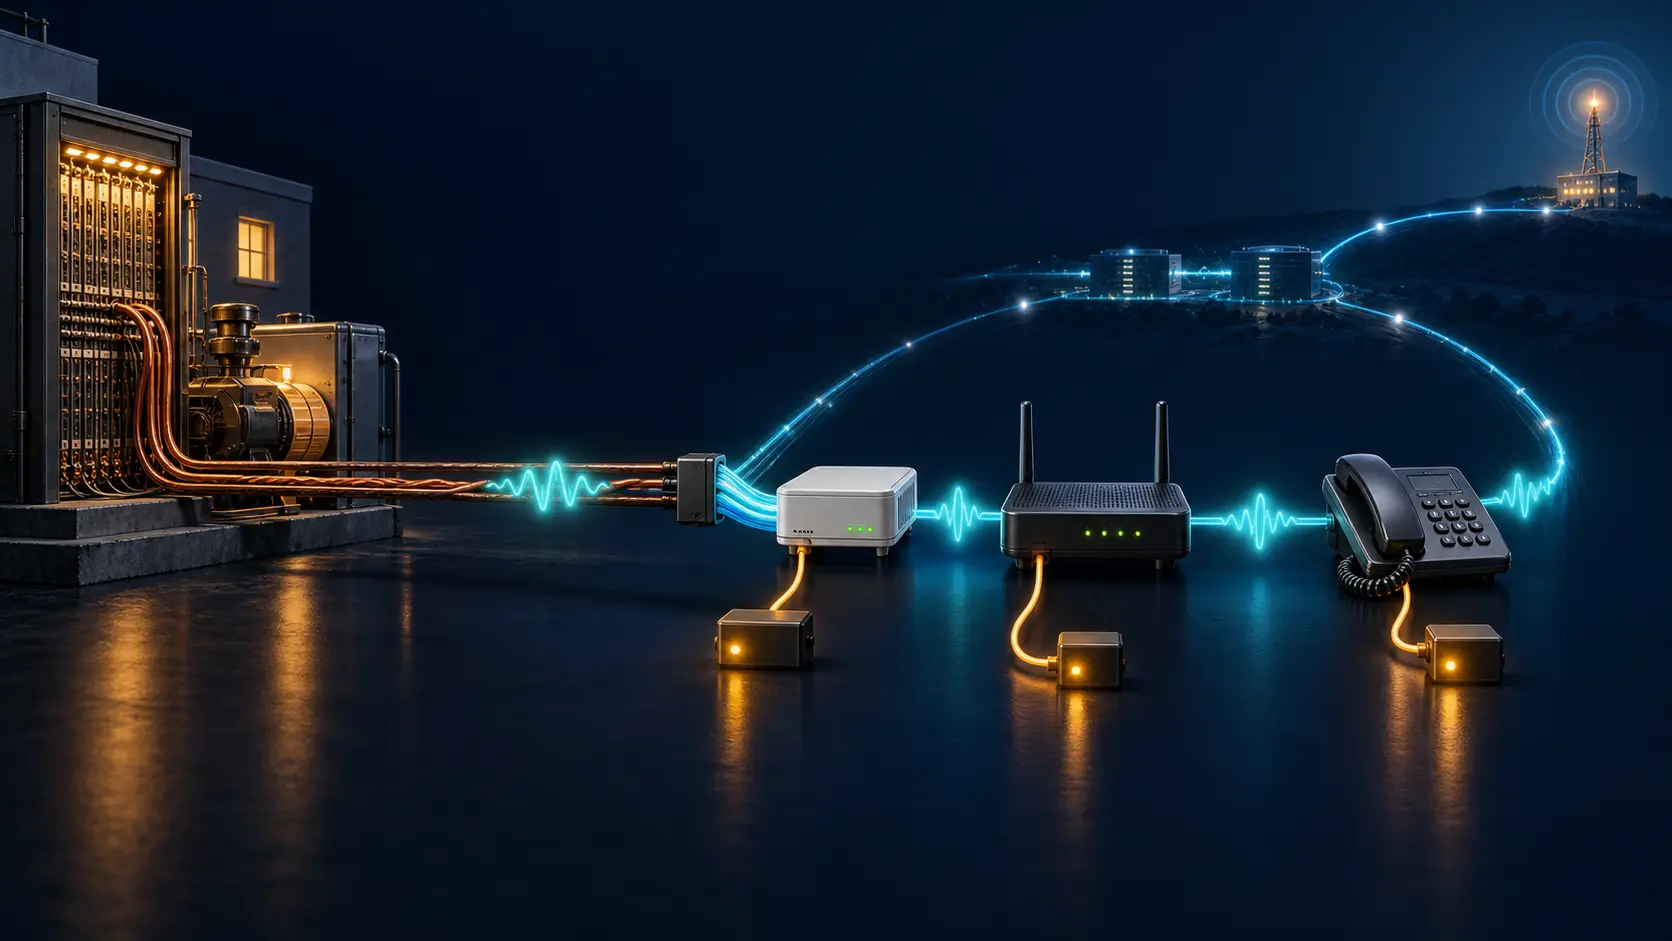
电话从电路交换迁往 IP,用户听到的仍是一声“喂”,供电边界却已悄然改变。LACNIC 博客的一篇新文章点出了这个关键变化:过去可能由电话局供电的线路,如今要依靠用户现场的光猫、路由器和终端。技术路线说清楚了,连续性责任还没有。