
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
IETF
NAT64 映射不是过滤策略
同一个内部端点访问不同 IPv4 目的地时,若始终获得相同的公网地址与端口,只能说明映射如何复用。它没有回答另一个问题:哪些 IPv4 来源可以沿这条状态返回。把二者合并成一个“合规”结论,最容易在测试全部通过时制造错误安全感。
IETF
报告拆开以后,披露规则还在吗
安全事件协作需要分享有用的片段,但片段未必自带完整的分享条件。IODEF 的规则继承机制提醒运营者:把一份报告拆得更方便使用,也可能把原本清楚的边界拆掉。

互联网历史
交换机递来一条捷径,路由器仍可拒绝:重读 RFC 1953
1996 年的 IFMP 没有把“更快”写成命令。下游设备从自己管理的标签空间里挑出一个号码,请上游设备把某类 IP 流量送进二层捷径;上游可以完全不理会。即使接受,这项安排也会到期,状态矛盾时则退回普通转发。RFC 1953 留下的并不是一段通往 MPLS 的简化神话,而是一份更耐读的边界设计:优化可以靠邻接双方合作,却不必剥夺任何一方说“不”的能力。

报道
AFRINIC 9月8日快照把四项旧资源恢复为“allocated”,却未说明原因
AFRINIC 9 月 8 日快照把四项旧资源恢复为“allocated”,却未说明原因 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
中继不记账,成本就消失了吗
PANA 把一部分认证报文交给不必保存逐客户端状态的中继转送,却没有取消整条接入链的状态、配置和恢复责任。看清这笔账,要从一个被勘误改正的端口字段,追到真正保存会话、决定准入并承担中断后果的地方。

IETF
同一运营方,不等于同一个 SRv6 信任域
两张网络被并购后,组织图会先把它们画进同一个方框。随后,有人把边界过滤称作“内部重复控制”,建议拆掉。公司归属确实已经改变,但 SRv6 的成员、SID 范围、密钥和过滤规则是否统一,不能由一张组织图代答。

IETF
Jonathan Rosenberg 与那个属于服务而非人的 OPEN 状态
绿色圆点亮着,消息却迟迟无人回应。真正需要解释的未必是“状态为什么不准”,而是界面把哪一种状态画成了绿色:一个服务愿意接收消息,并不等于一个人正在场、在注意,或者愿意回复。
欧洲与中东机构趋势
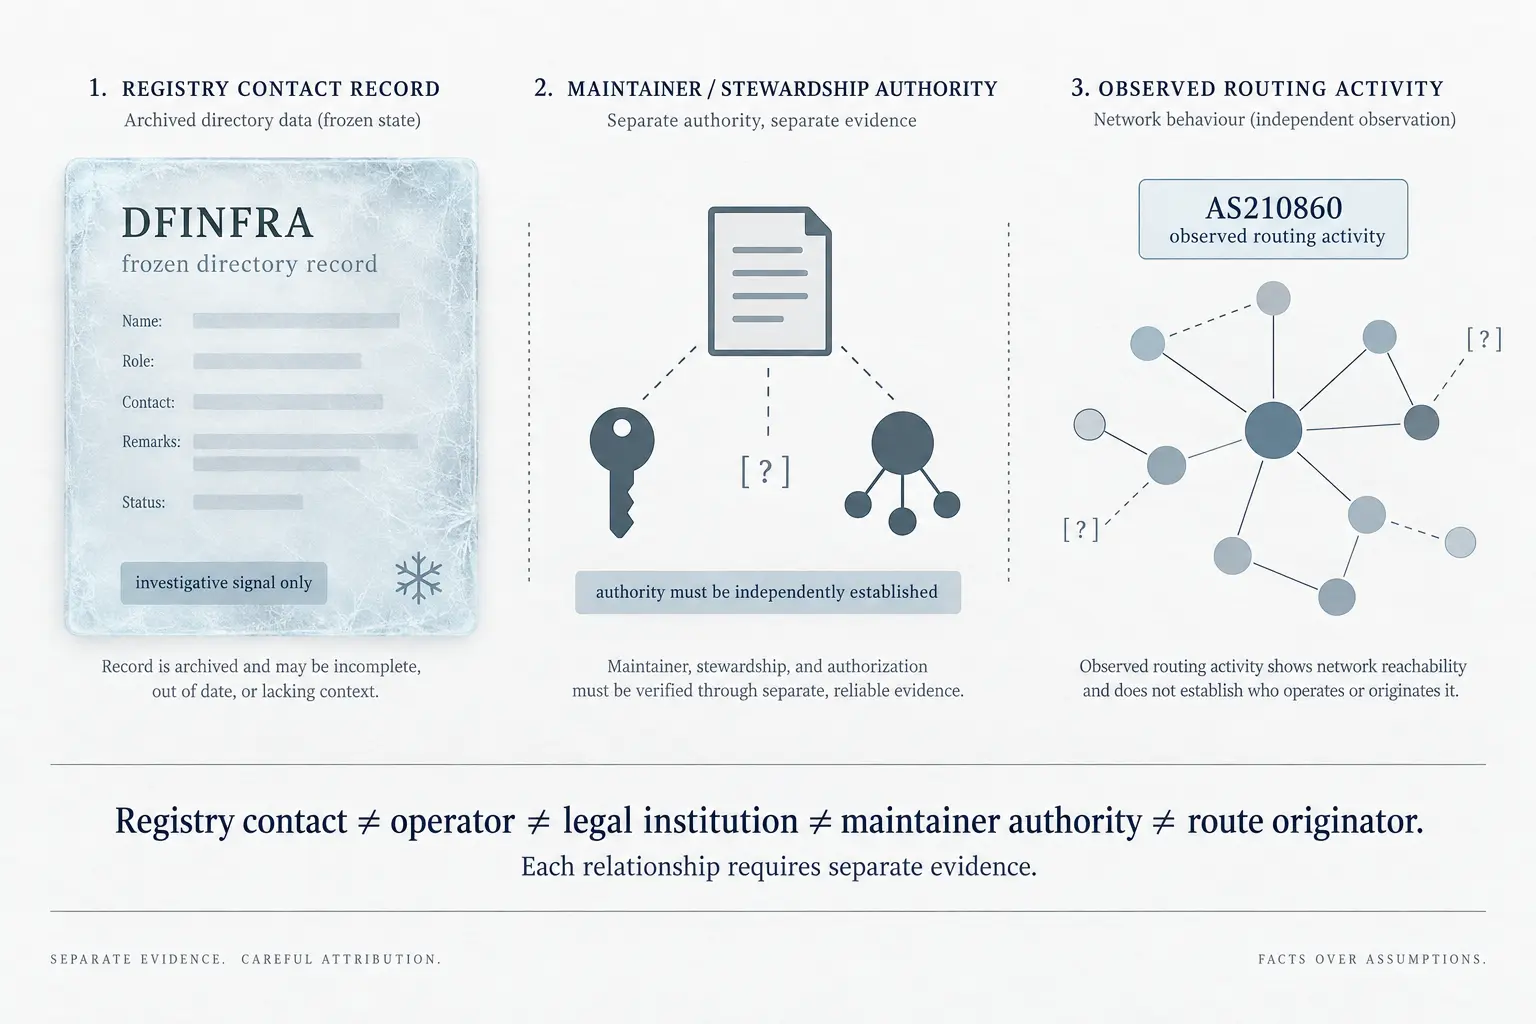
DFINFRA:一个注册联系人名称,尚不足以证明网络控制权
DFINFRA:一个注册联系人名称,尚不足以证明网络控制权 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东机构趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
文件已经结束,却又继续了:RFC 1952 的 gzip 成员边界
一个 `.gz` 文件看起来像一个压缩对象,内部却可能连续放着多个已经各自结束的成员。新成员可以直接附在旧成员之后,不必改写前面的字节;解压器再把各段输出按顺序接起来。RFC 1952 的巧妙之处,不是取消边界,而是把边界缩小到可以重复使用的单位。代价也同样清楚:校验只能说明一个成员内部是否一致,不能说明谁有权添加它。

报道
LACNIC 的滥用联系人锁定规则不在政策手册里
政策手册负责说明什么叫不合规,帮助页面负责告诉会员系统会把门锁上。两份公开文件之间,缺的不是技术说明,而是一张能把规则、权限和后果对在一起的控制凭证。

全球机构趋势
ISC 的实际控制面:基础设施托管与可验证的问责工具之间
互联网系统联盟(ISC)的影响力并不只存在于组织名称或公共叙事中,而是具体体现在根服务器运行、DNS 软件维护和成员关系等基础设施路径上。问题在于:这些实践性控制究竟由哪些公开工具授予或约束,受到影响的运营者、成员和合作方又能否据此提出质询或寻求救济?现有公开材料足以显示 ISC 的运营与托管范围,但不足以单独证明其对下游运营者拥有普遍法律权力。本文因此把重点放在权力来源、控制面和程序性可验证性之间的差距上。

IETF
能读到旧数据,还没有完成管理迁移
一套新平台把旧设备的数据全部读了出来,项目看起来已经接近收尾。但如果真正修改设备时,仍然要找回原来的管理工具,那么迁移交付的可能只是一个观察窗口。RFC 6643 的只读设计,把这笔容易漏算的账写得很清楚。

欧洲与中东区域 ISP 趋势
AS210837:历史路由足迹仍在,但连续性尚未得到验证
AS210837:历史路由足迹仍在,但连续性尚未得到验证 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP 趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
DATAMATIX:AS210973 的公开记录能否证明控制与连续性?
DATAMATIX:AS210973 的公开记录能否证明控制与连续性? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
恢复出厂设置,也可能抹掉回去的路
设备恢复了默认配置,管理者却未必还能进入设备。RFC 8808 把一个常被当作“兜底”的动作拆开:有权重置,不代表能预先看清重置后的状态;重新取得管理权,也不代表旧数据已无法恢复。

IETF
事件变成“已清除”,仍不能证明是哪条命令生效
同一批处置请求里有三个事件编号。稍后,两个编号进入 `cleared`,另一个仍是 `updated`;工单系统却只关闭了其中一个。每一条记录都可能如实反映自己看到的状态,但它们没有共同回答最重要的问题:哪一次获准操作导致了哪一个结果,客户所用的服务又是否真的恢复。

互联网历史
密钥中心融进了树,权力却没有消失:重读 RFC 1949
一棵组播树原本回答的是“数据往哪里走”。RFC 1949 又让它回答了一个更危险的问题:“谁可以把群组秘密交给下一个成员?”当已认证的树上节点能够继续验证加入请求并分发密钥时,中央瓶颈确实变小了,但信任没有被删除。它沿着枝干复制,连同过期名单、路由器失陷与撤权困难一起扩散。

IETF
Ben Campbell 与那次未能证明流量归零的百分之百降载
Diameter 过载报告里出现 `OC-Reduction-Percentage: 100`,复盘材料很容易把它写成“流量已降至零”。Ben Campbell 参与制定的规范给出的其实是一道有边界的控制指令:某个响应节点应对所有命中特定状态、原本准备发送的新请求实施降载。报告是否送达、状态是否被接受、请求如何处置、流量有没有转移,以及有效吞吐是否真的归零,都需要另外取证。

IETF
IPv6 上线之后,旧地址规划还在做主
6rd 借助现有 IPv4 网络迅速提供 IPv6。它没有让旧网络退出舞台,而是把旧地址规划嵌进了新服务:客户能分多少子网、前缀能用多久、日后如何迁走,都受这层关系约束。