
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

报道
LACNIC 的网络自治等级需要场景账本,而不是企业徽章
“我们已经达到 L3”看起来像一句完整的话,其实少了最重要的宾语:哪一段网络、哪一个流程、哪一种版本?没有这些限定,成熟度数字只是从工程记录里拆下来的名牌。

IETF
“Set-Cookie”不是存储回执
一次会话故障复盘里,服务端拿出了完整响应日志:`Set-Cookie` 已发送,语法检查也通过。客户端团队却找不到对应状态。双方证据都可能是真的,因为 RFC 10025 并没有把响应头定义成“客户端已保存”的确认。发出指令、接纳指令、形成存储、保留状态、随请求选出状态,是不同主体作出的不同决定。

IETF
Keith Moore 与那个改变显示、却没有改变发件人的编码词
邮件审计表原本只有一列“发件人名称”。把它拆成“原始字段、解析邮箱、解码文字、签名域、最终显示”五列后,同一个熟悉姓名背后的差异才重新出现。

互联网历史
头部最后到达:RFC 1963 如何重建串行帧
RFC 1963 把一个发送端的时间难题变成了线格式:先输出串行数据,等压缩后的长度可见,再在分组尾部写入反向排列的适配头。接收端因此获得了一套重建语法,却没有获得“原帧已经完整到达”的证明。

IETF
CoAP 组播地址不是安全授权名册
RFC 10020 把日常运维里经常混称为“同一个组”的三件事拆开:谁在监听组播地址,谁提供相同的应用资源,谁持有共同的安全材料。一个请求可以到达第一组、通过第三组的身份校验,却仍然无权在第二组执行操作。地址、身份与授权必须分别记账。

IETF
验证者已经订阅,证据链仍要过七道核验
一份 IETF 草案把网络设备证明从间歇轮询变成持续事件流。节奏变快了,但“收到一条带签名的通知”仍不等于“从测量到业务结果的整条链都成立”。
报道
RIPE NCC 称 2027 年计费改造已完成,但账单仍要等到 12 月 31 日
RIPE NCC 在决定首批账单金额的数据尚未形成时,已经完成了 2027 年收费方案所需的应用改造。这种先完成系统、后等待年末数据的顺序本身很正常。真正需要说清的是:项目完成与账单可复核不是同一个时刻,后者要到规则、快照和计算版本在一张真实账单上相遇之后才成立。

报道
ARIN 的 RPKI 约束有多新,取决于交付它的软件包
注册局可以每天更新资源记录,运营商的验证器却可能仍在读取数月前的边界。ARIN 正在推进的信任锚约束,真正需要补上的不是一句授权,而是一张能走完交付链的收据。

案例档案
almazcloud.network:注册身份之外,公开记录能证明什么?
almazcloud.network:注册身份之外,公开记录能证明什么? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

ICANN
ICANN的权力链条:从机构章程到合同执行,争议如何获得救济
ICANN 并不是一个拥有普遍主权的互联网政府。它对域名系统及其他唯一标识符的影响,来自一条由公司章程、组织规则、多利益相关方政策程序、合同义务和技术执行共同构成的权力链。真正重要的问题不是“ICANN 是否有权”,而是每一层权力究竟授予了什么、约束了谁,以及挑战能否在运营结果形成之前产生实际效果。

号码资源协会
AS210837 的连续性测试:路由证据何时足以说明网络仍在运行
AS210837 的连续性测试:路由证据何时足以说明网络仍在运行 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球机构趋势
ISC 的运行控制:从公开设计到可验证的持续运行
公开资料显示,Internet Systems Consortium(ISC)同时维护 BIND 软件、开发 Kea DHCP 平台,并运营 F-Root 根服务器服务。它们共同构成一条从漏洞修复、软件发布到高可用配置和服务状态沟通的运行链条。但公开记录能够证明的,首先是控制措施被设计、记录和发布;它们并不能自动证明这些措施在生产环境中持续有效,也不能证明下游运营者已经完成部署。

号码资源协会
AS210057 的公开足迹仍不足以证明其运营控制权
注册、路由可见性与商业归属之间,仍缺少一条可核验的责任链

IETF
Roberto Peon 与那张记住字段、却从未缓存响应的 HPACK 表
一个很小的索引,能在同一条 HTTP/2 连接里还原很长的字段;它不能证明响应被存过、仍新鲜,或有资格再次使用。
IETF
只读 `<system>` 数据存储,并不代表生效配置不可变
RFC 10016 把设备自行提供的配置放进可见的数据存储,让来源不再只能靠猜。然而,“客户端不可直接写入”不等于“值永远不变”,“来源是系统”也不等于“运营者批准过”。硬件、许可证、软件版本与覆盖关系中的任何变化,都可能改写最终生效的配置。
IETF
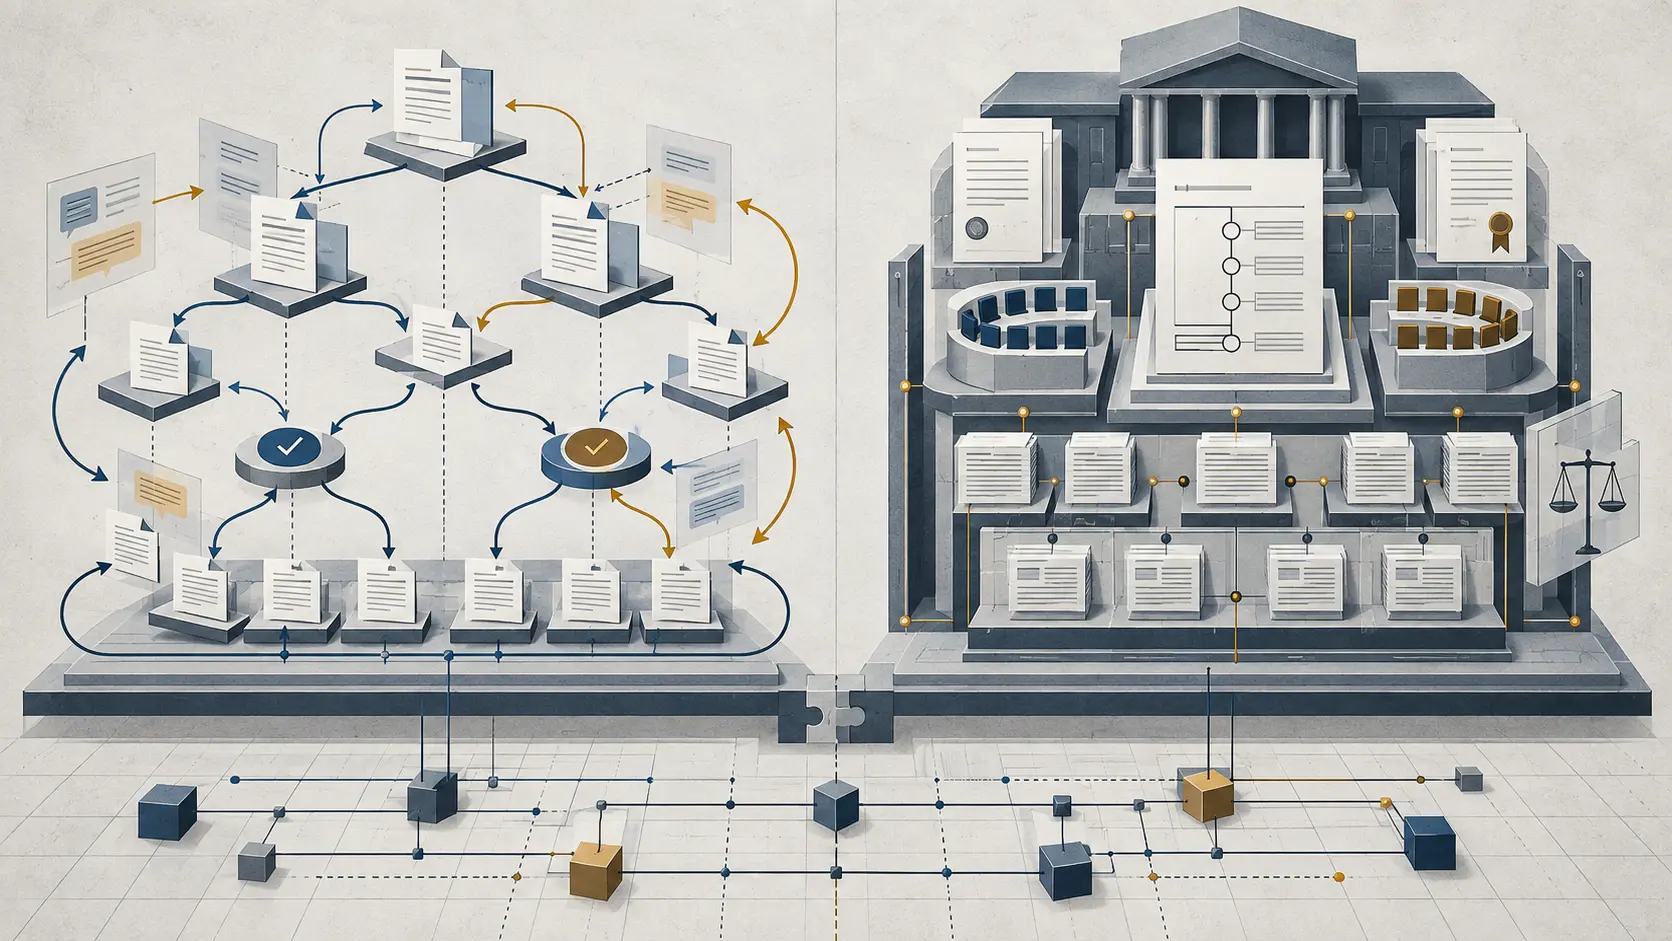
IETF 与 W3C:同一标签下的两套权力结构。
把 IETF 与 W3C 并列书写,容易让人误以为二者只是承担相似职能的两个标准组织。但它们的权力来源、决策程序、法律安排和争议救济并不相同。对网络运营商、参与者和机构决策者而言,真正重要的问题不是谁发布了 RFC 或 Recommendation,而是哪一份制度文件赋予了具体权力,以及不服决定的人能够向谁提出挑战。
创造者
Cricket Liu:让 DNS 真正可运营的长期实践
Cricket Liu 的职业轨迹伴随 DNS 从少数运营者掌握的专业服务,转变为企业控制层,并日益成为安全传感器。他的重要性不在于发明协议,而在于解释名称、地址、租约和解析器策略在压力下如何运作,以及商业整合何时改善控制、又何时形成新的风险集中点。

报道
ARIN 尚未关闭的 1,024 字符工单,真正指向一套私有路由语法
一个 AS-SET 可以只有一份公开文本,却被两个过滤器读出两套成员。ARIN 的 2024.8 建议表面上在问 `remarks` 字段能不能更长;Lumen 的公开指南说明,真正需要审计的是另一件事:一段看似说明文字的内容,可以覆盖 RPSL 原本用来定义成员的字段。
报道
RIPE ABUSE:从公开联系方式到控制链条,谁真正能够推动补救
RIPE Database 中的 abuse-c 字段看起来像一个邮箱地址,实际却是一个跨越注册信息、资源持有者运营和外部执法的控制接口。它能让投诉找到一个责任入口,但不能单独证明有人阅读、调查、阻断或修复了问题。要理解 RIPE ABUSE 的实际作用,必须把一条投诉拆成几个不同的阶段:联系方式是否公开,邮箱是否能够接收并回应验证邮件,相关组织是否处理具体事件,注册机构能否推动登记信息纠正,以及在注册体系之外是否存在拥有更强制力的监管或司法路径。
报道
APNIC 与 NIXI 的印度 ROV 计划,不能靠一个百分比结案
同一个 2026 年 9 月 8 日,APNIC Labs 的印度数据可以给出约 1.14%,也可以给出约 6.03%。两者都来自同一条记录,只是观察窗口不同。这正是印度路由安全合作需要先说清楚的事:数字不是结论,分母、时间和控制边界才决定数字能证明什么。