
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

互联网历史
中继不能重置的期限:SMTP DELIVERBY 如何让剩余时间随邮件传递
普通 SMTP 很清楚什么时候应该重试,却不知道一封邮件什么时候会失去意义。RFC 2852 把这个外部期限写进信封,同时拒绝把期限包装成优先权、送达保证或对远端队列的命令。

互联网历史
连接断了,编号也会变:POP3 UIDL 如何让客户端在重连后认出同一封邮件
客户端已经收完邮件,却在发送 QUIT 前断线。服务器没有进入 UPDATE,因此不能执行删除;下次连接时,那封邮件仍在,但它的队列位置可能已经改变。POP3 要让客户端避免重复下载,必须提供一种比本次会话编号活得更久、又不假装永久保存邮件的凭据。
互联网历史
要求阻断者表明身份的错误码
HTTP 451 能让法律障碍显形,并指出谁在执行阻断;它不能强迫披露、验证命令,也看不见 HTTP 以下的封锁。
全球机构趋势
公共卫星终端只有在采购方能够退出时才算基础设施
屋顶上的终端可以盘点,也适合出现在项目竣工照片里。但公共机构真正需要拥有的,不只是设备,而是在账户、承包商、服务方案或监管许可变化后,仍能合法恢复连接的能力。

互联网历史
告警到了,连接却没收到:路径 MTU 发现如何把证据与处置权分开
2015 年,Cloudflare 把 IPv6 的 MTU 暂时压到 1280。问题并不是工程师不知道路径上存在更小的限制,而是 ICMP Packet Too Big 已经进入其数据中心,却常被 ECMP 送到另一台服务器。承载 TCP 连接的后端没有看到告警,看到告警的后端又没有那条连接。路径 MTU 发现由此暴露出一个比数值更重要的制度问题:谁掌握限制的证据,谁有权改变 packet size,两者之间的通道由谁控制。

ICANN
三道手续改得了根区,却拿不到 .IR 的注册账本
债权人把令状送到了美国境内的 ICANN,想接管并出售或许可 `.ir` 的运营。但当时一次根区变更需要 ICANN 建议、美国商务部授权、Verisign 执行;即便三步全成,也不会自动带来海外管理人保存的二级域名数据。
全球区域 ISP 趋势
IPv6 扩展头正在变成一笔路径兼容税
同一个源、同一个目的、同一条五元组,第一只 IPv6 包抵达,第二只却消失。两者的差别不是地址,也不是路由,只是第二只包把传输层头放在一段扩展头之后。所谓“支持 IPv6”,经常在这里从技术能力变成一句范围不明的销售用语。
亚太地区国家电信趋势
Y.3335统一的是框架,不是跨运营商服务结果
ITU-T 已批准低时延、低能耗网络框架 Y.3335。它为跨运营商路径提供共同设计语言,却没有证明任何一条商业路径已经达到具体时延、节能或互通指标;真正的考验仍在架构、测量和责任交接。

案例档案
路径变干净了,历史却被改写:BGP 私有 ASN 清除与“谁有权删掉一跳”
路径变干净了,历史却被改写:BGP 私有 ASN 清除与“谁有权删掉一跳” 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
最后一行未压缩文本:IMAP 如何改写此后每个字节的含义
服务器的答复看起来再普通不过:标签、`OK`、一句确认,再以 CRLF 收尾。可是,这成了最后一行按旧办法阅读的文字。一旦 COMPRESS 获准,下一个服务器字节就不再直接属于可见的 IMAP 语法,而进入 DEFLATE 流;客户端与服务器若没有把起点放在同一位置,余下整条连接都会失去意义。

案例档案
可信通道并不等于指挥权:网络危机中谁能代表 FIRST 发言
一条跨境攻击预警进入受控群组后,至少有三个不同的问题:谁能看到信息,谁能代表网络发言,谁能改变受影响的路由、主机或登记记录。FIRST 对前两个问题拥有相当大的制度权力;它自己的章程把第三个问题留给各成员团队及真正掌握系统的机构。

互联网历史
必须重说的问候:STARTTLS 如何重置 SMTP 的信任
客户端第一次报上名字时,连接仍是明文;服务器第一次列出能力时,也没有任何保护。后来在同一条连接里套上 TLS,并不能反过来替先前的话作证。SMTP 因而选择了更干净的边界:握手成功以后,双方忘掉此前所知,再问候一次。

案例档案
被称为“赋权”,却没有一票:IGF Leadership Panel 究竟能命令什么
2026 年 8 月的 IGF 成员页仍列着 2023、2024 和 2025 年东道国席位,同时告诉读者:获任命成员的任期是两年。这并不能证明成员无权继续工作,却暴露了这套机制最值得审计的部分——它的实际影响可以持续,公开授权记录却没有同样清晰地向前滚动。

ICANN
根服务器建议的起草室:谁控制 RSSAC Caucus 流程
一份 RSSAC 文件通常以委员会的名义发布,但它的研究和初稿往往出自规模更大的专家群体。2026 年现行程序把这条链分得很清楚:Caucus 可以提出问题、组织证据和完成草稿;由根服务器运营者代表组成的 RSSAC 保留成员任命、项目范围、修改、表决和发布权。专业能力因此得到扩展,授权范围却没有随之自动扩大。
ICANN
董事会任命的安全专家:SSAC 的权力止于何处
2025 年 11 月 25 日,SSAC 成员委员会向全体 SSAC 推荐三名候选人;12 月 10 日,全体 SSAC 以共识批准;2026 年 1 月 25 日,ICANN 董事会正式任命。三道门把专业资格转换成制度身份,却没有把“建议”转换成“命令”。

案例档案
一座由条目支撑的数据库:谁在 PeeringDB 拥有一票
2026 年选举报告给出了 137 名投票者,却没有给出合资格选民总数。这个差别不是统计细节。PeeringDB 的权力结构,正好藏在分母如何形成、关联企业如何合并投票,以及选举结束后谁能实际批准或修改一条记录之中。
互联网历史
无法为邮件署名的凭证:SMTP AUTH 如何界定提交身份
凭证可以打开邮件提交入口,却不能替信件落款。SMTP AUTH 的历史价值,恰恰在于没有把这两件事混为一谈:服务器确认的是此刻接入的主体及其有限权限,而不是正文作者、信封发件人或邮件此后的全部路径。
全球机构
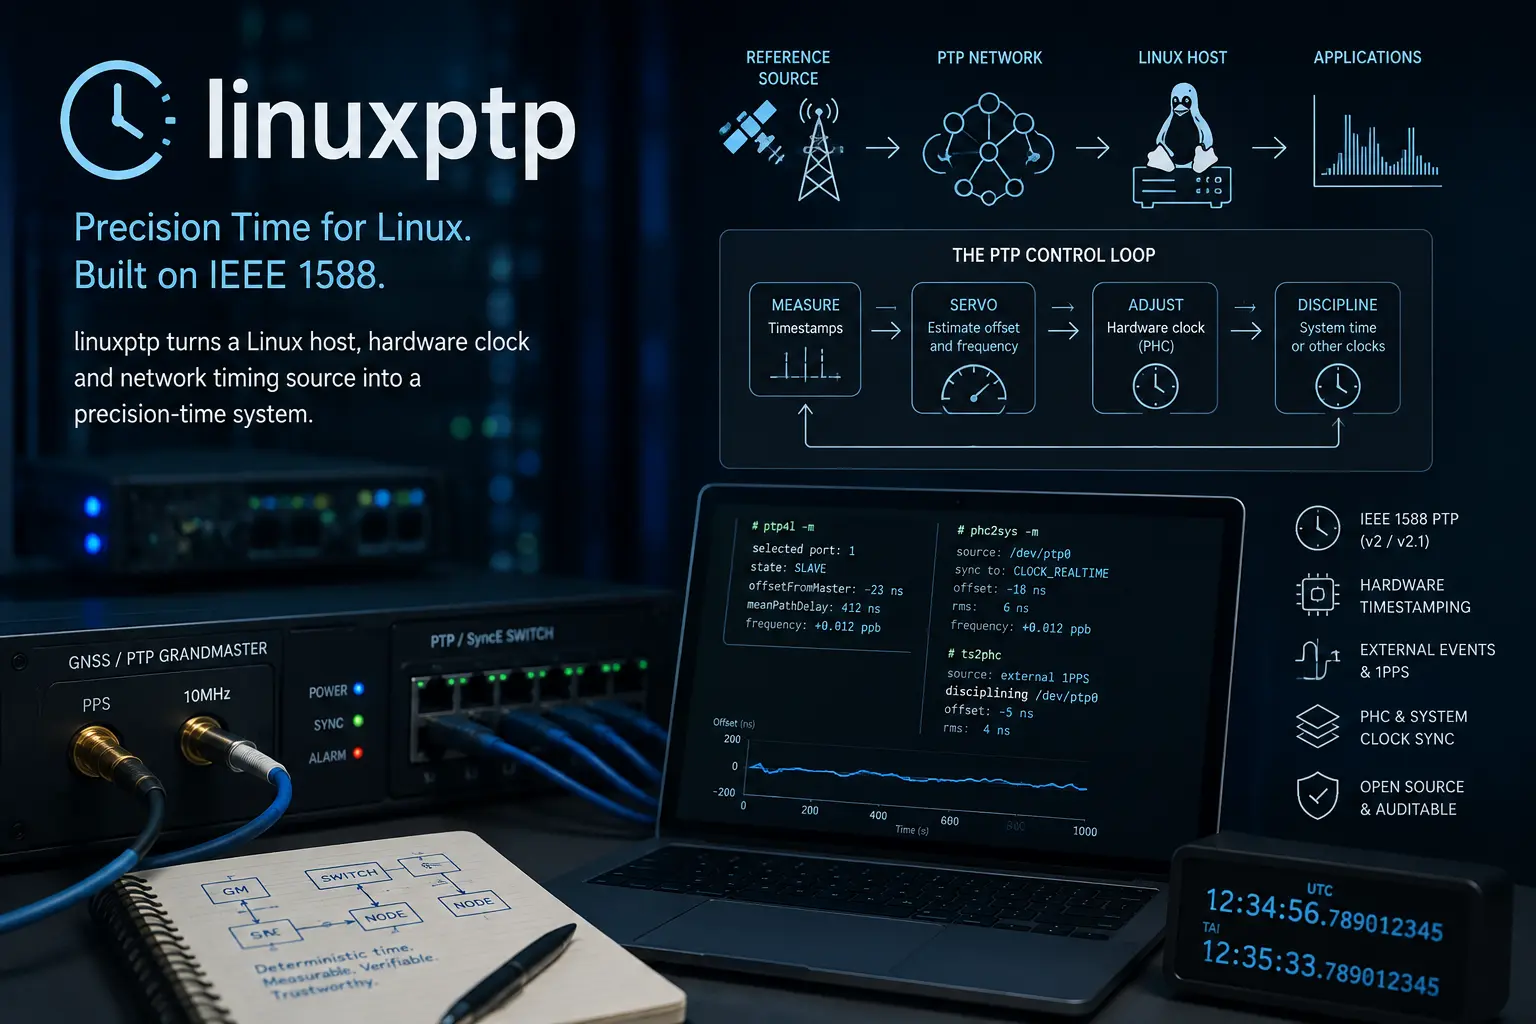
linuxptp 与精密时间背后的控制回路
linuxptp 将 Linux 主机、硬件时钟与网络时间源变成精密时间系统。其守护进程协调 IEEE 1588 状态、数据包时间戳、伺服与系统时钟,但软件本身无法制造精度:结果仍取决于 NIC、振荡器、profile、拓扑、校准以及参考源的完整性。

学者
Laurent Vanbever 与必须在变化过程中接受测试的网络
Laurent Vanbever 的研究将网络配置视为可执行软件,其故障可能在部署之前、之中或之后出现。从安全路由迁移与配置综合,到运行时 BGP 检测与节能运维,他在 ETH Zurich 的研究始终追问:当网络持续变化时,运维人员如何维持意图。

案例档案
先收取,后授权:域名费用中被国会追认的 30%
1998 年 4 月,法院认定一项域名附加费缺少国会授权。不到一个月,国会没有重新设计收费,也没有先核定退款,而是让过去两年半的征收变成“如同事先得到授权”一样合法。